कुछ VPN-संबंधी त्रुटियां जिनका सामना आप अपने Windows 11 या Windows 10 कंप्यूटर पर कर सकते हैं उनमें शामिल हैं; VPN त्रुटि 789, L2TP कनेक्शन प्रयास विफल, VPN त्रुटि 633, त्रुटि 13801, IKE प्रमाणीकरण क्रेडेंशियल अस्वीकार्य, VPN त्रुटि 691। इस पोस्ट में, हम त्रुटि संदेश उपयोगकर्ता SYSTEM ने एक कनेक्शन डायल किया जिसका नाम है जो विफल रहा को हल करने के लिए सबसे उपयुक्त समाधान प्रदान करते हैं जब आप VPN कनेक्शन स्थापित करने का प्रयास करते हैं।
जब यह समस्या होती है क्योंकि VPN क्लाइंट VPN सर्वर से कनेक्ट करने में विफल रहता है, तो आपको निम्न तर्ज पर पूर्ण त्रुटि संदेश प्राप्त होगा;
VPN कनेक्शन
VPN कनेक्शन से कनेक्ट नहीं हो सकता
रिमोट कंप्यूटर से कनेक्शन स्थापित नहीं किया जा सका। आपको इस कनेक्शन के लिए नेटवर्क सेटिंग्स बदलने की आवश्यकता हो सकती है।
या
[कनेक्शन नाम] से कनेक्ट नहीं हो सकता। आपके कंप्यूटर और VPN सर्वर के बीच नेटवर्क कनेक्शन स्थापित नहीं किया जा सका क्योंकि रिमोट सर्वर प्रतिक्रिया नहीं दे रहा है। यह आपके कंप्यूटर और रिमोट सर्वर के बीच नेटवर्क डिवाइस (जैसे फायरवॉल, NAT, राउटर, आदि) में से एक के VPN कनेक्शन की अनुमति देने के लिए कॉन्फ़िगर नहीं होने के कारण हो सकता है। कृपया अपने प्रशासक या सेवा प्रदाता से संपर्क करें ताकि यह निर्धारित किया जा सके कि कौन सा डिवाइस समस्या पैदा कर रहा है।
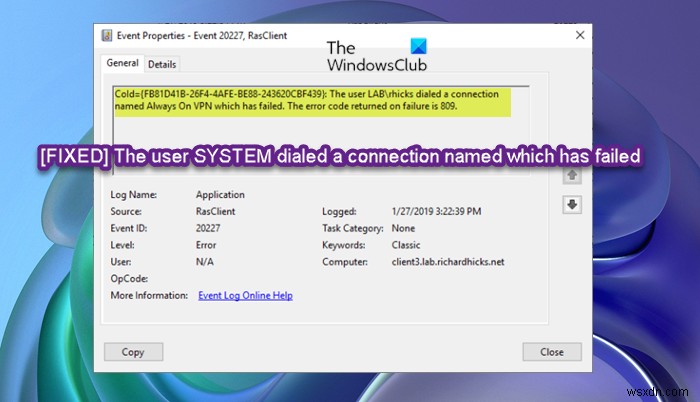
इसके अलावा, एप्लिकेशन इवेंट लॉग जैसा कि लीड-इन छवि में दिखाया गया है, नीचे दिए गए त्रुटि संदेश को Event ID 20227 के साथ RasClient स्रोत से रिकॉर्ड करता है (जिसमें त्रुटि 720 या त्रुटि 809 का उल्लेख है):
उपयोगकर्ता [उपयोगकर्ता नाम] ने [कनेक्शन नाम] नामक एक कनेक्शन डायल किया जो विफल रहा
यह मुद्दा VPN टाइमआउट को इंगित करता है, जिसका अर्थ है कि VPN सर्वर प्रतिक्रिया देने में विफल रहा। ज्यादातर मामलों में, विचाराधीन त्रुटि सीधे नेटवर्क कनेक्टिविटी से संबंधित है, लेकिन कभी-कभी अन्य कारक यहां अपराधी हो सकते हैं।
उपयोगकर्ता SYSTEM ने एक कनेक्शन डायल किया जो विफल रहा
यदि आप अपने Windows 11/10 PC पर उपयोगकर्ता SYSTEM ने एक कनेक्शन डायल किया जिसका नाम है जो विफल रहा त्रुटि का सामना करते हैं, तो आप सिस्टम पर समस्या को हल करने के लिए नीचे दिए गए हमारे अनुशंसित समाधान को किसी विशेष क्रम में आज़मा सकते हैं।
- अन्य VPN कनेक्शन हटाएं
- अस्थायी रूप से फायरवॉल अक्षम करें
- IKEv2 फ्रैगमेंटेशन सपोर्ट सक्षम करें
- WAN मिनीपोर्ट (IP) इंटरफ़ेस ड्राइवर पुनः इंस्टॉल करें
- थर्ड-पार्टी फिल्टर ड्राइवर अक्षम करें
- रिमोट एक्सेस IP ARP ड्राइवर सक्षम करें
आइए सूचीबद्ध प्रत्येक समाधान से संबंधित प्रक्रिया के विवरण पर एक नज़र डालते हैं।
नीचे दिए गए समाधानों के साथ आगे बढ़ने से पहले, सर्वर-साइड पर जांचें कि निम्न में से कोई समस्या होती है या नहीं:
- स्टेटिक IP पूल समाप्त हो गया है।
- RRAS के लिए DHCP सर्वर उपलब्ध नहीं है या इसका स्कोप समाप्त हो गया है।
- Active Directory उपयोगकर्ता गुणों में कॉन्फ़िगर किया गया स्टेटिक IP पता असाइन नहीं किया जा सकता।
इसके अलावा, निम्नलिखित की जांच करें:
- नाम समाधान के लिए, सुनिश्चित करें कि VPN सर्वर का सार्वजनिक होस्टनाम सही IP पते पर हल होता है।
- फायरवॉल और लोड बैलेंसर कॉन्फ़िगरेशन के लिए, पुष्टि करें कि एज फायरवॉल सही ढंग से कॉन्फ़िगर किया गया है और सुनिश्चित करें कि वर्चुअल IP पता और पोर्ट सही ढंग से कॉन्फ़िगर किए गए हैं और स्वास्थ्य जांच पास हो रही है। सिक्योर सॉकेट टनलिंग प्रोटोकॉल (SSTP) के लिए इनबाउंड TCP पोर्ट 443 और इंटरनेट कुंजी विनिमय संस्करण 2 (IKEv2) प्रोटोकॉल के लिए इनबाउंड UDP पोर्ट 500 और 4500 (उसी बैकएंड सर्वर को वितरित किए जाने के लिए) आवश्यक हैं। सुनिश्चित करें कि कोई भी NAT नियम ट्रैफिक को सही सर्वर पर अग्रेषित कर रहे हैं।
1] अन्य VPN कनेक्शन हटाएं
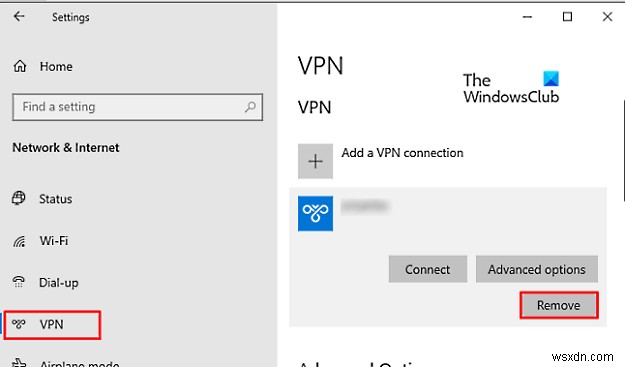
आप अपने Windows 11/10 PC पर उपयोगकर्ता SYSTEM ने एक कनेक्शन डायल किया जिसका नाम है जो विफल रहा त्रुटि को ठीक करने के लिए अन्य VPN कनेक्शन हटाकर समस्या निवारण शुरू कर सकते हैं; यह मानते हुए कि आपने अपने सिस्टम पर एकाधिक VPN कनेक्शन कॉन्फ़िगर किए हैं।
यह कार्य करने के लिए, नेटवर्क कनेक्शन, Windows सेटिंग्स, कमांड प्रॉम्प्ट, या PowerShell के माध्यम से VPN को हटाने के तरीके पर गाइड में निर्देशों का पालन करें।
2] अस्थायी रूप से फायरवॉल अक्षम करें
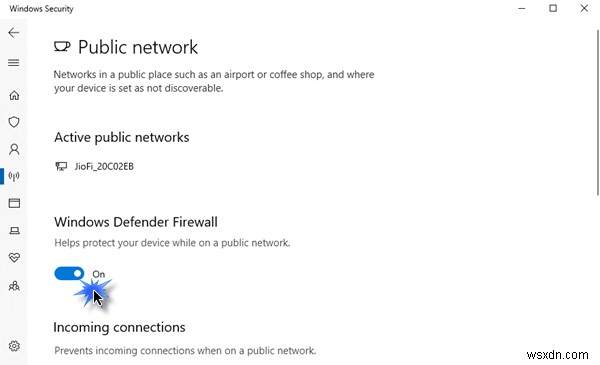
यह हो सकता है कि क्लाइंट और सर्वर के बीच फायरवॉल VPN टनल द्वारा उपयोग किए जाने वाले पोर्ट को ब्लॉक कर रहा है, इसलिए हाथ में त्रुटि। इस मामले में, समस्या को हल करने के लिए, आप अपने Windows 11/10 सिस्टम पर इंस्टॉल और चल रहे किसी भी थर्ड-पार्टी सुरक्षा सॉफ़्टवेयर को अस्थायी रूप से अक्षम कर सकते हैं।
आपके कंप्यूटर पर किसी भी थर्ड-पार्टी सुरक्षा सॉफ़्टवेयर को अक्षम करना काफी हद तक आपके द्वारा इंस्टॉल किए गए सुरक्षा सॉफ़्टवेयर पर निर्भर करता है। निर्देश मैनुअल देखें। आम तौर पर, अपने एंटीवायरस/फायरवॉल सॉफ़्टवेयर को अक्षम करने के लिए, अधिसूचना क्षेत्र या सिस्टम ट्रे या टास्कबार कॉर्नर ओवरफ्लो में प्रोग्राम आइकन का पता लगाएं, आइकन पर राइट-क्लिक करें और प्रोग्राम को अक्षम या बाहर निकलने का विकल्प चुनें।
यदि आपके सिस्टम पर कोई थर्ड-पार्टी समर्पित फायरवॉल नहीं चल रहा है, तो आप Windows Defender फायरवॉल को अक्षम कर सकते हैं। एक बार अक्षम होने पर, VPN कनेक्शन को फिर से स्थापित करने का प्रयास करें; यदि सफल, तो आप अपना AV/फायरवॉल फिर से सक्षम कर सकते हैं।
3] IKEv2 फ्रैगमेंटेशन सपोर्ट सक्षम करें
IKEv2 प्रोटोकॉल में IKE लेयर पर पैकेट को फ्रैगमेंट करने के लिए सपोर्ट शामिल है। यह IP लेयर पर पैकेट को फ्रैगमेंट करने की आवश्यकता को समाप्त करता है। यदि IKEv2 फ्रैगमेंटेशन क्लाइंट और सर्वर दोनों पर कॉन्फ़िगर नहीं किया गया है, तो आप हाथ में समस्या का सामना करने की सबसे अधिक संभावना रखते हैं। IKEv2 आमतौर पर कई फायरवॉल और VPN डिवाइस पर समर्थित है। कॉन्फ़िगरेशन मार्गदर्शन के लिए, विक्रेता के दस्तावेज़ देखें।
IKEv2 फ्रैगमेंटेशन Windows 10 1803 में पेश किया गया था और डिफ़ॉल्ट रूप से सक्षम है – क्लाइंट-साइड कॉन्फ़िगरेशन की आवश्यकता नहीं है। सर्वर साइड पर, IKEv2 फ्रैगमेंटेशन (रजिस्ट्री कुंजी के माध्यम से सक्षम) Windows Server 1803 में पेश किया गया था और Windows Server 2019 में Windows Server रूटिंग और रिमोट एक्सेस (RRAS) सर्वर के लिए भी समर्थित है।
समर्थित Windows सर्वर पर IKEv2 फ्रैगमेंटेशन सक्षम करने के लिए, निम्न कार्य करें:
- उन्नत मोड में PowerShell खोलें।
- PowerShell कंसोल में, नीचे दिए गए कमांड को टाइप या कॉपी और पेस्ट करें और एंटर दबाएं:
New-ItemProperty -Path “HKLM:\SYSTEM\CurrentControlSet\Services\RemoteAccess\Parameters\Ikev2\” -Name EnableServerFragmentation -PropertyType DWORD -Value 1 -Force
- कमांड निष्पादित होने पर PowerShell कंसोल से बाहर निकलें।
4] WAN मिनीपोर्ट (IP) इंटरफ़ेस ड्राइवर पुनः इंस्टॉल करें
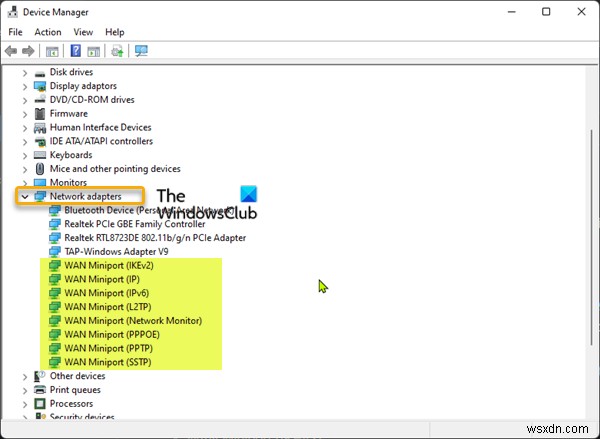
अपने Windows 11/10 डिवाइस पर WAN मिनीपोर्ट (IP) इंटरफ़ेस ड्राइवर को पुनः इंस्टॉल करने के लिए, निम्न कार्य करें:
- Windows key + R दबाएं ताकि रन डायलॉग आह्वान हो।
- रन डायलॉग बॉक्स में, devmgmt.msc टाइप करें और डिवाइस मैनेजर खोलने के लिए एंटर दबाएं।
- अब, इंस्टॉल किए गए डिवाइस की सूची में नीचे स्क्रॉल करें और Network adapters सेक्शन को विस्तारित करें।
- एक-एक करके उन सभी नेटवर्क एडाप्टर पर राइट-क्लिक करें जिनका नाम "WAN Miniport" से शुरू होता है और फिर Uninstall device चुनें। यहां कुछ एडाप्टर हैं जिन्हें आप देख सकते हैं:
- WAN Miniport (IP)
- WAN Miniport (IKEv2)
- WAN Miniport (IPv6)
- WAN Miniport (GRE)
- WAN Miniport (L2TP)
- WAN Miniport (Network Monitor)
- WAN Miniport (PPPOE)
- WAN Miniport (PPTP)
- WAN Miniport (SSTP)
- एक बार जब आप डिवाइस को अनइंस्टॉल कर लेते हैं, तो डिवाइस मैनेजर मेनू बार पर, Action > Scan for hardware changes चुनें ताकि आपके WAN मिनीपोर्ट डिवाइस को स्वचालित रूप से पुनः इंस्टॉल किया जा सके।
- हो जाने पर डिवाइस मैनेजर से बाहर निकलें।
5] थर्ड-पार्टी फिल्टर ड्राइवर अक्षम करें
यह कार्य करने के लिए, आपको पहले क्लाइंट पर नेटवर्क एडाप्टर बाइंडिंग प्राप्त करने की आवश्यकता है। निम्न कार्य करें:
- उन्नत मोड में PowerShell खोलें।
- PowerShell कंसोल में, WAN Miniport (IP) इंटरफ़ेस के Name मान को खोजने के लिए नीचे दिए गए कमांड को टाइप या कॉपी और पेस्ट करें और एंटर दबाएं।
Get-NetAdapter -IncludeHidden | Where-Object {$_.InterfaceDescription -eq "WAN Miniport (IP)"}
- अगला, निम्न कमांड चलाएं और <interface_name> प्लेसहोल्डर को ऊपर दिए गए कमांड से सत्यापित वास्तविक नाम मान (उदाहरण; Local Area Connection 6) से बदलें।
Get-NetAdapterBinding -Name "" -IncludeHidden -AllBindings
- एक बार कमांड निष्पादित हो जाने पर और आउटपुट से आप देखते हैं कि एक थर्ड-पार्टी फिल्टर ड्राइवर ComponenetID <some_filter> के साथ बाउंड या सक्षम है, तो आप ड्राइवर को अक्षम करने के लिए निम्न कमांड चला सकते हैं:
Disable-NetAdapterBinding -Name "" -IncludeHidden -AllBindings -ComponentID
- हो जाने पर PowerShell से बाहर निकलें।
6] रिमोट एक्सेस IP ARP ड्राइवर सक्षम करें
इस समाधान के लिए भी आपको ऊपर वर्णित अनुसार क्लाइंट पर नेटवर्क एडाप्टर बाइंडिंग प्राप्त करने की आवश्यकता है। निम्न कार्य करें:
- उन्नत मोड में PowerShell खोलें।
- क्लाइंट पर नेटवर्क एडाप्टर बाइंडिंग प्राप्त करने के लिए ऊपर दिए पहले दो कार्य करें।
- उसके बाद, आउटपुट से, यदि आप देखते हैं कि रिमोट एक्सेस IP ARP ड्राइवर के लिए ms_wanarp ComponentID अक्षम या गलत है, तो आप ड्राइवर को सक्षम करने के लिए निम्न कमांड चला सकते हैं:
Enable-NetAdapterBinding -Name "" -IncludeHidden -AllBindings -ComponentID ms_wanarp
- हो जाने पर PowerShell से बाहर निकलें।
बस इतना ही!
संबंधित पोस्ट: VPN कनेक्शन त्रुटि 800 – रिमोट कनेक्शन नहीं बनाया गया क्योंकि प्रयास किए गए VPN टनल विफल रहे
मेरे कंप्यूटर और VPN सर्वर के बीच नेटवर्क कनेक्शन कैसे ठीक करें?
यदि आपके कंप्यूटर और VPN के बीच कनेक्शन बाधित हुआ था, तो आप निम्नलिखित सुझावों को आज़मा सकते हैं और देख सकते हैं कि क्या आप कनेक्शन को पुनर्स्थापित कर सकते हैं:
- अपने एंटीवायरस/एंटीमैलवेयर सॉफ़्टवेयर और फायरवॉल को अस्थायी रूप से अक्षम करें।
- अपने राउटर को पुनरारंभ करें और इसके फायरवॉल को अस्थायी रूप से अक्षम करें।
- वायर्ड कनेक्शन पर स्विच करें।
Windows 10 के IPsec L2TP VPN सर्वर से कनेक्ट न होने की समस्या कैसे ठीक करें?
Windows 10 पर Can’t connect to VPN the L2TP connection between your computer and the VPN server could not be established को ठीक करने के लिए, निम्नलिखित सुझावों को आज़माएं:
- सुनिश्चित करें कि VPN सर्वर की तरफ आवश्यक L2TP/IPsec पोर्ट सक्षम हैं।
- किसी अन्य डिवाइस या नेटवर्क के माध्यम से VPN से कनेक्ट करें।
- VPN कनेक्शन को हटाएं और पुनः बनाएं।
हैप्पी कंप्यूटिंग!