क्या आपने कभी सोचा है कि क्या आप विंडोज में उपयोगकर्ता लॉगऑन गतिविधियों को ट्रैक कर सकते हैं ताकि आपके पास इस बात का रिकॉर्ड हो कि कौन लॉग इन किया और कब लॉग इन किया? विंडोज सिस्टम में लॉगऑन ऑडिटिंग फीचर का उपयोग करके यह पूरी तरह से संभव है। सर्वर या संगठन के वातावरण में जहां डेटा गोपनीय होता है और उन स्थितियों में जहां आप बस अपने विंडोज सिस्टम में "किसने यह किया" जानना चाहते हैं, उपयोगकर्ता लॉगिन और लॉग ऑफ गतिविधियों को ट्रैक करना बहुत उपयोगी होता है। डिफ़ॉल्ट रूप से, विंडोज में लॉगऑन ऑडिटिंग फीचर अक्षम होता है। इस लेख में, देखते हैं कि विंडोज सिस्टम में लॉगऑन ऑडिटिंग को कैसे सक्षम करें और उन ट्रैकिंग इवेंट को कैसे देखें।
नोट: लॉगऑन ऑडिटिंग केवल विंडोज 8 के प्रो, अल्टीमेट और एंटरप्राइज संस्करणों में उपलब्ध है।
लॉगऑन ऑडिटिंग क्या है
लॉगऑन ऑडिटिंग एक अंतर्निहित विंडोज ग्रुप पॉलिसी सेटिंग है जो एक विंडोज एडमिन को स्थानीय कंप्यूटर या नेटवर्क पर उपयोगकर्ता लॉगिन और लॉग ऑफ गतिविधियों के प्रत्येक उदाहरण को लॉग और ऑडिट करने में सक्षम बनाती है। लॉगिन और लॉग ऑफ इवेंट ट्रैकिंग के साथ, यह फीचर लॉग इन करने के किसी भी विफल प्रयास को ट्रैक करने में भी सक्षम है। यह आपके विंडोज मशीन पर किसी भी हमले का निर्धारण और विश्लेषण करने में विशेष रूप से सहायक है।
लॉगऑन ऑडिटिंग सक्षम करें
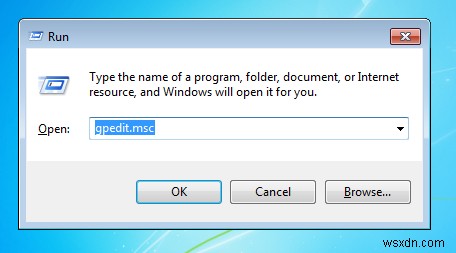
लॉगऑन ऑडिटिंग सक्षम करने के लिए, हमें विंडोज ग्रुप पॉलिसी सेटिंग्स को कॉन्फ़िगर करने की आवश्यकता है। "Win + R" दबाएं, gpedit.msc टाइप करें और विंडोज ग्रुप पॉलिसी एडिटर खोलने के लिए एंटर बटन दबाएं।
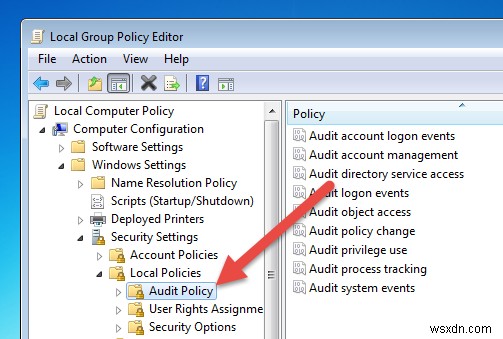
एक बार जब आप ग्रुप पॉलिसी एडिटर में हों, तो "कंप्यूटर कॉन्फिगरेशन → विंडोज सेटिंग्स → सिक्योरिटी सेटिंग्स → लोकल पॉलिसीज" पर जाएं और फिर बाएं पैनल में "ऑडिट पॉलिसी" चुनें।
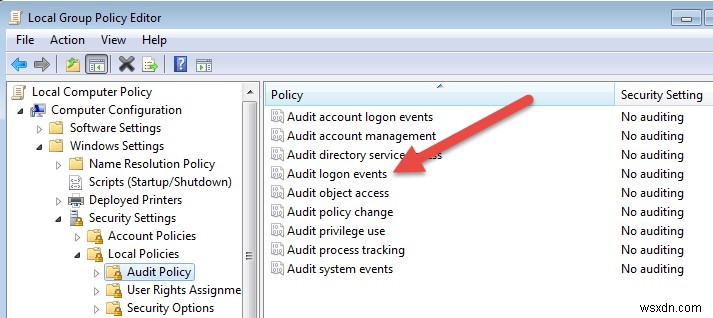
उपरोक्त कार्रवाई आपको दाएं पैनल में कुछ पॉलिसी दिखाएगी। यहां "ऑडिट लॉगऑन इवेंट्स" पॉलिसी पर डबल-क्लिक करके इसे खोलें। कृपया "ऑडिट लॉगऑन इवेंट्स" को "ऑडिट अकाउंट लॉगऑन इवेंट्स" से भ्रमित न करें क्योंकि यह पूरी तरह से अलग उद्देश्य के लिए एक सेटिंग है।
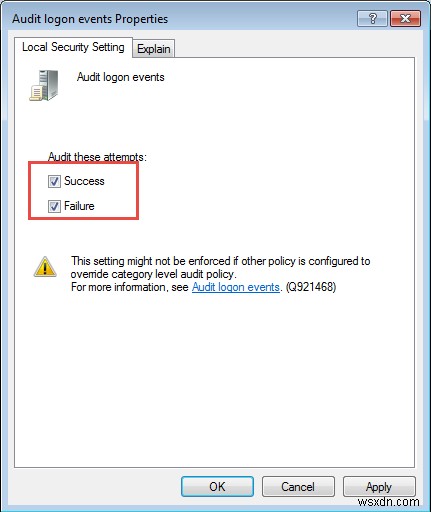
एक बार विंडो खुलने पर, "सक्सेस" और "फेल्योर" दोनों चेकबॉक्स चुनें। अब परिवर्तनों को सहेजने के लिए "अप्लाई" और "ओके" बटन पर क्लिक करें।
बस इतना ही करना है। इस बिंदु से आगे, हर लॉगिन, लॉग ऑफ और विफल लॉगिन प्रयास को इवेंट व्यूअर में इवेंट के रूप में लॉग किया जाएगा।
लॉगऑन ऑडिट इवेंट देखें
आप विंडोज इवेंट व्यूअर में सभी लॉगिन, लॉग ऑफ और विफल लॉगिन प्रयास इवेंट देख सकते हैं। आप स्टार्ट मेनू में खोजकर इवेंट व्यूअर लॉन्च कर सकते हैं। यदि आप विंडोज 8 का उपयोग कर रहे हैं, तो आप पावर यूजर मेनू (Win + X) का उपयोग करके भी इसे लॉन्च कर सकते हैं।
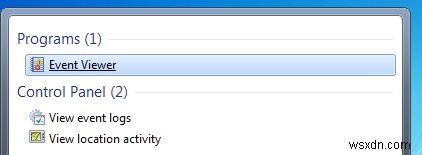
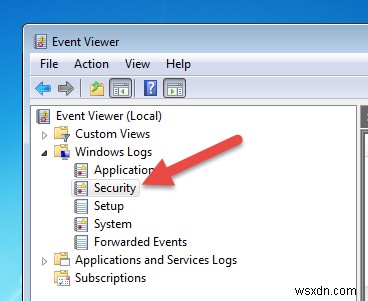
एक बार जब आप इवेंट व्यूअर लॉन्च कर लेते हैं, तो विंडोज लॉग पर जाएं और फिर सिक्योरिटी टैब पर जाएं।
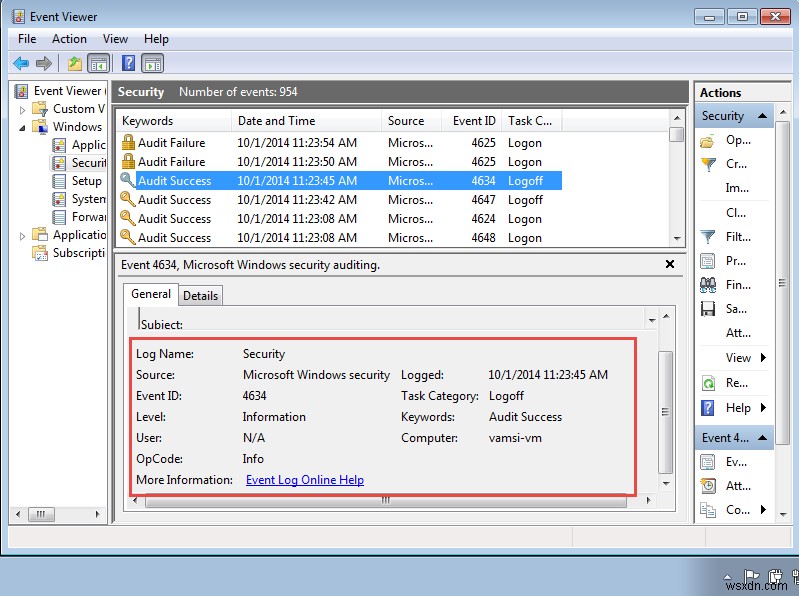
यहां आपको अपने विंडोज सिस्टम में हुई सभी सुरक्षा संबंधी इवेंट मिलेंगी। यदि आप "ऑडिट सक्सेस" कीवर्ड पर डबल-क्लिक करते हैं, तो आपको लॉग इन या लॉग आउट किए गए उपयोगकर्ता, टाइमस्टैम्प आदि जैसे विवरण मिलेंगे। एक टिप के रूप में, आप "इवेंट आईडी" या "टास्क कैटेगरी" का उपयोग करके इवेंट लॉग को फ़िल्टर कर सकते हैं। जैसा कि आप नीचे की छवि से देख सकते हैं, लॉगऑन ऑडिटिंग विफल लॉगिन प्रयासों को भी ट्रैक करती है।
बस इतना ही करना है, और अपने विंडोज सिस्टम में उपयोगकर्ता लॉगिन को ट्रैक करना इतना सरल है।
उम्मीद है इससे मदद मिलेगी, और यदि विंडोज में लॉगऑन ऑडिटिंग फीचर को सक्षम करते समय आपको कोई समस्या आती है तो नीचे कमेंट करें।