द्वारा
- अलेक्जेंडर एस. गिलिस, तकनीकी लेखक और संपादक
- ब्रायन पोसी
प्रकाशित: 13 अप्रैल, 2023
Microsoft Defender for Endpoint - जिसे पहले Microsoft Defender Advanced Threat Protection या Windows Defender ATP के नाम से जाना जाता था - एक एंडपॉइंट सुरक्षा प्लेटफॉर्म है जिसे एंटरप्राइज़-क्लास संगठनों को सुरक्षा खतरों को रोकने, पहचानने और प्रतिक्रिया देने में मदद करने के लिए डिज़ाइन किया गया है।
Defender for Endpoint Windows 10 और Azure सेवाओं में बने टूल का उपयोग करके मैलवेयर या रैंसमवेयर जैसे संभावित खतरों का जवाब देने में संगठन की मदद कर सकता है। ये टूल स्वचालित जांच, निवारक और उल्लंघन-पश्चात सुरक्षा पहचान और प्रतिक्रिया सुविधाएँ प्रदान करते हैं।
Defender for Endpoint को पहले Microsoft Defender Advanced Threat Protection के नाम से जाना जाता था लेकिन 2019 में Defender ब्रांड के तहत अन्य उत्पादों के साथ रीब्रांड किया गया।
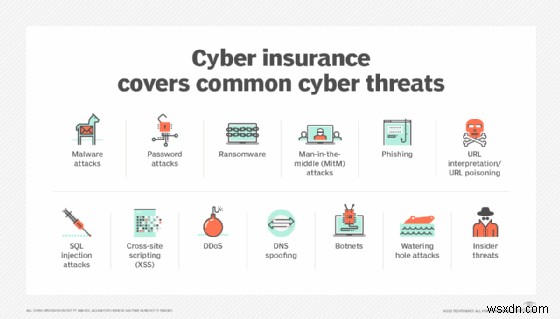 मैलवेयर और रैंसमवेयर सुरक्षा खतरे के केवल दो प्रकार हैं।
सुविधाएँ और क्षमताएं
Microsoft Defender for Endpoint निम्नलिखित सुरक्षा सुविधाएँ और क्षमताएं प्रदान करता है:
- खतरा और भेद्यता प्रबंधन। एंडपॉइंट पर रीयल-टाइम में सॉफ़्टवेयर सूची की जाती है। इस जानकारी का उपयोग इंस्टॉल किए गए एप्लिकेशन और लापता पैच से संबंधित सुरक्षा कमजोरियों का पता लगाने, प्राथमिकता देने और कम करने के लिए किया जाता है।
- हमला सतह में कमी। हार्डवेयर आइसोलेशन और एप्लिकेशन कंट्रोल के माध्यम से सिस्टम की समग्र हमला सतह कम हो जाती है। एप्लिकेशन ऑडिट डेटा की निगरानी की जाती है और आवश्यक एप्लिकेशन के लिए बहिष्करण जोड़े जाते हैं। हमला सतह में कमी नियम भी नियोजित किए जाते हैं।
- नेक्स्ट-जेनरेशन सुरक्षा। Defender for Endpoint खतरों का पता लगाने और ब्लॉक करने के लिए निरंतर स्कैन करता है। यह सुविधा Microsoft Defender Antivirus, साथ ही व्यवहार-आधारित एंटीवायरस सुरक्षा और क्लाउड-डिलीवर की गई सुरक्षा का उपयोग करती है।
- एंडपॉइंट पहचान और प्रतिक्रिया। Defender for Endpoint संबंधित हमलों को घटनाओं में समूहित करता है। इस प्रकार का एकत्रीकरण सुरक्षा पेशेवरों को खतरों को प्राथमिकता देने, जांच करने और प्रतिक्रिया देने में मदद करता है।
- स्वचालित जांच और उपचार। यदि अनियंत्रित छोड़ दिया जाए, तो नेटवर्क एंडपॉइंट सुरक्षा अलर्ट की एक भारी संख्या उत्पन्न कर सकते हैं। स्वचालित जांच सुविधा अलर्ट की जांच करती है और उन्हें हल करती है, जिससे सुरक्षा पेशेवर अन्य कार्यों पर ध्यान केंद्रित कर सकते हैं।
- सुरक्षित स्कोर। Defender for Endpoint वर्तमान सुरक्षा कॉन्फ़िगरेशन को रेट करने के लिए एक सुरक्षा स्कोर का उपयोग करता है। यह स्कोर एप्लिकेशन, ऑपरेटिंग सिस्टम, नेटवर्क, अकाउंट और सुरक्षा नियंत्रण सहित श्रेणियों पर आधारित है।
- एंडपॉइंट अटैक। पहले Microsoft Threat Experts - Targeted Attack Notification, एंडपॉइंट अटैक एक प्रबंधित शिकार सेवा है जो कीलॉगर या साइबर हमलों सहित हमलों का पता लगाती है और प्राथमिकता देती है।
- प्रबंधन और API। API का एक संग्रह Defender for Endpoint को संगठन के वर्कफ़्लो में एकीकृत करता है।
- साझा डेटा। Defender for Endpoint अन्य Microsoft उत्पादों के साथ डेटा साझा करता है, जिसमें Azure Active Directory Identity Protection, Microsoft Defender for Endpoint, Microsoft Defender for Office 365, Microsoft Defender for Cloud Apps और Microsoft Defender for Identity शामिल हैं।
- एंडपॉइंट व्यवहार सेंसर। ये सेंसर Windows 10 से व्यवहार एकत्र करते हैं और संसाधित करते हैं।
- प्लेटफॉर्म के लिए समर्थन। Defender for Endpoint Windows, Linux, macOS, iOS और Android ऑपरेटिंग सिस्टम के लिए सुरक्षा सेवाएं प्रदान करता है।
Defender for Endpoint योजनाएं
Windows Defender for Endpoint दो मुख्य योजनाएं प्रदान करता है - योजना 1 (P1) और योजना 2 (P2)। P1 एक बेस संस्करण है और P2 P1 द्वारा प्रदान की जाने वाली हर चीज़ की पेशकश करता है लेकिन कई सुविधाएँ जोड़ता है।
P1 निम्नलिखित सुविधाएँ प्रदान करता है:
- API, सुरक्षा सूचना और इवेंट मैनेजमेंट कनेक्टर।
- एप्लिकेशन कंट्रोल।
- नियंत्रित फ़ोल्डर एक्सेस।
- डिवाइस-आधारित सशर्त एक्सेस।
- डिवाइस कंट्रोल जैसे USB।
- एंडपॉइंट फ़ायरवॉल।
- नेटवर्क सुरक्षा।
- नेक्स्ट-जेनरेशन एंटीमैलवेयर।
- केंद्रीकृत प्रबंधन के साथ एकीकृत सुरक्षा टूल।
- वेब कंट्रोल और वर्गीकृत URL ब्लॉकिंग।
P2 में पहले उल्लिखित सभी सुविधाएँ शामिल हैं, साथ ही निम्नलिखित:
- स्वचालित जांच और उपचार।
- Defender भेद्यता प्रबंधन क्षमताएं।
- एंडपॉइंट पहचान और प्रतिक्रिया।
- सैंडबॉक्स।
- विश्लेषण के माध्यम से खतरा खुफिया।
Defender for Endpoint एक स्टैंडअलोन Defender for Business संस्करण भी प्रदान करता है। यह संस्करण खतरा और भेद्यता प्रबंधन सुविधाओं, हमला सतह में कमी, एंडपॉइंट पहचान और प्रतिक्रिया, और स्वचालित जांच और प्रतिक्रिया के साथ आता है। हालांकि, इसमें सीमित वेब सामग्री फ़िल्टरिंग और क्रॉस-प्लेटफॉर्म समर्थन सुविधाएँ हैं।
Microsoft Defender for Business छोटे और मध्यम आकार के व्यवसायों के लिए एक स्टैंडअलोन उपयोगकर्ता सदस्यता के रूप में या Microsoft 365 Business Premium के हिस्से के रूप में उपलब्ध है।
Microsoft Defender for Endpoint P1 व्यावसायिक और शिक्षा ग्राहकों के लिए एक स्टैंडअलोन सदस्यता लाइसेंस के रूप में उपलब्ध है। यह कुछ Microsoft 365 योजनाओं के हिस्से के रूप में भी शामिल है।
Microsoft Defender for Endpoint P2 कुछ Windows 10 और 11 Enterprise के संस्करणों और Microsoft 365 के कुछ संस्करणों के हिस्से के रूप में या स्टैंडअलोन लाइसेंस के रूप में भी उपलब्ध है।
Microsoft Microsoft Defender for Endpoint के P1 और P2 दोनों संस्करणों का मुफ्त परीक्षण प्रदान करता है।
अतिरिक्त एकीकरण
Windows Defender for Endpoint को अन्य Microsoft सॉफ्टवेयर के साथ एकीकृत किया जा सकता है, जिनमें निम्नलिखित शामिल हैं:
- Azure Information Protection।
- Conditional Access।
- Microsoft Intune।
- Microsoft Defender for Cloud।
- Microsoft Defender for Cloud Apps।
- Microsoft Defender for Identity।
- Microsoft Defender for Office।
- Microsoft Sentinel।
- Skype for Business।
ताकत और कमजोरियां
Microsoft Defender for Endpoint की सबसे बड़ी ताकत में से एक इसकी सुविधा सूची है। यह दिए गए हमले से संबंधित डेटा का उपयोग करके एक ग्राफिकल हमला टाइमलाइन भी बना सकता है। टूल अन्य ऑपरेटिंग सिस्टम के साथ भी संगत है, जिसमें Windows, Linux, macOS, iOS और Android शामिल हैं।
लेकिन Defender for Endpoint के Microsoft के कार्यान्वयन में कुछ कमजोरियां भी हैं। उदाहरण के लिए, उत्पाद स्वचालित रूप से एंडपॉइंट पर मौजूद अन्य एंटीमैलवेयर और एंडपॉइंट पहचान और प्रतिक्रिया सॉफ्टवेयर को अक्षम कर देता है। इसका मतलब है कि कॉन्फ़िगरेशन के आधार पर, Defender for Endpoint इंस्टॉल करना संगठन की सुरक्षा मुद्रा को कमजोर कर सकता है यदि उसने पहले से सुरक्षा टूल इंस्टॉल किए हैं।
Windows वातावरण के बाहर, Defender for Endpoint को तैनात करना चुनौतीपूर्ण हो सकता है, जैसे पुराने macOS डिवाइस पर। इसी तरह, Linux सिस्टम एंडपॉइंट एजेंट के लिए उच्च मेमोरी उपयोग का अनुभव कर सकते हैं।
साइबर अपराधियों के पास मैलवेयर फैलाने के कई तरीके हैं। जानें कि ZIP और RAR फॉर्मेट का उपयोग करके आर्काइव फाइलें अंतिम उपयोगकर्ताओं की मशीनों में मैलवेयर वितरित करने का सबसे लोकप्रिय तरीका कैसे बन गई हैं।
Microsoft Defender for Endpoint (पूर्व में Windows Defender ATP) के बारे में आगे पढ़ें
- Windows Server के लिए EDR टूल की तुलना
- Microsoft Defender ATP अतिरिक्त सुरक्षा के लिए क्लाउड में टैप करता है
- Microsoft Defender ATP में कुछ विशेषताएं क्या हैं?
- Microsoft Defender for Android और iOS के साथ क्या डील है?
- Microsoft Defender छत्र को Google Cloud Platform तक विस्तारित करता है
एप्लिकेशन और प्लेटफॉर्म सुरक्षा पर गहराई से जानें
-
Microsoft 365 Fundamentals Exam Dumps MS-900 Braindumps
द्वारा: कैमरन मैकेंजी
-
Windows Hello for Business लागत की गणना कैसे करें
द्वारा: गैरी ओल्सन
-
अण्डाकार वक्र क्रिप्टोग्राफी (ECC) क्या है?
द्वारा: राहुल अवती
-
चेकसम क्या है?
द्वारा: राहुल अवती