द्वारा
- राहुल अवती
प्रकाशित: 14 अगस्त, 2023
डायरेक्टरी सर्विसेज रिस्टोर मोड (DSRM) Windows Server डोमेन कंट्रोलर के लिए एक सेफ मोड बूट विकल्प है। DSRM एक एडमिनिस्ट्रेटर को Active Directory (AD) डेटाबेस को मरम्मत, पुनर्प्राप्त या पुनर्स्थापित करने में सक्षम बनाता है। DSRM में डोमेन कंट्रोलर को पुनरारंभ करने से यह ऑफ़लाइन हो जाता है ताकि यह केवल एक नियमित सर्वर के रूप में कार्य करे।
DSRM Windows ऑपरेटिंग सिस्टम में सेफ मोड के समान है। हालांकि, यह केवल Windows Server डोमेन कंट्रोलर में उपलब्ध है। DSRM मोड Windows Server के इन संस्करणों में उपलब्ध है:
- Windows Server 2022।
- Windows Server 2019।
- Windows Server 2016।
- Windows Server 2012 R2।
- Windows Server 2008 R2।
- Windows Server 2008।
- Windows Server 2003।
DSRM का मुख्य उद्देश्य सिस्टम एडमिन को सिस्टम में लॉग इन करने में मदद करना है ताकि AD डेटाबेस को पुनर्स्थापित या मरम्मत किया जा सके। DSRM का उपयोग करने के लिए, एडमिन को एक DSRM स्थानीय एडमिन अकाउंट पासवर्ड के साथ बनाना होगा। उन्हें उस अकाउंट का उपयोग करना होगा जब उन्हें DSRM के साथ डोमेन कंट्रोलर में साइन इन करने की आवश्यकता हो - सर्वर बूटअप के दौरान - और सिस्टम त्रुटि या विफलता के बाद AD बैकअप को पुनर्स्थापित करने के लिए। एडमिन अकाउंट पासवर्ड शायद ही कभी डोमेन कंट्रोलर की तैनाती के दौरान बदलता है। हालांकि, इसे Ntdsutil टूल का उपयोग करके डोमेन में किसी भी सर्वर के लिए सर्वर को पुनरारंभ किए बिना रीसेट किया जा सकता है।
DSRM बनाम सेफ मोड
Windows Server डोमेन कंट्रोलर के लिए, DSRM सेफ मोड के समान नहीं है। DSRM का उपयोग तब किया जाता है जब कंट्रोलर सेफ मोड में शुरू करने का प्रयास करता है और असमर्थ होता है। सामान्य तौर पर, DSRM केवल तब आवश्यक होता है जब AD क्षतिग्रस्त हो और एडमिनिस्ट्रेटर को अपने नियमित AD क्रेडेंशियल का उपयोग करके लॉग ऑन करने की अनुमति न दे। ऐसी स्थितियों में, AD सामान्य रूप से बूट नहीं होता है, इसलिए DSRM आवश्यक है, खासकर जब AD डोमेन-वाइड या फॉरेस्ट-वाइड रिस्टोर किया जा रहा हो।
एडमिन के लिए DSRM अकाउंट में लॉग इन करने की प्रक्रिया
DSRM में डोमेन कंट्रोलर को पुनरारंभ करने के लिए, एडमिनिस्ट्रेटर को DSRM एडमिन अकाउंट में लॉग इन करना होगा। प्रक्रिया में ये चरण शामिल हैं:
- DSRM बूट करें, और Switch User > Other User पर क्लिक करें।
- लॉगऑन अकाउंट नाम के रूप में, .\Administrator टाइप करें।
- Ntdsutil कमांड-लाइन टूल के साथ .\Administrator अकाउंट के लिए DSRM पासवर्ड रीसेट करें।
- यदि AD सर्वर काम नहीं कर रहा है, तो लॉस्ट-पासवर्ड रिकवरी टूल के साथ DSRM पासवर्ड रीसेट करें।
DSRM अकाउंट में लॉग इन करते समय, प्रारंभिक लॉगऑन प्रॉम्प्ट अकाउंट नाम को MyDomain\Administrator के रूप में दिखा सकता है। हालांकि, यह काम नहीं करता है, इसलिए एडमिन यूजर को पहले Switch User पर क्लिक करना होगा और मैन्युअल रूप से नाम .\Administrator टाइप करना होगा।
BIOS पावर-ऑन सेल्फ-टेस्ट स्क्रीन के बाद और Windows लोगो दिखाई देने से पहले F8 कुंजी को बार-बार दबाकर DSRM में मैन्युअल बूटिंग भी संभव है। ऐसा करने से उन्नत बूट विकल्पों के साथ एक टेक्स्ट मेनू खुलता है, जैसे Directory Services Restore Mode या DS Restore Mode। एडमिन विकल्प का चयन कर सकते हैं और DSRM में प्रवेश करने के लिए Enter कुंजी दबा सकते हैं।
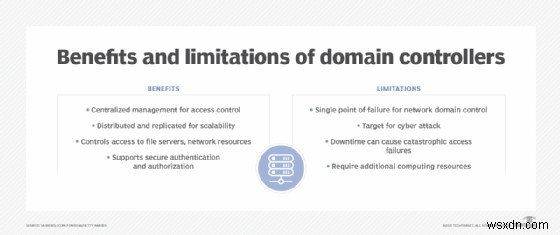 यद्यपि डोमेन कंट्रोलर बड़े संगठनों को नेटवर्क एक्सेस प्रमाणीकरण और प्राधिकरण की रक्षा करने में मदद करते हैं, लेकिन वे एक कीमत पर आते हैं।
Windows Server में DSRM एडमिन पासवर्ड रीसेट करने की प्रक्रिया
जब Windows Server पर AD इंस्टॉल किया जाता है और डोमेन कंट्रोलर के लिए प्रोमोशन प्रक्रिया के दौरान, इंस्टॉल विज़ार्ड एडमिनिस्ट्रेटर को DSRM पासवर्ड चुनने के लिए संकेत देता है। यह पासवर्ड एडमिनिस्ट्रेटर को बाद में कुछ गलत होने पर डेटाबेस के लिए एक बैकडोर प्रदान करता है। पासवर्ड DSRM में रखरखाव और पुनर्प्राप्ति कार्यों को करने के लिए भी आवश्यक है; हालांकि, यह डोमेन या किसी भी सेवा तक पहुंच प्रदान नहीं करता है।
यदि एडमिन DSRM पासवर्ड भूल जाते हैं या खो देते हैं, तो वे Ntdsutil कमांड-लाइन टूल का उपयोग करके इसे बदल सकते हैं। टूल Setpwd यूटिलिटी के साथ एकीकृत है जो Windows 2000 के बाद से Microsoft Windows का हिस्सा रहा है। Windows Server में DSRM एडमिन पासवर्ड रीसेट करने की प्रक्रिया इस प्रकार है:
- Start > Run पर क्लिक करें, Ntdsutil टाइप करें, और फिर OK पर क्लिक करें।
- Ntdsutil कमांड प्रॉम्प्ट पर, set dsrm password टाइप करें।
- DSRM कमांड प्रॉम्प्ट पर, या तो वर्तमान सर्वर पर पासवर्ड रीसेट करने के लिए reset password on server null टाइप करें या किसी अन्य सर्वर पर पासवर्ड रीसेट करने के लिए reset password on server servername टाइप करें।
- नया पासवर्ड टाइप करें।
- DSRM कमांड प्रॉम्प्ट पर, q टाइप करें।
- Ntdsutil कमांड प्रॉम्प्ट पर, फिर से बाहर निकलने के लिए q टाइप करें।
DSRM पासवर्ड को उस सर्वर के लिए रीसेट किया जा सकता है जिस पर एडमिनिस्ट्रेटर वर्तमान में काम कर रहा है या डोमेन में किसी अन्य डोमेन कंट्रोलर के लिए। हर बार पासवर्ड बदलने पर, एक Windows इवेंट ID (4794) उत्पन्न होता है ताकि अन्य अधिकृत एडमिन इन प्रयासों को देख सकें और यह निर्धारित कर सकें कि क्या किसी गैर-एडमिन या दुर्भावनापूर्ण उपयोगकर्ता द्वारा कोई प्रयास किया गया था।
DSRM के सुरक्षा जोखिम
DSRM एडमिन अकाउंट का पासवर्ड दुर्भावनापूर्ण घुसपैठियों द्वारा शोषित किया जा सकता है, जिससे संगठनों के लिए एक बड़ा सुरक्षा जोखिम पैदा होता है। उदाहरण के लिए, खतरे के कारक डोमेन कंट्रोलर में एक स्थायी बैकडोर बनाने के लिए पासवर्ड का उपयोग कर सकते हैं। यह बैकडोर उन्हें एंटरप्राइज नेटवर्क में दृढ़ता बनाए रखने और संवेदनशील संसाधनों और डेटा तक पहुंच प्राप्त करने के लिए किसी भी समय AD तक पहुंचने में सक्षम बनाता है। वे AD से क्रेडेंशियल भी चुरा सकते हैं, विशेषाधिकार प्राप्त सर्विस अकाउंट में हेरफेर कर सकते हैं और Windows में लोकल लूप मल्टीकास्ट नेम रिज़ॉल्यूशन फ़ंक्शन का उपयोग करके ट्रैफिक पैकेट को इंटरसेप्ट कर सकते हैं।
कुछ मामलों में, हैकर खुली कमजोरियों का फायदा उठाकर या सोशल इंजीनियरिंग के माध्यम से विशेषाधिकार प्राप्त अकाउंट हैश चुराने या अपने विशेषाधिकारों को बढ़ाने में सक्षम हो सकते हैं। भूले हुए, खोए हुए या डिफ़ॉल्ट DSRM एडमिन अकाउंट पासवर्ड भी मैलवेयर हमलों, लाइटवेट डायरेक्टरी एक्सेस प्रोटोकॉल टोही और यहां तक कि डोमेन प्रभुत्व के जोखिम को बढ़ाते हैं। AD तक अनियंत्रित पहुंच हमलावरों को संगठन की बैकअप प्रक्रिया से समझौता करने और ntds.dit फ़ाइल से सभी AD डेटा निकालने में भी सक्षम बना सकती है।
इन जोखिमों से बचने के लिए, एडमिन यूजर्स को नियमित रूप से अपने DSRM अकाउंट पासवर्ड अपडेट करने चाहिए। इसके अलावा, उन्हें डिफ़ॉल्ट पासवर्ड का उपयोग नहीं करना चाहिए। प्रत्येक डोमेन कंट्रोलर के लिए अद्वितीय अकाउंट पासवर्ड सेट करना भी महत्वपूर्ण है।
DSRM एडमिन अकाउंट पासवर्ड को सुरक्षित रखने के लिए अन्य अच्छी सुरक्षा प्रथाओं में निम्नलिखित शामिल हैं:
- रजिस्ट्री में, HKLM\System\CurrentControlSet\Control\Lsa\DsrmAdminLogonBehavior रजिस्ट्री कुंजी के मान को 1 पर सेट करें।
- रजिस्ट्री में, सुनिश्चित करें कि HKLM\System\CurrentControlSet\Control\Lsa\DsrmAdminLogonBehavior रजिस्ट्री कुंजी का मान 2 पर सेट नहीं है।
- Windows इवेंट ID 4794 की निगरानी करें, और अलर्ट सेट करें ताकि यदि वे होते हैं तो एडमिन को सूचित किया जाए।
AD में सामान्य समस्याओं के निवारण के लिए उपयोग की जा सकने वाली तकनीकों और रेप्लिकेशन समस्या निवारण पर युक्तियों के बारे में जानें।
डायरेक्टरी सर्विसेज रिस्टोर मोड (DSRM) के बारे में आगे पढ़ें
- Windows 11 सेफ मोड कैसे काम करता है और इसका उपयोग कब करें
- Active Directory रिकवरी विधियों के साथ वापस पटरी पर आएं
- DNS बैकअप और रिस्टोर करना सीखें
- Linux और Windows के लिए DNS सर्वर समस्या निवारण
- AD ग्रुप सदस्यता बैकअप और रिस्टोर कैसे करें
Microsoft पहचान और एक्सेस मैनेजमेंट पर गहराई से जानें
-
Windows LAPS को तैनात करें कड़ी सुरक्षा के लिए
द्वारा: ब्रायन पोसी
-
डोमेन कंट्रोलर क्या है?
द्वारा: गेविन राइट
-
सुरक्षा, गति के लिए रीड-ओनली डोमेन कंट्रोलर तैनात करें
द्वारा: डेमन गार्न
-
Windows Server 2025 में आने वाली नई Active Directory सुविधाएं
द्वारा: ब्रायन पोसी