बढ़ते मैक मैलवेयर खतरे के सामने सुरक्षा उपकरण एक आवश्यक बुराई हैं। सौभाग्य से आप सही टूल्स से खुद को सुरक्षित कर सकते हैं और मानसिक शांति बहाल कर सकते हैं, जैसे Objective-See के मुफ्त टूल्स का खजाना।
यह परियोजना पैट्रिक वार्डल की है, एक सुरक्षा शोधकर्ता जिन्होंने अपने स्वयं के कंप्यूटर को सुरक्षित करने के लिए टूल्स की एक श्रृंखला बनाई। उन्होंने तब से उन सभी को मुफ्त में जारी किया है, और अनुसंधान और शैक्षिक उद्देश्यों के लिए ज्ञात मैक मैलवेयर का एक भंडार बनाए रखते हैं।
आइए लाइनअप पर एक नज़र डालते हैं और आप इन टूल्स का उपयोग अपने मैक को बेहतर ढंग से सुरक्षित करने के लिए कैसे कर सकते हैं।
1. Do Not Disturb
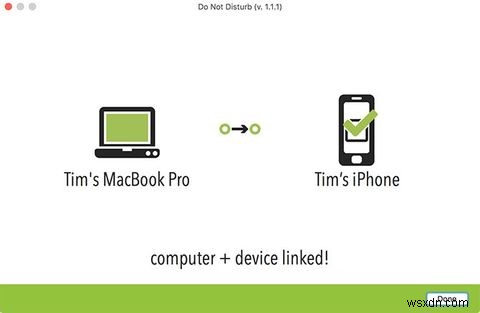
यह क्या करता है: अपने मैकबुक पर भौतिक पहुंच हमलों के बारे में अलर्ट प्राप्त करें।
यदि आप अपने मैकबुक के साथ यात्रा करते हैं या आपका कार्यस्थल "अपना उपकरण खुद लाएं" दृष्टिकोण का पक्षधर है, तो भौतिक पहुंच हमले आपके लैपटॉप का सबसे बड़ा खतरा हो सकते हैं। हम में से कई बिना सोचे-समझे कॉफी लेने के लिए अपने लैपटॉप को लावारिस छोड़ देते हैं, जो दुर्भावनापूर्ण USB डिवाइस और अन्य उपयोगकर्ताओं द्वारा उत्पन्न बहुत वास्तविक खतरे के बारे में नहीं सोचते।
Do Not Disturb एक लगातार लॉन्च प्रक्रिया इंस्टॉल करता है जो सभी ज्ञात "ढक्कन खुला" घटनाओं को लॉग करता है, अलर्ट भेजने या कस्टम एक्शन निष्पादित करने के विकल्प के साथ। यह साथी iOS ऐप के साथ जोड़े जाने पर सबसे अच्छा काम करता है, जिससे आप वेबकैम का उपयोग करके अपराधी की तस्वीर खींचने या अपने मैक को दूरस्थ रूप से बंद करने जैसे टालने वाली कार्रवाई कर सकते हैं।
एक बार जब आप ऐप इंस्टॉल कर लेते हैं तो आप भौतिक पहुंच घटनाओं का लॉग देख सकते हैं, किसी iOS समकक्ष ऐप की आवश्यकता नहीं। अदृश्य रूप से ऐप चलाने के लिए प्राथमिकताएं भी हैं निष्क्रिय लॉगिंग (कोई दृश्य अलर्ट नहीं) का उपयोग करके और मेनू बार आइकन को छुपाकर।
डाउनलोड: Do Not Disturb
2. KnockKnock
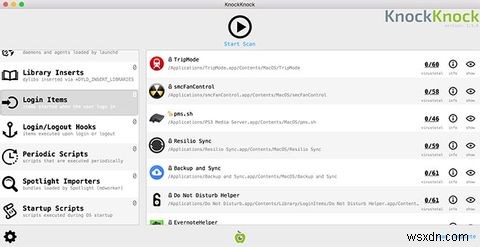
यह क्या करता है: अपने मैक को लगातार मैलवेयर के संकेतों के लिए स्कैन करें।
एक बुनियादी मैलवेयर स्कैनर से अधिक, KnockKnock लगातार मैलवेयर के संकेतों की तलाश करता है---दुर्भावनापूर्ण कोड जो खुद को बार-बार इंस्टॉल करता है। यह आमतौर पर तब होता है जब आपका कंप्यूटर रीस्टार्ट होता है। KnockKnock ऑनलाइन डिटेक्शन टूल VirusTotal के साथ एकीकृत होता है, इसलिए ज्ञात मैलवेयर का पता लगाने पर लाल हाइलाइट प्राप्त होता है।
जबकि VirusTotal एकीकरण अच्छा है, ऐप अन्य लगातार इंस्टॉल किए गए एप्लिकेशन की भी रिपोर्ट करता है। आपके अधिकांश परिणाम सौम्य होंगे, लेकिन यह आपको सूची को नीचे देखने और देखने का अवसर देता है कि क्या आपको कुछ असामान्य दिखाई देता है। ऐप लगातार इंस्टॉलर के कई अलग-अलग प्रकारों का पता लगाता है, जिनमें प्लगइन्स, ब्राउज़र एक्सटेंशन, लॉन्च और लॉगिन आइटम, और कर्नेल एक्सटेंशन शामिल हैं।
डाउनलोड: KnockKnock
3. TaskExplorer
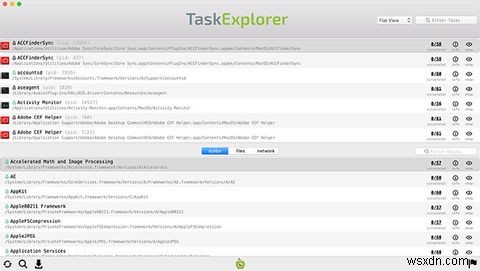
यह क्या करता है: ऐप्पल के एक्टिविटी मॉनिटर टास्क मैनेजर का एक सुरक्षा-केंद्रित संस्करण जैसा।
TaskExplorer आपके मैक के साथ आपूर्ति किए गए एक्टिविटी मॉनिटर ऐप के समान है, सिवाय VirusTotal एकीकरण के। इसका मतलब है कि ऐप किसी भी ज्ञात दुर्भावनापूर्ण वर्तमान में चल रही प्रक्रियाओं को फ़्लैग करता है। आप जो कुछ भी नहीं पहचानते हैं उसे विश्लेषण के लिए VirusTotal के सर्वर पर भेज सकते हैं।
ऐप किसी भी चल रही प्रक्रिया की हस्ताक्षर स्थिति को जल्दी से देख सकता है, लोडेड डायनामिक लाइब्रेरी, नेटवर्क कनेक्शन विवरण, और किसी दिए गए कार्य द्वारा वर्तमान में उपयोग की जा रही फाइलें देख सकता है। यह KnockKnock के समान है, लेकिन यहां जोर उन प्रक्रियाओं पर है जो पहले ही लॉन्च हो चुकी हैं, बजाय उनके निष्पादन के लिए जिम्मेदार कोड के।
डाउनलोड: TaskExplorer
4. BlockBlock
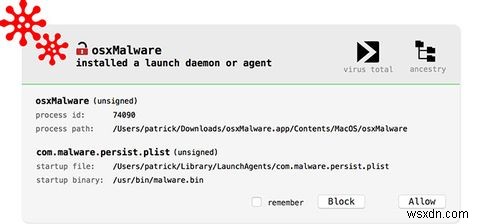
यह क्या करता है: मैलवेयर इंस्टॉलर की तलाश करता है और उन्हें ब्लॉक करने का प्रयास करता है।
जबकि KnockKnock मैलवेयर के लिए जिम्मेदार इंस्टॉलर की तलाश करता है, BlockBlock इंस्टॉलेशन को पूरी तरह से अस्वीकार करने का प्रयास करता है। यह सामान्य दृढ़ता स्थानों की निगरानी करके पृष्ठभूमि में लगातार चलकर ऐसा करता है, और जब यह कुछ संदिग्ध पता लगाता है तो अलर्ट प्रदर्शित करता है।
जैसा कि आप उम्मीद कर सकते हैं, BlockBlock VirusTotal के साथ एकीकृत है। यह ज्ञात मैलवेयर को फ़्लैग करता है, लेकिन BlockBlock की कई पहचान वैध ऐप्स हैं जो नियमित संचालन कर रहे हैं। BlockBlock आपको किसी भी पहचाने गए इंस्टॉलेशन को ब्लॉक करने का विकल्प देता है। ऐप यह भी रिपोर्ट करता है कि इंस्टॉलर ऐप्पल द्वारा हस्ताक्षरित है, किसी थर्ड पार्टी द्वारा, या पूरी तरह से अनसाइन्ड।
डाउनलोड: BlockBlock
5. RansomWhere?
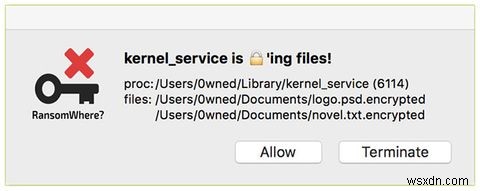
यह क्या करता है: रैंसमवेयर हमलों को रोकने के लिए नई एन्क्रिप्टेड फाइलों की निगरानी करता है।
रैंसमवेयर एक विशिष्ट प्रकार का मैलवेयर है जो आपको आपके डेटा से बाहर निकाल देता है, आमतौर पर आपकी फाइलों की सुरक्षित वापसी के लिए किसी प्रकार के भुगतान की मांग करता है। इस विशेष मैलवेयर डिजाइन की एक पहचान संदिग्ध प्रक्रियाओं द्वारा एन्क्रिप्टेड फाइलों का निर्माण है।
RansomWhere? ज्ञात रैंसमवेयर संकेतों के लिए आपके सिस्टम की निगरानी करता है, प्रक्रिया को अवरुद्ध करता है और आपको संभावित खतरे को या तो अनुमति देने या समाप्त करने के लिए संकेत देता है। ऐप अविश्वसनीय प्रक्रियाओं को फ़्लैग करता है जो तेजी से एन्क्रिप्टेड फाइलें बनाते हैं, जबकि ऐप्पल-हस्ताक्षरित सॉफ़्टवेयर और ऐप डाउनलोड करने से पहले इंस्टॉल किए गए सॉफ़्टवेयर पर स्पष्ट रूप से भरोसा करता है।
अन्य Objective-See ऐप्स की तरह, RansomWhere? विशेष रूप से मैलवेयर की तलाश नहीं करता बल्कि मैलवेयर के संकेत वाले कार्यों की। यह संभव है कि ऐप वैध प्रक्रियाओं को फ़्लैग करे, हालांकि डेवलपर ने झूठी सकारात्मक की संख्या को न्यूनतम रखने की कोशिश की है।
डाउनलोड: RansomWhere?
6. OverSight
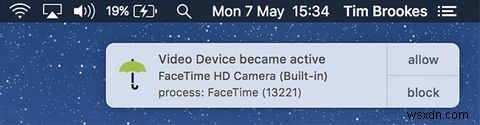
यह क्या करता है: जब आपका माइक्रोफोन या कैमरा सक्रिय होता है तो आपको अलर्ट करता है।
सबसे सरल Objective-See ऐप्स में से एक, OverSight आपको अलर्ट करता है जब आपके मैक का माइक्रोफोन या वेबकैम चालू होता है। मैक मैलवेयर के ज्ञात उदाहरण हैं जो उपयोगकर्ताओं को रिकॉर्ड करने या यहां तक कि स्ट्रीम करने का प्रयास करते हैं, यही कारण है कि इतने सारे उपयोगकर्ता एहतियात के तौर पर अपने वेबकैम को ढकते हैं।
OverSight वेबकैम या माइक्रोफोन घटनाओं की निगरानी और रिपोर्ट करता है। अलर्ट में प्रक्रिया का नाम और प्रक्रिया पहचानकर्ता शामिल होता है, साथ ही अनुमति दें या ब्लॉक अनुरोध के लिए संकेत। आप सुरक्षित एप्लिकेशन को व्हाइटलिस्ट भी कर सकते हैं ताकि आपको हर बार उन्हें अनुमोदित न करना पड़े।
सबसे दिलचस्प बात यह है कि ऐप उन द्वितीयक प्रक्रियाओं का पता लगाने का प्रयास करता है जो वैध वेबकैम या माइक्रोफोन अनुरोधों पर पिगीबैक करने की कोशिश करते हैं। यह अचूक नहीं है, लेकिन यह कुछ नहीं से बेहतर है।
डाउनलोड: OverSight
7. KextViewr
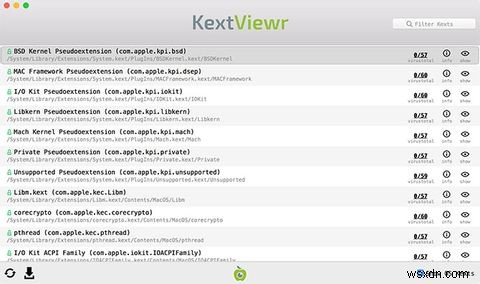
यह क्या करता है: वर्तमान में लोडेड कर्नेल एक्सटेंशन सूचीबद्ध करता है।
कर्नेल एक्सटेंशन (जिन्हें "kexts" के रूप में जाना जाता है) को macOS में उच्चतम विशेषाधिकार दिए जाते हैं, इसलिए यह महत्वपूर्ण है कि आपके पास कोई अविश्वसनीय मॉड्यूल न चल रहा हो। KextViewr वर्तमान में लोडेड सभी kexts को उनके हस्ताक्षर स्थिति, इंस्टॉल की गई फाइलों के पथ, और शायद सबसे महत्वपूर्ण, VirusTotal के साथ क्रॉस-रेफरेंस किए गए किसी भी हैश के परिणामों के साथ प्रदर्शित करता है।
आप निम्नलिखित हैशटैग का उपयोग करके इन प्रक्रियाओं को फ़िल्टर कर सकते हैं: #apple, #nonapple, #signed, #unsigned, और #flagged. इससे ज्यादा कुछ नहीं है!
डाउनलोड: KextViewr
8. What's Your Sign
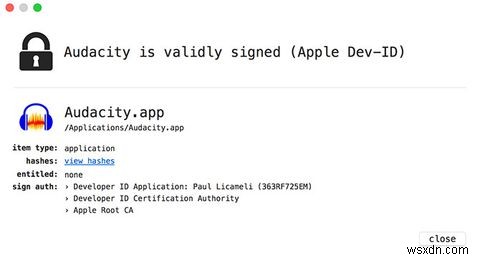
यह क्या करता है: किसी ऐप की हस्ताक्षर स्थिति की जांच करके उसकी विश्वसनीयता निर्धारित करें।
सभी अनसाइन्ड ऐप खतरनाक नहीं हैं। कई ओपन सोर्स प्रोजेक्ट और फ्रीबी अनसाइन्ड हैं, क्योंकि डेवलपर्स के पास डेवलपर लाइसेंस प्राप्त करने के लिए धन की कमी है। इसे ध्यान में रखते हुए, एक हस्ताक्षरित ऐप (सुरक्षा दृष्टिकोण से) अनसाइन्ड ऐप से अधिक विश्वसनीय है।
What's Your Sign एक नया राइट-क्लिक संदर्भ विकल्प जोड़ता है जिसे हस्ताक्षर जानकारी कहा जाता है। इस पर क्लिक करें और आप पता लगा लेंगे कि ऐप ऐप्पल-हस्ताक्षरित है, थर्ड पार्टी-हस्ताक्षरित, या बिल्कुल भी हस्ताक्षरित नहीं है। बस इतना ही है।
डाउनलोड: What's Your Sign
मैक उपयोगकर्ताओं के लिए अधिक उपयोगी Objective-See टूल्स
यहां के टूल्स के अलावा, Objective-See के पास कुछ अन्य टूल्स हैं जिनमें कुछ उपयोगकर्ता रुचि ले सकते हैं:
- Lockdown: एल कैपिटन के लिए लिखा गया ताकि ज्ञात-शोषण योग्य सेवाओं को लॉक करके मैक के उजागर "सतह क्षेत्र" को जल्दी से सीमित करने का एक तरीका प्रदान किया जा सके। वर्तमान में हाई सिएरा के साथ काम नहीं करता।
- Ostiarius: एल कैपिटन के लिए एक और ऐप जिसका उद्देश्य एक सुरक्षा छेद को बंद करना है जिसने मैलवेयर को गेटकीपर को बायपास करने की अनुमति दी। macOS सिएरा या बाद के अनुसार, ऐप्पल ने इस मुद्दे को ठीक कर दिया है और Ostiarius की अब आवश्यकता नहीं है (यह उपयोगी हो सकता है यदि आप अपने मैक को एल कैपिटन से आगे अपग्रेड नहीं कर सकते, हालांकि)।
- dylib Hijack Scanner: Objective-See का पहला टूल, आखिरी बार एल कैपिटन के लिए अपडेट किया गया। TaskExplorer में ऊपर समान कार्यक्षमता हिस्सा है।
सुरक्षा उपकरण मैलवेयर संक्रमण को रोकने और पता लगाने में आपकी मदद कर सकते हैं, लेकिन सामान्य ज्ञान का एक छींटा संक्रमण से बचने के लिए चमत्कार कर सकता है। हमेशा अपने एडमिन पासवर्ड मांगने वाली प्रक्रियाओं, अनसाइन्ड ऐप्स जिनके लिए गेटकीपर को दरकिनार करने की आवश्यकता होती है, पर संदेह करें, और सिस्टम इंटीग्रिटी प्रोटेक्शन को हर समय सक्षम छोड़ दें।