जब आप अपने डेटा को एन्क्रिप्ट करना चाहते हैं, तो केवल पासवर्ड का उपयोग करना हमेशा पर्याप्त नहीं होता है, हैकर्स आपकी जानकारी तक पहुंचने का कोई न कोई तरीका ढूंढ ही लेते हैं। अपने डेटा को पर्याप्त रूप से सुरक्षित रखना एक कठिन लड़ाई की तरह लग सकता है।
अच्छी खबर यह है कि आप अपने डेटा को सुरक्षित करने के लिए हमेशा बिटलॉकर का उपयोग कर सकते हैं चाहे वह प्राथमिक या द्वितीयक हार्ड ड्राइव पर हो। बिटलॉकर का उपयोग आंतरिक और बाहरी दोनों हार्ड ड्राइव पर डेटा की सुरक्षा के लिए किया जा सकता है।
बिटलॉकर केवल विंडोज 11 शुरू होने के बाद ही काम नहीं करता; यह आपके PC के बूट अप प्रक्रिया के दौरान सुरक्षा समस्या का पता लगा सकता है।
अपना डेटा एन्क्रिप्ट करें
यहां आपको क्या करना है।
1. मैनेज बिटलॉकर खोलें (कंट्रोल पैनल के तहत)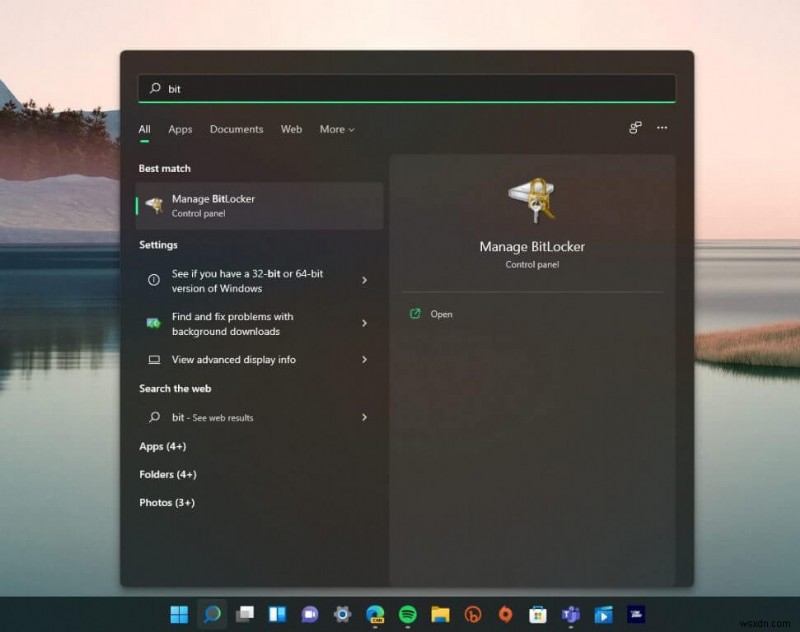
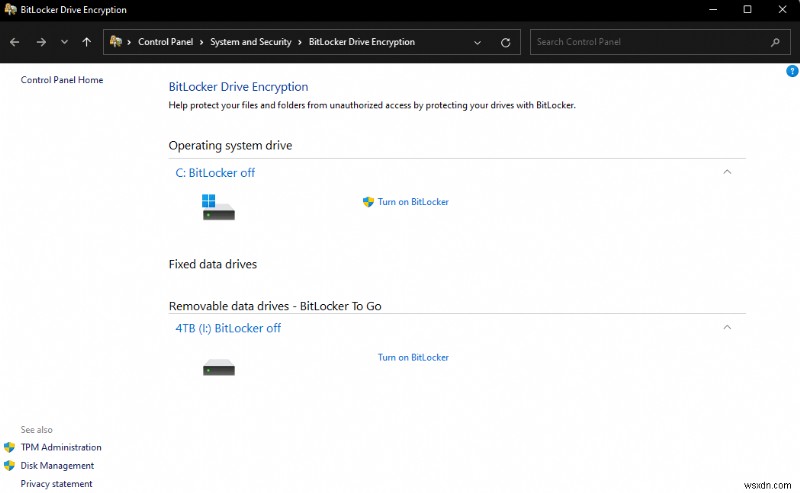
2. उस ड्राइव का चयन करें जिसे आप सुरक्षित करना चाहते हैं और बिटलॉकर चालू करें पर क्लिक करें
3. चुनें कि आप ड्राइव को कैसे लॉक और अनलॉक करना चाहते हैं, या तो पासवर्ड द्वारा या स्मार्ट कार्ड द्वारा। 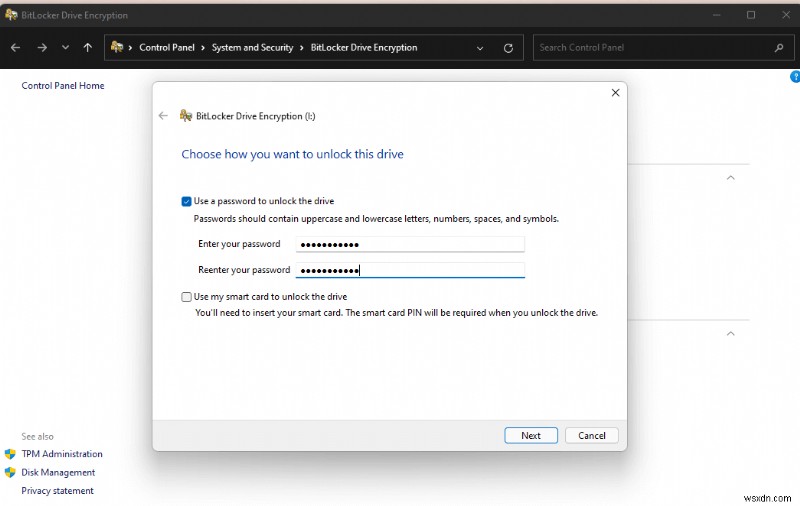
4. चुनें कि आप रिकवरी कुंजी को कहां सहेजना चाहते हैं, बस अगर आप अपना पासवर्ड भूल जाते हैं। आप अपने माइक्रोसॉफ्ट खाते में सहेजना, फ़ाइल में सहेजना, या अपनी रिकवरी कुंजी प्रिंट करना चुन सकते हैं। 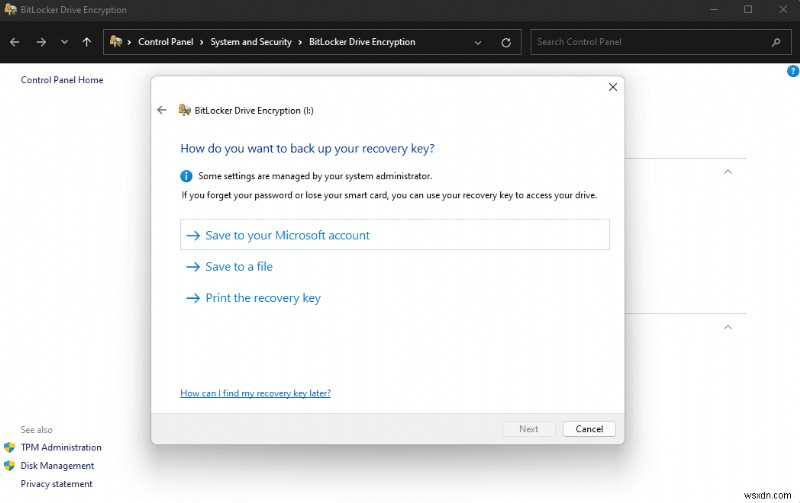
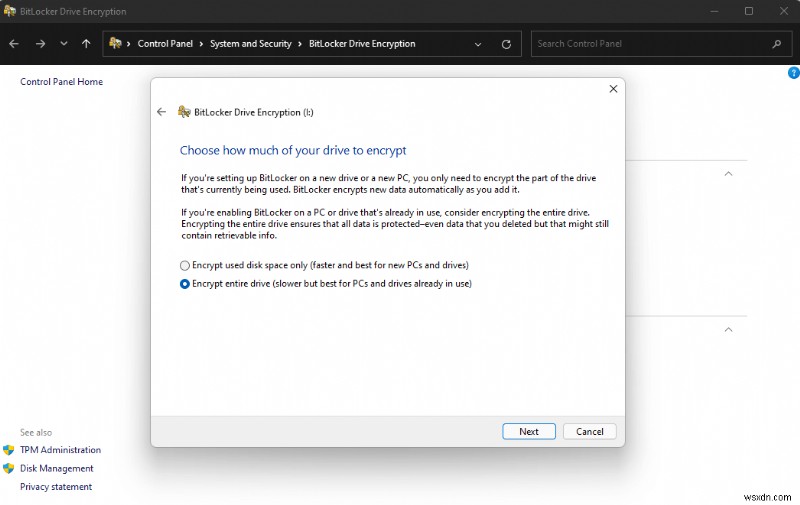
5. अगला, आपको यह चुनना होगा कि आप पूरे ड्राइव की रक्षा करना चाहते हैं, या केवल उपयोग की गई जगह। यह निर्धारित करेगा कि एक बार एन्क्रिप्ट होने पर आपका ड्राइव कितनी तेजी से काम करता है।
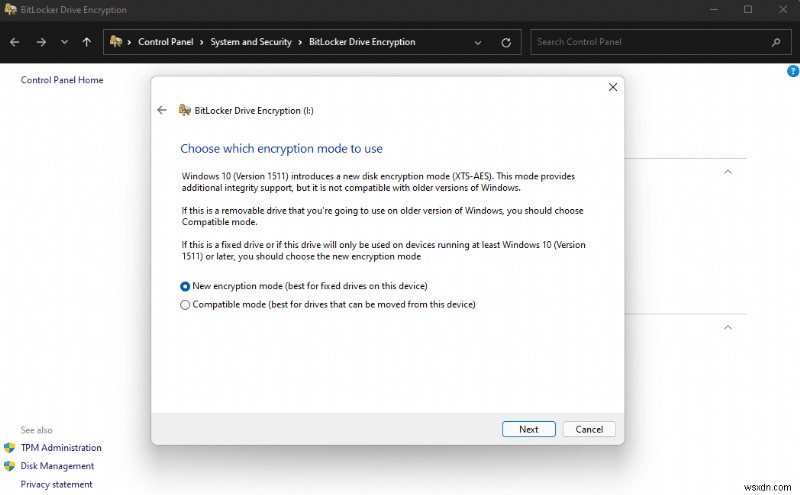
6. अब, आपको यह चुनना होगा कि किस एन्क्रिप्शन मोड का उपयोग करना है।
7. बधाई! आप अंतिम चरण पर पहुंच गए! यदि आप एन्क्रिप्शन शुरू करने के लिए तैयार हैं, तो एन्क्रिप्ट करना शुरू करें पर क्लिक करें।
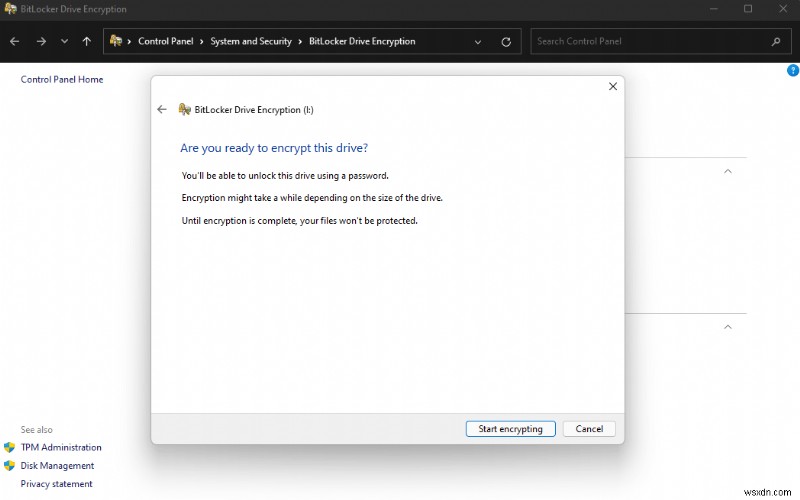
अब, विंडोज आपके ड्राइव को सुरक्षित करने पर काम करेगा। एक बार पूरा हो जाने पर, केवल पासवर्ड वाले ही ड्राइव तक पहुंच पाएंगे।
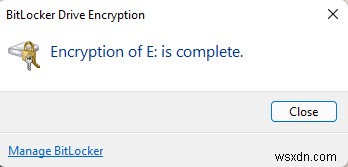
जब किसी अन्य विंडोज 11 कंप्यूटर में ड्राइव प्लग किया जाता है, तो विंडोज ड्राइव को अनलॉक करने से पहले पासवर्ड मांगेगा। यह सुविधा विंडोज 11 तक सीमित नहीं है, पुराने कंप्यूटरों पर भी पासवर्ड की आवश्यकता होगी जो विंडोज XP तक पुराने हैं।
बेशक, डेटा एन्क्रिप्शन ड्राइव तक पहुंचने की गति के साथ-साथ ड्राइव से और ड्राइव पर फ़ाइल स्थानांतरण की गति का त्याग करता है।
फिर भी, यह जानकर मन की शांति मिलती है कि आपका संवेदनशील डेटा गलत हाथों में नहीं पड़ेगा, जो समझौता के लायक हो सकता है।
यदि आपको बिटलॉकर पर अधिक जानकारी की आवश्यकता है, तो माइक्रोसॉफ्ट के व्यापक बिटलॉकर दस्तावेज़ देखना सुनिश्चित करें, जो विभिन्न ड्राइव और प्रमाणीकरण प्रणालियों के साथ बिटलॉकर को कॉन्फ़िगर करने पर अधिक जानकारी प्रदान करता है।
आप बिना जाने भी बिटलॉकर का उपयोग कर रहे होंगे। TPM के साथ नए विंडोज डिवाइस डिफ़ॉल्ट रूप से बिटलॉकर को सक्षम करते हैं यदि आप माइक्रोसॉफ्ट खाते का उपयोग करके लॉगिन करते हैं। जब आप प्रमाणित करते हैं तो पृष्ठभूमि में सब कुछ होता है, TPM के साथ बिटलॉकर आपके विंडोज पासवर्ड से आपकी पहचान को प्रमाणित करता है। आपकी फाइलें तब तक एन्क्रिप्टेड रहती हैं जब तक आप लॉगिन नहीं करते।
क्या आप अपनी हार्ड ड्राइव एन्क्रिप्ट करते हैं? नीचे टिप्पणी अनुभाग में हमें बताएं।