जैसे-जैसे तकनीक आगे बढ़ती है, उपयोगकर्ताओं को हर भेद्यता का फायदा उठाने वाले खतरों और दुर्भावनापूर्ण अभिनेताओं से सुरक्षित रहने के लिए प्रभावी सुरक्षा उपाय लागू करने चाहिए। इसका मतलब है कि एंटीवायरस प्रोग्राम का उपयोग करके अपने सिस्टम को सुरक्षित करने के अलावा, उपयोगकर्ताओं को यह जानना होगा कि अपनी स्थानीय फ़ाइलों को सुरक्षित कैसे रखा जाए।
शुक्र है, Microsoft अपने उपयोगकर्ताओं की संवेदनशील डेटा की सुरक्षा की भारी आवश्यकता को संबोधित करता है, जिससे उन्हें अपनी हार्ड ड्राइव को एन्क्रिप्ट करने के लिए एक बिल्ट-इन विकल्प प्रदान करता है। इस लेख में, हम आपके Windows 11 PC पर डिवाइस एन्क्रिप्शन चालू करने के दो तरीकों पर चर्चा करेंगे ताकि आप बेहतर सिस्टम सुरक्षा प्राप्त कर सकें।
Windows 11 हार्ड ड्राइव को एन्क्रिप्ट कैसे करें
Windows 11 पर अपनी हार्ड ड्राइव को एन्क्रिप्ट करने के दो तरीके हैं: डिवाइस एन्क्रिप्शन के माध्यम से या BitLocker के माध्यम से। दोनों ही सुरक्षा विशेषताएं हैं जो उपयोगकर्ताओं को उनकी संवेदनशील जानकारी की सुरक्षा में मदद करती हैं। डिवाइस एन्क्रिप्शन आपके डेटा की सुरक्षा के लिए एक या अधिक गणितीय तकनीकों का उपयोग करता है, जबकि BitLocker एन्क्रिप्शन आपकी फ़ाइलों को सुरक्षित करने के लिए XTS-AES 128-बिट एन्क्रिप्शन विधि का उपयोग करता है।
1. डिवाइस एन्क्रिप्शन का उपयोग करके
दुर्भाग्य से, केवल कुछ Windows 11 डिवाइस डिवाइस एन्क्रिप्शन सुविधा का समर्थन करते हैं क्योंकि इसके लिए उन्हें मॉडर्न स्टैंडबाय का समर्थन करने की आवश्यकता होती है। यदि आप जानना चाहते हैं कि आपका कंप्यूटर डिवाइस एन्क्रिप्शन का उपयोग कर सकता है या नहीं, तो नीचे दिए गए चरणों का पालन करें:
- Win + S कुंजियों को दबाकर रखकर Windows खोज खोलें।
- खोज बार में सिस्टम जानकारी टाइप करें और एडमिनिस्ट्रेटर के रूप में चलाएं पर क्लिक करें।
- फिर, सिस्टम सारांश विंडो के नीचे तक स्क्रॉल करें और डिवाइस एन्क्रिप्शन समर्थन देखें। यदि मान पूर्वापेक्षाएँ पूरी करता है कहता है, तो आप अपने PC पर डिवाइस एन्क्रिप्शन का उपयोग कर सकते हैं। यदि आप इसे नहीं देखते हैं, तो अपनी हार्ड ड्राइव को एन्क्रिप्ट करने के लिए अगली विधि पर जाएं।
Windows 11 पर डिवाइस एन्क्रिप्शन कैसे चालू करें
Windows 11 पर डिवाइस एन्क्रिप्शन सक्षम करने के लिए:
- Win + I कुंजियों को दबाकर रखकर सेटिंग्स खोलें। वैकल्पिक रूप से, प्रारंभ पर क्लिक करें और मेनू से सेटिंग्स चुनें।
- फिर, बाएं साइड नेविगेशन पर गोपनीयता और सुरक्षा विकल्प पर जाएं।
- गोपनीयता और सुरक्षा के तहत, डिवाइस एन्क्रिप्शन पर क्लिक करें। यदि आपको अपनी सेटिंग्स पर यह विकल्प नहीं दिखता है, तो यह सुविधा आपके डिवाइस पर उपलब्ध नहीं है।
- एक बार जब आप डिवाइस एन्क्रिप्शन पेज पर हों, तो डिवाइस एन्क्रिप्शन विकल्प के लिए स्विच को चालू करें।
- इसे चालू करने के बाद, एन्क्रिप्शन प्रक्रिया समाप्त होने तक कुछ सेकंड प्रतीक्षा करें।
- सेटिंग्स विंडो बंद करें। आपकी Windows 11 हार्ड ड्राइव अब एन्क्रिप्टेड है।
यदि यह काम नहीं करता है, तो Windows 11 पर डिवाइस एन्क्रिप्शन सुविधा को ठीक करने पर हमारी गाइड देखें और अधिक जानें।
Windows 11 पर डिवाइस एन्क्रिप्शन कैसे बंद करें
फिर से एन्क्रिप्शन अक्षम करने के लिए:
- प्रारंभ मेनू दबाएं और सेटिंग्स ऐप पर क्लिक करें। आप Windows + I कुंजियों को दबाकर रखकर भी सेटिंग्स खोल सकते हैं।
- अगला, बाएं साइड मेनू पर गोपनीयता और सुरक्षा पर क्लिक करें।
- गोपनीयता और सुरक्षा पर, डिवाइस एन्क्रिप्शन चुनें।
- फिर, डिवाइस एन्क्रिप्शन विकल्प के दाईं ओर पाए जाने वाले टॉगल को बंद करें।
- जब पॉपअप स्क्रीन दिखाई दे, तो अपनी कार्रवाई की पुष्टि करने के लिए बंद करें चुनें।
- अगला, डिक्रिप्शन प्रक्रिया समाप्त होने तक प्रतीक्षा करें। इसमें आपके डिवाइस के आधार पर कुछ समय लग सकता है।
- अंत में, सेटिंग्स बंद करें।
2. BitLocker का उपयोग करके
यदि आपके Windows 11 डिवाइस में डिवाइस एन्क्रिप्शन सुविधा नहीं है, तो आप इसके बजाय BitLocker का उपयोग कर सकते हैं। यह अधिकांश Windows 11 डिवाइस में भी उपलब्ध है, विशेष रूप से TPM 2.0 वाले। आपकी संवेदनशील जानकारी की सुरक्षा के अलावा, आप इसका उपयोग अनधिकृत व्यक्तियों को आपके डिवाइस तक पहुंचने से रोकने के लिए भी कर सकते हैं।
Windows 11 पर BitLocker कैसे चालू करें
BitLocker सक्षम करने के लिए:
- Win + S कुंजियों को दबाकर रखकर Windows खोज खोलें।
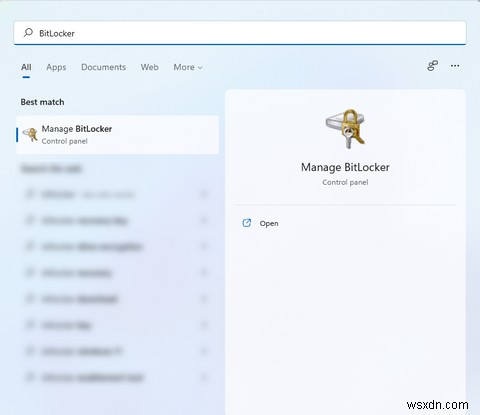
- अगला, Windows खोज बार पर BitLocker टाइप करें और एंटर बटन दबाएं। यह BitLocker ड्राइव एन्क्रिप्शन विंडो खोलेगा।
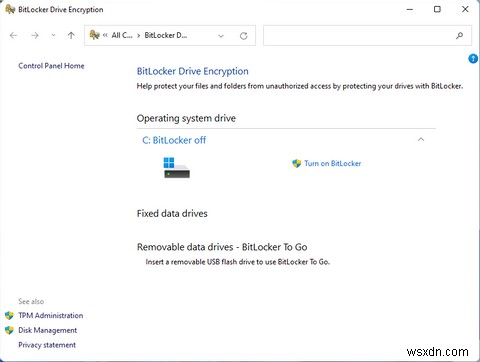
- फिर, चुनें कि आप किस ड्राइव को एन्क्रिप्ट करना चाहते हैं।
- अब, अपनी हार्ड ड्राइव को एन्क्रिप्ट करना शुरू करने के लिए BitLocker चालू करें पर क्लिक करें।
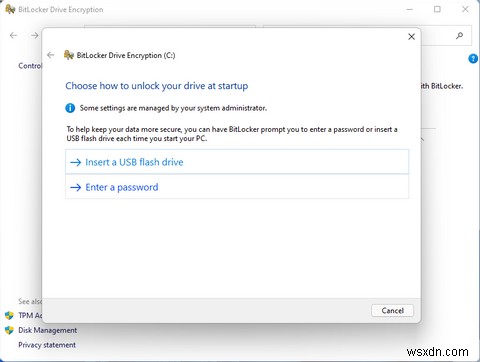
- पॉपअप विंडो पर, आपसे पूछा जाएगा कि आप स्टार्टअप पर अपनी हार्ड ड्राइव को कैसे अनलॉक करना चाहते हैं। हम पासवर्ड विधि का उपयोग करने की सलाह देते हैं क्योंकि यह अधिक सुविधाजनक है। लेकिन आप इसे USB ड्राइव का उपयोग करके खोलना भी चुन सकते हैं यदि आप इसे पसंद करते हैं।
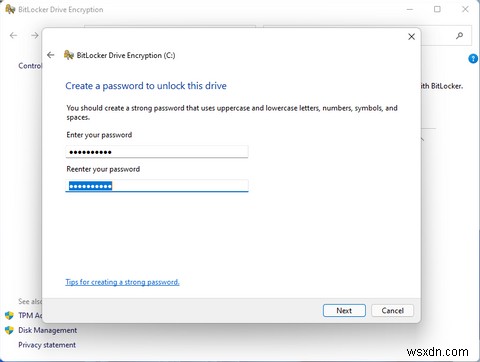
- फिर, अपनी ड्राइव को अनलॉक करने के लिए अपना वांछित पासवर्ड दर्ज करें और पुनः दर्ज करें और अगला पर क्लिक करें।
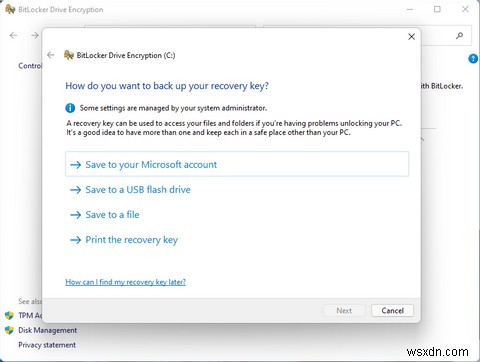
- अगली विंडो में, आपको पासवर्ड भूल जाने की स्थिति में एक रिकवरी विकल्प चुनने के लिए कहा जाएगा। सबसे अच्छा विकल्प इसे USB ड्राइव या अपने Microsoft खाते पर सेव करना है, ताकि आप इसे किसी अन्य कंप्यूटर का उपयोग करके एक्सेस कर सकें यदि आप अपना BitLocker पासवर्ड भूल जाते हैं और अपने PC तक नहीं पहुंच सकते।
- फिर, आपको यह चुनना होगा कि आप अपनी पूरी हार्ड ड्राइव को एन्क्रिप्ट करना चाहते हैं या केवल उसके उपयोग किए गए हिस्सों को।
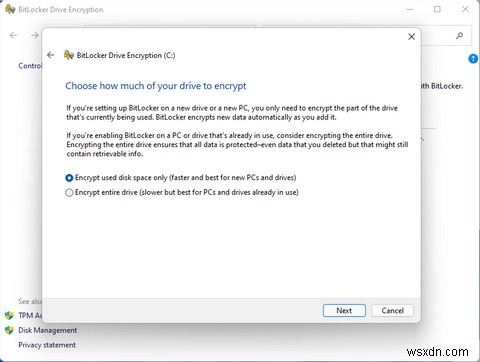
- अगला, चुनें कि आप अपनी ड्राइव को कैसे एन्क्रिप्ट करना चाहते हैं। यदि आप फिक्स्ड ड्राइव का उपयोग कर रहे हैं तो आप पहला विकल्प चुन सकते हैं। लेकिन यदि आप अपनी हार्ड ड्राइव को 이동 करने की योजना बना रहे हैं, तो दूसरा विकल्प चुनें।
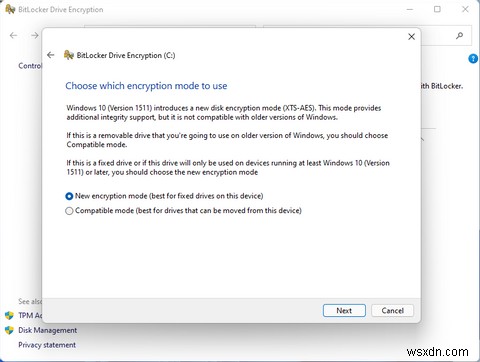
- अंत में, BitLocker सिस्टम जांच चलाएं विकल्प को चेक करें और जारी रखें दबाएं।
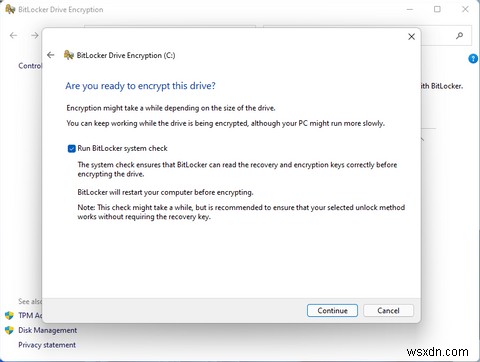
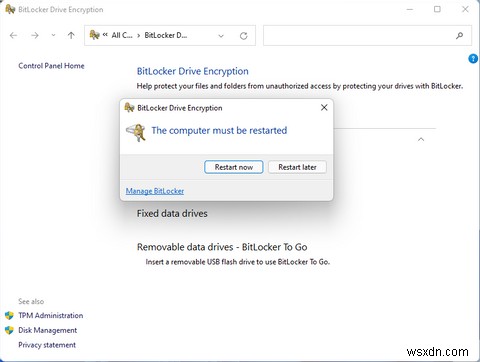
- एक बार एन्क्रिप्शन प्रक्रिया समाप्त हो जाने पर, आपको अपने कंप्यूटर को पुनरारंभ करने के लिए कहा जाएगा। यदि आप जांचना चाहते हैं कि एन्क्रिप्शन काम कर रहा है, तो अभी पुनरारंभ करें पर क्लिक करें। अन्यथा, यदि आपको अपने डिवाइस पर अभी भी कुछ खत्म करना है तो बाद में पुनरारंभ करें पर क्लिक करें।
Windows 11 पर BitLocker कैसे बंद करें
फिर से BitLocker अक्षम करने के लिए:
- Win + S कुंजियों को दबाकर रखकर Windows खोज खोलें।
- Windows खोज बार पर BitLocker टाइप करें और एंटर दबाएं।
- अगला, उस ड्राइव को चुनें जिसे आप डिक्रिप्ट करना चाहते हैं और BitLocker बंद करें पर क्लिक करें।
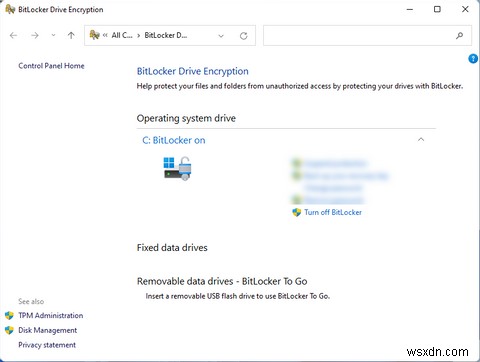
- फिर, पॉपअप विंडो पर फिर से BitLocker बंद करें दबाकर अपनी कार्रवाई की पुष्टि करें।
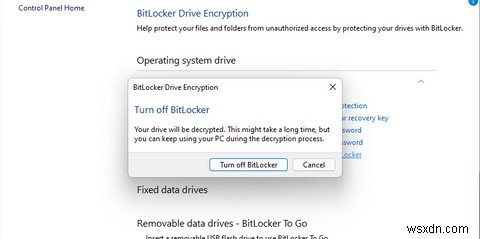
- अपना कंप्यूटर बंद या पुनरारंभ करने से पहले डिक्रिप्शन प्रक्रिया समाप्त होने तक प्रतीक्षा करें।
3. समूह नीति संपादक का उपयोग करके
यदि अपने डिवाइस पर BitLocker चालू करने के बाद, आप देखते हैं कि यह आपके Windows 11 डिवाइस के लिए उपलब्ध नहीं है, तो इसका मतलब है कि आपका कंप्यूटर TPM 2.0 तैयार नहीं है। लेकिन निराश न हों। आप समूह नीति संपादक का उपयोग करके संगत TPM न होने पर भी BitLocker सक्षम कर सकते हैं। यहां कैसे:
- Win + R कुंजियों को दबाकर रखें रन खोलने के लिए। फिर gpedit.msc टाइप करें और एंटर दबाकर समूह नीति संपादक खोलें।
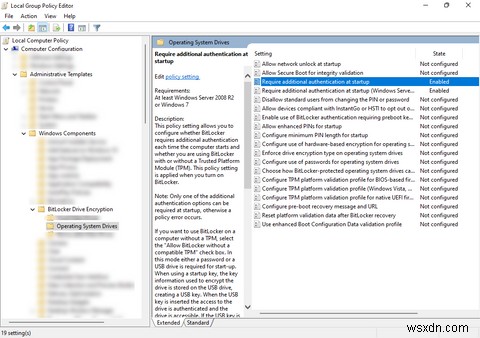
- समूह नीति संपादक में, बाएं साइड नेविगेशन पर निम्न पथ पर जाएं: स्थानीय कंप्यूटर नीति > कंप्यूटर कॉन्फ़िगरेशन > प्रशासनिक टेम्पलेट्स > Windows घटक > BitLocker ड्राइव एन्क्रिप्शन > ऑपरेटिंग सिस्टम ड्राइव्स।
- अगला, दाएं साइड विंडो पर पाए गए स्टार्टअप पर अतिरिक्त प्रमाणीकरण की आवश्यकता कुंजी पर डबल-क्लिक करें। यह एक नई विंडो खोलेगा।
- नई विंडो पर, विंडो के ऊपरी बाएं कोने में पाए गए सक्षम विकल्प को चुनना सुनिश्चित करें, फिर संगत TPM के बिना BitLocker की अनुमति दें (USB फ्लैश ड्राइव पर पासवर्ड या स्टार्टअप कुंजी की आवश्यकता होती है) विकल्प को चेक करें और लागू करें फिर OK पर क्लिक करें।
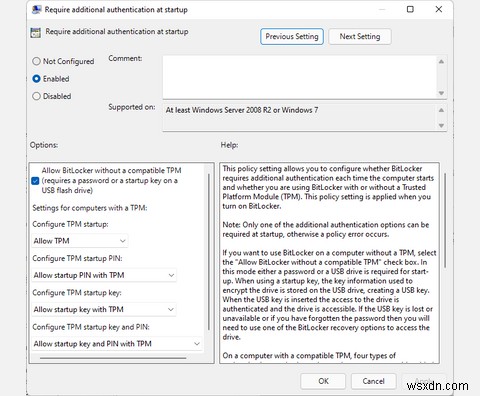
- अब, आपके डिवाइस पर BitLocker सक्षम है। अपने Windows 11 पर इस सुविधा को चालू करने के लिए ऊपर दिए गए चरणों का पालन करें।
सुरक्षित और संरक्षित Windows 11 हार्ड ड्राइव
अपनी हार्ड ड्राइव को एन्क्रिप्ट करने से आपका सारा संवेदनशील डेटा सुरक्षित रहता है। साथ ही, यह खतरों और दुर्भावनापूर्ण अभिनेताओं के खिलाफ सुरक्षा की एक और परत पेश करेगा। हालांकि, आपको इस सुविधा को सक्षम करते समय सावधान रहने की आवश्यकता है क्योंकि यदि आप अपने पासवर्ड या कुंजियों के प्रबंधन में सावधान नहीं हैं, तो आप अपने कीमती डेटा तक पहुंच खो देंगे।