सभी विंडोज 11 की गड़बड़ी के बीच, माइक्रोसॉफ्ट ने विंडोज 11 के लिए न्यूनतम हार्डवेयर आवश्यकताओं को भी साझा किया। विशिष्टताओं शीट पर आश्चर्यजनक उल्लेखों में से एक ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM) की आवश्यकता थी। पहले, TPMs कंप्यूटर के मदरबोर्ड पर टांके गए असतत चिप्स थे और ज्यादातर व्यावसायिक उपयोगकर्ताओं के लिए उपलब्ध थे। हालांकि, AMD, क्वालकॉम, और इंटेल के नए TPM कार्यान्वयन TPM कार्यक्षमता को सीधे CPUs में एकीकृत करते हैं।
हालांकि, अधिकांश लोगों को यह भी पता नहीं है कि TPM क्या है और क्या उनके PC में एक है। पावर उपयोगकर्ताओं या IT प्रशासकों के अलावा, कोई भी विशिष्टताओं शीट में TPM लिस्टिंग की जांच नहीं करता है। कंप्यूटर ब्रांड इसे प्रोसेसर, स्टोरेज, रैम आदि की तरह अपने मार्केटिंग संपार्श्विक में हाइलाइट नहीं करते हैं। तो वास्तव में TPM क्या है?
ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM) क्या है?
TPM तकनीक हार्डवेयर-आधारित, सुरक्षा-संबंधी कार्यों को प्रदान करने के लिए डिज़ाइन की गई है। एक TPM चिप एक सुरक्षित क्रिप्टो-प्रोसेसर है जो क्रिप्टोग्राफिक कुंजियों को उत्पन्न करने, संग्रहीत करने और उनके उपयोग को सीमित करने में मदद करता है।
विंडोज 10 डिवाइस गार्ड, विंडोज हैलो फॉर बिजनेस, बिटलॉकर ड्राइव एन्क्रिप्शन, आदि जैसी सुरक्षा सुविधाओं की एक श्रृंखला प्रदान करता है और इन कई सुरक्षा संवर्द्धन को प्राप्त करने के लिए, विंडोज 10 TPM का व्यापक उपयोग करता है। विंडोज 11 से नई बिल्ट-इन सुरक्षा सुविधाओं के साथ-साथ TPM के संचयी सुरक्षा प्रभाव के साथ इसे आगे ले जाने की उम्मीद है।
TPM प्रबंधन कंसोल की जांच करें
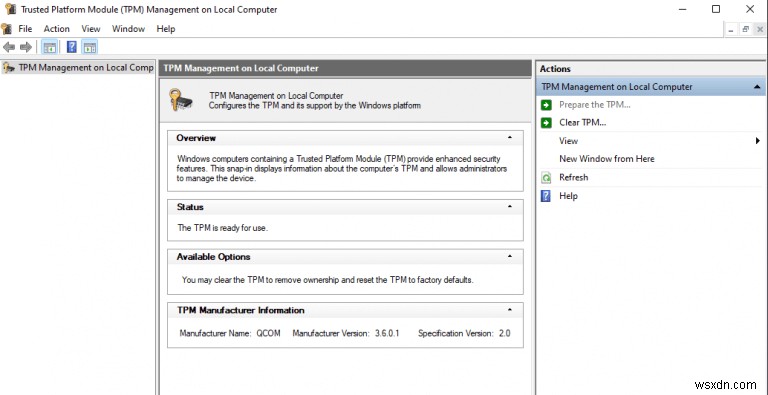
रन कमांड खोलें (विंडोज + R), tpm.msc टाइप करें, और OK पर क्लिक करें या Enter दबाएं। एक बार ट्रस्टेड प्लेटफॉर्म मॉड्यूल प्रबंधन कंसोल खुलने पर, स्थिति देखें।
"TPM उपयोग के लिए तैयार है।" ये!
"इस कंप्यूटर पर संगत TPM नहीं मिला।" उह-ओह।
TPM चिप की निर्माता जानकारी भी होगी। स्क्रीनशॉट सरफेस प्रो X से है, और इसलिए क्वालकॉम को निर्माता के रूप में निर्दिष्ट किया गया है।
यदि आपका TPM पुष्टि हो गया है, तो आप जाने के लिए अच्छे हैं। PC हेल्थ चेक ऐप की जांच करें, और यह मानते हुए कि अन्य आवश्यकताएं पूरी होती हैं, जब यह रोल आउट होता है तो आपको विंडोज 11 में मुफ्त अपग्रेड के लिए हरा सिग्नल मिलेगा। हालांकि, भले ही आपको बाद वाला मिले, यह खत्म नहीं हुआ है। पढ़ते रहें।
BIOS या UEFI का उपयोग करना
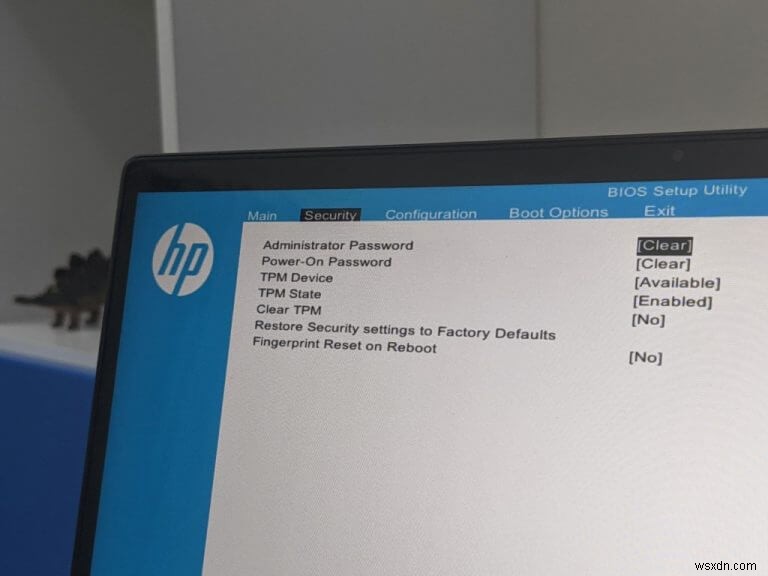
एक मौका है कि आपको BIOS या UEFI से TPM को सक्षम करने की आवश्यकता होगी। ये सीधे कदम नहीं हैं क्योंकि BIOS इंटरफेस अलग-अलग OEMs के लिए अलग है। ऐसा करने के लिए, आप अपने निर्माता के समर्थन चैनलों से संपर्क कर सकते हैं, अन्यथा इन चरणों का अनुमान के साथ पालन करें।
अपने कंप्यूटर को रीस्टार्ट करें, और BIOS या UEFI उपयोगिता दर्ज करें। सुरक्षा अनुभाग पर जाएं, और यदि वहां एक है तो TPM को सक्षम करने का विकल्प मिलेगा। सेव करें, और BIO उपयोगिता से बाहर निकलें।
आप एक TPM चिप भी खरीद सकते हैं। यह काफी परेशानी भरा है क्योंकि आपको यह पता लगाना होगा कि आपका हार्डवेयर किसका समर्थन करता है और इंस्टॉलेशन के लिए भी कुछ विशेषज्ञता की आवश्यकता होती है। इसलिए, इस मार्ग पर केवल तभी जाएं जब आप अपना सामान जानते हों और अपने पुराने सिस्टम को भुनाना चाहते हों। और, निश्चित रूप से, हमारे समय के लिए एक सच्चे संकेत में, स्कैल्पर्स पहले से ही TPM चिप्स को खरीदकर बाजार में कमी पैदा कर रहे हैं।
माइक्रोसॉफ्ट ने साझा किया है कि वह PC हेल्थ चेक ऐप को अपडेट करेगा और ऐसी चिंताओं को दूर करने के लिए BIOS के माध्यम से TPM सक्षम करने पर मार्गदर्शन भी प्रदान करेगा। आप TPM स्थिति की जांच करने के लिए इन वैकल्पिक विधियों को भी आजमा सकते हैं ताकि आप सुनिश्चित हो सकें।
डिवाइस मैनेजर का उपयोग करना
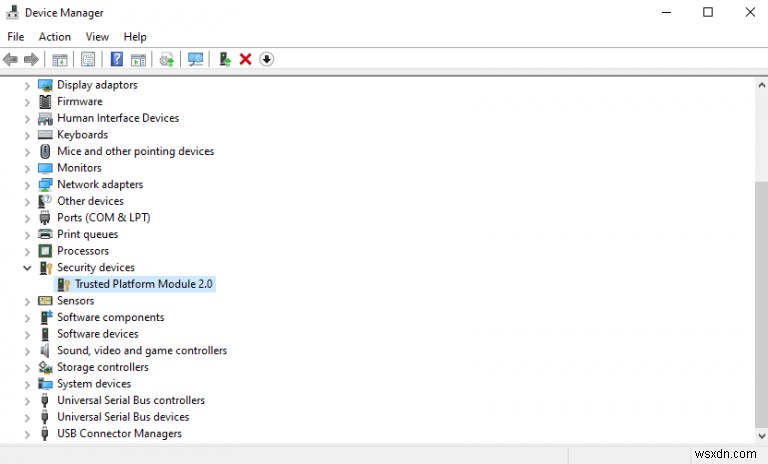
रन कमांड खोलें (विंडोज + R), devmgmt.msc टाइप करें, और OK पर क्लिक करें या Enter दबाएं। एक बार डिवाइस मैनेजर कंसोल खुलने पर, सुरक्षा उपकरण पर जाएं, और इसे विस्तारित करें।
यदि आपके पास TPM है, तो यह यहां सूचीबद्ध होगा।
कमांड प्रॉम्प्ट का उपयोग करना
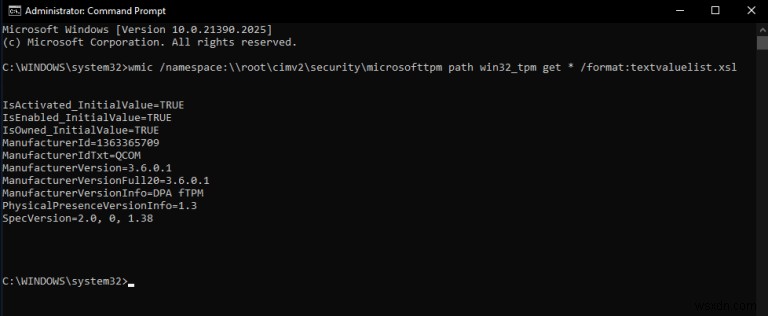
अपने कीबोर्ड पर विंडोज बटन दबाएं या स्टार्ट पर क्लिक करें, और cmd टाइप करें। आपको कमांड प्रॉम्प्ट मिलेगा, इसलिए प्रशासक के रूप में चलाएं पर क्लिक करके कमांड प्रॉम्प्ट को उन्नत मोड में खोलें। निम्न कमांड को कॉपी करें, इसे प्रॉम्प्ट पर पेस्ट करें, और Enter दबाएं।
कमांड प्रॉम्प्ट TPM के लिए तीन मान लौटाएगा - IsActivated, ISEnabled, और IsOwned। यदि सभी तीन TRUE हैं, तो आप जाने के लिए अच्छे हैं। यदि उनमें से कोई भी कोई उदाहरण उपलब्ध नहीं लौटाता है, तो आपको विशिष्ट समस्या का समाधान करना होगा।