धीमे Windows बूट के कारणों का निदान करने के लिए, कई काफी शक्तिशाली टूल्स और लॉग विश्लेषण तकनीकें हैं जो सिस्टम बूट और सर्विसेज की शुरुआत के सभी चरणों की विस्तृत डीबगिंग की अनुमति देती हैं (Windows Performance Toolkit / Analyzer से xperf/xbootmgr)। लेकिन उनका उपयोग कुछ परेशानी पैदा कर सकता है, खासकर शुरुआती सिस्टम एडमिनिस्ट्रेटर के लिए। इस लेख में हम दिखाएंगे कि कैसे आसानी से और जल्दी से पता लगाया जाए कि सिस्टम शुरू होने के दौरान कौन से ऐप्स, सर्विसेज और ड्राइवर धीमे काम करते हैं, जिससे कुल बूट समय बढ़ जाता है।
निश्चित रूप से, सभी Windows सिस्टम एडमिनिस्ट्रेटर्स को Sysinternals सिस्टम यूटिलिटी किट से Process Monitor से परिचित होना चाहिए। Process Monitor रनिंग प्रोसेस की गतिविधियों, फाइल सिस्टम और रजिस्ट्री तक पहुंच को रियल टाइम में मॉनिटर करने की अनुमति देता है। Process Monitor की कम ज्ञात विशेषताओं में से एक Windows स्टार्टअप के दौरान शुरू होने वाली प्रक्रियाओं की निगरानी सक्षम करने का अवसर है।
बूट चरण का निदान करने के लिए, Process Monitor रजिस्ट्री के HKLM\SYSTEM\CurrentControlSet\Services सेक्शन में एक अलग सर्विस बनाता है। यह सर्विस बूट मोड ड्राइवर procmon23.sys को लोड करती है जो Winload.exe लॉन्च होने के बाद शुरू होता है और सिस्टम बूट और यूजर लॉगऑन के दौरान चलने वाली सभी प्रक्रियाओं की गतिविधि को लॉग करता है।
- Process Monitor वाला आर्काइव डाउनलोड और अनपैक करें (https://download.sysinternals.com/files/ProcessMonitor.zip)
- procmon.exe को एडमिनिस्ट्रेटर विशेषाधिकारों के साथ चलाएं
- Options मेनू में Enable Boot Logging चुनें
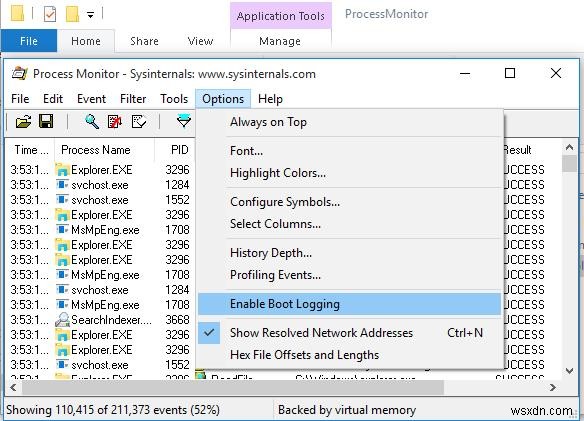
- अगली विंडो में, Generate thread profiling events -> Every second चुनें। इस मोड में, procmon ड्राइवर हर सेकंड सभी प्रक्रियाओं की स्थिति को कैप्चर करेगा
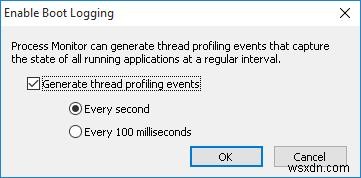
- अपने कंप्यूटर को पुनरारंभ करें और डेस्कटॉप दिखाई देने तक प्रतीक्षा करें
- procmon23.sys तब तक सभी इवेंट्स को लॉग करेगा जब तक कोई यूजर Process Monitor शुरू नहीं करता। उसके बाद बूट लॉगिंग मोड डिसेबल हो जाता है
- Process Monitor विंडो में, एकत्रित डेटा को फाइल में सेव करने के प्रस्ताव को स्वीकार करें।
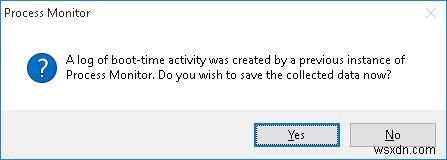
- वह डायरेक्टरी चुनें जहां आप फाइल को सेव करना चाहते हैं और इसके सेव होने तक प्रतीक्षा करें। मेरे मामले में, तीन फाइलें: Bootlog .pml, Bootlog-1.pml और Bootlog-2.pml कुल आकार 700 MB के साथ टारगेट डायरेक्टरी में दिखाई दीं।
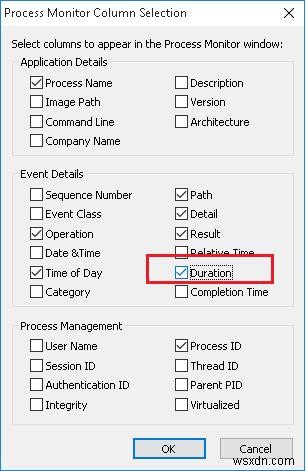
- ProcMon विंडो में, टेबल के हेडर पर क्लिक करें, फिर Select Columns पर क्लिक करें और Duration कॉलम का प्रदर्शन इनेबल करें
- Filter मेनू में एक नया फिल्टर बनाएं।
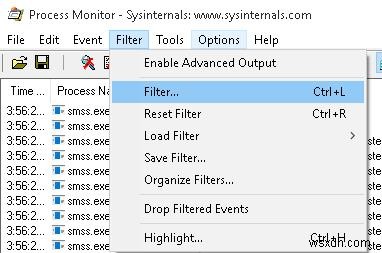
- Duration को फिल्टर का पैरामीटर चुनें, more than को फिल्टर कंडीशन के रूप में चुनें और मान 10 निर्दिष्ट करें।
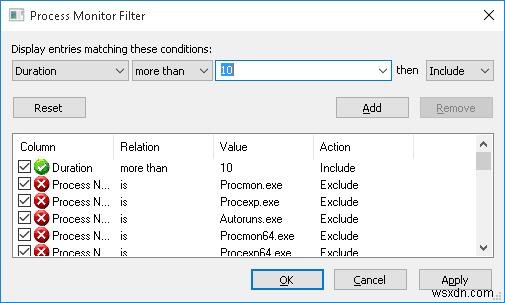
- इस प्रकार, प्रक्रियाओं की सूची में केवल वे प्रक्रियाएं होंगी जो कुछ ऑपरेशन करने में 10 सेकंड से अधिक खर्च करती हैं। (मैंने उदाहरण को अधिक प्रदर्शनकारी बनाने के लिए 10 सेकंड चुना है)।
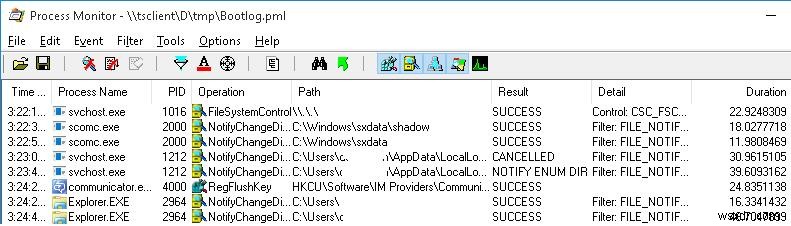
- बूट प्रक्रिया का विश्लेषण करने के लिए, आप Tools -> Process Tree फीचर का भी उपयोग कर सकते हैं जो सभी प्रक्रियाओं को एक ग्राफिक ट्री के रूप में प्रदर्शित करता है जिसमें प्रत्येक प्रक्रिया की शुरुआत, अवधि और पूर्णता के बारे में जानकारी होती है।
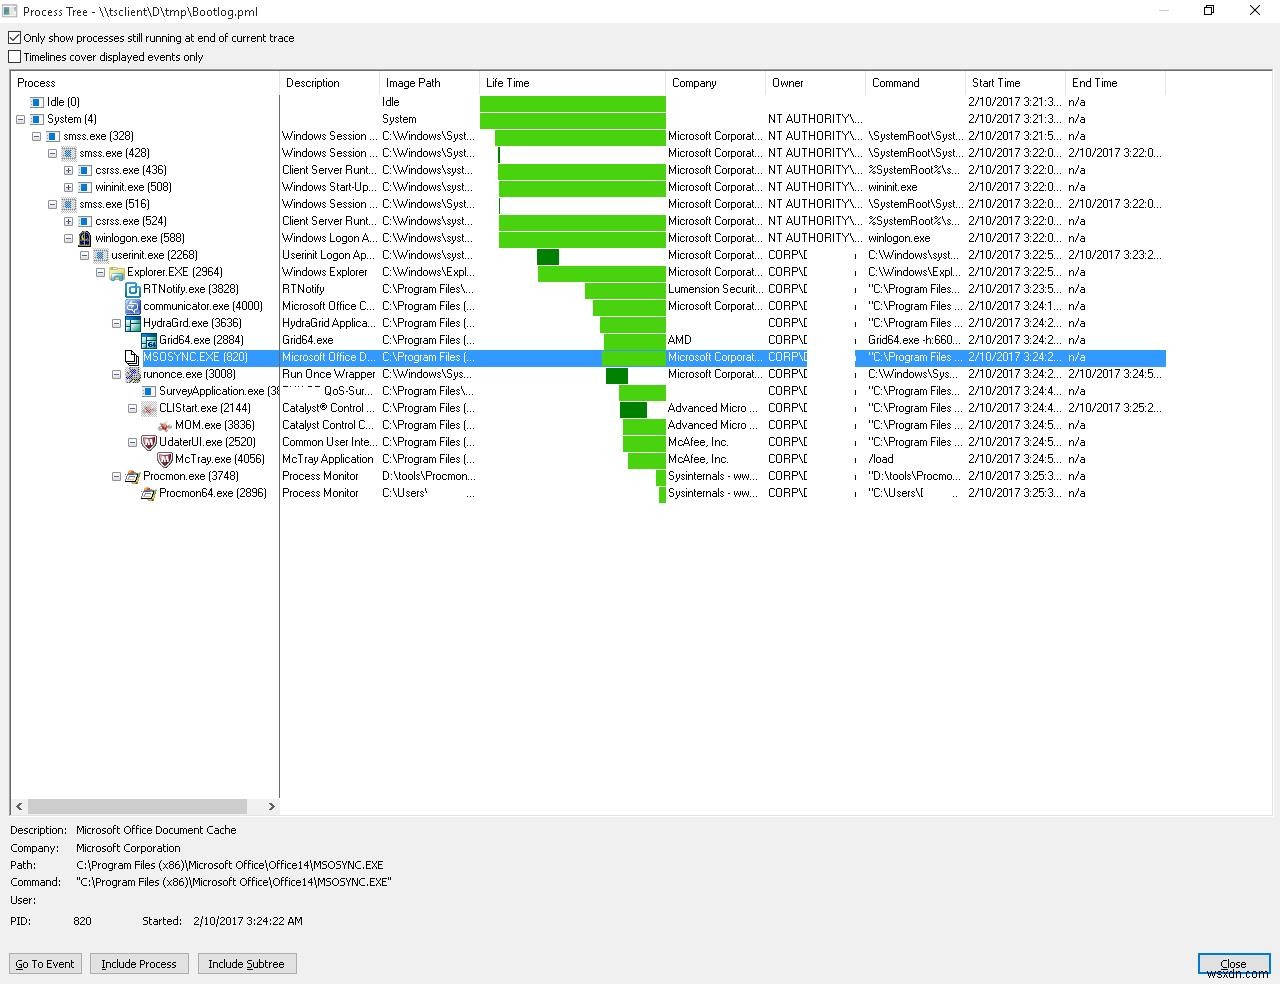
आपको बस प्राप्त प्रक्रियाओं की सूची का विश्लेषण करना है (यदि आवश्यक हो, तो आप समस्या प्रक्रिया का नाम फिल्टर इनेबल करके उसका आगे विश्लेषण कर सकते हैं), प्रक्रियाओं और सर्विसेज, ऐप्स या ड्राइवर्स का मिलान करें, और अपने सिस्टम को ऑप्टिमाइज़ करें।
एक नियम के रूप में, इस प्रकार का विश्लेषण धीमी प्रक्रियाओं, संक्रमित प्रोग्राम्स (सबसे पहले, आपको Winlogon.exe की चाइल्ड प्रक्रियाओं का विश्लेषण करना चाहिए), समस्या सॉफ्टवेयर या ड्राइवर की अनइंस्टॉल/अपडेट पर निर्णय लेने, कुछ सर्विसेज को डिसेबल करने या उनके स्टार्ट टाइप को बदलने (डिलेड या मैन्युअल स्टार्ट), ऑटोस्टार्ट से कुछ ऐप्स हटाने का पता लगाने में मदद करता है। अक्सर एंटीवायरस सॉफ्टवेयर और अन्य संसाधन-खपत वाले सॉफ्टवेयर इस सूची में आते हैं।