
प्रकाशित: 8 अप्रैल 2026, सुबह 10:30 बजे EDT
रोइन बर्टेल्सन स्टॉकहोम स्थित एक टेक लेखक, अनुवादक और डिजिटल रणनीतिकार हैं, जिन्हें AI टूल्स, लिनक्स, कंज्यूमर टेक, साइबर सिक्योरिटी और SEO-संचालित कंटेंट में बीस साल से अधिक का व्यावहारिक अनुभव है। वे जटिल विषयों को स्पष्ट, व्यावहारिक मार्गदर्शन में बदलने के लिए जाने जाते हैं जो पाठकों को वास्तविक समस्याएं हल करने में मदद करता है। लोग उनके काम पर भरोसा करते हैं क्योंकि वे वास्तव में उन टूल्स का उपयोग और परीक्षण करते हैं जिनके बारे में लिखते हैं, जानबूझकर चीजों को तोड़ते हैं, और आधुनिक तकनीक की अराजकता को ऐसी सलाह में अनुवादित करते हैं जो मानवीय, ईमानदार और उपयोगी लगती है।
मेरे स्पीड टेस्ट घमंडी और हरे रंग के वापस आए। डाउनलोड तेज थे। यूट्यूब तब तक बफर नहीं करता जब तक कि मैं सक्रिय रूप से इसे तोड़ने की कोशिश न करूं। कागज पर, मेरा कनेक्शन ऐसा दिखता था जैसे आप रेडिट थ्रेड में इसके बारे में डींग मारेंगे। और फिर भी… हर बार जब मैं एक पेज खोलता था, वहां वह था। वह छोटा, परेशान करने वाला ठहराव। कोई लोडिंग बार नहीं, कोई स्पिनर नहीं, और गतिविधि का कोई आश्वस्त करने वाला झिलमिलाहट नहीं। बस एक अजीब आधे सेकंड का कुछ भी नहीं, जैसे इंटरनेट को खुद को इकट्ठा करना पड़े इससे पहले कि वह प्रतिबद्ध हो। यह शिकायत करने के लिए पर्याप्त लंबा नहीं था, लेकिन यह महसूस करने के लिए बिल्कुल पर्याप्त लंबा था।
उस तरह की देरी बेंचमार्क में दिखाई नहीं देती। यह कहीं और रहती है। मसल मेमोरी में, अपेक्षा में, और वह सूक्ष्म "यह अजीब क्यों लगता है?" जो सौवें टैब के बाद रेंगता है। मैंने वही किया जो हर कोई करता है। ब्राउज़र को दोषी ठहराया। टैब बंद किए और फिर से खोले। Vivaldi को फिर से दोषी ठहराने पर विचार किया क्योंकि यह हमेशा किसी न किसी चीज का थोड़ा दोषी होता है। लेकिन यह रैम नहीं था, यह CPU नहीं था, या यहां तक कि कनेक्शन भी नहीं। यह DNS था जो चुपचाप अपने पैर खींच रहा था इससे पहले कि कुछ और शुरू होने का मौका भी मिले।
सब कुछ धीमा क्यों लगा इससे पहले कि यह वास्तव में लोड होना शुरू हुआ
वह अदृश्य देरी बैंडविड्थ नहीं थी, यह लुकअप समय था
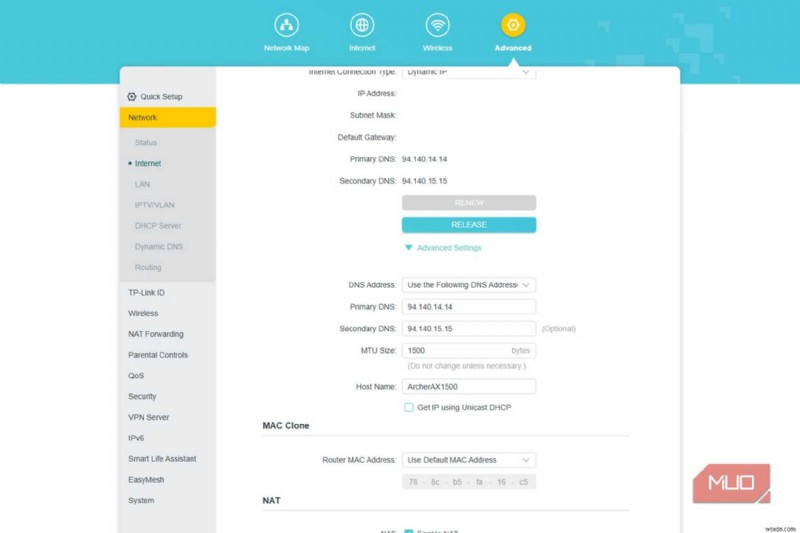
इससे पहले कि कोई वेबसाइट लोड हो, आपके सिस्टम को एक बहुत ही बुनियादी सवाल पूछना पड़ता है: यह चीज कहां है? वह सवाल DNS रिज़ॉल्वर के पास जाता है। यह कुछ मानवीय चीज, जैसे डोमेन नाम, को किसी ऐसी चीज में अनुवादित करता है जिससे आपका सिस्टम वास्तव में कनेक्ट हो सके। और कुछ भी नहीं होता जब तक कि उस सवाल का जवाब न मिल जाए। कोई कंटेंट लोड होना शुरू नहीं होता, कोई स्क्रिप्ट स्पिन अप नहीं होती, और कोई इमेज दिखाई नहीं देती। सब कुछ वहीं बैठा रहता है, विनम्रता से DNS के अपना काम खत्म करने का इंतजार करता हुआ।
अगर वह चरण थोड़ा भी धीमा है, तो पूरा अनुभव हिचकिचाहट भरा लगता है। टूटा हुआ नहीं, बस… अनिश्चित। अधिकांश लिनक्स सिस्टम, जिनमें मिंट और उबंटू-आधारित सेटअप शामिल हैं, डिफ़ॉल्ट रूप से वही DNS उपयोग करते हैं जो आपका ISP देता है। यह उसी तरह काम करता है जैसे थोड़ा डेंटेड शॉपिंग कार्ट अभी भी लुढ़कता है।
लेकिन वे सर्वर हमेशा तेज नहीं होते। वे हमेशा करीब नहीं होते। और वे बहुत कम आधुनिक पब्लिक रिज़ॉल्वर की तरह प्रतिक्रियाशीलता के लिए ऑप्टिमाइज़्ड होते हैं। इसलिए हर नए अनुरोध में थोड़ी हिचकिचाहट बेक होती है। चिल्लाने के लिए पर्याप्त नहीं, लेकिन आह भरने के लिए पर्याप्त।
 क्विज़
8 प्रश्न · अपने ज्ञान का परीक्षण करें
MUO DNS और नेटवर्किंग चैलेंज
क्या आप जानते हैं कि इंटरनेट क्यों हिचकिचाता है? अपने DNS और नेटवर्किंग ज्ञान को अंतिम परीक्षण में रखें।
DNSNetworkingProtocolsSecurityPerformance
शुरू करें
DNS का पूर्ण रूप क्या है?
AData Network ServiceBDynamic Name SystemCDomain Name SystemDDigital Node Server
सही! DNS का मतलब डोमेन नेम सिस्टम है। यह इंटरनेट की फोन बुक की तरह काम करता है, मानव-अनुकूल डोमेन नाम जैसे 'google.com' को मशीन-पठनीय IP पतों में अनुवादित करता है ताकि आपका ब्राउज़र जान सके कि कहां कनेक्ट करना है।
सही नहीं — उत्तर डोमेन नेम सिस्टम है। DNS वह रीढ़ है जिससे हम हर साइट के लिए 192.168.1.1 जैसे संख्या स्ट्रिंग्स को याद किए बिना वेब पर नेविगेट करते हैं।
जारी रखें
उस देरी के लिए शब्द क्या है जब आपके कंप्यूटर को वेबसाइट लोड करने से पहले डोमेन नाम देखना पड़ता है?
ALatency spikeBDNS lookup timeCPacket lossDHandshake delay
सही! DNS लुकअप समय वह देरी है जो आपके डिवाइस को DNS सर्वर से क्वेरी करके डोमेन नाम को IP पते में हल करते समय अनुभव होती है। Cloudflare (1.1.1.1) या Google (8.8.8.8) जैसे तेज DNS प्रोवाइडर पर स्विच करने से यह ठहराव काफी कम हो सकता है।
सही नहीं — उत्तर DNS लुकअप समय है। यह नेम रिज़ॉल्यूशन प्रक्रिया के कारण होने वाली विशिष्ट देरी है। जबकि लेटेंसी और पैकेट लॉस वास्तविक नेटवर्किंग मुद्दे हैं, वे प्रारंभिक डोमेन लुकअप ठहराव से अलग समस्याओं का वर्णन करते हैं।
जारी रखें
निम्नलिखित में से कौन सा Cloudflare का प्राथमिक पब्लिक DNS रिज़ॉल्वर IP पता है?
A8.8.8.8B9.9.9.9C1.1.1.1D208.67.222.222
सही! Cloudflare का प्राथमिक DNS रिज़ॉल्वर 1.1.1.1 है, जिसे 2018 में गोपनीयता और गति पर ध्यान केंद्रित करके लॉन्च किया गया था। यह लगातार दुनिया के सबसे तेज DNS रिज़ॉल्वर में शुमार होता है और विज्ञापन उद्देश्यों के लिए आपके क्वेरी डेटा को लॉग नहीं करता।
सही नहीं — सही उत्तर 1.1.1.1 है, जो Cloudflare का है। रिकॉर्ड के लिए, 8.8.8.8 Google का DNS है, 9.9.9.9 Quad9 है, और 208.67.222.222 OpenDNS है — सभी आपके ISP के डिफ़ॉल्ट DNS के वैध विकल्प।
जारी रखें
मानक, अनएन्क्रिप्टेड DNS ट्रैफिक आमतौर पर किस पोर्ट का उपयोग करता है?
APort 80BPort 443CPort 25DPort 53
सही! DNS डिफ़ॉल्ट रूप से पोर्ट 53 पर काम करता है और त्वरित क्वेरी के लिए UDP और बड़े रिस्पॉन्स या ज़ोन ट्रांसफर के लिए TCP दोनों का उपयोग करता है। यह नेटवर्किंग में सबसे मौलिक पोर्ट नंबरों में से एक है और फ़ायरवॉल और सुरक्षा कॉन्फ़िगरेशन में अक्सर दिखाई देता है।
सही नहीं — DNS पोर्ट 53 का उपयोग करता है। पोर्ट 80 HTTP है, पोर्ट 443 HTTPS है, और पोर्ट 25 ईमेल के लिए SMTP है। फ़ायरवॉल कॉन्फ़िगर करने या नेटवर्क समस्याओं का निवारण करने वाले किसी भी व्यक्ति के लिए इन मानक पोर्ट असाइनमेंट को जानना आवश्यक है।
जारी रखें
किस प्रकार का हमला DNS रिज़ॉल्वर के कैश को दूषित करके उपयोगकर्ताओं को दुर्भावनापूर्ण वेबसाइटों पर रीडायरेक्ट करता है?
ADNS tunnelingBDNS spoofingCARP poisoningDBGP hijacking
सही! DNS स्पूफिंग, जिसे DNS कैश पॉइज़निंग भी कहा जाता है, में झूठे DNS रिकॉर्ड को रिज़ॉल्वर के कैश में इंजेक्ट करना शामिल है ताकि उपयोगकर्ताओं को उनकी जानकारी के बिना हमलावर-नियंत्रित साइटों पर रीडायरेक्ट किया जा सके। DNSSEC (DNS सिक्योरिटी एक्सटेंशन) को विशेष रूप से इस खतरे से बचाव में मदद के लिए विकसित किया गया था।
सही नहीं — उत्तर DNS स्पूफिंग (या कैश पॉइज़निंग) है। DNS टनलिंग डेटा की तस्करी के लिए DNS क्वेरी का उपयोग करता है, ARP पॉइज़निंग लोकल नेटवर्क ट्रैफिक को लक्षित करता है, और BGP हाईजैकिंग बहुत बड़े पैमाने पर इंटरनेट रूटिंग को प्रभावित करता है। कैश पॉइज़निंग वह हमला है जो विशेष रूप से DNS रिज़ॉल्यूशन प्रक्रिया को लक्षित करता है।
जारी रखें
DNS TTL मान किसके लिए उपयोग किया जाता है?
Aयह DNS पैकेट के यात्रा करने वाले अधिकतम हॉप्स की संख्या निर्धारित करता हैBयह परिभाषित करता है कि DNS रिकॉर्ड को रीफ्रेश होने से पहले कितने समय तक कैश किया जाता हैCयह सीमित करता है कि एक सर्वर एक साथ कितनी DNS क्वेरी संभाल सकता हैDयह सर्वर और क्लाइंट के बीच DNS रिस्पॉन्स को एन्क्रिप्ट करता है
सही! TTL का मतलब टाइम टू लिव है, और DNS में यह निर्दिष्ट करता है कि एक हल किया गया रिकॉर्ड कितने सेकंड तक कैश में संग्रहीत रहना चाहिए इससे पहले कि रिज़ॉल्वर को फिर से क्वेरी करनी पड़े। कम TTL का मतलब परिवर्तनों का तेज़ प्रसार; उच्च TTL DNS क्वेरी लोड को कम करता है लेकिन अपडेट धीमा करता है।
सही नहीं — DNS में TTL रिकॉर्ड के कैश जीवनकाल को परिभाषित करता है, हॉप्स, क्वेरी सीमा, या एन्क्रिप्शन नहीं। दिलचस्प बात यह है कि IP पैकेट्स में भी TTL फील्ड होता है लेकिन यह नेटवर्क हॉप्स गिनता है, जो भ्रम का एक सामान्य स्रोत है क्योंकि वही शब्द प्रत्येक संदर्भ में कुछ अलग अर्थ रखता है।
जारी रखें
किस प्रकार का DNS रिकॉर्ड डोमेन नाम को IPv6 पते पर मैप करने के लिए जिम्मेदार है?
AA recordBCNAME recordCAAAA recordDMX record
सही! AAAA रिकॉर्ड ('क्वाड-ए' उच्चारित) एक डोमेन नाम को 128-बिट IPv6 पते पर मैप करता है। मानक A रिकॉर्ड IPv4 पते को संभालता है, जबकि CNAME एक उपनाम रिकॉर्ड है और MX रिकॉर्ड ईमेल ट्रैफिक को उपयुक्त मेल सर्वर पर निर्देशित करते हैं।
सही नहीं — IPv6 पते AAAA रिकॉर्ड में संग्रहीत होते हैं। A रिकॉर्ड IPv4 को संभालता है, CNAME डोमेन उपनाम बनाता है, और MX रिकॉर्ड मेल रूटिंग को संभालते हैं। जैसे-जैसे IPv6 अपनाने बढ़ता है, AAAA रिकॉर्ड DNS कॉन्फ़िगरेशन में तेजी से महत्वपूर्ण होते जा रहे हैं।
जारी रखें
मूल 1983 DNS विशिष्टता (RFC 882) में, DNS से पहले होस्टनाम को हल करने के लिए क्या उपयोग किया जाता था और अभी भी हर आधुनिक ऑपरेटिंग सिस्टम पर मौजूद है?
AWINS (Windows Internet Name Service)BThe HOSTS fileCNIS (Network Information Service)DNetBIOS broadcasts
सही! DNS से पहले, एक केंद्रीय रूप से बनाए रखा HOSTS.TXT फ़ाइल ARPANET पर हर कंप्यूटर को वितरित की जाती थी। आपका OS अभी भी DNS क्वेरी करने से पहले स्थानीय होस्ट फ़ाइल (लिनक्स/मैक पर /etc/hosts या विंडोज पर C:\Windows\System32\drivers\etc\hosts) की जांच करता है — यही कारण है कि इसका उपयोग वेबसाइटों को ब्लॉक करने या स्थानीय रूप से DNS को ओवरराइड करने के लिए किया जा सकता है।
सही नहीं — उत्तर HOSTS फ़ाइल है, एक फ्लैट टेक्स्ट फ़ाइल जो DNS से पहले की है। यह अभी भी हर आधुनिक OS पर नेम रिज़ॉल्यूशन के दौरान सबसे पहले जांची जाती है, यही कारण है कि मैलवेयर कभी-कभी ट्रैफिक हाईजैक करने के लिए इसे संशोधित करता है, और समझदार उपयोगकर्ता DNS सेटिंग्स को छुए बिना विज्ञापनों को ब्लॉक करने या विशिष्ट डोमेन को ओवरराइड करने के लिए इसे संपादित करते हैं।
मेरा स्कोर देखें
चैलेंज पूरा हुआ
आपका स्कोर
/ 8
खेलने के लिए धन्यवाद!
फिर से कोशिश करें
वह क्षण जब बात समझ आई
तेज इंटरनेट धीमी शुरुआत के साथ एक बहुत विशिष्ट तरह का कष्टप्रद है
आखिरकार मुझे जो चीज टिपिंग पॉइंट पर ले गई वह विफलता नहीं थी। यह निरंतरता थी। एक बार पेज लोड होना शुरू हुआ, तो यह उड़ गया। कोई शिकायत नहीं। कोई लैग नहीं। यह ऐसे जगह में आ गया जैसे सब कुछ पूरी तरह से काम कर रहा हो। लेकिन उस बिंदु तक पहुंचना ऐसा लगा जैसे किसी दरवाजे पर दस्तक देना और किसी के जवाब देने के लिए थोड़ा बहुत लंबा इंतजार करना। तो मैंने थोड़े जुनूनी तरीके से ध्यान देना शुरू किया। उन्हीं साइटों को बार-बार खोला। पहले लोड की तुलना रीफ्रेश से की। देखा कि कैश्ड पेज नए अनुरोधों की तुलना में कैसे व्यवहार करते थे।
कैश्ड पेज तत्काल थे। जैसे, आक्रामक रूप से तत्काल। नए अनुरोध? वही अजीब ठहराव, हर बार। तभी यह एक अस्पष्ट झुंझलाहट होना बंद हुआ और एक पैटर्न की तरह दिखना शुरू हुआ। और DNS उस पैटर्न को पूरी तरह से फिट करता है। एक बार जब मैंने इसे देखा, तो मैं इसे अनदेखा नहीं कर सका। हर क्लिक ऐसा महसूस हुआ जैसे उसे पहले अपना गला साफ करना पड़े।
DNS स्विच करने से हिचकिचाहट तुरंत दूर हो गई
एक बेहतर रिज़ॉल्वर ने चीजों को तेज नहीं बनाया, इसने उन्हें सही महसूस कराया
मैं अपने ISP के DNS से दूर चला गया और कुछ प्रसिद्ध पब्लिक रिज़ॉल्वर का परीक्षण किया:
- Cloudflare (1.1.1.1)
- Google DNS (8.8.8.8)
- Quad9 (9.9.9.9)
बड़ा समारोह नहीं। कोई सिस्टम ओवरहाल नहीं। बस नेटवर्क सेटिंग्स में एक शांत बदलाव और एक रीकनेक्ट। और अंतर तत्काल था एक तरह से जो लगभग कष्टप्रद है। पेज अब रुकते नहीं थे। वे बस खुल गए। नए टैब अब बातचीत की तरह महसूस नहीं हुए। लिंक मेरे क्लिक करते ही प्रतिक्रिया देने लगे। वह अजीब माइक्रो-डिले जो हर इंटरैक्शन में चुपचाप रह रहा था, बस गायब हो गया। वही सिस्टम, वही ब्राउज़र, वही सब कुछ।
लेकिन पूरा अनुभव टाइटर लगा। अधिक आत्मविश्वास भरा। जैसे इंटरनेट ने आखिरकार हिचकिचाना बंद करने का फैसला किया। यह उन बदलावों में से एक है जो कहीं भी नाटकीय रूप से दिखाई नहीं देता, लेकिन एक बार जब आप इसे नोटिस करते हैं, तो वापस जाना ऐसा लगता है जैसे आपके सिस्टम ने अचानक प्रतिबद्धता मुद्दे विकसित कर लिए हों।
Journald ने व्यवहार को नजरअंदाज करना असंभव बना दिया
DNS क्वेरी को रियल टाइम में देखना एक भावना को सबूत में बदल देता है
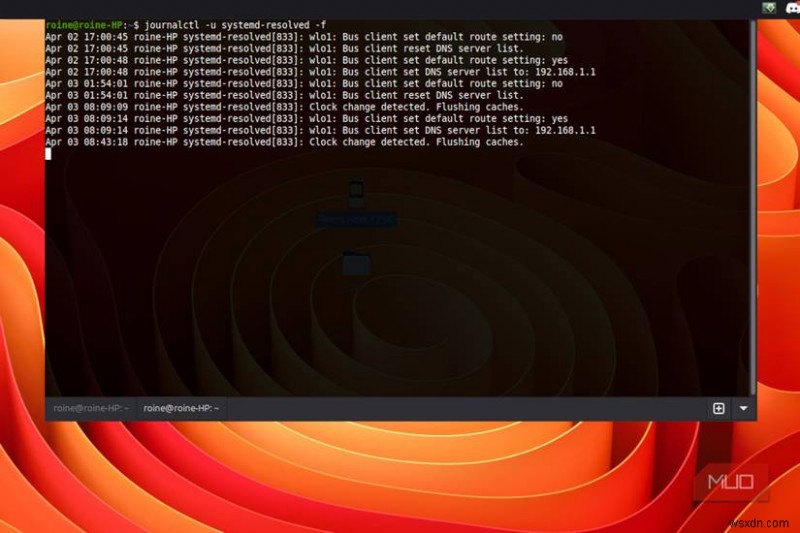
इस बिंदु पर, मैं केवल सुधार महसूस नहीं करना चाहता था। मैं इसे रंगे हाथों पकड़ना चाहता था। तो मैंने journald की ओर रुख किया, क्योंकि अगर लिनक्स सिस्टम पर कुछ हो रहा है, तो यह आमतौर पर इसके बारे में कहीं बात कर रहा होता है।
systemd-resolved का उपयोग करने वाले सिस्टम पर, आप DNS क्वेरी को लाइव देख सकते हैं:
journalctl -u systemd-resolved -f DNS स्विच करने से पहले, पैटर्न स्पष्ट था। क्वेरी आएंगी, संक्षिप्त रूप से रुकेंगी, फिर हल होंगी। कुछ भी नाटकीय नहीं, बस थोड़ा सुस्त रिस्पॉन्स समय के साथ ढेर होते हुए। स्विच के बाद, सब कुछ कस गया। अनुरोध तेजी से हल हुए, कम अजीब देरी और कम बैक-एंड-फोर्थ के साथ। यह क्लीनर, अधिक निर्णायक लग रहा था, जैसे सिस्टम अब खुद पर संदेह नहीं कर रहा था। और यह एक बहुत संतोषजनक हिस्सा है।
यह उन ट्वीक्स में से एक नहीं था जहां आप खुद को समझाते हैं कि यह बेहतर लगता है। लॉग्स ने इसका समर्थन किया। व्यवहार इस तरह से बदला कि आप वास्तव में निरीक्षण कर सकें। इसने पूरी चीज को ट्वीकिंग से कम और उस चीज को ठीक करने जैसा महसूस कराया जो कभी भी इतना धीमा नहीं होना चाहिए था।
 संबंधित
राउटर बनाम कंप्यूटर DNS सेटिंग्स: यहां क्या तेज था
राउटर स्तर पर DNS की तुलना PC स्तर पर करने से मेरे नेटवर्क की गति और प्रदर्शन में वास्तविक सुधार हुआ।
कच्ची गति का पीछा करने के बजाय घर्षण हटाना हर बार जीतता है
यह आपके कनेक्शन को अधिकतम करने के बारे में नहीं है। आपकी डाउनलोड स्पीड अचानक दोगुनी नहीं होगी। आपके स्पीड टेस्ट परिणाम डींग मारने के अधिकार में नहीं बदलेंगे। आपकी बैंडविड्थ के बारे में कुछ भी नहीं बदलता। जो बदलता है वह है कि सब कुछ कैसे शुरू होता है। और यहीं अधिकांश अनुभव रहता है। हम अपने दिन बड़ी फाइलें डाउनलोड करने में नहीं बिताते। हम क्लिक करते हैं। हम ब्राउज़ करते हैं। हम टैब के बीच कूदते हैं। हम लिंक का पालन करते हैं जितना हम सचेत रूप से उनके बारे में सोचते हैं उससे तेज।
अगर उनमें से हर क्रिया में शुरू होने से पहले एक छोटी सी देरी भी है, तो यह एक ऐसे तरीके से जुड़ जाती है जो उससे ज्यादा भारी लगता है जितना होना चाहिए। यह नाटकीय नहीं है। यह उस तरह से मापने योग्य नहीं है जिस तरह से अधिकांश टूल्स परवाह करते हैं। लेकिन यह बिल्कुल प्रभावित करता है कि आपका सिस्टम कैसा महसूस करता है। DNS स्विच करने से वह हिचकिचाहट दूर हो जाती है। यह सब कुछ फिर से तत्काल महसूस कराता है। प्रतिक्रियाशील। पूर्वानुमेय। और एक बार जब वह घर्षण चला जाता है, तो उसकी वापसी को सहन करना बहुत कठिन होता है। क्योंकि अब आप जानते हैं कि यह कभी आपका इंटरनेट धीमा नहीं था। यह बस किसी और के एक बहुत ही सरल सवाल का जवाब देने का इंतजार कर रहा था।


