प्रकाशित: 5 नवंबर 2025, 5:00 PM EST
अफाम का तकनीकी प्रकाशन में अनुभव 2018 से है, जब उन्होंने मेक टेक ईज़ियर के लिए काम किया। वर्षों से, उन्होंने उच्च-गुणवत्ता वाले गाइड, समीक्षाएं, टिप्स, और व्याख्याता लेख प्रकाशित करने के लिए एक प्रतिष्ठा बनाई है, जिसमें विंडोज, लिनक्स, और ओपन सोर्स टूल शामिल हैं। उनका काम शीर्ष वेबसाइटों पर प्रदर्शित किया गया है, जिसमें टेक्निकल उस्ताद, विंडोज रिपोर्ट, गाइडिंग टेक, अल्फ्र, और नेक्स्ट ऑफ विंडोज शामिल हैं।
उनके पास कंप्यूटर साइंस में पहली डिग्री है और वे डेटा गोपनीयता और सुरक्षा के प्रबल समर्थक हैं, इस विषय पर कई टिप्स, वीडियो, और ट्यूटोरियल FUZO टेक यूट्यूब चैनल पर प्रकाशित हैं।
जब वह काम नहीं कर रहे होते हैं, तो वे अपने परिवार के साथ समय बिताना, साइकिल चलाना, या अपने बगीचे की देखभाल करना पसंद करते हैं।
मैंने एक बार एक साधारण गलत टाइप कमांड के साथ खुद को अपनी फ़ाइलों से लॉक कर लिया था। यह पहली बार था जब मैंने अपने लिनक्स इंस्टॉलेशन को अनुपयोगी बना दिया था, और यह इसलिए था क्योंकि मुझे अनुमतियां समझ नहीं आईं। जब मैं अपने टर्मिनल पर घूर रहा था, मुझे अपने ही सिस्टम में एक मेहमान की तरह महसूस हुआ। उस क्षण ने मुझे सिखाया कि लिनक्स पर, नियंत्रण अर्जित किया जाता है, दिया नहीं जाता, और मुझे लिनक्स का उपयोग करने की DIY कीमत चुकानी पड़ी।
एक बार जब आप मास्टर कर लेते हैं कि लिनक्स फ़ाइलों को कैसे संभालता है - कौन पढ़, लिख, या निष्पादित कर सकता है - तो आप एक सच्चे लिनक्स एडमिन बन जाते हैं। मैंने कई लिनक्स अनुमति कमांड में महारत हासिल की है, और वे शीर्ष टर्मिनल कमांड हैं जिनकी मैं आपको सिफारिश करूंगा।
chmod
नियंत्रित करें कि कौन फ़ाइलों को पढ़, लिख, या निष्पादित कर सकता है
यह सीखने के बाद कि एक निश्चित स्क्रिप्ट चलाने से इनकार क्यों करती है, मैंने "chmod" कमांड का अधिक बार उपयोग करना शुरू कर दिया। सभी लिनक्स फ़ाइलों में एक अनुमति स्तर होता है: पढ़ें (r), लिखें (w), और निष्पादित करें (x)। यदि आप स्क्रिप्ट के नाम के बाद chmod +x कमांड चलाते हैं, तो सिस्टम फ़ाइल को प्रोग्राम की तरह निष्पादित करेगा।
chmod आपको अनुमतियों को संख्यात्मक रूप से बदलने की भी अनुमति देता है। chmod 755 filename मालिक को पूर्ण पहुंच (rwx) और बाकी सभी को पढ़ने और निष्पादित करने (r-x) की अनुमति देता है। अपने पहले "Permission denied" संदेश को हिट करने के बाद, यह कमांड मसल मेमोरी बन सकती है।
मैं chmod -R 755 folder कमांड का उपयोग करता हूं जब मैं किसी प्रोजेक्ट डायरेक्टरी में स्क्रिप्ट सेट करता हूं। लेकिन -R फ्लैग के साथ सावधान रहें, क्योंकि यह ट्री में हर फ़ाइल और डायरेक्टरी पर अनुमति परिवर्तन को पुनरावर्ती रूप से लागू करता है। साथ ही, 755 को पुनरावर्ती रूप से लागू करने से नियमित फ़ाइलों पर अनजाने में निष्पादन बिट्स सेट हो सकते हैं।
chown
एक एडमिन की तरह फ़ाइलों का स्वामित्व लें
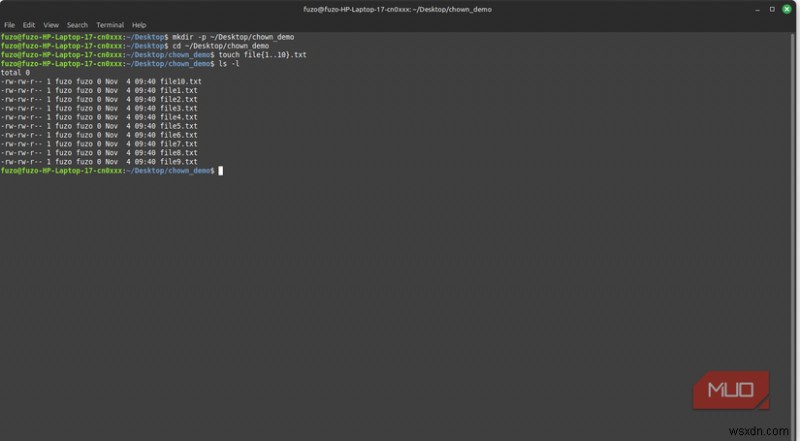
"chown" वह कमांड है जो मुझे बचाता है जब मैं ड्राइव के बीच फ़ाइलें कॉपी करता हूं और बाद में उन तक पहुंच नहीं पाता। यह सीधे फ़ाइल या फ़ोल्डर के स्वामित्व को बदलकर पहुंच को प्रभावित करता है। मूल प्रारूप है: sudo chown user:group filename।
सिस्टम-महत्वपूर्ण डेटा ले जाने या बैकअप पुनर्स्थापित करने के बाद आपको इसकी आवश्यकता होगी। उदाहरण के लिए, जब मुझे अपने वेब सर्वर (Apache) को एक फ़ोल्डर पढ़ने की आवश्यकता होती है, तो मैं कमांड sudo chown -R www-data:www-data /path/to/project का उपयोग करता हूं, जहां www-data Apache वेब सर्वर के लिए समर्पित उपयोगकर्ता नाम और समूह है।
मेरी सलाह है कि इसका सावधानी से उपयोग करें, खासकर यदि आप रिकर्सिव फ्लैग शामिल कर रहे हैं। किसी अन्य उपयोगकर्ता या रूट पर स्वामित्व बदलने से मूल उपयोगकर्ता sudo के बिना फ़ाइलों को संपादित करने से रोक सकता है।
umask
नई फ़ाइलों के लिए डिफ़ॉल्ट अनुमतियाँ सेट करें
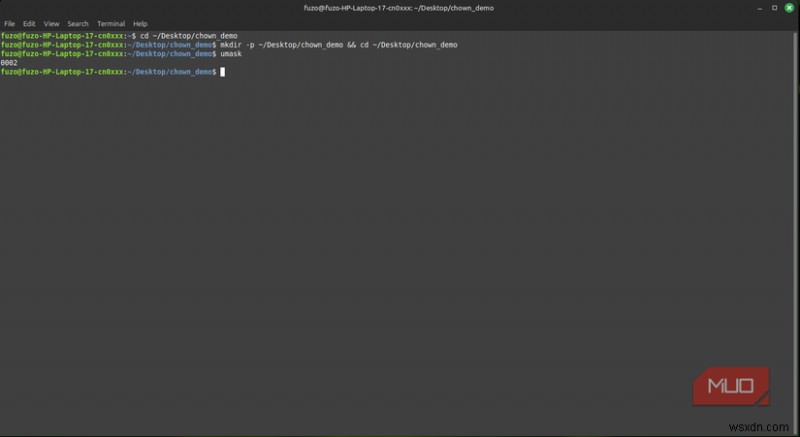
लिनक्स पर, umask परिभाषित करता है कि नई फ़ाइलें और डायरेक्टरी एक्सेस अधिकारों को कैसे विरासत में लेती हैं। लिनक्स आपके वर्तमान umask मान का उपयोग यह निर्धारित करने के लिए करता है कि बेस अनुमति से किन अनुमतियों को मास्क (हटाना) है। umask कमांड आपको अपने वर्तमान सत्र के लिए इस सेटिंग को देखने या बदलने की अनुमति देता है।
सामान्य umask डिफ़ॉल्ट 0022 है, और यह "समूह" और "अन्य" उपयोगकर्ताओं से लिखने की पहुंच को हटा देता है। आप अपना वर्तमान मान देखने के लिए umask टाइप कर सकते हैं, और umask 0027 जैसी कमांड इसे वर्तमान सत्र के लिए बदल देगी। यह सेटिंग नई फ़ाइलों को सुरक्षित बनाती है, आमतौर पर अन्य उपयोगकर्ताओं या आपके समूह के बाहर किसी को भी पहुंच को अवरुद्ध करके।
आप अपने कॉन्फ़िगरेशन फ़ाइल (जैसे .bashrc) में एक कस्टम umask सेट करने पर विचार कर सकते हैं ताकि एक स्थायी गोपनीयता बेसलाइन बनाई जा सके। इस सरल ट्वीक का उपयोग करके साझा वातावरण में सुरक्षा में सुधार होगा, अपने सभी नए स्क्रिप्ट और लॉग पर स्वचालित रूप से सुरक्षित डिफ़ॉल्ट लागू करके।
sudoers
सुरक्षित रूप से एडमिन विशेषाधिकार दें या प्रतिबंधित करें
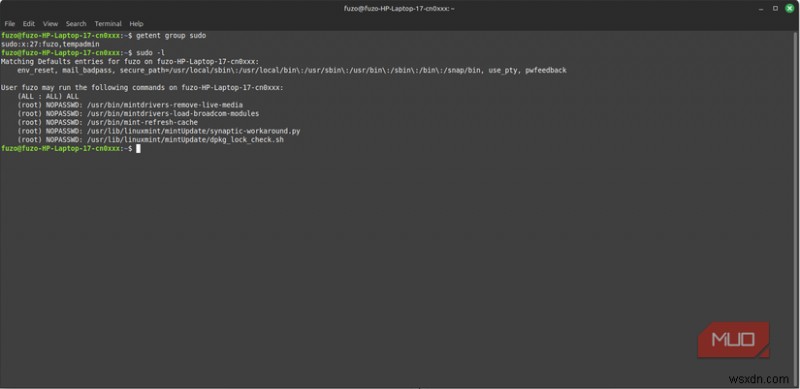
लोग तर्क दे सकते हैं कि आप केवल एक सच्चे लिनक्स एडमिन बन जाते हैं जब आप sudoers फ़ाइल को सफलतापूर्वक संपादित करते हैं। आपकी /etc/sudoers फ़ाइल निर्धारित करती है कि किसके पास sudo अधिकार हैं और वे कौन सी कमांड चला सकते हैं। एक नियम के रूप में, मैं हमेशा इसे sudo visudo के साथ संपादित करता हूं ताकि सिंटैक्स त्रुटियों को रोका जा सके जो मुझे लॉक आउट कर सकती हैं।
लिनक्स मिंट पर, यदि मुझे किसी अन्य उपयोगकर्ता को एडमिन अधिकार देने की आवश्यकता है, तो मैं sudo usermod -aG sudo username कमांड का उपयोग करता हूं। यह मैन्युअल रूप से फ़ाइल संपादित करने की तुलना में ज्यादा क्लीनर और सुरक्षित है, भले ही आपको उन्नत सेटअप के लिए विशिष्ट कमांड अनुमतियों की आवश्यकता हो सकती है।
ध्यान दें कि कुछ डिस्ट्रो sudo के अलावा अलग समूह नामों का उपयोग करते हैं (जैसे फेडोरा पर "wheel")।
लिनक्स में एक मजबूत सुरक्षा मॉडल है, इसलिए sudoers फ़ाइल संपादित करते समय सावधान रहें। गलत प्रविष्टि आपके रूट एक्सेस को हटा सकती है, लेकिन जब सही तरीके से उपयोग किया जाता है, तो आप अपने एडमिन कार्यों को साफ-सुथरे ढंग से स्वचालित कर सकते हैं।
groups
देखें कि आप किन एक्सेस सर्कल से संबंधित हैं
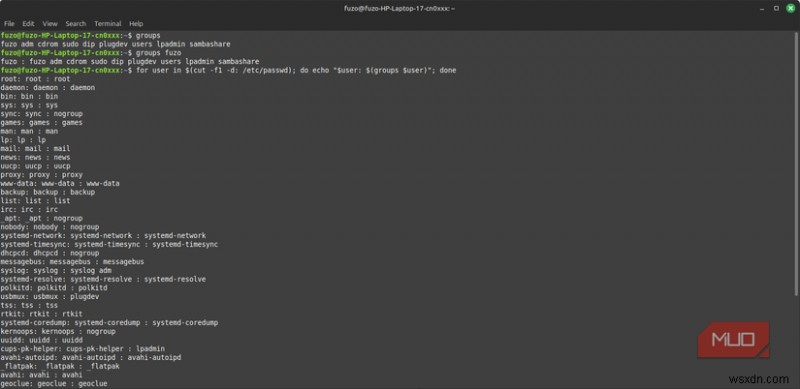
लिनक्स पर समूह परिभाषित करते हैं कि आप क्या एक्सेस कर सकते हैं और आपको बताते हैं कि आप पदानुक्रम में कहां हैं। उदाहरण के लिए, यदि मैं कमांड groups afam चलाता हूं, तो यह afam sudo adm lp लौटा सकता है, यह दिखाते हुए कि मैं एडमिन विशेषाधिकारों वाला एक उपयोगकर्ता हूं और प्रिंटर तक पहुंच रखता हूं।
sudo usermod -aG project afam कमांड चलाने से सभी फर्क पड़ सकता है अगर मैं किसी नए प्रोजेक्ट में शामिल होता हूं। यह मुझे sudo की आवश्यकता के बिना टीममेट्स के साथ स्क्रिप्ट चलाने और फ़ाइलों को संपादित करने की अनुमति देता है।
मैं डॉकर या वर्चुअल मशीन कॉन्फ़िगर करते समय groups कमांड का बहुत उपयोग करता हूं ताकि मेरे उपयोगकर्ता को डेमॉन चलाने या हार्डवेयर डिवाइस तक पहुंचने के लिए आवश्यक अनुमतियां दी जा सकें। इस कमांड को समझने से स्मूथ वर्कफ़्लो और अनुमतियों के कारण कम बाधाएं आती हैं।
id
सिस्टम के सामने अपनी पहचान बताएं
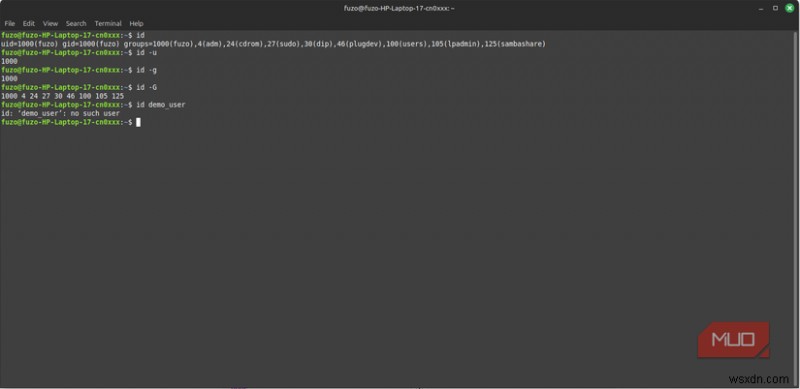
id कमांड आपको दिखाता है कि आप सिस्टम के लिए कौन हैं, जो अनुमतियों को ठीक करने से पहले आवश्यक है। बस id कमांड चलाने से आपका यूजर आईडी (UID), ग्रुप आईडी (GID), और उन सभी समूहों की सूची दिखाई देगी जिनसे आप संबंधित हैं। हालांकि यह सीधे आपके उपयोगकर्ता प्रकार को लेबल नहीं करता है, आपका UID यह बता सकता है कि आप लिनक्स के चार मुख्य उपयोगकर्ता प्रकारों में से किसके अंतर्गत आते हैं।
मैं इस कमांड पर भरोसा करता हूं जब मुझे एक्सेस मुद्दों को डीबग करने की आवश्यकता होती है। इसलिए यदि कोई साझा फ़ोल्डर नहीं खुल रहा है, तो मैं यह देखने के लिए id का उपयोग कर सकता हूं कि क्या मेरा उपयोगकर्ता मालिक या समूह से मेल खाता है, यह पुष्टि करते हुए कि "permission denied" मुद्दा पहचान या अनुमतियों के बारे में है।
मैं "-u" और "-g" फ्लैग के साथ "id" को जोड़ता हूं ताकि फ़ाइल स्वामित्व की बेहतर तस्वीर मिल सके। "-u" फ्लैग मेरा संख्यात्मक उपयोगकर्ता आईडी दिखाता है, और "-g" मेरा समूह आईडी दिखाता है। भले ही id एक आकर्षक कमांड नहीं है, अपनी पहचान जानना अक्सर आधा फिक्स होता है जब मैं एक रोडब्लॉक से टकराता हूं।
उपयोगकर्ता से एडमिन तक: जहां नियंत्रण वास्तव में शुरू होता है
मैंने कुछ लोगों को लिनक्स को विंडोज के लिए छोड़ते देखा है, और लिनक्स अनुमतियों की समझ की कमी उस घर्षण में योगदान दे सकती है जिसने उन्हें दूर धकेल दिया। मैंने जो सभी कमांड साझा किए हैं वे दिखाते हैं कि सिस्टम आपको कैसे देखता है और आपके पास कौन से नियंत्रण हैं। ये लिनक्स पर महत्वपूर्ण हैं क्योंकि आप "Permission denied" त्रुटियों में जितना सोचते हैं उससे अधिक बार भाग लेंगे।
अब आप लिनक्स से डराना बंद कर सकते हैं और एक ऐसे पारिस्थितिकी तंत्र में फल-फूल सकते हैं जो आपके हाथों में लगभग पूर्ण नियंत्रण वापस रखता है।