अपने कंप्यूटर को सुरक्षित रखने के लिए, दूसरों को आपके कंप्यूटर तक पहुंचने से रोकने और आपको नेटवर्क हमलों से बचाने के लिए फायरवॉल सेट अप करना उचित है। हालांकि, यदि आप नए Linux यूज़र हैं, तो आप नहीं जानते होंगे कि अपने सिस्टम में फायरवॉल को कैसे कॉन्फिगर करें। आप यहां सीखेंगे कि Linux में फायरवॉल कैसे सेट अप करें और अपने लोकल नेटवर्क में अन्य डिवाइसेज़ या विशिष्ट पोर्ट्स के लिए एक्सेस की अनुमति देने के लिए नियमों को आसानी से कैसे जोड़ें।
UFW = Uncomplicated Firewall
हम UFW का उपयोग आपके Linux फायरवॉल को मैनेज करने के लिए करेंगे क्योंकि यह उपयोग में आसान है और कई डिस्ट्रो में डिफ़ॉल्ट रूप से इंस्टॉल आता है।
Ubuntu में, ufw डिफ़ॉल्ट रूप से डिसेबल्ड है। आप कमांड के साथ इसकी स्थिति जांच सकते हैं:
sudo ufw status
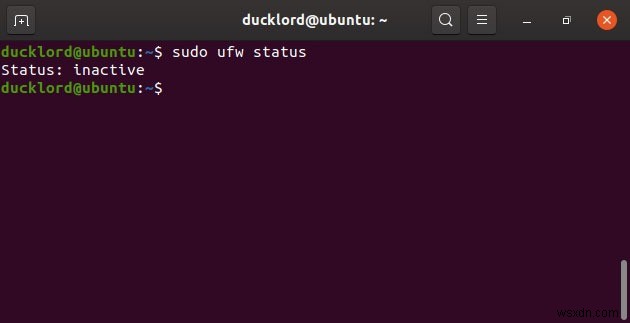
यदि यह सक्रिय नहीं है और आप जांचना चाहते हैं कि इसे इनेबल करने से कोई फर्क पड़ेगा या नहीं, तो उपयोग करें:
sudo ufw enable
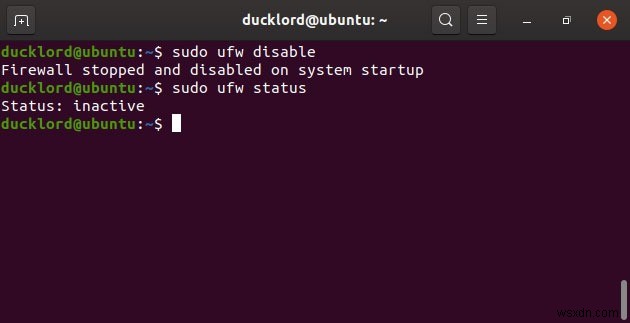
फायरवॉल को डिसेबल करने के लिए, उपयोग करें:
sudo ufw disable
मौजूदा ऐप नियमों की जांच करें
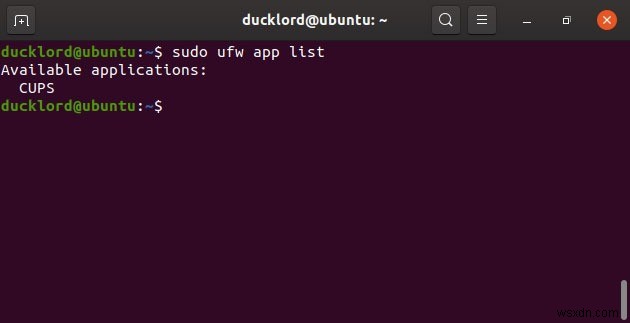
उन एप्लिकेशन की सूची देखने के लिए जहां फायरवॉल के नियम हैं, उपयोग करें:
sudo ufw app list
आप उन नियमों के लिए खुले पोर्ट्स की जांच कर सकते हैं:
sudo ufw app info APP_NAME
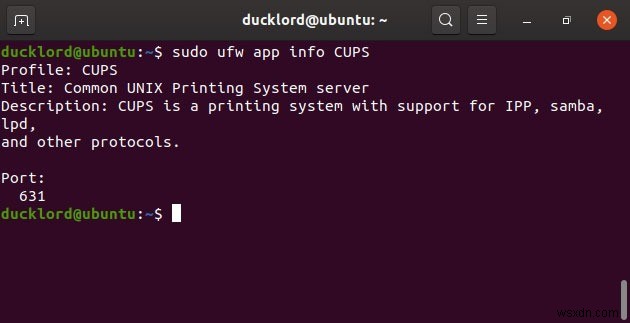
नोट: आपको "APP_NAME" को ठीक उसी तरह टाइप करना चाहिए जैसा यह पिछले कमांड के परिणामों में दिखाई देता है।
नए नियम बनाएं
यदि आप अपना फायरवॉल इनेबल रखना चाहते हैं लेकिन अपने लोकल नेटवर्क में अन्य डिवाइसेज़ से अपने PC तक एक्सेस की अनुमति देना चाहते हैं, तो दर्ज करें:
sudo ufw allow from 192.168.178.0/24
उदाहरण में "192.168.178.0/24" को अपने लोकल नेटवर्क की IP रेंज से बदलना याद रखें।
केवल एक विशिष्ट पोर्ट तक एक्सेस देने के लिए, जैसे पोर्ट 80, यदि आप एक लोकल वेब सर्वर चला रहे हैं, तो उपयोग करें:
sudo ufw allow from 192.168.178.0/24 to any port 80
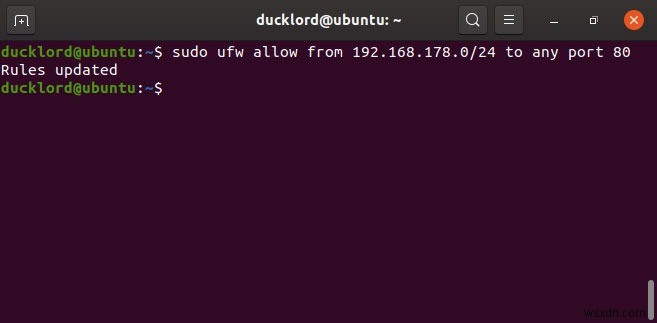
बेशक, आप "port 80" को किसी अन्य पोर्ट से बदल सकते हैं जिसे आप चाहते हैं।
अपने कंप्यूटर पर पोर्ट की एक रेंज को एक कमांड से खोलने के लिए, आप टाइप कर सकते हैं:
sudo ufw allow STARTING_PORT:ENDING_PORT/PROTOCOL
उदाहरण के लिए, टोरेंट क्लाइंट के साथ उपयोग के लिए TCP और UDP दोनों के लिए 50000 से 52000 तक सभी पोर्ट खोलने के लिए, उपयोग करें:
sudo ufw allow 50000:52000/tcp sudo ufw allow 50000:52000/udp
इसी तरह, यदि आपने पहले से ही लोकप्रिय Transmission टोरेंट क्लाइंट के लिए उपयोग किए गए पोर्ट की एक रेंज खोल रखी है, और आप उन्हें बंद करना चाहते हैं, तो उपरोक्त कमांड में "allow" को "deny" से बदलें, जैसे:
sudo ufw deny 51413:51500/udp sudo ufw deny 51413:51500/tcp
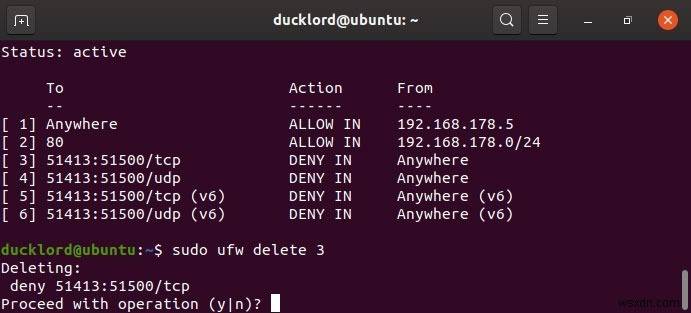
नियमों को डिसेबल करें और फायरवॉल रीसेट करें
नए नियम सेट अप करने के बाद, आप सभी नियमों को देखने के लिए फिर से स्टेटस कमांड का उपयोग कर सकते हैं।
sudo ufw status
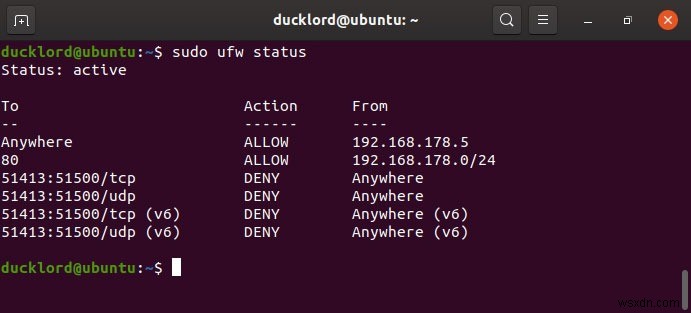
नियमों को डिलीट करने में सक्षम होने के लिए, आपको पहले इस कमांड का उपयोग करना होगा:
sudo ufw status numbered
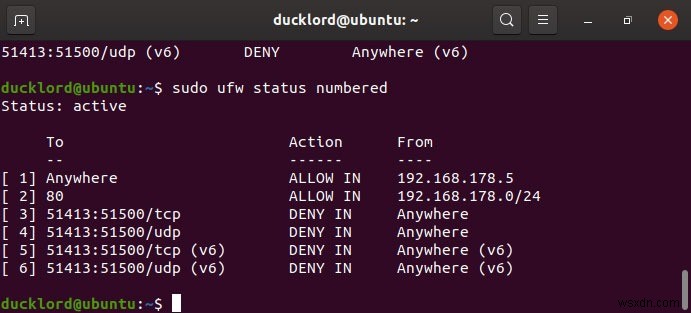
सूची में अब प्रत्येक आइटम के बगल में एक नंबर होगा। नियम को हटाने के लिए, उपयोग करें:
sudo UFW delete RULE_NUMBER
उदाहरण के लिए:
sudo ufw delete 3
यदि आप अपने सभी कस्टम नियमों को डिलीट करना चाहते हैं और फायरवॉल को इसकी मूल कॉन्फिगरेशन पर वापस लाना चाहते हैं, तो इसे डिसेबल करके शुरू करें:
sudo ufw disable
फिर, इसकी कॉन्फिगरेशन रीसेट करने के लिए उपयोग करें:
sudo ufw reset
GUFW = UFW के लिए ग्राफिकल इंटरफेस
यदि आपको उपरोक्त जटिल लगता है, तो आप अपने फायरवॉल को ग्राफिकली मैनेज करने के लिए GUFW का उपयोग कर सकते हैं।
1. अपने डिस्ट्रो के Software Center या Package Manager से GUFW इंस्टॉल करें।
2. इसे लॉन्च करें।
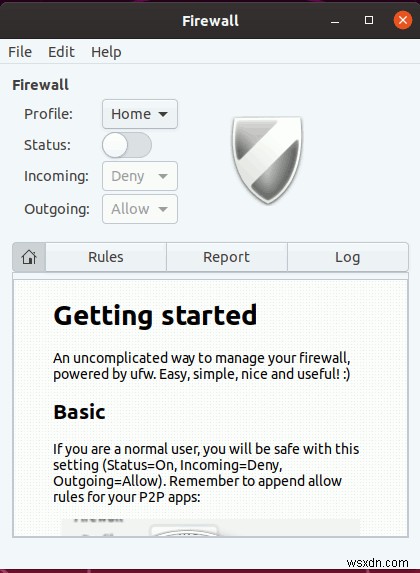
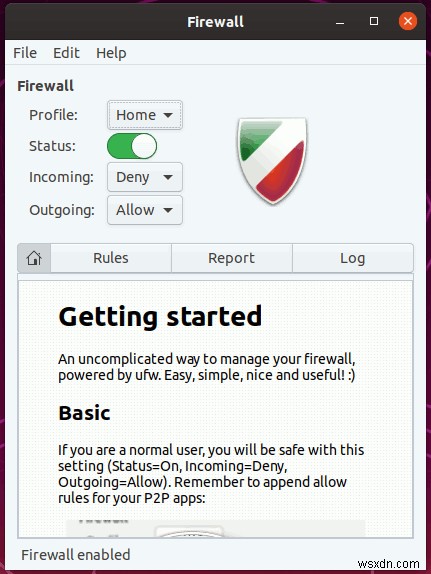
3. फायरवॉल को इनेबल करने के लिए, बस Status स्विच पर क्लिक करके इसे इनेबल करें। डिफ़ॉल्ट नियम सभी इनकमिंग कनेक्शन को ब्लॉक करना और सभी आउटगोइंग कनेक्शन को अनुमति देना है।
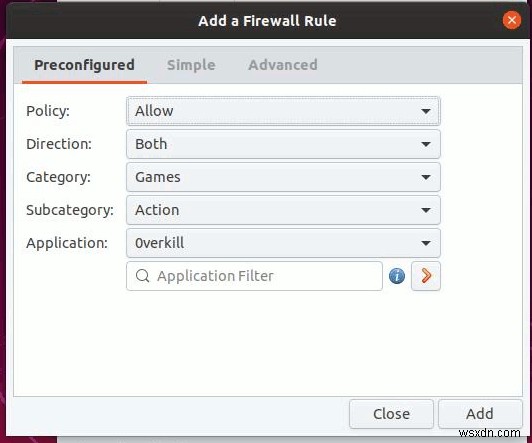
4. "Rules" टैब पर क्लिक करें और नीचे "+" बटन पर क्लिक करें। यहां आप अपने फायरवॉल में नियम जोड़ सकते हैं।
समापन
यदि आप इंटरनेट एक्सेस करने के लिए अपने PC का उपयोग करते हैं, तो हम दृढ़ता से सुझाव देते हैं कि आप फायरवॉल इनेबल करें, ऐसे नियम बनाएं जो आपको अपने कंप्यूटर को सुरक्षित रूप से उपयोग करने की अनुमति दें, बजाय इसे डिसेबल या हटाने के। यदि आप वास्तव में चिंतित हैं, तो आप अपने Linux मशीन पर एंटीवायरस भी इंस्टॉल कर सकते हैं ताकि यह सुनिश्चित हो सके कि कोई मैलवेयर आपके कंप्यूटर और डेटा को नुकसान नहीं पहुंचा सकता।