लिनक्स ऑपरेटिंग सिस्टम सबसे मजबूत और सुरक्षित ऑपरेटिंग सिस्टम में से एक है जिसे आप प्राप्त कर सकते हैं। लेकिन इसका मतलब यह नहीं है कि यह सुरक्षा उल्लंघनों के प्रति बिल्कुल भी संवेदनशील नहीं है।
जब सूचना सुरक्षा की बात आती है, तो डेटा उल्लंघनों से बचने के लिए सक्रिय दृष्टिकोण अपनाना महत्वपूर्ण है। यह गाइड आपको दिखाता है कि अपने उबंटू लिनक्स सिस्टम पर फ़ायरवॉल को सक्षम और कॉन्फ़िगर करके सुरक्षा का एक अतिरिक्त स्तर कैसे जोड़ें।
फ़ायरवॉल क्यों उपयोग करें?
परस्पर जुड़े उपकरणों की दुनिया में डेटा सुरक्षा अत्यंत महत्वपूर्ण है और यह आपसे और आपके डिवाइस से शुरू होती है। अन्य सुरक्षा उपायों का पालन करने और सुरक्षित पासवर्ड का उपयोग करने के अलावा, एक फ़ायरवॉल आपके सिस्टम को सुरक्षित रखने में मदद कर सकता है।
एक फ़ायरवॉल एक नेटवर्क प्रोग्राम है जिसका उपयोग नेटवर्क पर आने वाले और जाने वाले ट्रैफिक को प्रबंधित और नियंत्रित करने के लिए किया जाता है।
उबंटू लिनक्स UFW फ़ायरवॉल एप्लिकेशन के साथ आता है, जो Uncomplicated Firewall का संक्षिप्त रूप है, आपके फ़ायरवॉल को प्रबंधित करने के लिए एक सरल और कुशल एप्लिकेशन। UFW के साथ, आप अपने फ़ायरवॉल को कॉन्फ़िगर कर सकते हैं और अपने कंप्यूटर को नेटवर्क पर सुरक्षित करने के लिए प्रतिबंधात्मक नीतियां सेट कर सकते हैं।
UFW iptables पर आधारित है, जो नेटवर्क कनेक्शन को प्रबंधित और फ़िल्टर करने के लिए एक कर्नेल-देशी प्रशासनिक उपकरण है।
आपके फ़ायरवॉल की स्थिति जांचें
उबंटू लिनक्स में फ़ायरवॉल डिफ़ॉल्ट रूप से अक्षम होता है। अपने फ़ायरवॉल को कॉन्फ़िगर करना शुरू करने से पहले, आपको यह जांचना होगा कि यह सक्रिय है या अक्षम।
sudo ufw status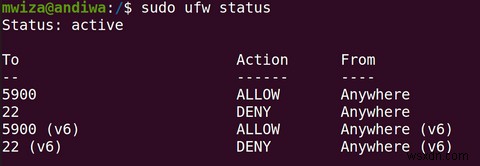
उपरोक्त आउटपुट से, यह दर्शाता है कि फ़ायरवॉल सक्रिय है और अन्य उपकरण पोर्ट 5900 तक पहुंच सकते हैं ताकि कनेक्शन शुरू कर सकें। ज्यादातर, VNC सर्वर रिमोट डेस्कटॉप कनेक्शन की अनुमति देने के लिए पोर्ट 5900 का उपयोग करते हैं।
यदि स्थिति आउटपुट inactive कहता है, तो आपको अपने मशीन पर फ़ायरवॉल सक्षम करने की आवश्यकता है।
UFW के साथ फ़ायरवॉल सक्षम करना
अपना फ़ायरवॉल सक्षम करने के लिए, बस निम्न कमांड चलाएं।
sudo ufw enableआपका फ़ायरवॉल अब सक्षम है और सिस्टम बूट होने पर स्वचालित रूप से शुरू होगा। यदि आप sudo ufw status कमांड फिर से चलाते हैं तो आप देखेंगे कि आपका फ़ायरवॉल अब सक्रिय है।
टिप: जब भी आप ufw कमांड के साथ बदलाव करते हैं, तो उन परिवर्तनों को पंजीकृत करने के लिए अपने फ़ायरवॉल को रीलोड करना सुनिश्चित करें।
sudo ufw reloadUFW के साथ फ़ायरवॉल लॉगिंग सक्षम करें
सिस्टम लॉगिंग एक सुरक्षा तंत्र है जो आपके कंप्यूटर पर होने वाली कुछ घटनाओं को रिकॉर्ड करने और रिकॉर्ड रखने के लिए जिम्मेदार है। आपका लिनक्स ऑपरेटिंग सिस्टम लगातार महत्वपूर्ण घटनाओं को लॉग कर रहा है और उबंटू फ़ायरवॉल कोई अपवाद नहीं है।
संबंधित: लिनक्स में सिस्टम लॉगिंग के साथ शुरुआत करना
उबंटू लिनक्स पर फ़ायरवॉल लॉगिंग डिफ़ॉल्ट रूप से अक्षम है। फ़ायरवॉल लॉगिंग सक्षम करने के लिए:
sudo ufw logging onउबंटू पर, /var/log/ufw.log फ़ाइल फ़ायरवॉल लॉग संग्रहीत करती है।
नियम परिभाषित करना और हटाना
यदि आप अपने कंप्यूटर पर कुछ पोर्ट को बाहरी दुनिया के लिए स्पष्ट रूप से खोलना चाहते हैं, तो आप पोर्ट नंबर के बाद allow विकल्प का उपयोग करके ऐसा कर सकते हैं। उदाहरण के लिए, अन्य कंप्यूटरों से HTTP कनेक्शन को स्पष्ट रूप से अनुमति देने के लिए आपको पोर्ट 80 सक्षम करना होगा।
sudo ufw allow 80आप पोर्ट नंबर के बजाय पोर्ट के सेवा नाम का भी उपयोग कर सकते हैं। इसलिए, HTTP सेवा की अनुमति देने के लिए:
sudo ufw allow httpयदि आप फ़ायरवॉल की स्थिति जांचते हैं तो आप पाएंगे कि पोर्ट 80 (HTTP) अब फ़ायरवॉल पर सक्षम है।
sudo ufw status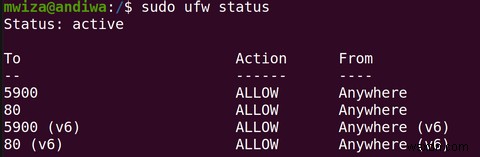
जैसा कि आप देख सकते हैं, पोर्ट 80 अब अन्य कंप्यूटरों से कनेक्शन की अनुमति देने के लिए परिभाषित है।
पोर्ट 80 पर कनेक्शन की अनुमति देने वाले फ़ायरवॉल नियम को हटाने के लिए:
sudo ufw delete allow 80पोर्ट अस्थायी रूप से बंद करना
अपने नियम को हटाए बिना अस्थायी रूप से पोर्ट बंद करने के लिए, आप ufw deny कमांड का उपयोग कर सकते हैं। उदाहरण के लिए पोर्ट 80 बंद करने के लिए:
sudo ufw deny 80UFW के साथ एप्लिकेशन प्रोफाइलिंग
आपके सिस्टम पर कुछ एप्लिकेशन सुचारू रूप से काम करने के लिए विशिष्ट पोर्ट नंबर का उपयोग करेंगे। सुरक्षा उद्देश्यों के लिए, इन एप्लिकेशन का एक UFW प्रोफाइल होगा। UFW प्रोफाइल वाले एप्लिकेशन सूचीबद्ध करने के लिए, निम्न कमांड का उपयोग करें।
sudo ufw app list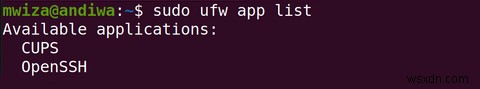
UFW प्रोफाइल वाले एप्लिकेशन की एक फ़ाइल /etc/ufw/applications.d निर्देशिका में सहेजी जाती है। इस निर्देशिका में फ़ाइलों में से एक को देखने से पता चलेगा कि एप्लिकेशन किस पोर्ट का उपयोग कर रहा है और एप्लिकेशन का विवरण।
विशिष्ट आईपी पतों से कनेक्शन अनुमति देना
कभी-कभी आप विशिष्ट आईपी पतों पर भरोसा करना चाह सकते हैं ताकि वे आपके पीसी से कनेक्ट हो सकें। उदाहरण के लिए, केवल आईपी पते 192.168.10.197 से कनेक्शन की अनुमति देने के लिए आप निम्न कमांड का उपयोग कर सकते हैं:
sudo ufw allow from 192.168.10.197अनुमत पतों की सूची से आईपी पते को हटाने या हटाने के लिए:
sudo ufw delete allow from 192.168.10.197फ़ायरवॉल नियम परीक्षण करना
कुछ मामलों में, आप उन्हें लागू करने से पहले फ़ायरवॉल नियमों का परीक्षण करना चाह सकते हैं ताकि आप उनके प्रभाव की सराहना कर सकें। उदाहरण के लिए, परिवर्तनों को लागू किए बिना SSH पोर्ट खोलने का परीक्षण करने के लिए, आप निम्न कार्य कर सकते हैं:
sudo ufw --dry-run allow sshअकेले फ़ायरवॉल सुरक्षा पर्याप्त नहीं है
उबंटू फ़ायरवॉल आपको नेटवर्क पर अपने कंप्यूटर को कॉन्फ़िगर और सुरक्षित करने की संभावना देता है लेकिन अपने सिस्टम को सुरक्षित रखना बहुआयामी है। अकेले फ़ायरवॉल आपके सिस्टम को सुरक्षित करने के लिए पर्याप्त नहीं है और इसलिए आपको हमेशा अच्छे सुरक्षा उपायों का पालन करना चाहिए जैसे अपने खातों के लिए मजबूत पासवर्ड का उपयोग करना।