जब कंप्यूटर अच्छी तरह से काम करते हैं, तो चीजें काफी अच्छी होती हैं। आपके पीसी का हर घटक बस....काम करता है।
लेकिन जब आपको उन बुरे छोटे डाउनलोड में से एक मिलता है - उन छोटे स्क्रिप्ट या ऐप्स में से एक जो आपके कंप्यूटर के दिल में गहरे तक अपना रास्ता खोद लेते हैं - यह परेशान करने वाला हो सकता है।
अचानक, आपका कीबोर्ड सही काम नहीं करता। जब आप कुछ भी नहीं कर रहे होते हैं तो आपका CPU पागल होने लगता है। हर बार जब आप एक विशेष ब्राउज़र खोलते हैं तो आपका माउस पागल होने लगता है।
यदि आप कभी ऐसे मैलवेयर या वायरस सॉफ़्टवेयर से परेशान हुए हैं, तो आप जानते हैं कि मैं किस बारे में बात कर रहा हूं। वे छोटे ऐप्स कभी-कभी आपके कंप्यूटर के आंतरिक कामकाज से जुड़ जाते हैं जब आप कम से कम इसकी उम्मीद करते हैं।
जबकि हम सभी एंटीवायरस सॉफ़्टवेयर और IOBit या MalwareBytes जैसे एंटी-मैलवेयर प्रोग्राम पर भरोसा करते हैं जो उन बुरे जीवों की पहचान करते हैं, सच्चाई यह है कि कभी-कभी चीजें दरारों से निकल जाती हैं।
सौभाग्य से, एक नया टूल है जिसका उपयोग आप मैन्युअल रूप से उन बुरी प्रक्रियाओं को साफ करने के लिए कर सकते हैं।
मैलवेयर पर दरवाजा बंद करें
निचला रेखा यह है कि कोई भी मैलवेयर आमतौर पर आपके पीसी पर किसी रूप में चलने के लिए होता है, और किसी न किसी तरह इंटरनेट के माध्यम से आपके कंप्यूटर से जानकारी प्रसारित करता है।
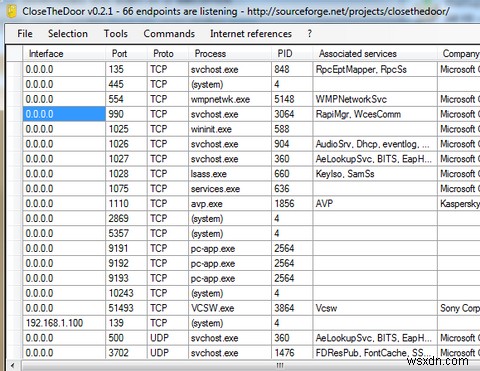
CloseTheDoor नामक एक बहुत ही सरल यूटिलिटी आपको अपने कंप्यूटर पर चल रही प्रक्रियाओं में जांच करने देती है, और उन प्रक्रियाओं का उस स्तर पर विश्लेषण करती है जिसमें आमतौर पर एक पेशेवर की आवश्यकता होती है। आप ऐसा कर सकते हैं क्योंकि CloseTheDoor विश्लेषण को बहुत सरल और तार्किक बनाता है, उन सभी उपकरणों को एक ही स्थान पर रखता है जिनकी आपको आवश्यकता होती है।
जब आप पहली बार प्रोग्राम चलाते हैं, तो यह अपना मूल कार्य तेजी से और अच्छी तरह से करता है। आप अपने कंप्यूटर पर किसी भी पोर्ट पर सुनने वाली हर प्रक्रिया "एंडपॉइंट" की एक सूची देखेंगे। विस्तृत सूची आपको इंटरफेस IP (यदि कोई है), पोर्ट, संचार प्रोटोकॉल, प्रोसेस ID, और किसी भी संबंधित सेवाओं को बताती है।
हालांकि यह सब आपको तुरंत नहीं बता सकता कि प्रक्रिया वास्तव में क्या है, जानकारी यह पहचानने की दिशा में एक महत्वपूर्ण पहला कदम है कि आपके कंप्यूटर पर कुछ ऐसा चल रहा है जो आप नहीं चाहते कि चले।
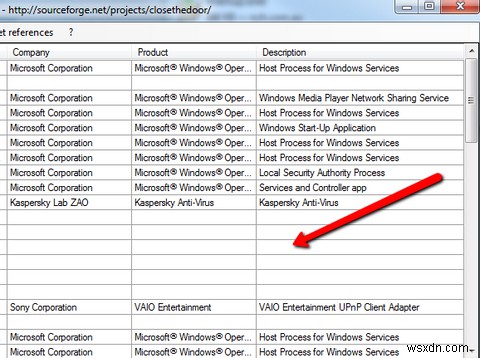
विशेष रूप से, किसी भी संबद्ध कंपनी या विवरण जानकारी के बिना प्रक्रियाओं की तलाश करें।
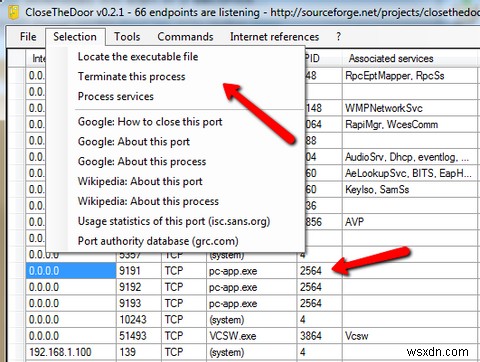
एक बार जब आप एक ऐसी प्रक्रिया को देखते हैं जो संदिग्ध लगती है, और आप इसके बारे में अधिक जानना चाहते हैं, तो बस "चयन" मेनू पर क्लिक करें और फिर "निष्पादन योग्य फ़ाइल का पता लगाएं" पर क्लिक करें।
जैसा कि आप नीचे देख सकते हैं, वास्तविक निष्पादन योग्य का पता लगाकर, आप अक्सर उस सॉफ़्टवेयर की पहचान करने में सक्षम होंगे जिसने प्रक्रिया शुरू की। उदाहरण के लिए, इस मामले में विंडोज एक्सप्लोरर PaperCut NG के पथ पर खुला, जो एक शैक्षिक सॉफ़्टवेयर पैकेज था जिसे मैं हाल ही में टेस्ट कर रहा था।
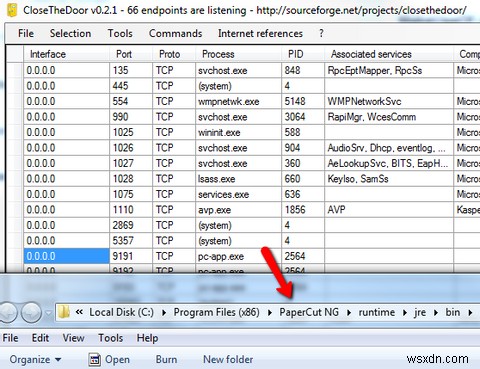
इस खोज ने मुझे बताया कि एक प्रक्रिया चल रही थी जिसके बारे में मुझे पता नहीं था, कीमती मेमोरी का उपभोग कर रही थी। सॉफ़्टवेयर को अनइंस्टॉल करने से वह प्रक्रिया हट गई, मेमोरी मुक्त हो गई, और अंततः प्रदर्शन में सुधार हुआ।
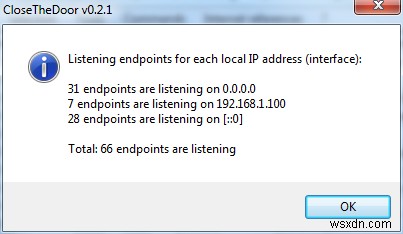
यदि आप "फ़ाइल" पर क्लिक करते हैं और फिर सारांश पर, तो आप एक सामान्य रिपोर्ट देखेंगे जिसमें प्रत्येक इंटरफेस IP पते पर कितने एंडपॉइंट सुन रहे हैं, इसके योग होंगे। आपको IP पतों के बारे में उतना चिंतित होने की आवश्यकता नहीं है जितना कि आपके पीसी पर किसी पोर्ट पर सुनने वाली प्रक्रियाओं की कुल संख्या के बारे में।
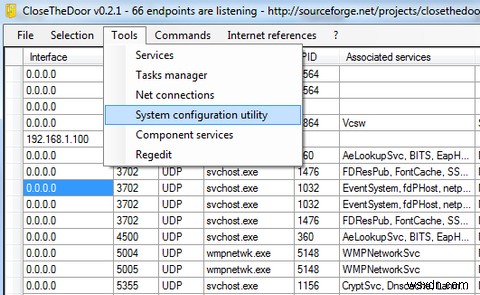
सॉफ़्टवेयर आपको शॉर्टकट और टूल्स का एक पूरा टूलबॉक्स भी देता है जिसका उपयोग आप किसी भी समस्या प्रक्रिया का निवारण करने के लिए कर सकते हैं जिसे आप बस वैध के रूप में पहचान नहीं सकते। कभी-कभी, एक प्रक्रिया चल रही हो सकती है जो मैलवेयर नहीं है, लेकिन आप वास्तव में इसे हर समय चलाना नहीं चाहते। यह आपकी जानकारी के बिना आपके स्टार्टअप फ़ोल्डर में जोड़े गए स्टार्टअप शॉर्टकट से हो सकता है। आप सिस्टम कॉन्फिगरेशन यूटिलिटी के तहत "टूल्स" का उपयोग करके ऐसी चीजों की जांच कर सकते हैं।
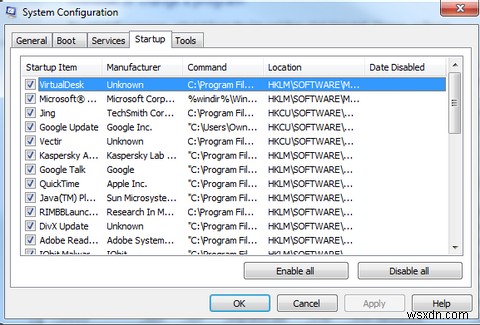
यहां आप अपने कंप्यूटर पर चल रही सेवाओं को देख सकते हैं, और अधिक महत्वपूर्ण रूप से आप उन सभी एप्लिकेशन को देख और अक्षम या सक्षम कर सकते हैं जो आपके कंप्यूटर को बूट करते समय ऑटो-स्टार्टअप पर सेट हैं। यह कॉन्फिगरेशन यूटिलिटी उन सभी विंडोज कॉन्फिग टूल्स को रखती है जो प्रक्रिया विश्लेषण में आपकी मदद कर सकते हैं, एक सुविधाजनक विंडो में।
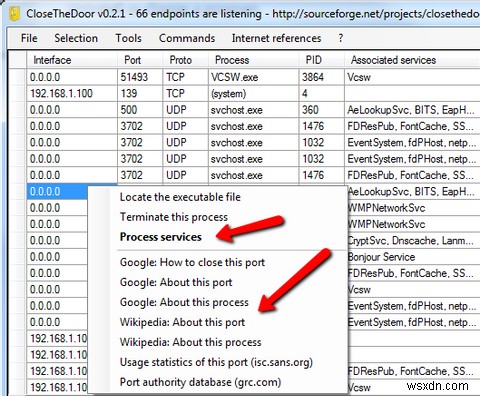
मुख्य डिस्प्ले में सेवा पर राइट क्लिक करके और या तो "प्रोसेस सर्विसेज" पर क्लिक करके उस प्रक्रिया द्वारा शुरू की गई सेवाओं को देखने के लिए, या सूची में Google या विकिपीडिया लिंक में से किसी का उपयोग करके यह शोध करने के लिए कि प्रक्रिया क्या हो सकती है, और वह विशेष पोर्ट आमतौर पर किसके लिए उपयोग किया जाता है, एक अज्ञात प्रक्रिया का विश्लेषण करने का एक और तेज़ तरीका है।
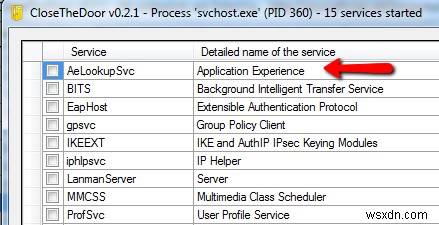
यदि आप सेवाओं को देखने के लिए क्लिक करते हैं, तो आपको उस प्रक्रिया द्वारा शुरू की गई सभी चल रही सेवाओं की एक तालिका मिलेगी। आप इनमें से किसी भी सेवा का चयन कर सकते हैं और यदि आप चाहें तो उन्हें रोक सकते हैं। अधिक महत्वपूर्ण रूप से, उन सेवाओं के कुछ विस्तृत नाम भी रहस्यमय प्रक्रिया वास्तव में क्या है इसके बारे में कुछ सुराग दे सकते हैं।
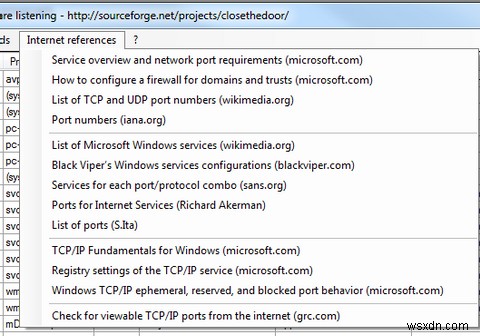
आपके पीसी पर चल रही प्रक्रियाओं और सेवाओं पर व्यापक शोध करने में आपकी मदद करने के लिए, CloseTheDoor "इंटरनेट संदर्भ" के तहत ऑनलाइन संसाधनों की एक सूची प्रदान करता है। इनमें से किसी पर क्लिक करके अपना ब्राउज़र खोलें और www.iana.org पर पोर्ट नंबर और उनके उपयोगों की सूची, विकिमीडिया.ओआरजी पर सभी विंडोज सेवाओं की सूची, या माइक्रोसॉफ्ट पर अपने फ़ायरवॉल को कॉन्फिगर करने के तरीके जैसे संसाधनों की समीक्षा करें।
निचला रेखा यह है कि वहां हमेशा कोई नया दुर्भावनापूर्ण ऐप होगा जो किसी न किसी तरह - चाहे आप कितनी भी सुरक्षा या नाकाबंदी लगा लें - आपके पीसी पर पहुंच जाता है। जब आपके पीसी गतिविधि और प्रदर्शन के साथ चीजें दक्षिण की ओर जाने लगती हैं, तो अपनी चल रही प्रक्रियाओं पर शोध करना हमेशा एक बहुत अच्छा विचार होता है, और CloseTheDoor इस प्रक्रिया को सरल और दर्द रहित बनाता है।
इस यूटिलिटी को आजमाएं और देखें कि क्या यह आपको अपने पीसी पर चल रही उन चीजों की पहचान करने में मदद करता है जिनके बारे में आप नहीं जानते थे। नीचे टिप्पणी अनुभाग में सॉफ्टवेयर के साथ अपने अनुभव साझा करें।
इमेज क्रेडिट: शटरस्टॉक