Windows रजिस्ट्री Windows एप्लिकेशन के साथ-साथ Windows ऑपरेटिंग सिस्टम के कॉन्फ़िगरेशन, मान और गुणों का एक संग्रह है जिसे एक विलक्षण भंडार में पदानुक्रमित तरीके से व्यवस्थित और संग्रहीत किया जाता है।
जब भी Windows सिस्टम में कोई नया प्रोग्राम इंस्टॉल होता है, तो उसके गुणों जैसे आकार, संस्करण, स्टोरेज में स्थान, आदि के साथ Windows रजिस्ट्री में एक प्रविष्टि की जाती है।
चूंकि यह जानकारी डेटाबेस में संग्रहीत की गई है, न केवल ऑपरेटिंग सिस्टम उपयोग किए गए संसाधनों से अवगत है, अन्य एप्लिकेशन भी इस जानकारी से लाभ उठा सकते हैं क्योंकि वे किसी भी टकराव से अवगत हैं जो उत्पन्न हो सकते हैं यदि कुछ संसाधन या फ़ाइलें सह-अस्तित्व में थीं।
Windows रजिस्ट्री क्या है और यह कैसे काम करती है?
Windows रजिस्ट्री वास्तव में वह दिल है जिस तरह से Windows काम करता है। यह एकमात्र ऑपरेटिंग सिस्टम है जो एक केंद्रीय रजिस्ट्री के इस दृष्टिकोण का उपयोग करता है। यदि हम कल्पना करें, तो ऑपरेटिंग सिस्टम के हर हिस्से को बूटिंग अनुक्रम से लेकर फ़ाइल का नाम बदलने जैसी सरल चीज़ तक Windows रजिस्ट्री के साथ बातचीत करनी होगी।
सीधे शब्दों में कहें, यह लाइब्रेरी कार्ड कैटलॉग के समान एक डेटाबेस है, जहां रजिस्ट्री में प्रविष्टियां कार्ड कैटलॉग में संग्रहीत कार्डों के ढेर की तरह हैं। एक रजिस्ट्री कुंजी एक कार्ड होगी और एक रजिस्ट्री मान उस कार्ड पर लिखी गई महत्वपूर्ण जानकारी होगी। Windows ऑपरेटिंग सिस्टम हमारे सिस्टम और सॉफ़्टवेयर को नियंत्रित और प्रबंधित करने के लिए उपयोग की जाने वाली जानकारी के एक समूह को संग्रहीत करने के लिए रजिस्ट्री का उपयोग करता है। यह PC हार्डवेयर जानकारी से लेकर उपयोगकर्ता प्राथमिकताओं और फ़ाइल प्रकारों तक कुछ भी हो सकता है। Windows सिस्टम पर हमारे द्वारा किए जाने वाले लगभग किसी भी प्रकार के कॉन्फ़िगरेशन में रजिस्ट्री को संपादित करना शामिल होता है।
Windows रजिस्ट्री का इतिहास
Windows के प्रारंभिक संस्करणों में, एप्लिकेशन डेवलपर्स को निष्पादन योग्य फ़ाइल के साथ एक अलग .ini फ़ाइल एक्सटेंशन शामिल करना होता था। इस .ini फ़ाइल में दिए गए निष्पादन योग्य प्रोग्राम को ठीक से काम करने के लिए आवश्यक सभी सेटिंग्स, गुण और कॉन्फ़िगरेशन शामिल थे। हालांकि, यह कुछ जानकारी की अतिरेक और निष्पादन योग्य प्रोग्राम के लिए सुरक्षा खतरे के कारण बहुत अक्षम साबित हुआ। परिणामस्वरूप, मानकीकृत, केंद्रीकृत और सुरक्षित तकनीक के एक नए कार्यान्वयन की स्पष्ट आवश्यकता थी।
Windows 3.1 के आगमन के साथ, इस मांग का एक न्यूनतम संस्करण सभी एप्लिकेशन और सिस्टम के लिए एक केंद्रीय डेटाबेस के साथ पूरा किया गया जिसे Windows रजिस्ट्री कहा जाता है।
हालांकि, यह उपकरण बहुत सीमित था, क्योंकि एप्लिकेशन केवल एक निष्पादन योग्य की कुछ कॉन्फ़िगरेशन जानकारी संग्रहीत कर सकते थे। वर्षों से, Windows 95 और Windows NT ने इस नींव पर आगे विकसित किया, नए Windows रजिस्ट्री के संस्करण में केंद्रीकरण को मुख्य विशेषता के रूप में पेश किया।
कहा जाता है कि Windows रजिस्ट्री में जानकारी संग्रहीत करना सॉफ़्टवेयर डेवलपर्स के लिए एक विकल्प है। इसलिए, यदि कोई सॉफ़्टवेयर एप्लिकेशन डेवलपर एक पोर्टेबल एप्लिकेशन बनाना चाहता है, तो उसे रजिस्ट्री में जानकारी जोड़ने की आवश्यकता नहीं है, कॉन्फ़िगरेशन, गुण और मानों के साथ स्थानीय स्टोरेज बनाया जा सकता है और सफलतापूर्वक शिप किया जा सकता है।
अन्य ऑपरेटिंग सिस्टम के संबंध में Windows रजिस्ट्री की प्रासंगिकता
Windows एकमात्र ऑपरेटिंग सिस्टम है जो एक केंद्रीय रजिस्ट्री के इस दृष्टिकोण का उपयोग करता है। यदि हम कल्पना करें, तो ऑपरेटिंग सिस्टम के हर हिस्से को बूटिंग अनुक्रम से लेकर फ़ाइल नाम बदलने तक Windows रजिस्ट्री के साथ बातचीत करनी होगी।
iOS, Mac OS, Android, और Linux जैसे अन्य सभी ऑपरेटिंग सिस्टम ऑपरेटिंग सिस्टम को कॉन्फ़िगर करने और ऑपरेटिंग सिस्टम व्यवहार को संशोधित करने के तरीके के रूप में टेक्स्ट फ़ाइलों का उपयोग करना जारी रखते हैं।
अधिकांश Linux वेरिएंट में, कॉन्फ़िगरेशन फ़ाइलें .txt प्रारूप में सहेजी जाती हैं, यह एक समस्या बन जाती है जब हमें टेक्स्ट फ़ाइलों के साथ काम करना होता है क्योंकि सभी .txt फ़ाइलों को महत्वपूर्ण सिस्टम फ़ाइलों के रूप में माना जाता है। इसलिए यदि हम इन ऑपरेटिंग सिस्टम में टेक्स्ट फ़ाइलों को खोलने का प्रयास करते हैं, तो हम इसे देख नहीं पाएंगे। ये ऑपरेटिंग सिस्टम इसे सुरक्षा उपाय के रूप में छिपाने का प्रयास करते हैं क्योंकि नेटवर्क कार्ड, फ़ायरवॉल, ऑपरेटिंग सिस्टम, ग्राफिकल यूजर इंटरफ़ेस, वीडियो कार्ड इंटरफ़ेस आदि के कॉन्फ़िगरेशन जैसे सभी सिस्टम फ़ाइलों को ASCII प्रारूप में सहेजा जाता है।
इस समस्या को हल करने के लिए macOS और iOS दोनों ने .plist एक्सटेंशन को लागू करके टेक्स्ट फ़ाइल एक्सटेंशन के लिए एक पूरी तरह से अलग दृष्टिकोण अपनाया, जिसमें सभी सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन जानकारी होती है लेकिन फिर भी एक विलक्षण रजिस्ट्री होने के लाभ फ़ाइल एक्सटेंशन के सरल परिवर्तन से कहीं अधिक हैं।
Windows रजिस्ट्री के क्या लाभ हैं?
क्योंकि ऑपरेटिंग सिस्टम का हर हिस्सा लगातार Windows रजिस्ट्री के साथ संचार करता है, इसे बहुत तेज़ स्टोरेज में संग्रहीत किया जाना चाहिए। इसलिए, इस डेटाबेस को अत्यंत तेज़ रीड और राइट के साथ-साथ कुशल स्टोरेज के लिए डिज़ाइन किया गया था।
यदि हम रजिस्ट्री डेटाबेस का आकार खोलकर जांचते हैं, तो यह आमतौर पर 15-20 मेगाबाइट के बीच होता है जो इसे RAM (रैंडम एक्सेस मेमोरी) में हमेशा लोड होने के लिए काफी छोटा बनाता है जो संयोग से ऑपरेटिंग सिस्टम के लिए उपलब्ध सबसे तेज़ स्टोरेज है।
चूंकि रजिस्ट्री को हर समय मेमोरी में लोड करने की आवश्यकता होती है, यदि रजिस्ट्री का आकार बड़ा है तो यह अन्य सभी एप्लिकेशन को सुचारू रूप से चलाने या बिल्कुल भी चलाने के लिए पर्याप्त जगह नहीं छोड़ेगा। यह ऑपरेटिंग सिस्टम के प्रदर्शन के लिए हानिकारक होगा, इसलिए Windows रजिस्ट्री को अत्यधिक कुशल होने के मुख्य उद्देश्य के साथ डिज़ाइन किया गया है।
यदि एक ही डिवाइस के साथ कई उपयोगकर्ता इंटरैक्ट कर रहे हैं और कई एप्लिकेशन हैं जिनका वे उपयोग करते हैं, तो उन्हीं एप्लिकेशन को दो बार या कई बार पुनर्स्थापित करना बल्कि महंगे स्टोरेज की बर्बादी होगी। Windows रजिस्ट्री उन परिदृश्यों में उत्कृष्ट है जहां एप्लिकेशन कॉन्फ़िगरेशन विभिन्न उपयोगकर्ताओं के बीच साझा किया जाता है।
यह न केवल उपयोग किए गए कुल स्टोरेज को कम करता है बल्कि अपने उपयोगकर्ताओं को एप्लिकेशन के कॉन्फ़िगरेशन में एक ही इंटरैक्शन पोर्ट से परिवर्तन करने की पहुंच देता है। यह समय भी बचाता है क्योंकि उपयोगकर्ता को मैन्युअल रूप से हर स्थानीय स्टोरेज .ini फ़ाइल पर जाने की आवश्यकता नहीं होती है।
मल्टी-यूजर परिदृश्य एंटरप्राइज़ सेटअप में बहुत आम हैं, यहां, उपयोगकर्ता विशेषाधिकार पहुंच के लिए एक मजबूत आवश्यकता है। चूंकि सभी जानकारी या संसाधन सभी के साथ साझा नहीं किए जा सकते, गोपनीयता-आधारित उपयोगकर्ता पहुंच की आवश्यकता को केंद्रीकृत Windows रजिस्ट्री के माध्यम से आसानी से लागू किया गया था। यहां नेटवर्क एडमिनिस्ट्रेटर किए गए कार्य के आधार पर रोकने या अनुमति देने का अधिकार सुरक्षित रखता है। इसने विलक्षण डेटाबेस को बहुमुखी के साथ-साथ मजबूत बना दिया क्योंकि अपडेट को नेटवर्क में कई उपकरणों की सभी रजिस्ट्री तक दूरस्थ पहुंच के साथ एक साथ किया जा सकता है।
Windows रजिस्ट्री कैसे काम करती है?
इससे पहले कि हम अपने हाथ गंदे करना शुरू करें, आइए Windows रजिस्ट्री के मूल तत्वों का पता लगाएं।
Windows रजिस्ट्री दो मूल तत्वों से बनी है जिन्हें रजिस्ट्री कुंजी कहा जाता है जो एक कंटेनर ऑब्जेक्ट है या सीधे शब्दों में कहें तो वे एक फ़ोल्डर की तरह हैं जिनमें विभिन्न प्रकार की फ़ाइलें संग्रहीत होती हैं और रजिस्ट्री मान जो गैर-कंटेनर ऑब्जेक्ट हैं जो किसी भी प्रारूप की फ़ाइलों की तरह हैं।
आपको यह भी पता होना चाहिए: Windows रजिस्ट्री कुंजियों का पूर्ण नियंत्रण या स्वामित्व कैसे लें
Windows रजिस्ट्री तक कैसे पहुंचें?
हम रजिस्ट्री संपादक टूल का उपयोग करके Windows रजिस्ट्री तक पहुंच और कॉन्फ़िगर कर सकते हैं, Microsoft अपने Windows ऑपरेटिंग सिस्टम के हर संस्करण के साथ एक मुफ्त रजिस्ट्री संपादन उपयोगिता शामिल करता है।
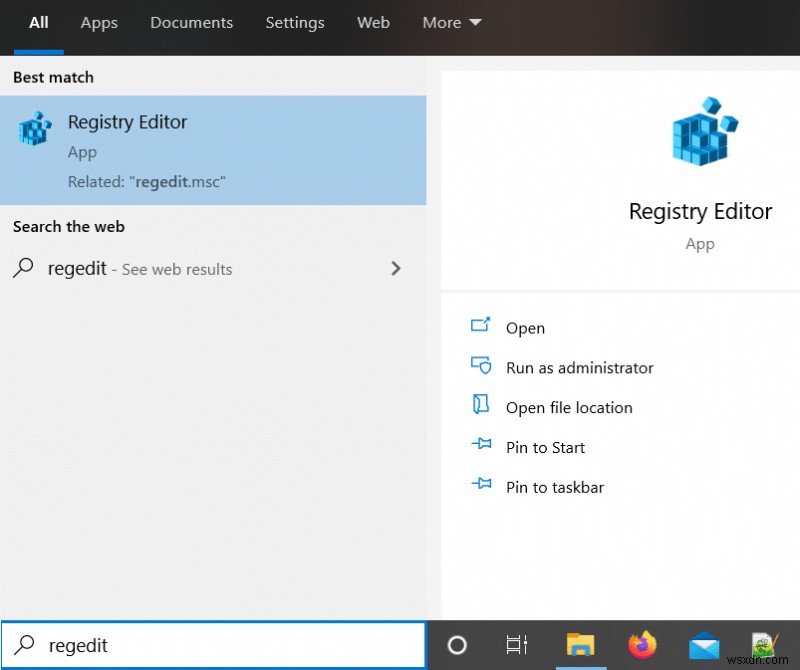
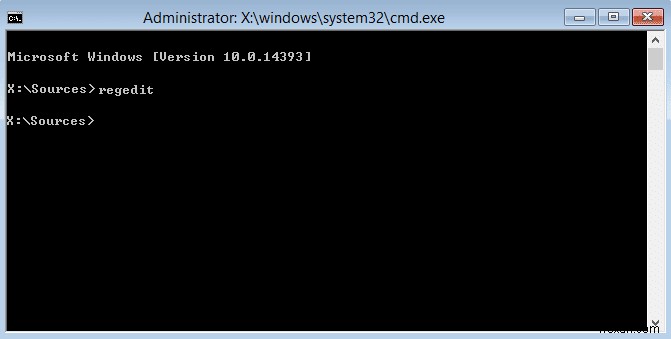
इस रजिस्ट्री संपादक को कमांड प्रॉम्प्ट में "Regedit" टाइप करके या बस स्टार्ट मेनू से खोज या रन बॉक्स में "Regedit" टाइप करके एक्सेस किया जा सकता है। यह संपादक Windows रजिस्ट्री तक पहुंचने का पोर्टल है, और यह हमें रजिस्ट्री का पता लगाने और परिवर्तन करने में मदद करता है। रजिस्ट्री Windows इंस्टॉलेशन की डायरेक्टरी के भीतर स्थित विभिन्न डेटाबेस फ़ाइलों के लिए उपयोग किया जाने वाला एक छत्र शब्द है।
क्या रजिस्ट्री संपादक संपादित करना सुरक्षित है?
यदि आप नहीं जानते कि आप क्या कर रहे हैं तो रजिस्ट्री कॉन्फ़िगरेशन के साथ खेलना खतरनाक है। जब भी आप रजिस्ट्री संपादित करते हैं, तो सुनिश्चित करें कि आप सही निर्देशों का पालन करते हैं और केवल वही बदलते हैं जिसे बदलने का निर्देश दिया गया है।
यदि आप जानबूझकर या अनजाने में Windows रजिस्ट्री में कुछ हटाते हैं तो यह आपके सिस्टम के कॉन्फ़िगरेशन को बदल सकता है जिससे ब्लू स्क्रीन ऑफ डेथ हो सकता है या Windows बूट नहीं होगा।
इसलिए आमतौर पर Windows रजिस्ट्री में कोई भी बदलाव करने से पहले उसका बैकअप लेने की सिफारिश की जाती है। आप एक सिस्टम रिस्टोर पॉइंट भी बना सकते हैं (जो स्वचालित रूप से रजिस्ट्री का बैकअप लेता है) जिसका उपयोग तब किया जा सकता है जब आपको कभी भी रजिस्ट्री सेटिंग्स को सामान्य पर वापस लाने की आवश्यकता हो। लेकिन यदि आप केवल वही करते हैं जो आपको बताया गया है तो इसमें कोई समस्या नहीं होनी चाहिए। यदि आपको Windows रजिस्ट्री को पुनर्स्थापित करने का तरीका जानने की आवश्यकता है तो यह ट्यूटोरियल बताता है कि इसे आसानी से कैसे करें।
आइए Windows रजिस्ट्री की संरचना का पता लगाएं
एक उपयोगकर्ता एक दुर्गम स्टोरेज स्थान में मौजूद होता है जो केवल ऑपरेटिंग सिस्टम की पहुंच के लिए मौजूद होता है।
ये कुंजियाँ सिस्टम बूट चरण के दौरान RAM पर लोड होती हैं और एक निश्चित समय अंतराल या जब कोई निश्चित सिस्टम-स्तरीय घटना या घटनाएं होती हैं, तो लगातार संचारित होती रहती हैं।
इन रजिस्ट्री कुंजियों का एक निश्चित भाग हार्ड डिस्क में संग्रहीत होता है। हार्ड डिस्क में संग्रहीत इन कुंजियों को हाइव्स कहा जाता है। रजिस्ट्री का यह खंड रजिस्ट्री कुंजियों, रजिस्ट्री सबकीज और रजिस्ट्री मानों को समाहित करता है। उपयोगकर्ता को दिए गए विशेषाधिकार के स्तर के आधार पर, वह इन कुंजियों के कुछ हिस्सों तक पहुंच सकेगा।
रजिस्ट्री में पदानुक्रम के शीर्ष पर मौजूद कुंजियाँ जो HKEY से शुरू होती हैं, उन्हें हाइव्स माना जाता है।
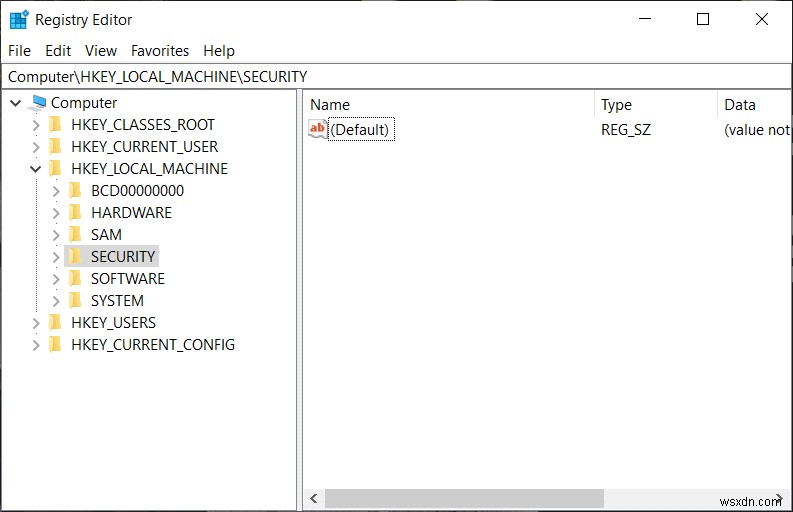
संपादक में, जब सभी कुंजियों को विस्तारित किए बिना देखा जाता है तो हाइव्स स्क्रीन के बाईं ओर स्थित होते हैं। ये रजिस्ट्री कुंजियाँ हैं जो फ़ोल्डर्स के रूप में दिखाई देती हैं।
आइए Windows रजिस्ट्री कुंजी और उसके सबकीज की संरचना का पता लगाएं:
कुंजी नाम का उदाहरण – "HKEY_LOCAL_MACHINE\SYSTEM\Input\Break\loc_0804"
यहां "loc_0804" "Break" सबकी को संदर्भित करता है जो "Input" सबकी को संदर्भित करता है जो HKEY_LOCAL_MACHINE रूट कुंजी की "SYSTEM" सबकी को संदर्भित करता है।
Windows रजिस्ट्री में सामान्य रूट कुंजियाँ
निम्नलिखित में से प्रत्येक कुंजी अपनी व्यक्तिगत हाइव है, जिसमें शीर्ष-स्तरीय कुंजी के भीतर अधिक कुंजियाँ शामिल हैं।
i. HKEY_CLASSES_ROOT
यह Windows रजिस्ट्री की रजिस्ट्री हाइव है जिसमें फ़ाइल एक्सटेंशन एसोसिएशन जानकारी, प्रोग्रामेटिक आइडेंटिफायर (ProgID), इंटरफेस ID (IID) डेटा, और क्लास ID (CLSID) शामिल हैं।
यह रजिस्ट्री हाइव HKEY_CLASSES_ROOT Windows ऑपरेटिंग सिस्टम में किसी भी कार्रवाई या घटना के होने का प्रवेश द्वार है। मान लीजिए हम डाउनलोड फ़ोल्डर में कुछ mp3 फ़ाइलों तक पहुंचना चाहते हैं। ऑपरेटिंग सिस्टम आवश्यक कार्रवाई करने के लिए इसके माध्यम से अपनी क्वेरी चलाता है।
जिस क्षण आप HKEY_CLASSES_ROOT हाइव तक पहुंचते हैं, इतने बड़े एक्सटेंशन फ़ाइलों की सूची को देखकर अभिभूत होना वास्तव में आसान है। हालांकि, ये वही रजिस्ट्री कुंजियाँ हैं जो Windows को तरल रूप से कार्य करने में सक्षम बनाती हैं।
HKEY_CLASSES_ROOT हाइव रजिस्ट्री कुंजियों के कुछ उदाहरण निम्नलिखित हैं,
HKEY_CLASSES_ROOT\.otf HKEY_CLASSES_ROOT\.htc HKEY_CLASSES_ROOT\.img HKEY_CLASSES_ROOT\.mhtml HKEY_CLASSES_ROOT\.png HKEY_CLASSES_ROOT\.dll
जब भी हम किसी फ़ाइल को डबल-क्लिक करके खोलते हैं, मान लीजिए एक फोटो, सिस्टम HKEY_CLASSES_ROOT के माध्यम से क्वेरी भेजता है जहां ऐसे फ़ाइल के अनुरोध होने पर क्या करना है इसके निर्देश स्पष्ट रूप से दिए गए हैं। तो सिस्टम अनुरोधित छवि को प्रदर्शित करने वाला एक फोटो व्यूअर खोलता है।
उपरोक्त उदाहरण में, रजिस्ट्री HKEY_CLASSES_ROOT\.jpg कुंजी में संग्रहीत कुंजियों को कॉल करती है। HKEY_CLASSES_ROOT हाइव HKEY_LOCAL_MACHINE हाइव (HKEY_LOCAL_MACHINE\Software\Classes) और HKEY_CURRENT_USER हाइव (HKEY_CURRENT_USER\Software\Classes) दोनों में पाए जाने वाले सामूहिक डेटा है। इसलिए जब रजिस्ट्री कुंजी दो स्थानों पर मौजूद होती है तो यह टकराव पैदा करती है। इसलिए HKEY_CURRENT_USER\Software\Classes में पाया गया डेटा HKEY_CLASSES_ROOT में उपयोग किया जाता है। इसे स्क्रीन के बाईं ओर HKEY_CLASSES कुंजी खोलकर एक्सेस किया जा सकता है।
ii. HKEY_LOCAL_MACHINE
यह कई रजिस्ट्री हाइव्स में से एक है जो स्थानीय कंप्यूटर के लिए विशिष्ट सभी सेटिंग्स को संग्रहीत करता है। यह एक ग्लोबल कुंजी है जहां संग्रहीत जानकारी को किसी भी उपयोगकर्ता या प्रोग्राम द्वारा संपादित नहीं किया जा सकता है। इस सबकी की वैश्विक प्रकृति के कारण, इस स्टोरेज में संग्रहीत सभी जानकारी RAM पर लगातार चलने वाले एक वर्चुअल कंटेनर के रूप में है। आपके द्वारा इंस्टॉल किए गए सॉफ़्टवेयर के लिए अधिकांश कॉन्फ़िगरेशन जानकारी और Windows ऑपरेटिंग सिस्टम स्वयं HKEY_LOCAL_MACHINE में स्थित है। वर्तमान में पहचाने गए सभी हार्डवेयर HKEY_LOCAL_MACHINE हाइव में संग्रहीत हैं।
यह भी जानें: रजिस्ट्री के माध्यम से खोज करते समय Regedit.exe क्रैश होने को ठीक करें
यह रजिस्ट्री कुंजी आगे 7 सब-कुंजियों में विभाजित है:
1. SAM (Security Accounts Manager) – यह एक रजिस्ट्री कुंजी फ़ाइल है जो उपयोगकर्ताओं के पासवर्ड को एक सुरक्षित प्रारूप में संग्रहीत करती है (LM हैश और NTLM हैश में)। एक हैश फ़ंक्शन एन्क्रिप्शन का एक रूप है जिसका उपयोग उपयोगकर्ताओं की खाता जानकारी की रक्षा के लिए किया जाता है।
यह एक लॉक फ़ाइल है जो सिस्टम में C:\WINDOWS\system32\config पर स्थित है, जिसे ऑपरेटिंग सिस्टम चलने पर स्थानांतरित या कॉपी नहीं किया जा सकता।
Windows उपयोगकर्ताओं को प्रमाणित करने के लिए Security Accounts Manager रजिस्ट्री कुंजी फ़ाइल का उपयोग करता है जब वे अपने Windows खातों में लॉग इन करते हैं। जब भी कोई उपयोगकर्ता लॉग इन करता है, Windows दर्ज किए गए पासवर्ड के लिए हैश की गणना करने के लिए हैश एल्गोरिदम की एक श्रृंखला का उपयोग करता है। यदि दर्ज किए गए पासवर्ड का हैश SAM रजिस्ट्री फ़ाइल के अंदर पासवर्ड हैश के बराबर है, तो उपयोगकर्ताओं को अपने खाते तक पहुंचने की अनुमति दी जाएगी। यह एक फ़ाइल भी है जिसे अधिकांश हैकर हमला करते समय लक्षित करते हैं।
2. Security (एडमिनिस्ट्रेटर को छोड़कर पहुंच योग्य नहीं) – यह रजिस्ट्री कुंजी वर्तमान सिस्टम में लॉग इन किए गए एडमिनिस्ट्रेटिव उपयोगकर्ता के खाते के लिए स्थानीय है। यदि सिस्टम किसी संगठन द्वारा प्रबंधित किया जाता है तो उपयोगकर्ता इस फ़ाइल तक तब तक नहीं पहुंच सकते जब तक कि किसी उपयोगकर्ता को स्पष्ट रूप से प्रशासनिक पहुंच नहीं दी गई हो। यदि हम प्रशासनिक विशेषाधिकार के बिना इस फ़ाइल को खोलने का प्रयास करते हैं तो यह खाली होगी। अब, यदि हमारा सिस्टम एक प्रशासनिक नेटवर्क से जुड़ा है, तो यह कुंजी संगठन द्वारा सक्रिय रूप से स्थापित और प्रबंधित स्थानीय सिस्टम सुरक्षा प्रोफ़ाइल पर डिफ़ॉल्ट होगी। यह कुंजी SAM से जुड़ी हुई है, इसलिए सफल प्रमाणीकरण पर, उपयोगकर्ता के विशेषाधिकार स्तर के आधार पर, विभिन्न स्थानीय और समूह नीतियां लागू की जाती हैं।
3. System (महत्वपूर्ण बूट प्रक्रिया और अन्य कर्नेल फ़ंक्शन) – इस सबकी में पूरे सिस्टम से संबंधित महत्वपूर्ण जानकारी होती है जैसे कंप्यूटर नाम, वर्तमान में माउंटेड हार्डवेयर डिवाइस, फाइल सिस्टम और किसी निश्चित घटना में किस तरह की स्वचालित कार्रवाई की जा सकती है, मान लीजिए CPU ओवरहीटिंग के कारण ब्लू स्क्रीन ऑफ डेथ है, तो एक तार्किक प्रक्रिया है जो कंप्यूटर ऐसी घटना में स्वचालित रूप से शुरू करेगा। यह फ़ाइल केवल पर्याप्त प्रशासनिक विशेषाधिकारों वाले उपयोगकर्ताओं द्वारा पहुंच योग्य है। जब सिस्टम बूट होता है तो यहीं पर सभी लॉग डायनामिक रूप से सहेजे और पढ़े जाते हैं। विभिन्न सिस्टम पैरामीटर जैसे वैकल्पिक कॉन्फ़िगरेशन जिन्हें कंट्रोल सेट के रूप में जाना जाता है।
4. Software सभी थर्ड-पार्टी सॉफ़्टवेयर कॉन्फ़िगरेशन जैसे प्लग एंड प्ले ड्राइवर्स यहां संग्रहीत हैं। इस सबकी में सॉफ़्टवेयर और Windows सेटिंग्स शामिल हैं जो पूर्व-मौजूदा हार्डवेयर प्रोफ़ाइल से जुड़ी हुई हैं जिन्हें विभिन्न एप्लिकेशन और सिस्टम इंस्टॉलर द्वारा बदला जा सकता है। सॉफ़्टवेयर डेवलपर्स को यह सीमित या अनुमति मिलती है कि जब उनका सॉफ़्टवेयर उपयोग किया जा रहा हो तो उपयोगकर्ताओं द्वारा कौन सी जानकारी एक्सेस की जाती है, इसे "Policies" सबकी का उपयोग करके सेट किया जा सकता है जो एप्लिकेशन और सिस्टम सेवाओं पर सामान्य उपयोग नीतियों को लागू करता है जिसमें सिस्टम सर्टिफिकेट शामिल हैं जिनका उपयोग कुछ सिस्टम या सेवाओं को प्रमाणित, अधिकृत या अस्वीकार करने के लिए किया जाता है।
5. Hardware जो सिस्टम बूट के दौरान डायनामिक रूप से बनाई गई एक सबकी है
6. Components सिस्टम-वाइड डिवाइस-विशिष्ट घटक कॉन्फ़िगरेशन जानकारी यहां पाई जा सकती है
7. BCD.dat (सिस्टम पार्टीशन में \boot फ़ोल्डर में) जो एक महत्वपूर्ण फ़ाइल है जिसे सिस्टम सिस्टम बूट अनुक्रम के दौरान रजिस्ट्री को RAM में लोड करके पढ़ता है और निष्पादित करना शुरू करता है।
iii. HKEY_CURRENT_CONFIG
इस सबकी के अस्तित्व का मुख्य कारण वीडियो के साथ-साथ नेटवर्क सेटिंग्स को संग्रहीत करना है। यह वीडियो कार्ड से संबंधित सभी जानकारी जैसे रिज़ॉल्यूशन, रिफ्रेश रेट, आस्पेक्ट रेशियो, आदि के साथ-साथ नेटवर्क हो सकता है।
यह भी एक रजिस्ट्री हाइव है, Windows रजिस्ट्री का हिस्सा, और जो वर्तमान में उपयोग किए जा रहे हार्डवेयर प्रोफ़ाइल के बारे में जानकारी संग्रहीत करता है। HKEY_CURRENT_CONFIG वास्तव में HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\HardwareProfiles\Current रजिस्ट्री कुंजी का एक पॉइंटर है, यह केवल HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\HardwareProfiles कुंजी के तहत सूचीबद्ध वर्तमान में सक्रिय हार्डवेयर प्रोफ़ाइल का एक पॉइंटर है।
तो HKEY_CURRENT_CONFIG हमें वर्तमान उपयोगकर्ता के हार्डवेयर प्रोफ़ाइल के कॉन्फ़िगरेशन को देखने और संशोधित करने में मदद करता है, जिसे हम ऊपर सूचीबद्ध तीन स्थानों में से किसी में भी एडमिनिस्ट्रेटर के रूप में कर सकते हैं क्योंकि वे सभी समान हैं।
iv. HKEY_CURRENT_USER
रजिस्ट्री हाइव्स का हिस्सा जो वर्तमान में लॉग-इन उपयोगकर्ता के लिए विशिष्ट Windows और सॉफ़्टवेयर के लिए सेटिंग्स और कॉन्फ़िगरेशन जानकारी संग्रहीत करता है। उदाहरण के लिए, HKEY_CURRENT_USER हाइव में स्थित रजिस्ट्री कुंजियों में विभिन्न रजिस्ट्री मान उपयोगकर्ता-स्तरीय सेटिंग्स को नियंत्रित करते हैं जैसे कीबोर्ड लेआउट, इंस्टॉल किए गए प्रिंटर, डेस्कटॉप वॉलपेपर, डिस्प्ले सेटिंग्स, मैप्ड नेटवर्क ड्राइव, और बहुत कुछ।
Control Panel में विभिन्न अप्लेट्स के भीतर आपके द्वारा कॉन्फ़िगर की गई कई सेटिंग्स HKEY_CURRENT_USER रजिस्ट्री हाइव में संग्रहीत हैं। क्योंकि HKEY_CURRENT_USER हाइव उपयोगकर्ता-विशिष्ट है, उसी कंप्यूटर पर, इसमें निहित कुंजियाँ और मान उपयोगकर्ता से उपयोगकर्ता में भिन्न होंगे। यह अधिकांश अन्य रजिस्ट्री हाइव्स के विपरीत है जो ग्लोबल हैं, अर्थात वे Windows में सभी उपयोगकर्ताओं में समान जानकारी रखते हैं।
स्क्रीन के बाईं ओर रजिस्ट्री संपादक पर क्लिक करने से हमें HKEY_CURRENT_USER तक पहुंच मिलेगी। सुरक्षा उपाय के रूप में, HKEY_CURRENT_USER पर संग्रहीत जानकारी हमारे सुरक्षा पहचानकर्ता के तहत स्थित HKEY_USERS हाइव के तहत स्थित कुंजी का केवल एक पॉइंटर है। किसी भी क्षेत्र में किए गए परिवर्तन तुरंत प्रभावी होंगे।
v. HKEY_USERS
इसमें प्रत्येक उपयोगकर्ता प्रोफ़ाइल के लिए HKEY_CURRENT_USER कुंजियों के अनुरूप सबकीज शामिल हैं। यह भी कई रजिस्ट्री हाइव्स में से एक है जो हमारे पास Windows रजिस्ट्री में है।
सभी उपयोगकर्ता-विशिष्ट कॉन्फ़िगरेशन डेटा यहां लॉग किया जाता है, उन सभी के लिए जो सक्रिय रूप से डिवाइस का उपयोग कर रहे हैं उस तरह की जानकारी HKEY_USERS के तहत संग्रहीत है। सिस्टम पर संग्रहीत सभी उपयोगकर्ता-विशिष्ट जानकारी जो किसी विशेष उपयोगकर्ता से मेल खाती है, HKEY_USERS हाइव के तहत संग्रहीत है, हम सुरक्षा पहचानकर्ता या SID का उपयोग करके उपयोगकर्ताओं की विशिष्ट पहचान कर सकते हैं जो उपयोगकर्ता द्वारा किए गए सभी कॉन्फ़िगरेशन परिवर्तनों को लॉग करता है।
HKEY_USERS हाइव में जिनके खाते मौजूद हैं, उन सभी सक्रिय उपयोगकर्ताओं को सिस्टम एडमिनिस्ट्रेटर द्वारा दिए गए विशेषाधिकार के आधार पर प्रिंटर, लोकल नेटवर्क, लोकल स्टोरेज ड्राइव, डेस्कटॉप बैकग्राउंड आदि जैसे साझा संसाधनों तक पहुंचने में सक्षम होना चाहिए। उनके खाते में वर्तमान उपयोगकर्ता के SID के तहत कुछ रजिस्ट्री कुंजियाँ और संबंधित रजिस्ट्री मान संग्रहीत हैं।
फोरेंसिक जानकारी के संदर्भ में प्रत्येक SID हर उपयोगकर्ता पर भारी मात्रा में डेटा संग्रहीत करता है क्योंकि यह उपयोगकर्ता के खाते के तहत किए गए हर घटना और कार्रवाई का लॉग बनाता है। इसमें उपयोगकर्ता का नाम, उपयोगकर्ता द्वारा कंप्यूटर पर लॉग ऑन करने की संख्या, अंतिम लॉगिन की तारीख और समय, अंतिम पासवर्ड परिवर्तन की तारीख और समय, विफल लॉगिन की संख्या, और बहुत कुछ शामिल है। इसके अलावा, इसमें उस रजिस्ट्री जानकारी भी शामिल है जब Windows लोड होता है और लॉगिन प्रॉम्प्ट पर बैठता है।
अनुशंसित: The Registry editor has stopped working ठीक करें
डिफ़ॉल्ट उपयोगकर्ता के लिए रजिस्ट्री कुंजियाँ प्रोफ़ाइल के भीतर ntuser.dat फ़ाइल में संग्रहीत हैं, जिसे हमें रजिस्ट्री में डिफ़ॉल्ट उपयोगकर्ता के लिए सेटिंग्स जोड़ने के लिए regedit का उपयोग करके हाइव के रूप में लोड करना होगा।
Windows रजिस्ट्री में मिलने वाले डेटा के प्रकार
उपरोक्त चर्चा की गई सभी कुंजियों और सबकीज में कॉन्फ़िगरेशन, मान और गुण निम्नलिखित डेटा प्रकारों में से किसी में सहेजे जाएंगे, आमतौर पर यह निम्नलिखित डेटा प्रकारों का संयोजन है जो हमारी संपूर्ण Windows रजिस्ट्री बनाता है।
- स्ट्रिंग मान जैसे Unicode जो दुनिया की अधिकांश लेखन प्रणालियों में व्यक्त टेक्स्ट के सुसंगत एन्कोडिंग, प्रतिनिधित्व, और संचालन के लिए कंप्यूटिंग उद्योग मानक है।
- बाइनरी डेटा
- अनसाइन्ड इंटीजर्स
- सिम्बोलिक लिंक्स
- मल्टी-स्ट्रिंग मान
- रिसोर्स लिस्ट (प्लग एंड प्ले हार्डवेयर)
- रिसोर्स डिस्क्रिप्टर (प्लग एंड प्ले हार्डवेयर)
- 64-बिट इंटीजर्स
निष्कर्ष
Windows रजिस्ट्री एक क्रांति से कम नहीं रही है, जिसने न केवल सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन को सहेजने के लिए फ़ाइल एक्सटेंशन के रूप में टेक्स्ट फ़ाइलों के उपयोग से आने वाले सुरक्षा जोखिम को कम किया, बल्कि यह उन कॉन्फ़िगरेशन या .ini फ़ाइलों की संख्या को भी कम करती है जिन्हें एप्लिकेशन डेवलपर्स को अपने सॉफ़्टवेयर उत्पाद के साथ शिप करना पड़ता था। सिस्टम और साथ ही सिस्टम पर चलने वाले सॉफ़्टवेयर द्वारा बार-बार एक्सेस किए जाने वाले डेटा को संग्रहीत करने के लिए एक केंद्रीकृत भंडार होने के लाभ बहुत स्पष्ट हैं।
उपयोग में आसानी के साथ-साथ एक केंद्रीय स्थान पर विभिन्न अनुकूलन और सेटिंग्स तक पहुंच ने Windows को विभिन्न सॉफ़्टवेयर डेवलपर्स द्वारा डेस्कटॉप एप्लिकेशन के लिए पसंदीदा प्लेटफ़ॉर्म बना दिया है। यह बहुत स्पष्ट है यदि आप Windows के उपलब्ध डेस्कटॉप सॉफ़्टवेयर एप्लिकेशन के विशाल वॉल्यूम की तुलना Apple के macOS से करते हैं। सारांश में, हमने चर्चा की कि Windows रजिस्ट्री कैसे काम करती है और इसकी फ़ाइल संरचना और विभिन्न रजिस्ट्री कुंजी कॉन्फ़िगरेशन के महत्व के साथ-साथ रजिस्ट्री संपादक का पूर्ण प्रभाव से उपयोग कैसे करें।