आप अपनी यात्रा को लेकर बहुत उत्साहित हैं। आपने एक होटल बुक किया। सब कुछ सामान्य लगता है।
फिर एक संदेश आता है जो नियमित सा लगता है, जैसे गेस्ट सर्विसेज का एक मानक फॉलो-अप मैसेज। इसमें आपकी यात्रा का जिक्र होता है, जिसमें होटल का नाम, आपकी यात्रा की तारीखें, और भुगतान विवरण शामिल होते हैं।
यह वैध लगता है, लेकिन यह नहीं है।
यह एक बढ़ते घोटाले का हिस्सा है जिसे Gen के खतरा शोधकर्ता (Norton के पीछे की कंपनी) "रिजर्वेशन हाईजैक घोटाला" कहते हैं। यह इतना प्रभावी है क्योंकि यह उन गोपनीय विवरणों का लाभ उठाता है जो केवल आप और जिस होटल को आपने बुक किया है, को पता होने चाहिए।
अप्रैल 2026 में, एक प्रमुख ऑनलाइन ट्रैवल बुकिंग प्लेटफॉर्म Booking.com ने चेतावनी दी कि अनधिकृत पक्षों ने कुछ ग्राहकों की बुकिंग जानकारी तक पहुंच प्राप्त की थी, जिसमें नाम, संपर्क विवरण और आरक्षण डेटा शामिल थे, जैसा कि The Guardian की रिपोर्ट में बताया गया है। प्रभावित ग्राहकों की संख्या का खुलासा नहीं किया गया था। ऐसी घटनाएं हमलावरों को रिजर्वेशन हाईजैकिंग घोटाले शुरू करने के लिए आवश्यक संदर्भ दे सकती हैं।
रिजर्वेशन हाईजैक घोटाला क्या है?
रिजर्वेशन हाईजैक घोटाला एक प्रकार का लक्षित फिशिंग घोटाला है जो वास्तविक होटल आरक्षण बुकिंग विवरणों का उपयोग करके संदेशों को वैध महसूस कराता है, जिससे यात्रियों को भुगतान विवरण या संवेदनशील जानकारी साझा करने के लिए धोखा दिया जाता है।
उन्नत मामलों में, स्कैमर्स होटल सिस्टम या Booking.com जैसे बुकिंग प्लेटफॉर्म तक पहुंच प्राप्त कर लेते हैं, जिससे वे मेहमानों से उन चैनलों के माध्यम से संपर्क कर सकते हैं जिन्हें आमतौर पर भरोसेमंद और सुरक्षित माना जाता है। इसका मतलब है कि आपको प्राप्त संदेश न केवल असली लग सकता है, बल्कि उस प्लेटफॉर्म के माध्यम से भी आ सकता है जिस पर आप भरोसा करते हैं, जिससे घोटाले का पता लगाना काफी कठिन हो जाता है। यही बात इस घोटाले को इतना प्रभावी बनाती है। यह आपसे किसी अपरिचित दिखने वाले संदेश पर भरोसा करने को नहीं कहता। यह आपसे उस संदेश पर भरोसा करने को कहता है जो पहले से ही बहुत परिचित दिखता और महसूस होता है।
Norton शोधकर्ताओं ने क्या खोजा
Norton शोधकर्ताओं ने वास्तविक बुकिंग डेटा और विश्वसनीय ट्रैवल प्लेटफॉर्म का फायदा उठाने वाले घोटालों की संख्या में वृद्धि देखी है।
मुख्य निष्कर्षों में शामिल हैं:
- स्कैमर्स तेजी से सक्रिय आरक्षण वाले यात्रियों को निशाना बना रहे हैं, रैंडम यूजर्स को नहीं।
- संदेश विश्वसनीय चैनलों के माध्यम से डिलीवर किए जाते हैं, जिनमें बुकिंग प्लेटफॉर्म और आधिकारिक दिखने वाले ईमेल शामिल हैं।
- हमले अक्सर वैध बुकिंग से जुड़े तत्काल भुगतान अनुरोधों को शामिल करते हैं।
- वास्तविक आरक्षण विवरणों का उपयोग इन घोटालों को पारंपरिक फिशिंग घोटालों की तुलना में काफी अधिक प्रभावी बनाता है।
रिजर्वेशन हाईजैक घोटालों का उभरना एक व्यापक प्रवृत्ति को दर्शाता है: स्कैमर्स जेनेरिक संदेशों से दूर, अत्यधिक प्रासंगिक, व्यक्तिगत हमलों की ओर बढ़ रहे हैं।
स्कैमर्स को आपके आरक्षण विवरण कैसे मिलते हैं
इस घोटाले के सबसे परेशान करने वाले हिस्सों में से एक यह है कि हमलावर कितना कुछ जानते प्रतीत होते हैं। कुछ मामलों में, स्कैमर्स आपके आरक्षण विवरण तक पहुंच प्राप्त करते हैं:
- फिशिंग हमलों या कमजोर पासवर्ड का फायदा उठाकर होटल या पार्टनर अकाउंट्स को निशाना बनाकर होटल स्टाफ को टार्गेट करके।
- बुकिंग सिस्टम से जुड़े थर्ड-पार्टी वेंडर्स का फायदा उठाकर।
- प्लेटफॉर्म मैसेजिंग टूल्स तक पहुंचकर वैध प्रॉपर्टीज का रूप धरकर।
अगर आप इन घोटालों में से किसी एक का निशाना बनते हैं, तो इसका मतलब यह नहीं है कि आपका व्यक्तिगत अकाउंट हैक हो गया था। कुछ मामलों में, आपके डेटा को रखने वाली कंपनी को उल्लंघन का सामना करना पड़ा हो सकता है, जिससे वास्तविक ग्राहक जानकारी उजागर हुई जिसका उपयोग हमलावर अपने संदेशों को अधिक वैध दिखाने के लिए कर सकते हैं।
घोटाला कैसे सामने आता है
रिजर्वेशन हाईजैक घोटाला अक्सर आपके द्वारा हाल ही में की गई यात्रा बुकिंग से संबंधित एक संदेश के साथ शुरू होता है। यह ईमेल, SMS, WhatsApp, या यहां तक कि बुकिंग प्लेटफॉर्म के मैसेजिंग सिस्टम के माध्यम से आ सकता है। क्योंकि यह वास्तविक विवरणों का संदर्भ देता है, यह तुरंत संदेह नहीं पैदा करता।
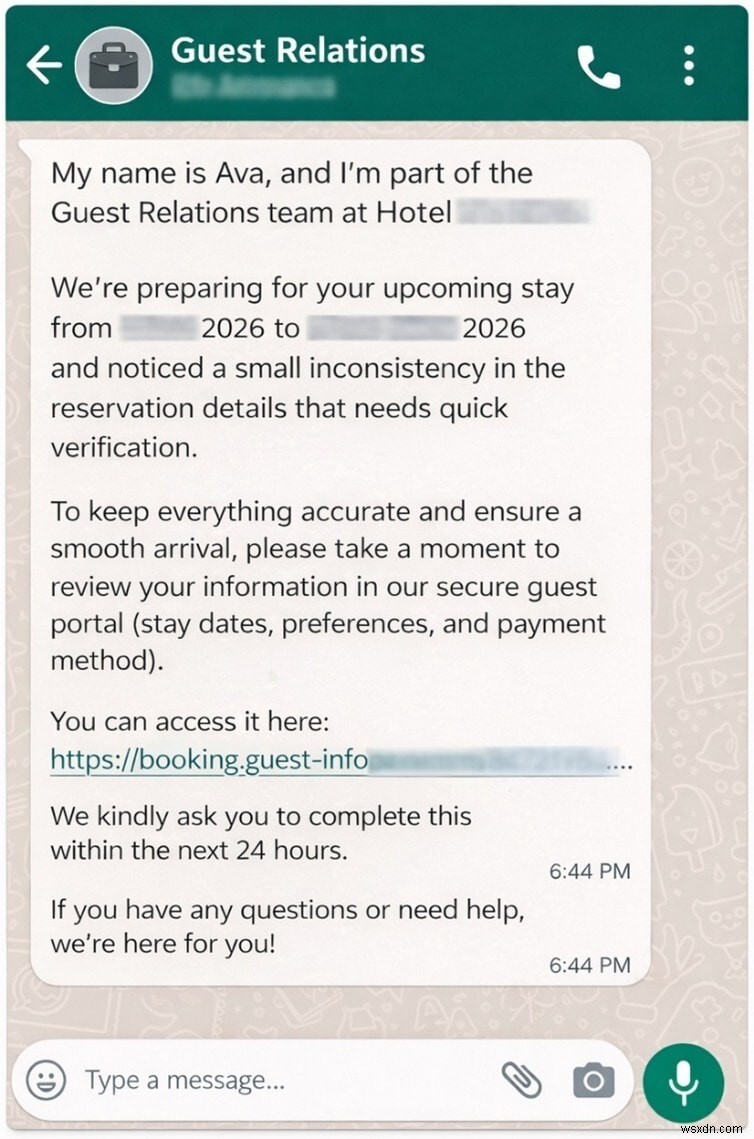
संदेश आमतौर पर एक समस्या पेश करता है, जैसे आपके भुगतान में कोई समस्या या आपके आरक्षण को वेरिफाई करने की आवश्यकता। अक्सर तात्कालिकता की भावना होती है, यह सुझाव देते हुए कि अगर आप जल्दी कार्य नहीं करते तो आपकी बुकिंग रद्द हो सकती है।
वहां से, आपको एक भुगतान पृष्ठ पर निर्देशित किया जाता है जो वैध लगता है लेकिन वास्तव में आपकी वित्तीय या व्यक्तिगत जानकारी हासिल करने के लिए डिज़ाइन किया गया है। जब तक आप इस चरण तक पहुंचते हैं, संदर्भ इतना वास्तविक लगता है कि बहुत से लोग इस पर सवाल नहीं उठाते।
यह घोटाला इतना विश्वसनीय क्यों है
इस घोटाले को जो अलग करता है वह है इसका व्यक्तिगत महसूस होना। अनुमान लगाने के बजाय, हमलावर पहले से ही जानते होंगे कि आप कहां यात्रा कर रहे हैं, आपने कौन सा होटल बुक किया है, और आप कितने समय तक रह रहे हैं।
यह संदर्भ विश्वास की एक शक्तिशाली भावना पैदा करता है। संदेश रैंडम या आउट ऑफ प्लेस नहीं लगता। यह आपके सामान्य यात्रा अनुभव का हिस्सा लगता है।
और यही बात है।
स्कैमर्स अब केवल खराब लिखे गए ईमेल से आपको धोखा देने की कोशिश नहीं कर रहे। वे वास्तविक जानकारी और आपके जीवन के वास्तविक क्षणों का उपयोग करके अपने अनुरोधों को पूरी तरह से उचित महसूस करा रहे हैं।
स्कैमर्स आपकी जानकारी का क्या कर सकते हैं
रिजर्वेशन हाईजैक घोटाले का शिकार होने से एक धोखाधड़ी चार्ज से अधिक नुकसान हो सकता है।
साझा की गई जानकारी के आधार पर, स्कैमर्स आपके भुगतान विवरणों का उपयोग करके अनधिकृत खरीदारी कर सकते हैं, पहचान की चोरी के लिए व्यक्तिगत जानकारी चुरा सकते हैं, आपके डेटा का उपयोग करके अतिरिक्त घोटालों का प्रयास कर सकते हैं, या अगर आपकी बुकिंग प्रभावित होती है तो आपकी यात्रा योजनाओं को बाधित कर सकते हैं।
प्रभाव आपकी यात्रा से आगे बढ़ सकता है, खासकर अगर संवेदनशील जानकारी से समझौता किया जाता है।
होटल बुक करते समय सुरक्षित कैसे रहें
याद रखने वाला सबसे महत्वपूर्ण सिद्धांत यह है: अपने बुकिंग पर भरोसा करें, संदेश पर नहीं।
अगर आपसे कभी अपने आरक्षण पर कार्रवाई करने के लिए कहा जाए, तो धीमे पड़ें और संदेश को स्वतंत्र रूप से वेरिफाई करें। कुछ सरल कदम आपकी रक्षा कर सकते हैं:
रिजर्वेशन हाईजैक घोटाले से कैसे बचें
- संदेशों में भुगतान लिंक पर क्लिक न करें: रुकें और संदेश की वैधता की पुष्टि करें, भले ही यह आपके होटल या बुकिंग प्लेटफॉर्म से लगता हो।
- सीधे स्रोत पर जाएं: अपनी बुकिंग साइट में लॉग इन करें या आधिकारिक संपर्क चैनलों का उपयोग करके होटल से संपर्क करें। अगर संदिग्ध संदेश प्लेटफॉर्म के अंदर से आ रहा है, तो होटल या बुकिंग प्लेटफॉर्म से फोन द्वारा संपर्क करने का प्रयास करें।
- तात्कालिकता से सावधान रहें: जल्दी कार्य करने का दबाव महसूस न करें। संदेश में तत्काल भाषा अक्सर एक खतरे का संकेत है कि यह घोटाले का हिस्सा है।
ये छोटे कदम आपको एक वास्तविक बुकिंग को भौतिक नुकसान में बदलने से बचाने में मदद कर सकते हैं।
अगर आपको लगता है कि आपको निशाना बनाया गया है तो क्या करें
अगर आपको लगता है कि आप किसी घोटाले वाले संदेश के संपर्क में आ गए हैं, तो जल्दी कार्य करें:
- तुरंत अपने बैंक या क्रेडिट कार्ड प्रदाता से संपर्क करें।
- अनधिकृत गतिविधि के लिए अपने अकाउंट्स की निगरानी करें।
- अपने बुकिंग और ईमेल अकाउंट्स के पासवर्ड बदलें।
- घटना की रिपोर्ट बुकिंग प्लेटफॉर्म और संबंधित अधिकारियों को करें।
त्वरित कार्रवाई संभावित नुकसान को सीमित करने में मदद कर सकती है।
ये घोटाले क्यों बढ़ रहे हैं?
रिजर्वेशन हाईजैक घोटाले जैसे घोटाले अधिक आम हो रहे हैं क्योंकि हमलावर अधिक उन्नत, लक्षित रणनीति अपना रहे हैं। जेनेरिक फिशिंग घोटालों पर भरोसा करने के बजाय, वे व्यक्तिगत विवरण, विश्वसनीय प्लेटफॉर्म और अनुकूलित मैसेजिंग का लाभ उठाकर अपने संचार को रोजमर्रा के अनुभवों में सहजता से मिश्रित कर रहे हैं।
साथ ही, ट्रैवल बुकिंग में वृद्धि हुई है, जिससे स्कैमर्स के लिए सक्रिय आरक्षणों का फायदा उठाने और यात्रियों तक ठीक उसी क्षण पहुंचने के अधिक अवसर पैदा हुए हैं जब वे संचार की उम्मीद कर रहे होते हैं।
परिणाम एक नए प्रकार का घोटाला है जो बिल्कुल भी संदिग्ध नहीं लगता।
आज, ऑनलाइन सुरक्षित रहना केवल बड़े लाल झंडों को पहचानने के बारे में नहीं है: घोटाले इतने विश्वसनीय होते जा रहे हैं कि केवल अंतर्ज्ञान पर भरोसा नहीं किया जा सकता। इसके बजाय, यह सुनिश्चित करने के बारे में है कि आपके पास मजबूत साइबर सुरक्षा सुरक्षा मौजूद है, जो एक अतिरिक्त सुरक्षा परत जोड़ती है तब भी जब आपकी नजर कम हो।
Norton 360 Deluxe जैसे AI-पावर्ड सॉफ्टवेयर आपको संदिग्ध साइटों को ब्लॉक करके, संभावित फिशिंग हमलों को पकड़कर, और आपकी व्यक्तिगत जानकारी को लॉक करके स्कैमर्स से एक कदम आगे रखने में मदद कर सकते हैं ताकि आप अधिक आत्मविश्वास के साथ यात्रा (और बुकिंग) कर सकें।
- Luis Corrons
- Security Evangelist
Luis Corrons, Gen (Avast, AVG, Avira, Norton) के लिए एक Security Evangelist हैं और AMTSO और MUTE में बोर्ड का नेतृत्व करते हैं। वे उद्योग कार्यक्रमों में एक प्रमुख वक्ता हैं।
संपादकों का नोट: हमारे लेख शैक्षिक जानकारी प्रदान करते हैं और साइबर सुरक्षा में महत्वपूर्ण विषयों के बारे में जागरूकता बढ़ाने के लिए लिखे गए हैं। Norton उत्पाद और सेवाएं हमारे द्वारा लिखे गए हर प्रकार के खतरे, धोखाधड़ी या अपराध से रक्षा नहीं कर सकतीं। हम कैसे शोध, लेखन और समीक्षा करते हैं, इसके बारे में अधिक जानकारी के लिए, हमारी संपादकीय नीति देखें।