Android भेद्यताएं वही भावनाएं जगाती हैं जो एक बड़े डेटा उल्लंघन की: एक बहुत ही सामान्य घटना जिसका हिस्सा मैं खुद को पा सकता हूं। कम से कम एक बड़े डेटा उल्लंघन के साथ मुझे अपने खातों को काटने और डेटा-घाव को सील करने का अवसर मिलता है। नवीनतम Android बग - QuadRoot - के साथ यह बस एक विकल्प नहीं है।
यह इस तथ्य के कारण कोई छोटा हिस्सा नहीं है कि भेद्यता पूरी तरह से Android के साथ नहीं है। नहीं, आपके डिवाइस को संभावित रूप से अमेरिकी हार्डवेयर निर्माण दिग्गज Qualcomm द्वारा समझौता किया गया है, और दुनिया भर के असंख्य Android डिवाइस के लिए पावरहाउस के रूप में उनकी प्रतिष्ठित लोकप्रियता के कारण।
यह बग मानदंड से थोड़ा अलग है। जहां Android बग आमतौर पर एक विशिष्ट हार्डवेयर सेट का उपयोग करने वाले एकल या निर्माताओं की एक छोटी संख्या को प्रभावित करते हैं, वहीं QuadRoot का अनुमान है कि यह दुनिया भर के लगभग 900 मिलियन Android उपयोगकर्ताओं को प्रभावित करता है। वह आप हैं, और मैं, और हर कोई जिसे आपने कभी प्यार किया है।
आइए देखें कि QuadRoot क्या है, इसका आपके लिए क्या मतलब है, और वास्तव में इसे ठीक करने के लिए कोई क्या कर रहा है।
QuadRoot बड़ा है
कुछ चीजें QuadRoot को पिछले कुछ वर्षों में हमारे सामने आए अन्य Android बग्स से अलग करती हैं। शुरुआत के लिए, बग की खोज करने वाली सुरक्षा शोध टीम Check Point बताती है कि:
"QuadRooter, Qualcomm चिपसेट का उपयोग करके बने Android डिवाइस को प्रभावित करने वाली चार भेद्यताओं का एक समूह है। Qualcomm LTE चिपसेट का दुनिया का अग्रणी डिजाइनर है जिसका LTE मॉडेम बेसबैंड बाजार में 65% हिस्सा है। यदि चार भेद्यताओं में से किसी एक का फायदा उठाया जाता है, तो एक हमलावर डिवाइस पर रूट एक्सेस प्राप्त करने के उद्देश्य से विशेषाधिकार वृद्धि को ट्रिगर कर सकता है।"
वे चार सुरक्षा भेद्यताओं को इस प्रकार सूचीबद्ध करते हैं:
- CVE-2016-2503 Qualcomm के GPU ड्राइवर में खोजा गया और Google के Android सुरक्षा बुलेटिन जुलाई 2016 में तय किया गया।
- CVE-2016-2504 Qualcomm GPU ड्राइवर में पाया गया और Google के Android सुरक्षा बुलेटिन अगस्त 2016 में तय किया गया।
- CVE-2016-2059 Qualcomm कर्नेल मॉड्यूल में पाया गया और अप्रैल में तय किया गया, हालांकि पैच स्थिति अज्ञात है।
- CVE-2016-5340 Qualcomm GPU ड्राइवर में प्रस्तुत किया गया और तय किया गया, लेकिन पैच स्थिति अज्ञात।
क्या मेरा डिवाइस भेद्य है?
चूंकि Qualcomm LTE (लॉन्ग टर्म इवोल्यूशन) चिपसेट का दुनिया का अग्रणी डिजाइनर और निर्माता है, जो LTE बेसबैंड मॉडेम बाजार का लगभग 65% हिस्सा रखता है, इस बात की काफी संभावना है कि आपका डिवाइस उजागर होगा। आप Check Point द्वारा विकसित और प्रकाशित QuadRooter Scanner [अब उपलब्ध नहीं] का उपयोग करके जांच सकते हैं कि आपका डिवाइस भेद्य है या नहीं (वे लोग जिन्होंने भेद्यता पाई)। मेरे पास OnePlus One है:
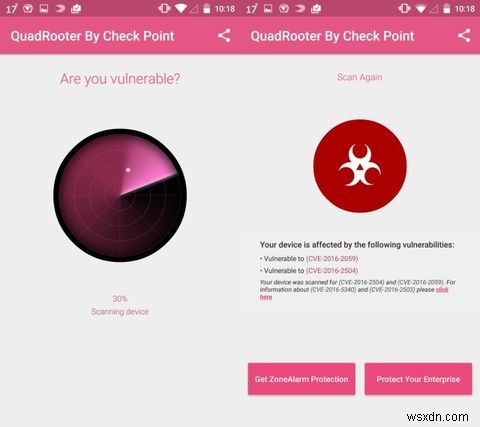
मेरे लिए दुखद समय, वास्तव में।
क्या मुझे शोषित किए जाने की संभावना है?
Check Point सलाह देता है कि इनमें से किसी भी भेद्यता का उपयोग करके डिवाइस को उजागर करना अपेक्षाकृत आसान है।
"एक हमलावर एक दुर्भावनापूर्ण ऐप का उपयोग करके इन भेद्यताओं का फायदा उठा सकता है। ऐसे ऐप को इन भेद्यताओं का लाभ उठाने के लिए किसी विशेष अनुमति की आवश्यकता नहीं होगी, जिससे इंस्टॉल करते समय उपयोगकर्ताओं को कोई संदेह न हो।"
यह एक दोष नहीं है जिसे फर्मवेयर अपडेट द्वारा पेश किया गया है। भेद्यता तब मौजूद थी जब आपका डिवाइस शिप किया गया था। चिपसेट घटकों के बीच संचार को नियंत्रित करने वाले सॉफ़्टवेयर ड्राइवरों में पाया गया दोष, वास्तविक रूप से केवल डिवाइस निर्माता द्वारा OTA अपडेट के माध्यम से तय किया जा सकता है।
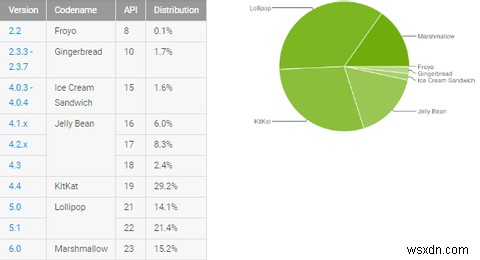
पिछले साल के Stagefright बग के विपरीत, QuadRoot के लिए वास्तव में एक दुर्भावनापूर्ण ऐप की स्थापना की आवश्यकता होती है, संभवतः "Unknown Sources" से ऐप इंस्टॉलेशन सक्षम करने के बाद। साथ ही, और जैसा कि Google ने अपने बयान में बताया है (जिसे आप अगले भाग में पढ़ सकते हैं), Android की "Verify App" सुविधा को इस सटीक प्रकार की भेद्यता से बचाने के लिए डिज़ाइन किया गया है। यह सुविधा Android 4.2 Jelly Bean के साथ आई, और यह देखते हुए कि अब 90% से अधिक सभी Android डिवाइस इस संस्करण या बाद के संस्करण चला रहे हैं, और यह बग केवल उपरोक्त चिपसेट को प्रभावित करता है - मुझे लगता है कि सब कुछ ठीक होगा।
अब क्या होगा?
एक पेशेवर सुरक्षा शोध कंपनी होने के नाते, Check Point ने महीनों पहले Qualcomm को भेद्यता के बारे में सूचित किया। जैसे, उन्होंने पहले ही एक चिपसेट पैच बना लिया है जिसे आपके डिवाइस निर्माता को रोल आउट कर दिया गया है। गेंद अब पूरी तरह से उनके पाले में है।
कई लोकप्रिय डिवाइस निर्माताओं ने पहले ही अपने उपयोगकर्ता-आधार को आश्वस्त करने के लिए कदम उठाए हैं। एक मामले में, फिक्स पहले ही रोल आउट हो चुका है। यहां कुछ प्रमुख निर्माता और उनकी वर्तमान स्थिति हैं [टूटा URL हटाया गया]।
Google ने अपने उपयोगकर्ताओं की सुरक्षा के लिए तेजी से कदम उठाया है।
"हमारे नवीनतम सुरक्षा पैच स्तर वाले Android डिवाइस पहले से ही इन चार भेद्यताओं में से तीन से सुरक्षित हैं। चौथी भेद्यता, CVE-2016-5340, को आगामी Android सुरक्षा बुलेटिन में संबोधित किया जाएगा, हालांकि Android पार्टनर सार्वजनिक पैच का संदर्भ लेकर जल्दी कार्रवाई कर सकते हैं जो Qualcomm ने प्रदान किया है।"
Android के पीछे मुख्य डेवलपर्स के रूप में, Google Android डिवाइस के लिए पहले से मौजूद अन्य सुरक्षा उपायों को उजागर करने के लिए भी उत्सुक था।
"हमारे Verify Apps और SafetyNet सुरक्षा इस तरह की भेद्यताओं का फायदा उठाने वाले एप्लिकेशन को पहचानने, ब्लॉक करने और हटाने में मदद करते हैं।"
लोकप्रिय डिवाइस: Nexus 5X, Nexus 6, Nexus 6P
Blackberry
जैसा कि मैंने ऊपर उल्लेख किया है, एक निर्माता ने पहले ही अपने उपयोगकर्ताओं के लिए फिक्स रोल आउट कर दिया है। हैंडसेट निर्माण के दिग्गज, Blackberry पर प्रशंसा और स्तुति बरसाई जाए।
"चार भेद्यताओं में से तीन को PRIV डिवाइस पर अगस्त मार्शमैलो पैच के साथ और सभी DTEK50 डिवाइस पर पहले ही ठीक कर दिया गया है। इसके अलावा, सभी BlackBerry डिवाइस में मौजूद सुरक्षित बूट चेन शेष मुद्दे को स्वाभाविक रूप से कम करती है। हमें इस भेद्यता के लिए जंगली में किसी भी शोषण की जानकारी नहीं है और हमें नहीं लगता कि कोई ग्राहक वर्तमान में इस मुद्दे से जोखिम में है।"
लोकप्रिय डिवाइस: Blackberry Priv
Sony
Sony अपने Qualcomm डिवाइस के लिए पैच उपलब्ध कराने की दिशा में काम कर रहा है।
"Sony Mobile ग्राहक डेटा की सुरक्षा और गोपनीयता को बहुत गंभीरता से लेता है। हम 'QuadRooter' भेद्यता से अवगत हैं, और सामान्य और नियमित सॉफ्टवेयर रखरखाव के भीतर सुरक्षा पैच उपलब्ध कराने के लिए काम कर रहे हैं, सीधे खुले बाजार के उपकरणों और हमारे वाहक भागीदारों के माध्यम से, इसलिए समय क्षेत्र और/या ऑपरेटर के अनुसार भिन्न हो सकते हैं।"
लोकप्रिय डिवाइस: Sony Xperia Z Ultra
Motorola
Motorola एक और निर्माता है जो अच्छी खबर प्रदान करने में सक्षम है।
"हाल ही में एक संभावित सुरक्षा भेद्यता, Quadrooter कुछ Android डिवाइस में खोजी गई थी। इस संभावित भेद्यता का फायदा केवल तभी उठाया जा सकता है जब कोई उपयोगकर्ता अंतर्निहित Android सुरक्षा उपाय को अक्षम करता है और एक दुर्भावनापूर्ण एप्लिकेशन डाउनलोड करता है। यह सुनिश्चित करने के लिए कि यह अक्षम है, इस लिंक पर अधिक जानकारी उपभोक्ताओं के लिए उपयोगी है।"
लोकप्रिय डिवाइस: Moto X
HTC
HTC QuadRoot के बारे में कुछ हद तक चुप रहा है, यह देखते हुए कि उनके कम से कम दो डिवाइस जोखिम में हैं।
"HTC ग्राहक सुरक्षा को बहुत गंभीरता से लेता है। हम इन रिपोर्टों से अवगत हैं और उनकी जांच कर रहे हैं।"
लोकप्रिय डिवाइस: HTC 10, HTC One M9
OnePlus
OnePlus ने अपने अगले पैच में QuadRoot अपडेट शामिल करने की आकस्मिक योजना बनाई है।
"सुरक्षा OnePlus के लिए सर्वोच्च प्राथमिकता है। सभी OnePlus डिवाइस के लिए अगले OTA (ओवर द एयर अपडेट) में प्रासंगिक सुरक्षा पैच शामिल किए जाएंगे।"
Samsung
सैमसंग की ओर से अभी तक कोई आधिकारिक बयान नहीं आया है।
लोकप्रिय डिवाइस: Galaxy S7, Galaxy S7 Edge
LG
फिर से, LG की ओर से अभी तक कोई आधिकारिक बयान नहीं आया है।
लोकप्रिय डिवाइस: LG G5, LG G4, LG V10
चिंता का समय?
अधिकांश सुरक्षा भेद्यताओं की तरह, आपको सतर्क रहना होगा। ये भेद्यताएं मौजूद हैं, लेकिन जब तक आप संबंधित दुर्भावनापूर्ण कोड वाला ऐप डाउनलोड नहीं करते, आपके डिवाइस के समझौता होने की संभावना नहीं है।
Google Play Store में कई मिलियन एप्लिकेशन हैं; इन विशेष बग्स का फायदा उठाने के लिए डिज़ाइन किया गया दुर्भावनापूर्ण कोड वाला ऐप उनमें से कोई भी हो सकता है। इसलिए, सतर्क रहें। फीडबैक जांचें। डेवलपर और प्रकाशक जानकारी को क्रॉस-चेक करें। डाउनलोड आंकड़े देखें। सामान्य घोटालों पर विचार करें। ऐसे हास्यास्पद ऐप्स डाउनलोड न करें जो आपके फोन को कुछ ऐसा बनाने की पेशकश करते हैं जो वह नहीं है।
आप अपने डिवाइस निर्माता द्वारा आपकी सुरक्षा को दुरुस्त करने के लिए पैच जारी करने से पहले किसी भी संभावित दुर्भावनापूर्ण तत्व से बचने में सफल होंगे। हालांकि, यह नवीनतम बग एक बार फिर Android सुरक्षा मॉडल में निहित जोखिमों को उजागर करता है। Apple के विपरीत, जो बस एक पैच विकसित कर सकता है और अपने सैकड़ों मिलियन उपयोगकर्ताओं के लिए रोलआउट कर सकता है, महत्वपूर्ण Android सुरक्षा पैच को प्रत्येक निर्माता की पूरी आपूर्ति श्रृंखला से गुजरना पड़ता है इससे पहले कि वे उन उपयोगकर्ताओं तक पहुंचें जिनकी मदद के लिए वे डिज़ाइन किए गए हैं।
मैं Android से प्यार करता हूं, और इसका उपयोग करना बिल्कुल जारी रखूंगा, लेकिन एक उपयोगकर्ता के रूप में, आपको सतर्क रहना होगा।
QuadRoot से चिंतित? क्या Android भेद्यताओं की संख्या आपको प्लेटफॉर्म पर पुनर्विचार करने पर मजबूर करती है? नीचे अपने विचार बताएं!