जैसे ही मैंने N95 पर PuTTY में फॉन्ट जोड़ने पर अपना ट्यूटोरियल शुरू किया, मैंने बहुत जल्दी फैसला किया कि हर बार लॉग इन करने पर यूजर नेम और पासवर्ड दर्ज करने में बहुत समय लग रहा था। इसलिए मैंने समय बचाने के लिए एक खाली पासफ्रेज के साथ एक RSA की जोड़ी जनरेट की। चिंता न करें, मैंने निश्चित रूप से समाप्त होते ही की जोड़ी को हटा दिया। आखिरी चीज जो मुझे चाहिए वह है मेरा फोन खो जाए और कुछ अजनबी मेरे सर्वर में लॉग इन करे!
नोट: यह प्रक्रिया केवल N95 के लिए विशिष्ट नहीं है, न ही यह केवल लिनक्स के लिए विशिष्ट है। मैं अपने उदाहरणों में लिनक्स का उपयोग करता हूँ क्योंकि मैं विंडोज उपयोगकर्ता नहीं हूँ। नीचे वर्णित प्रक्रिया कि RSA की कैसे जनरेट करें, इसे विंडोज पर puttygen.exe के लिए अनुकूलित किया जा सकता है।
- यहाँ मैंने लिनक्स बॉक्स पर पहले क्या किया:
[user@radon ~]$ ssh-keygen
Generating public/private rsa key pair.
Enter file in which to save the key (/home/user/.ssh/id_rsa):
Created directory '/home/user/.ssh'.
Enter passphrase (empty for no passphrase):
Enter same passphrase again:
Your identification has been saved in /home/user/.ssh/id_rsa.
Your public key has been saved in /home/user/.ssh/id_rsa.pub.
The key fingerprint is:
79:8a:08:bd:fb:da:71:59:f4:28:e6:c3:01:12:5a:69 user@radon.example.com[user@radon ~]$ cd .ssh/
[user@radon .ssh]$ ls
id_rsa id_rsa.pub known_hosts
[user@radon .ssh]$ cat id_rsa.pub > authorized_keys
[user@radon .ssh]$ chmod 644 authorized_keysउपरोक्त chmod कमांड बहुत महत्वपूर्ण है। आपकी authorized_keys फ़ाइल केवल आपके द्वारा लिखने योग्य होनी चाहिए। यदि यह समूह-लिखने योग्य है तो sshd इसका उपयोग करने से इनकार कर देगा।
- यह चरण भी बहुत महत्वपूर्ण है! अगला आपको अपने OpenSSH प्राइवेट की को PuTTY के SSH-2 की फॉर्मेट में बदलना होगा। मैंने शुरू में OpenSSH प्राइवेट की का उपयोग करने की कोशिश की, यह महसूस नहीं किया कि PuTTY इसे ठीक से नहीं पढ़ सका। यह पता लगाने में थोड़ी खुदाई लगी कि यह क्यों काम नहीं कर रहा था। कौन जानता था कि PuTTY, OpenSSH, और ssh.com के SSH-2 की के कार्यान्वयन इतने अलग थे?
[user@radon .ssh]$ puttygen id_rsa -o id_rsa.ppk - अगला, मैंने अपने N95 को USB केबल के साथ अपने लैपटॉप में प्लग किया और id_rsa.ppk को फोन की मास मेमोरी पर एक अस्थायी फ़ोल्डर में कॉपी किया।
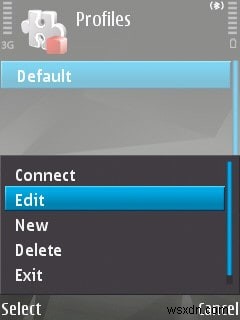
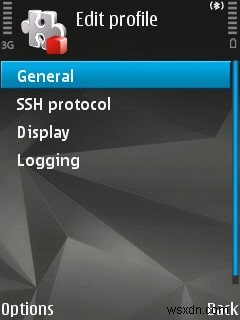
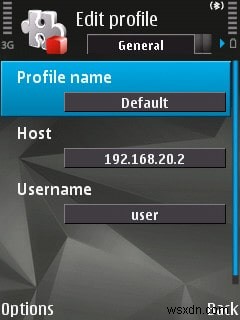
- अब, अपने N95 पर PuTTY लॉन्च करें और Options -> Edit -> General चुनें, फिर रिमोट होस्ट नेम या एड्रेस, साथ ही अपना यूजर नेम जोड़ें।
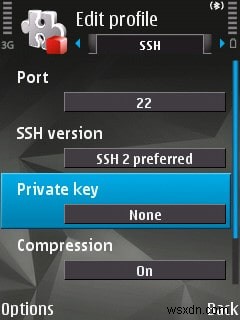
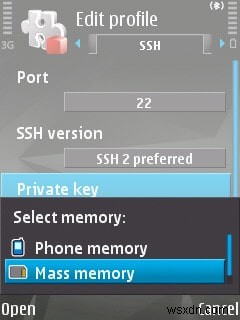
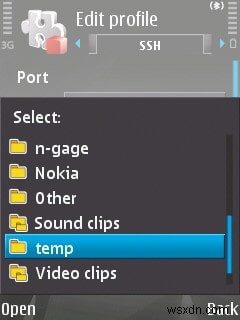
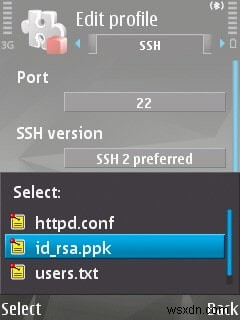
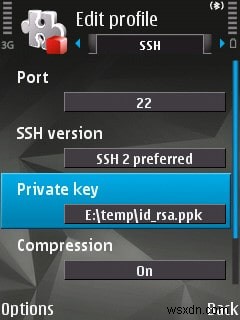
- अगला, अगली स्क्रीन पर जाने के लिए एक बार Right टॉगल दबाएँ। यह वह जगह है जहाँ आप अपना Private Key चुनते हैं। नीचे दिए गए स्क्रीनशॉट में उल्लिखित क्रम का पालन करें ताकि आप देख सकें कि मैंने E:\temp\id_rsa.ppk कैसे चुना।
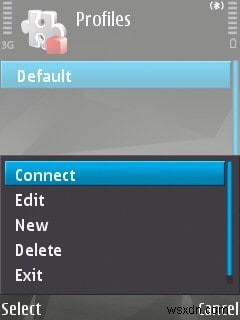
- Back को दो बार दबाकर मुख्य PuTTY स्क्रीन पर वापस जाएँ, फिर Options -> Connect दबाएँ और अब आप पासवर्ड की आवश्यकता के बिना कनेक्टेड हैं।
आधुनिक सर्वोत्तम अभ्यास (2024+)
- RSA के बजाय Ed25519 कुंजियों का उपयोग करें:
ssh-keygen -t ed25519- छोटी, तेज़, अधिक सुरक्षित। - पासफ्रेज़ का उपयोग करें (खाली नहीं) और
ssh-agent/GNOME Keyring/Windows SSH Agentके साथ प्रबंधित करें। - PuTTY 0.78+ मूल रूप से OpenSSH एड25519 कुंजियों का समर्थन करता है; रूपांतरण की आवश्यकता नहीं है।
- SSH सर्टिफिकेट या हार्डवेयर कुंजियाँ (YubiKey, SoloKey) उच्च सुरक्षा के लिए विचार करें।
- सिम्बियन/N95 अप्रचलित है - आधुनिक फोन
Termux(Android) याPrompt(iOS) के साथ मूल SSH क्लाइंट का उपयोग करते हैं।