
आजकल छोटी और बड़ी दोनों कंपनियां हमलों के प्रति संवेदनशील हैं। उनकी सूचना प्रणाली और डेटा हर समय जोखिम में हैं। इसलिए, इन खतरों से सुरक्षित रहने के लिए साइबर सुरक्षा में शामिल बुनियादी चरणों को समझने की आवश्यकता है।
साइबर सुरक्षा जोखिम मूल्यांकन के लिए आवश्यक है, यह संगठनों को यह जानने में मदद करता है कि खतरों और अन्य दुर्भावनापूर्ण हमलों से निपटने के लिए कौन से कदम उठाए जाने चाहिए।
साइबर सुरक्षा क्या है?
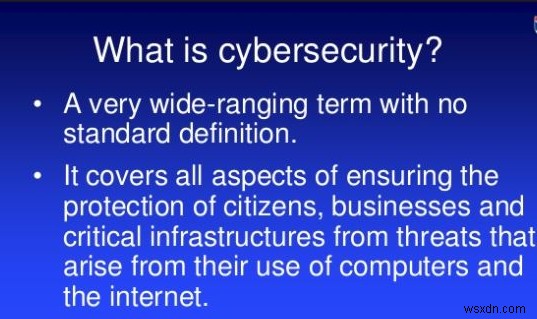
यह जानकारी की अखंडता, गोपनीयता और पहुंच सुनिश्चित करने की तकनीक है। साइबर सुरक्षा कंप्यूटर, नेटवर्क, प्रोग्राम और डेटा को अनधिकृत पहुंच, खतरों से बचाती है और हार्ड ड्राइव विफलताओं, बिजली कटौती, और अन्य उन्नत लगातार खतरों (APTs) जैसी अप्रत्याशित दुर्घटनाओं से उबरने में मदद करती है।
सुरक्षा उद्यमों के लिए अत्यंत महत्वपूर्ण होनी चाहिए, और वरिष्ठ प्रबंधन के लिए यह अनिवार्य होना चाहिए। हम सभी जानते हैं कि आज हम जिस दुनिया में रहते हैं, वह सूचना सुरक्षा के मामले में नाजुक है, इस प्रकार साइबर सुरक्षा को एक जरूरी आवश्यकता बना देता है।
वरिष्ठ प्रबंधन को सुरक्षा का बोझ अपने कंधों पर लेना होगा, उन्हें यह सुनिश्चित करना होगा कि सभी प्रणालियों में अंतर्निहित सुरक्षा हो और कुछ निर्धारित मानकों का पालन किया जाए। इसके अलावा, मानवीय त्रुटियों की संभावनाओं को कम करने के लिए कर्मचारियों को उचित प्रशिक्षण दिया जाना चाहिए। कुछ भी फुलप्रूफ नहीं है, इसलिए हमें सावधान रहने की आवश्यकता है। ऐप डेवलपर्स को विशेष रूप से अतिरिक्त सावधान रहना चाहिए क्योंकि वे इंसान हैं और गलतियां कर सकते हैं। एक गलती और हमारा सारा डेटा जोखिम में पड़ सकता है।
यह भी पढ़ें: डेटा गोपनीयता और यह आपको कैसे प्रभावित करता है
सुरक्षा प्रशिक्षण की आवश्यकता
इंसान भगवान नहीं हैं, वे गलतियां करते हैं, और इसलिए किसी भी सुरक्षा कार्यक्रम में सबसे कमजोर कड़ी हैं। इसलिए, साइबर सुरक्षा को मजबूत बनाने के लिए, कर्मचारियों, डेवलपर्स और वरिष्ठ प्रबंधन को इसके बारे में जागरूक किया जाना चाहिए और इसके महत्व को समझाया जाना चाहिए।
सभी कंपनियां जल्दी या बाद में शून्य-दिन के कारनामों के कारण साइबर हमले का शिकार होंगी। भले ही उनके पास सबसे मजबूत सुरक्षा प्रणाली हो, फिर भी संभावना है कि एक खामी हमलावरों को अपने लाभ के लिए इसका फायदा उठाने की अनुमति देगी।
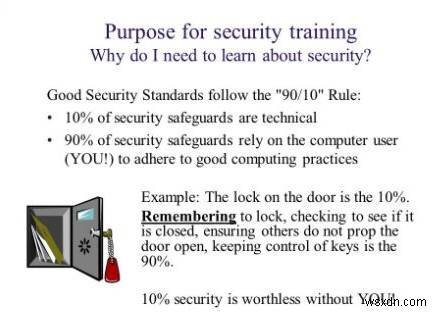
जिस तरह खाना खाने से पहले हाथ धोने जैसे बुनियादी कार्य करके हम "व्यक्तिगत स्वच्छता" प्राप्त करते हैं, उसी तरह बुनियादी साइबर सुरक्षा कार्य करके "साइबर स्वच्छता" प्राप्त की जा सकती है। उद्यमों को मजबूत प्रमाणीकरण बनाए रखना चाहिए, और संवेदनशील डेटा को सार्वजनिक सर्वर पर या जहां वे आसानी से सभी द्वारा पहुंच योग्य हों, संग्रहीत करने से बचना चाहिए।
अच्छी साइबर सुरक्षा के लिए रणनीति
एक बुनियादी सुरक्षा प्रणाली केवल प्रवेश स्तर के खतरों से बचा सकती है, जबकि एक अच्छी साइबर सुरक्षा रणनीति बुनियादी बातों से आगे जाने में मदद करेगी। परिष्कृत और उन्नत हैकर्स विभिन्न तरीकों से बुनियादी रक्षा प्रणाली को आसानी से बायपास कर सकते हैं - कनेक्टेड डिवाइस (कार, पावर प्लांट, मेडिकल डिवाइस) का फायदा उठाकर। साथ ही IoT डिवाइस, क्लाउड सेवा जैसे नए सिस्टम के साथ, जोखिम बढ़ गया है। इसलिए, हमें साइबर सुरक्षा को गंभीरता से लेने की आवश्यकता है।
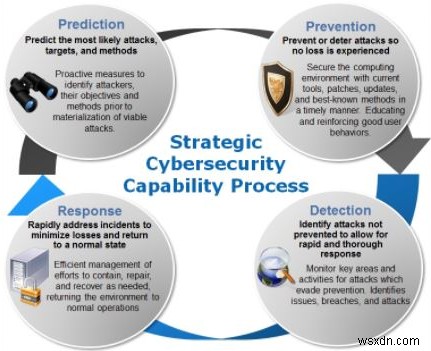
हाल ही में, यूरोपीय संघ के जनरल डेटा प्रोटेक्शन रेगुलेशन (GDPR) ने व्यक्तियों की गोपनीयता की रक्षा के लिए नियमों को मजबूत किया है, जिसके कारण साइबर सुरक्षा की मांग बढ़ी है। संगठन साइबर सुरक्षा को संभालने के लिए सुरक्षा पेशेवरों को काम पर रख रहे हैं क्योंकि हमले का जोखिम बढ़ रहा है।
वे क्षेत्र जहां साइबर सुरक्षा अनिवार्य है
साइबर सुरक्षा का दायरा विशाल है लेकिन कुछ ऐसे क्षेत्र हैं जिन्हें सुरक्षित करने की आवश्यकता है क्योंकि उनके बिना ठीक से काम किए हम कोई कार्य नहीं कर सकते।
यह भी पढ़ें: क्या साइबर सुरक्षा सुधर रही है या बदतर होती जा रही है?
बुनियादी ढांचा
आवश्यक बुनियादी ढांचे में बिजली, पानी, ट्रैफिक लाइट और अस्पताल जैसे सिस्टम शामिल हैं। अगर इन सिस्टम के साथ कुछ होता है तो हमारा जीवन अव्यवस्थित हो जाता है। आजकल, चूंकि सब कुछ ऑनलाइन है, ये सिस्टम भी कनेक्ट हो रहे हैं और इस प्रकार साइबर हमलों के प्रति संवेदनशील हो रहे हैं। इसलिए, हमें एक समाधान खोजने की आवश्यकता है और उन्हें सुरक्षित करने का तरीका उचित परिश्रम को अंजाम देना है क्योंकि यह कंपनियों को कमजोरियों को समझने और उनसे कैसे निपटना है, इसमें मदद करेगा। यह केवल कंपनियों का काम नहीं है, दूसरों को भी उनकी मदद करने की जरूरत है कि महत्वपूर्ण बुनियादी ढांचे पर हमला उन्हें कैसे प्रभावित कर सकता है और आकस्मिक योजना कितनी मददगार होगी। इसलिए, संगठनों को इसे विकसित करने में मदद की जानी चाहिए।
नेटवर्क सुरक्षा
नेटवर्क सुरक्षा अनिवार्य है क्योंकि यह आपके डेटा और अनधिकृत पहुंच के बीच खड़ी होती है। यह आपके महत्वपूर्ण डेटा को दुर्भावनापूर्ण कोड से प्रभावित होने से बचाती है। लेकिन कई बार इसे सुरक्षित करने के लिए विभिन्न उपकरणों का उपयोग किया जाता है जो भारी मात्रा में डेटा उत्पन्न करते हैं, जिसके कारण वास्तविक खतरों को नजरअंदाज कर दिया जाता है। इसलिए, नेटवर्क सुरक्षा का प्रबंधन करने और इस पर नजर रखने के लिए, सुरक्षा टीमों को मशीन लर्निंग का उपयोग शुरू करना चाहिए क्योंकि यह मौजूदा अंतर को भरने में मदद करता है। कई कंपनियों ने पहले से ही इस तकनीक का उपयोग करना शुरू कर दिया है ताकि यह सुनिश्चित किया जा सके कि एक मजबूत साइबर सुरक्षा लागू की जाए।
क्लाउड सुरक्षा
उद्यमों द्वारा अपने डेटा को क्लाउड पर ले जाने के साथ, उनके सामने नई सुरक्षा चुनौतियां आ रही हैं। 2017 क्लाउड पर संग्रहीत डेटा की सुरक्षा के मामले में एक अच्छा वर्ष नहीं था। खराब कॉन्फ़िगर की गई क्लाउड सुरक्षा के कारण कंपनियों को साप्ताहिक डेटा उल्लंघनों का सामना करना पड़ा। यही कारण है कि क्लाउड प्रदाताओं को सुरक्षा उपकरण बनाने और एंटरप्राइज़ उपयोगकर्ताओं को उनके डेटा को सुरक्षित करने में मदद करने की आवश्यकता है, लेकिन निचला रेखा यह है: डेटा को स्थानांतरित करना समाधान नहीं है जब डेटा सुरक्षा की बात आती है। यदि हम उचित परिश्रम करते हैं और सही रणनीति बनाते हैं तो साइबर सुरक्षा प्राप्त की जा सकती है।
एप्लिकेशन सुरक्षा
मनुष्यों के अलावा, एप्लिकेशन विशेष रूप से वेब एप्लिकेशन हमले का सबसे कमजोर तकनीकी बिंदु हैं। लेकिन कुछ संगठन इस तथ्य को महसूस करते हैं, इसलिए उन्हें ऐप सुरक्षा पर ध्यान देना शुरू करना चाहिए और पैठ परीक्षण का उपयोग करके कोडिंग त्रुटियों को कम से कम रखना चाहिए।
इंटरनेट ऑफ थिंग्स (IoT) सुरक्षा
IoT परस्पर जुड़े सिस्टम को संदर्भित करता है, जैसे-जैसे IoT उपकरणों के उपयोग में वृद्धि देखी जा रही है, हमलों का जोखिम बढ़ रहा है। IoT डेवलपर्स ने यह नहीं सोचा था कि उनके उपकरण कैसे समझौता किए जा सकते हैं और उन्होंने उपकरणों को बहुत कम या बिना किसी सुरक्षा के भेज दिया, जिससे न केवल उपयोगकर्ताओं बल्कि इंटरनेट पर दूसरों को भी खतरा पैदा हो गया। इन उपकरणों का उपयोग अक्सर बॉटनेट के रूप में किया जाता है। वे घरेलू उपयोगकर्ताओं और समाज दोनों के लिए एक सुरक्षा चुनौती हैं।
साइबर खतरों के प्रकार
साइबर खतरे आमतौर पर तीन सामान्य श्रेणियों में आते हैं, जिन्हें नीचे समझाया गया है:
गोपनीयता पर हमले
साइबर अपराधी पीड़ित की व्यक्तिगत जानकारी चुराते या कॉपी करते हैं ताकि विभिन्न साइबर हमले जैसे क्रेडिट कार्ड धोखाधड़ी, पहचान की चोरी, या बिटकॉइन वॉलेट चोरी कर सकें।
अखंडता पर हमले:
आमतौर पर तोड़फोड़ के रूप में जाना जाता है, अखंडता हमले डेटा या सिस्टम को नुकसान पहुंचाने या नष्ट करने के लिए डिज़ाइन किए जाते हैं। अखंडता हमले विभिन्न प्रकार के होते हैं, वे एक छोटे संगठन या पूरे देश को लक्षित कर सकते हैं।
पहुंच पर हमले:
आजकल डेटा रैंसमवेयर एक बहुत ही आम खतरा है। यह पीड़ित को डेटा तक पहुंचने से रोकता है और इसके अलावा DDOS हमले भी बढ़ रहे हैं। एक डिनायल-ऑफ-सर्विस हमला, नेटवर्क संसाधन को अनुरोधों से ओवरलोड कर देता है, जिससे यह अनुपलब्ध हो जाता है।
लेकिन ये हमले कैसे किए जाते हैं यह सवाल है। इसे समझने के लिए आइए आगे पढ़ें।
यह भी पढ़ें: अनुकूली प्रमाणीकरण के साथ कोई और साइबर जोखिम नहीं
सोशल इंजीनियरिंग
आजकल रैंसमवेयर हमलों को डिजाइन करने के लिए सोशल इंजीनियरिंग का उपयोग किया जाता है, कारण? व्यक्तिगत जानकारी की आसान उपलब्धता! जब साइबर अपराधी किसी इंसान को हैक कर सकते हैं तो वे सिस्टम को हैक करने में समय क्यों लगाएंगे। सोशल इंजीनियरिंग उपयोगकर्ताओं को ट्रोजन हॉर्स प्रोग्राम चलाने में धोखा देने के लिए उपयोग की जाने वाली नंबर 1 विधि है। इन हमलों से सुरक्षित रहने का सबसे अच्छा तरीका सतर्क रहना और उनके बारे में जानकारी रखना है।
फिशिंग हमले
यह किसी का पासवर्ड चुराने का सबसे अच्छा तरीका है। साइबर अपराधी मेल को इस तरह डिजाइन करते हैं कि उपयोगकर्ता अपने वित्तीय और अन्य खातों का पासवर्ड प्रकट कर दे। सबसे अच्छा बचाव टू-फैक्टर ऑथेंटिकेशन (2FA) है।
अनपैच्ड सॉफ्टवेयर
आप किसी कंपनी को दोष नहीं दे सकते यदि कोई हमलावर आपके खिलाफ जीरो-डे कारनामे स्थापित करता है क्योंकि यह उचित परिश्रम करने में विफलता के कारण हुआ है। यदि कोई संगठन भेद्यता के प्रकटीकरण के बाद भी पैच लागू नहीं करता है, तो यह आपका कर्तव्य है कि आप इसके लिए पूछें और इसे लागू करवाएं।
सोशल मीडिया खतरे
किसी विशेष वर्ग के व्यक्तियों को लक्षित करने के लिए हमला करना अब मुश्किल नहीं है। हमलावर सोशल नेटवर्किंग साइट्स का उपयोग करते हैं चाहे वह फेसबुक, लिंक्डइन, ट्विटर, या कोई लोकप्रिय साइट हो, बातचीत शुरू करने के लिए और फिर उनकी प्रोफाइल के आधार पर उन्हें निशाना बनाने के लिए।
उन्नत लगातार खतरे
बात करें तो यह एक नेटवर्क हमला है जिसमें एक अनधिकृत व्यक्ति नेटवर्क तक पहुंच प्राप्त करता है और लंबी अवधि के लिए छिपा रहता है। ऐसे हमलों का उद्देश्य आपके डेटा को चुराना और नेटवर्क या संगठन को नुकसान पहुंचाना है जबकि छिपकर खेलना है।
साइबर सुरक्षा में करियर
चूंकि संगठनों ने साइबर सुरक्षा के महत्व को नोटिस करना शुरू कर दिया है, इसलिए करियर के मामले में रास्ते खुल रहे हैं। यूरोपीय देशों में GDPR के कार्यान्वयन के साथ, इस क्षेत्र में पेशेवरों की खोज बढ़ी है। क्योंकि वे एक मजबूत साइबर सुरक्षा रणनीति बनाने में मदद करते हैं।
इससे पहले कभी भी साइबर सुरक्षा पेशेवरों की मांग इतनी अधिक नहीं रही। लेकिन जैसे-जैसे कंपनियां इसके महत्व को समझने लगी हैं, वे सुरक्षा विश्लेषक के बजाय साइबर सुरक्षा विशेषज्ञों की तलाश कर रही हैं। एक पैठ परीक्षक अधिक सख्ती और मजबूत सुरक्षा लागू करने के लिए अनिवार्य हो गया है।
CISO/CSO
मुख्य सूचना सुरक्षा अधिकारी (CISO) एक संगठन के भीतर वरिष्ठ स्तर का कार्यकारी होता है। वह यह सुनिश्चित करने की रणनीति स्थापित करने और बनाए रखने के लिए जिम्मेदार है कि सूचना संपत्ति और प्रौद्योगिकियां सुरक्षित हैं।
सुरक्षा विश्लेषक
एक व्यक्ति जो संगठन के नेटवर्क में घुसपैठ करने वाले साइबर खतरों का पता लगाता है और उन्हें रोकता है। वह कंपनी की सुरक्षा प्रणाली में खामियों की पहचान करने और उन्हें ठीक करने के लिए जिम्मेदार है। आमतौर पर, निम्नलिखित जिम्मेदारियों का ध्यान एक सुरक्षा विश्लेषक द्वारा रखा जाता है:
- सुरक्षा उपायों की योजना, कार्यान्वयन और उन्नयन
- डिजिटल फाइलों और सूचना प्रणालियों को अनधिकृत पहुंच, संशोधन या विनाश से बचाना
- डेटा बनाए रखना और सुरक्षा पहुंच की निगरानी करना
- आंतरिक और बाहरी सुरक्षा ऑडिट करना
- नेटवर्क, घुसपैठ पहचान और रोकथाम प्रणालियों का प्रबंधन
- सुरक्षा उल्लंघनों का विश्लेषण करके उनके मूल कारण का निर्धारण
- कॉर्पोरेट सुरक्षा नीतियों को परिभाषित, कार्यान्वित और बनाए रखना
- बाहरी विक्रेताओं के साथ सुरक्षा योजनाओं का समन्वय
सुरक्षा वास्तुकार
यह व्यक्ति कंपनी की सुरक्षा बनाए रखने के लिए जिम्मेदार है। वे एक हैकर की तरह सोचते हैं ताकि चालों का अनुमान लगा सकें और कंप्यूटर सिस्टम को हैक होने से बचाने की रणनीति बना सकें।
सुरक्षा इंजीनियर
यह रक्षा की अग्रिम पंक्ति है। इस नौकरी के लिए मजबूत तकनीकी, संगठनात्मक और संचार कौशल वाले व्यक्ति को भी प्राथमिकता दी जाती है।
यह भी पढ़ें: क्या कंपनियां साइबर हमलों के लिए तैयार हैं?
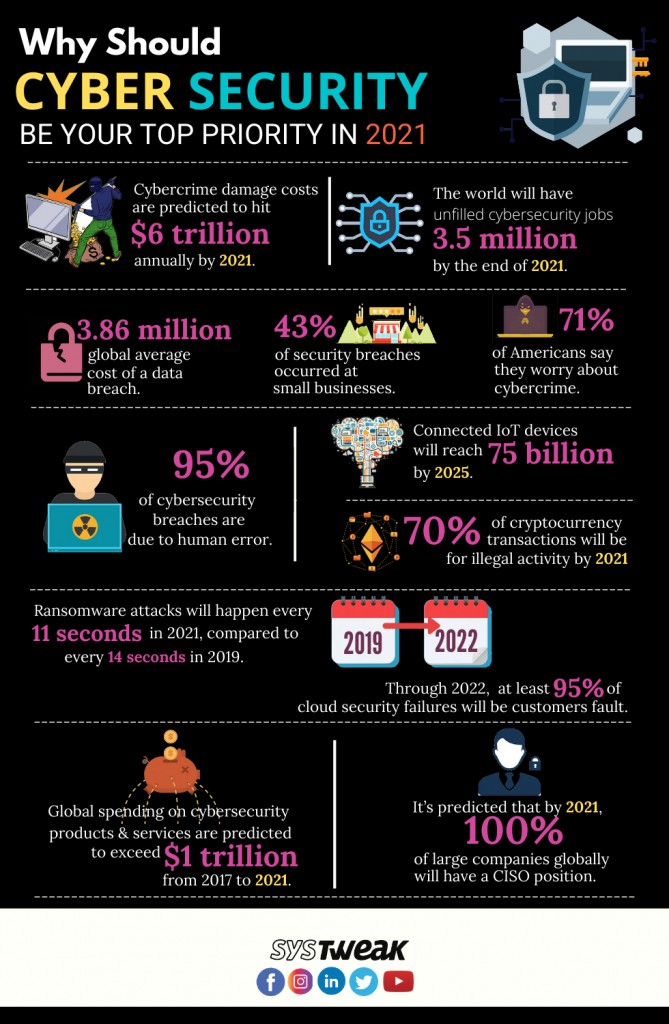
यह सब स्पष्ट रूप से दर्शाता है कि आज की परस्पर जुड़ी दुनिया में साइबर सुरक्षा कितनी महत्वपूर्ण है। यदि कोई अच्छी साइबर सुरक्षा प्रणाली रखने में विफल रहता है तो उस पर हमला होने की संभावना है। इससे कोई फर्क नहीं पड़ता कि कोई संगठन छोटा है या बड़ा, मायने यह रखता है कि हमलावर डेटा चाहते हैं। हम सभी जानते हैं कि कोई भी सिस्टम 100% फुलप्रूफ, सुरक्षित नहीं है, लेकिन इसका मतलब यह नहीं है कि हमें अपने डेटा की रक्षा करने की कोशिश बंद कर देनी चाहिए। ऊपर बताई गई सभी बातें आपको साइबर सुरक्षा के महत्व और उन क्षेत्रों को समझने में मदद करेंगी जहां इसे लागू किया जाना चाहिए।
