जैसे-जैसे नए सुरक्षा खतरे हर दिन बढ़ रहे हैं, उनसे निपटना चुनौतीपूर्ण होता जा रहा है। भारी डेटा उल्लंघनों से खुद को बचाने के लिए नए नवाचारों की आवश्यकता है। यदि हम ऐसा करने में विफल रहते हैं, तो हम, अपने संगठन के साथ, राख में बदल जाएंगे और प्रतिस्पर्धा से बाहर हो जाएंगे। हम मानते हैं कि पूर्ण सुरक्षा प्राप्त करना आसान है और हमें केवल कुछ पूर्वनिर्धारित चरणों का पालन करना है, लेकिन वास्तविकता इसके करीब भी नहीं है! डेटा सुरक्षित करना कमोबेश एक यात्रा है, मंजिल नहीं। सौभाग्य से, पेशेवर जोखिम प्रबंधन के लिए नए दृष्टिकोण लेकर आ रहे हैं। वे न केवल सुरक्षा चुनौतियों का सामना करने के लिए विकसित हो रहे हैं, बल्कि साइबर सुरक्षा के लक्ष्यों को प्राप्त करने में हमारी मदद करने के लिए परिचालन नवाचार भी ला रहे हैं। DevSecOps एक और मानसिकता है जो सुरक्षा पेशेवरों के लिए चमकते कवच में शूरवीर के रूप में विकसित हुई है।
DevSecOps क्या है?
DevSecOps, डेवलपर-सिक्योरिटी-ऑपरेशंस (Developer-Security-Operations), एक सांस्कृतिक दृष्टिकोण है जो एप्लिकेशन या सॉफ्टवेयर विकास के जीवन चक्र में सुरक्षा को पहले पेश करने के बारे में है। यह कमजोरियों को कम करता है और अंततः सुरक्षा को उद्देश्यों के करीब लाता है। सीधे शब्दों में कहें, जब कोई सॉफ्टवेयर या एप्लिकेशन विकास प्रक्रिया में होता है, तो इसमें शामिल हर कोई सुरक्षा के लिए समान रूप से जिम्मेदार होता है। इस तरह, सुरक्षा विकास प्रक्रिया में ही अंतर्निहित हो जाती है और विकास के बाद कोड में कोई बड़े बदलाव की आवश्यकता नहीं होती है। DevSecOps व्यक्तियों को सरल उपकरणों के साथ सशक्त बनाता है, और प्रवेश के लिए कम बाधा ताकि विशेषज्ञ सामूहिक रूप से भारी प्रयास किए बिना उद्देश्य प्राप्त कर सकें।
आप सोच रहे होंगे कि यह आवश्यक भी क्यों है? खैर, यह है! इसमें कोई संदेह नहीं, हम सुरक्षा को एक टीम पर छोड़ सकते हैं लेकिन विकास टीम पहले से ही कोड और हर चीज से अवगत है और सब कुछ अंतिम क्षण के लिए हल करने के लिए नहीं छोड़ा जा सकता! इसके अलावा, IT इन्फ्रास्ट्रक्चर कई बदलावों से गुजरा है और हम डायनामिक प्रोविजनिंग, क्लाउड कंप्यूटिंग, साझा संसाधनों और अन्य की ओर बदलाव को नजरअंदाज नहीं कर सकते जिन्होंने महत्वपूर्ण लाभ पहुंचाए हैं। इस प्रकार, यह अभ्यास सराहनीय है! DevSecOps के फायदे अविश्वसनीय रूप से समझने में सरल हैं! शुरुआत से अधिक स्वचालन और सुरक्षा जांच गलत प्रशासन और गलतियों (जो डाउनटाइम या हमले का कारण बनते हैं) की संभावना को कम करती है। यह सुरक्षा आर्किटेक्ट्स के लिए सुरक्षा कंसोल को मैन्युअल रूप से कॉन्फ़िगर करने की आवश्यकता को भी कम करता है जो एक बड़ी राहत है।
यह भी पढ़ें: ट्रैक होने से बचना असंभव क्यों है?
DevSecOps के सिद्धांत क्या हैं?
कई सिद्धांत या विशेषताएं हैं जो मूल्यवान हैं, यहां हम उनमें से कुछ को देखेंगे:
स्थिति (Positioning): DevSecOps का उद्देश्य किसी संगठन को बेहतर सुरक्षा प्राप्त करने में मदद करना है। इसमें, प्रत्येक सुरक्षा दोष की पहचान की जाती है और सुरक्षा अंतराल को भरने के लिए इसे अलग से ठीक किया जाता है। साथ ही, यह समय से पहले कमजोर चिंताओं की पहचान करता है और उन्हें कम करने के तरीके खोजे जा सकते हैं।
मजबूती (Ruggedness): DevSecOps कोडिंग में शामिल लोगों को मजबूती सिखाता है। चूंकि कोई कोड निर्दोष नहीं है, यह रचनात्मक प्रतिक्रिया प्रदान करने का प्रयास करता है। इस तरह कोई हमलावरों से कम से कम एक कदम आगे रहने का प्रयास कर सकता है।
स्थिति जागरूकता (Situation awareness): DevSecOps को लॉगिंग की आवश्यकता होती है, हमेशा। हर संसाधन को लॉग किया जाता है, बिना किसी अपवाद के। इसके पीछे कारण यह है कि लॉग के बिना, यह कमोबेश अंधेरे में तीर चलाने जैसा है। किसी को पता होना चाहिए कि क्या हो रहा है साथ ही कोड कैसे बदले जा रहे हैं ताकि नियंत्रण में रहा जा सके।
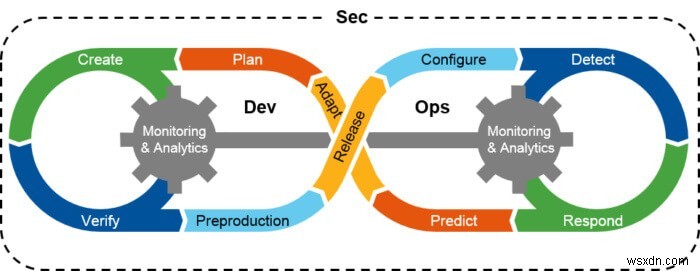
आरेख इस बात का एक मोटा विचार दर्शाता है कि हम इस अभ्यास के साथ कैसे काम कर सकते हैं, लेकिन यहां एक बड़ा सवाल उठता है और वह यह है कि क्या यह वह समाधान है जिसे हम ढूंढ रहे हैं?
क्या यह पर्याप्त कुशल है?
कुछ संगठन विकास, सुरक्षा और संचालन टीमों को मिलाकर, फीडबैक लूप को छोटा करके, घटनाओं को कम करके और साझा जिम्मेदारी के माध्यम से सुरक्षा में सुधार करके सकारात्मक परिणाम देख रहे हैं। फर्मों के साथ काम करने वाले विशेषज्ञों ने पुष्टि की है कि इस अभ्यास ने उन्हें अधिक सुरक्षित कोड जारी करने में मदद की है। हालांकि, कोडिंग में लगने वाले समय में वृद्धि देखी गई है। पेशेवर बताते हैं कि इसमें कोई संदेह नहीं कि सुरक्षा का ध्यान रखा जाता है, लेकिन अगर हम इसे लागू करने की कोशिश करते हैं जब समय सीमा दरवाजे पर दस्तक दे रही हो, तो यह उपलब्ध सबसे व्यवहार्य विकल्प नहीं हो सकता!
इसके साथ, यह डेवलपर्स और सुरक्षा विशेषज्ञों दोनों पर दबाव बढ़ाता है क्योंकि उन्हें एक-दूसरे के साथ समन्वय करना होता है। यह बहुत समय लेता है और विवाद का कारण भी बन सकता है।
यह भी पढ़ें: अनुकूली प्रमाणीकरण के साथ कोई और साइबर जोखिम नहीं
निष्कर्ष निकालने के लिए हम कह सकते हैं कि DevSecOps के लिए अभी भी एक लंबा रास्ता तय करना है और संभवतः अत्यधिक सुरक्षित वातावरण प्राप्त करना भी! आप क्या सोचते हैं? नीचे कमेंट सेक्शन में हमें बताएं!