कंप्यूटर में हैकिंग दुनिया भर में बहुत अधिक अवैध है।
UK में, कंप्यूटर अपराधों से निपटने वाला प्रमुख कानून कंप्यूटर मिस्यूज एक्ट 1990 है, जिसने कई राष्ट्रमंडल देशों में कंप्यूटर अपराध कानून का आधार बनाया है।
लेकिन यह कानून का एक गहरा विवादास्पद टुकड़ा भी है, और जिसे हाल ही में GCHQ, UK के प्राथमिक खुफिया संगठन, को किसी भी कंप्यूटर में हैक करने का कानूनी अधिकार देने के लिए अद्यतन किया गया है। तो, यह क्या है, और यह क्या कहता है?
पहले हैकर्स
कंप्यूटर मिस्यूज एक्ट पहली बार 1990 में लिखा गया और कानून में डाला गया, लेकिन इसका मतलब यह नहीं है कि उससे पहले कोई कंप्यूटर अपराध नहीं था। बल्कि, इसे अभियोजित करना अविश्वसनीय रूप से कठिन था, यदि असंभव नहीं। UK में मुकदमा चलाए जाने वाले पहले कंप्यूटर अपराधों में से एक था R v रॉबर्ट शिफ्रीन और स्टीफन गोल्ड, 1985 में।
शिफ्रीन और गोल्ड, सरल, ऑफ-द-शेल्फ कंप्यूटर उपकरण का उपयोग करके, व्यूडेटा सिस्टम से समझौता करने में कामयाब रहे, जो प्रेस्टेल के स्वामित्व वाला एक अल्पविकसित, केंद्रीकृत आधुनिक इंटरनेट का पूर्ववर्ती था, जो ब्रिटिश टेलीकॉम की सहायक कंपनी थी। हैक अपेक्षाकृत सरल था। उन्होंने एक ब्रिटिश टेलीकॉम इंजीनियर को ढूंढा, और कंधे से झांककर उसके लॉगिन क्रेडेंशियल्स (उपयोगकर्ता नाम '22222222' और पासवर्ड '1234') देखे। इस जानकारी के साथ, वे व्यूडेटा के माध्यम से बेरोकटोक चले गए, यहां तक कि ब्रिटिश शाही परिवार के निजी संदेशों को भी ब्राउज़ किया।
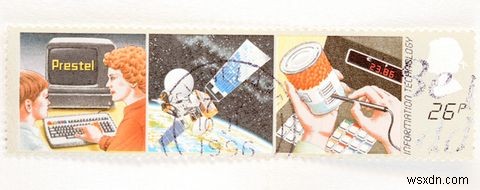
ब्रिटिश टेलीकॉम जल्द ही संदिग्ध हो गया और संदिग्ध व्यूडेटा खातों की निगरानी शुरू कर दी।
उनकी संदेह की पुष्टि होने में ज्यादा समय नहीं लगा। BT ने पुलिस को सूचित किया। शिफ्रीन और गोल्ड को गिरफ्तार किया गया और फोर्जरी एंड काउंटरफीटिंग एक्ट के तहत आरोप लगाया गया। उन्हें दोषी ठहराया गया, और क्रमशः £750 और £600 का जुर्माना लगाया गया। समस्या यह थी कि फोर्जरी एंड काउंटरफीटिंग एक्ट वास्तव में कंप्यूटर अपराधों पर लागू नहीं होता था, विशेष रूप से वे जो जिज्ञासा और जांच से प्रेरित थे, वित्तीय लक्ष्यों से नहीं।
शिफ्रीन और गोल्ड ने अपनी सजा के खिलाफ अपील की, और जीत गए।
अभियोजन पक्ष ने उनके बरी होने के खिलाफ हाउस ऑफ लॉर्ड्स में अपील की, और हार गया। उस अपील के न्यायाधीशों में से एक, लॉर्ड डेविड ब्रेनन, ने उनके बरी होने को बरकरार रखा, यह जोड़ते हुए कि यदि सरकार कंप्यूटर अपराधियों पर मुकदमा चलाना चाहती है, तो उन्हें ऐसा करने के लिए उपयुक्त कानून बनाने चाहिए।
इस आवश्यकता के कारण कंप्यूटर मिस्यूज एक्ट का निर्माण हुआ।
कंप्यूटर मिस्यूज एक्ट के तीन अपराध
1990 में पेश किए जाने पर कंप्यूटर मिस्यूज एक्ट ने तीन विशेष व्यवहारों को अपराध घोषित किया, प्रत्येक अलग-अलग दंड के साथ।
- प्राधिकरण के बिना कंप्यूटर सिस्टम तक पहुंचना।
- आगे के अपराध करने या सुविधा प्रदान करने के लिए कंप्यूटर सिस्टम तक पहुंचना।
- किसी भी प्रोग्राम के संचालन को बाधित करने के लिए, या आपके नहीं होने वाले किसी भी डेटा को संशोधित करने के लिए कंप्यूटर सिस्टम तक पहुंचना।
महत्वपूर्ण रूप से, कंप्यूटर मिस्यूज एक्ट 1990 के तहत किसी चीज को आपराधिक अपराध बनाने के लिए, इरादा होना चाहिए। उदाहरण के लिए, किसी के लिए अनजाने में और संयोग से किसी सर्वर या नेटवर्क से कनेक्ट होना अपराध नहीं है, जिस तक पहुंचने की अनुमति उनके पास नहीं है।
लेकिन किसी सिस्टम को इरादे से, यह जानते हुए कि उनके पास इसे एक्सेस करने की अनुमति नहीं है, एक्सेस करना पूरी तरह से अवैध है।
इसकी बुनियादी समझ के साथ कि क्या आवश्यक था, मुख्य रूप से प्रौद्योगिकी के अपेक्षाकृत नए होने के कारण, अपने सबसे मौलिक रूप में कानून ने उन अन्य अवांछनीय चीजों को अपराध घोषित नहीं किया जो कोई कंप्यूटर के साथ कर सकता है। नतीजतन, तब से इसे कई बार संशोधित किया गया है, जहां इसे परिष्कृत और विस्तारित किया गया है।
DDoS हमलों के बारे में क्या?
सूझबूझ वाले पाठकों ने देखा होगा कि ऊपर वर्णित कानून के तहत, DDoS हमले अवैध नहीं हैं, भले ही वे भारी मात्रा में क्षति और व्यवधान पैदा कर सकते हैं। ऐसा इसलिए है क्योंकि DDoS हमले सिस्टम तक पहुंच प्राप्त नहीं करते हैं। बल्कि, वे किसी दिए गए सिस्टम पर भारी मात्रा में ट्रैफ़िक निर्देशित करके इसे अभिभूत कर देते हैं, जब तक कि यह अब सामना नहीं कर सकता।
DDoS हमलों को 2006 में अपराध घोषित किया गया था, एक किशोर को बरी करने के एक साल बाद जिसने अपने नियोक्ता को 5 मिलियन से अधिक ईमेल से भर दिया था। नया कानून पुलिस और न्याय अधिनियम 2006 में पेश किया गया था, जिसने कंप्यूटर मिस्यूज एक्ट में एक नया संशोधन जोड़ा जो किसी भी चीज को अपराध घोषित करता है जो किसी भी कंप्यूटर या प्रोग्राम के संचालन या पहुंच को बाधित कर सकता है।
1990 के अधिनियम की तरह, यह केवल एक अपराध था यदि अपेक्षित इरादा और ज्ञान था। जानबूझकर DDoS प्रोग्राम लॉन्च करना अवैध है, लेकिन एक वायरस से संक्रमित होना जो DDoS हमला लॉन्च करता है, नहीं है।
महत्वपूर्ण रूप से, इस बिंदु पर, कंप्यूटर मिस्यूज एक्ट भेदभाव नहीं कर रहा था। एक पुलिस अधिकारी या जासूस के लिए कंप्यूटर में हैक करना उतना ही अवैध था जितना कि उसके बेडरूम में एक किशोर के लिए। यह 2015 के संशोधन में बदल गया।
आप वायरस भी नहीं बना सकते।
एक और खंड (धारा 37), बाद में कंप्यूटर मिस्यूज एक्ट के जीवन में जोड़ा गया, उन वस्तुओं के उत्पादन, प्राप्ति और आपूर्ति को अपराध घोषित करता है जो कंप्यूटर अपराध को सुविधाजनक बना सकते हैं।
उदाहरण के लिए, यह एक सॉफ़्टवेयर सिस्टम बनाने के लिए अवैध बनाता है जो DDoS हमला लॉन्च कर सकता है, या वायरस या ट्रोजन बना सकता है।
लेकिन यह कई संभावित समस्याएं पेश करता है। सबसे पहले, इसका वैध सुरक्षा अनुसंधान उद्योग के लिए क्या मतलब है, जिसने कंप्यूटर सुरक्षा बढ़ाने के उद्देश्य से हैकिंग टूल और एक्सप्लॉइट्स का उत्पादन किया है?
दूसरे, 'दोहरे उपयोग' वाली प्रौद्योगिकियों का क्या मतलब है, जिनका उपयोग वैध और अवैध दोनों कार्यों के लिए किया जा सकता है। इसका एक बड़ा उदाहरण Google Chrome होगा, जिसका उपयोग इंटरनेट ब्राउज़ करने के लिए किया जा सकता है, लेकिन SQL इंजेक्शन हमले शुरू करने के लिए भी।
उत्तर है, एक बार फिर, इरादा। UK में, मुकदमे क्राउन प्रॉसिक्यूशन सर्विस (CPS) द्वारा लाए जाते हैं, जो यह निर्धारित करता है कि किसी पर मुकदमा चलाया जाना चाहिए या नहीं। किसी को अदालत ले जाने का निर्णय कई लिखित दिशानिर्देशों पर आधारित होता है, जिनका CPS को पालन करना होता है।
इस उदाहरण में, दिशानिर्देश बताते हैं कि धारा 37 के तहत किसी पर मुकदमा चलाने का निर्णय केवल तभी किया जाना चाहिए यदि आपराधिक इरादा हो। यह भी जोड़ता है कि यह निर्धारित करने के लिए कि क्या कोई उत्पाद कंप्यूटर अपराध को सुविधाजनक बनाने के लिए बनाया गया था, अभियोजक को वैध उपयोग और इसे बनाने के पीछे की प्रेरणा को ध्यान में रखना चाहिए।
यह प्रभावी रूप से मैलवेयर उत्पादन को अपराध घोषित करता है, जबकि UK को एक संपन्न सूचना सुरक्षा उद्योग रखने की अनुमति देता है।
"007 - हैक करने का लाइसेंस"
कंप्यूटर मिस्यूज एक्ट को 2015 की शुरुआत में फिर से अद्यतन किया गया, यद्यपि चुपचाप, और बिना ज्यादा धूमधाम के। दो महत्वपूर्ण परिवर्तन किए गए।
पहला यह था कि UK में कुछ कंप्यूटर अपराध अब आजीवन कारावास से दंडनीय हैं। ये दिए जाएंगे यदि हैकर का इरादा और ज्ञान था कि उनकी कार्रवाई अनधिकृत थी, और इसमें "मानव कल्याण और राष्ट्रीय सुरक्षा" को "गंभीर नुकसान" पहुंचाने की क्षमता थी या "इस तरह के नुकसान होने के प्रति लापरवाह" थे।
ये सजाएं आपके बगीचे की विविधता के असंतुष्ट किशोर पर लागू नहीं होती दिखतीं। बल्कि, वे उनके लिए आरक्षित हैं जो ऐसे हमले शुरू करते हैं जिनमें मानव जीवन को गंभीर नुकसान पहुंचाने की क्षमता होती है, या महत्वपूर्ण राष्ट्रीय बुनियादी ढांचे को लक्षित करते हैं।
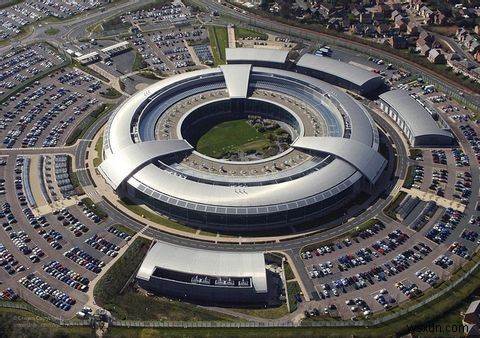
दूसरा परिवर्तन पुलिस और खुफिया ऑपरेटिव्स को मौजूदा कंप्यूटर अपराध कानून से प्रतिरक्षा देता था। कुछ ने इस तथ्य की सराहना की कि यह उन प्रकार के अपराधियों की जांच को सरल बना सकता है जो तकनीकी साधनों के माध्यम से अपनी गतिविधियों को अस्पष्ट कर सकते हैं। हालांकि अन्य, अर्थात् प्राइवेसी इंटरनेशनल, चिंतित थे कि यह दुरुपयोग के लिए परिपक्व था, और इस प्रकार के कानून के अस्तित्व के लिए पर्याप्त जांच और संतुलन नहीं हैं।
कंप्यूटर मिस्यूज एक्ट में परिवर्तन 3 मार्च 2015 को पारित किए गए, और 3 मई 2015 को कानून बन गए।
कंप्यूटर मिस्यूज एक्ट का भविष्य
कंप्यूटर मिस्यूज एक्ट बहुत अधिक एक जीवित कानून है। यह एक ऐसा है जो अपने जीवन भर में बदल गया है, और संभवतः ऐसा करना जारी रखेगा।
अगला संभावित परिवर्तन न्यूज़ ऑफ द वर्ल्ड फोन हैकिंग घोटाले के परिणामस्वरूप आने वाला है, और संभवतः स्मार्टफोन को कंप्यूटर के रूप में परिभाषित करेगा (जो वे हैं), और इरादे के साथ जानकारी जारी करने का अपराध पेश करेगा।
तब तक, मैं आपके विचार सुनना चाहता हूं। क्या आपको लगता है कि कानून बहुत दूर चला गया है? पर्याप्त नहीं? मुझे बताएं, और हम नीचे चैट करेंगे।
फोटो क्रेडिट: हैकर और लैपटॉप शटरस्टॉक के माध्यम से, ब्रेंडन हॉवर्ड / शटरस्टॉक.कॉम, अनाम DDC_1233 / थियरी एहरमैन, GCHQ बिल्डिंग / MOD