
इस बात से इनकार नहीं किया जा सकता कि 2016 को सांस्कृतिक और राजनीतिक रूप से व्यापक रूप से "खराब वर्ष" माना जाता है। लेकिन सुरक्षा की दुनिया का क्या - 2016 कैसे रहा? और हम लीक, उल्लंघनों, और निगरानी वृद्धि से क्या सीख सकते हैं?
लीक के बाद लीक के बाद लीक
जबकि वेबसाइट हैक और डेटा लीक कई वर्षों से हमारे ऑनलाइन जीवन का मुख्य आधार रहे हैं, 2016 वह वर्ष था जब सभी को ध्यान देने के लिए मजबूर होना पड़ा। कई हताहतों में क्लाउड स्टोरेज प्रदाता ड्रॉपबॉक्स और पेशेवर सोशल नेटवर्क लिंक्डइन शामिल थे।
ड्रॉपबॉक्स हैक ने 68 मिलियन खातों को उजागर किया, जिनमें से केवल आधे पासवर्ड सुरक्षित रूप से एन्क्रिप्टेड थे। लिंक्डइन 117 मिलियन क्रेडेंशियल खोकर इससे आगे निकल गया, या उस समय उनके उपयोगकर्ता आधार का 73 प्रतिशत। मई में इस हमले के सामने आने के बावजूद, माइक्रोसॉफ्ट ने एक महीने से भी कम समय में लिंक्डइन को $26.2 बिलियन में अधिग्रहित कर लिया। लिंक्डइन के खराब वर्ष को जारी रखते हुए, ऐसा लगता है कि उनकी ऑनलाइन लर्निंग साइट, लिंडा, से भी समझौता किया गया हो सकता है।
स्पॉटिफाई को अप्रैल में एक रहस्यमय और अभी भी अस्पष्टीकृत लीक का सामना करना पड़ा, जिसके परिणामस्वरूप सैकड़ों खाते पेस्टबिन पर लीक हो गए। बेहद लोकप्रिय गेम माइनक्राफ्ट अगला था लेकिन इस बार यह कंपनी से नहीं था। इसके बजाय, माइनक्राफ्ट फैनसाइट लाइफबोट पर हमला किया गया था, जिससे 7 मिलियन से अधिक खाते और साइट की खराब सुरक्षा प्रथाएं उजागर हुईं।
ड्रॉपबॉक्स और लिंक्डइन के साथ निष्पक्ष होने के लिए, उनके डेटा का मुख्य हिस्सा 2012 में हुए हमलों से आया प्रतीत होता है। अंतरिम वर्षों में संबंधित कंपनियों ने अपने सुरक्षा प्रयासों में काफी सुधार किया है। हालांकि, यह उन लाखों उपयोगकर्ताओं के लिए थोड़ी राहत की बात है जिनकी व्यक्तिगत जानकारी ऑनलाइन समाप्त हो गई।
वे अकेले नहीं थे
यूके इंटरनेट प्रदाता टॉकटॉक को एक 17 वर्षीय द्वारा हैक किया गया था, वीडियो शेयरिंग वेबसाइट डेलीमोशन ने 85.2 मिलियन उपयोगकर्ता नाम और ईमेल पते खो दिए, और सैन फ्रांसिस्को की परिवहन प्रणाली को 100 बिटकॉइन ($80,000) की फिरौती पर रखा गया था।
पिछले साल का एशले मैडिसन लीक इतिहास में सबसे खराब वयस्क वेबसाइट लीक माना जाता था। यौन प्राथमिकताओं का जारी होना विशेष रूप से हानिकारक था क्योंकि इसका उपयोग ब्लैकमेल और प्रतिष्ठा को नुकसान पहुंचाने के उपकरण के रूप में किया गया था। उपयोगकर्ताओं का शोषण करने का एक उपयोगी तरीका खोजने के बाद, हैकर्स ने अधिक वयस्क वेबसाइटों पर हमला किया, जिसके परिणामस्वरूप ब्रेज़र्स और एडल्टफ्रेंडफाइंडर लीक हुए।
ये लीक स्वयं में काफी हानिकारक हैं यदि हमलावर खाते के अंदर डेटा तक पहुंचता है। समस्या यह है कि यह स्पष्ट हो गया कि कई लोग अभी भी कई साइटों पर लॉगिन जानकारी का पुन: उपयोग करते हैं। यह टीमव्यूअर, और जीमेल जैसी हाई-प्रोफाइल साइटों की तरह दिखने वाले हैक-लेकिन-नहीं-थे की परिणति थी।
यह हम सभी के साथ होता है
विडंबना के एक मोड़ में, ट्विटर CEO जैक डोर्सी का ट्विटर अकाउंट आवरमाइन समूह द्वारा हैक किया गया था। समूह फेसबुक CEO मार्क जुकरबर्ग के ट्विटर और Pinterest खातों को भी विकृत करने में कामयाब रहा। संतुष्ट नहीं, उन्होंने अन्य तकनीकी CEO को निशाना बनाया, जिसमें गूगल के सुंदर पिचाई, उबर के ट्रैविस कलानिक, और स्पॉटिफाई के डैनियल एक शामिल थे। मुस्कुराहट खत्म करने के बाद, आप इस संतुष्टि को ले सकते हैं कि ये हाई-पावर्ड तकनीकी CEO हममें से बाकी लोगों की तरह ही कुछ सुरक्षा गलतियों का शिकार होते हैं।
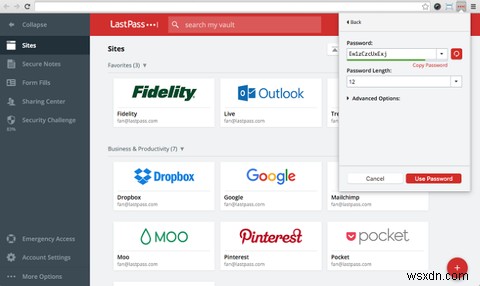
सबसे अच्छी सलाह है कि पासवर्ड मैनेजर का उपयोग शुरू करें। जबकि लास्टपास और डैशलेन के प्रसाद सबसे लोकप्रिय हैं, बहुत सारे ओपन सोर्स विकल्प हैं। एक बार जब आप अपने पासवर्ड सुरक्षित कर लेते हैं, तो आप सुरक्षा की एक अतिरिक्त परत के रूप में टू-फैक्टर ऑथेंटिकेशन सक्षम कर सकते हैं।
याहू का वर्ष भयानक से बदतर होता गया
जब हम डेटा लीक के विषय पर हैं, याहू का एक आश्चर्यजनक रूप से खराब वर्ष था। बीमार इंटरनेट कंपनी को बदलने में विफल रहने के बाद, मरिसा मेयर ने अंततः बेचने का फैसला किया। वेरिज़ोन में एक संभावित खरीदार मिलने के बाद, याहू ने यह स्वीकार करके अपनी बिक्री की संभावनाओं को नुकसान पहुंचाया कि दो साल पहले 500 मिलियन खाते लीक हुए थे। ओह, और वे NSA को आपके खाते तक बेरोकटोक पहुंच की अनुमति दे रहे थे।
क्योंकि 500 मिलियन खाते और सरकारी जासूसी पर्याप्त चौंकाने वाले नहीं थे, याहू ने वर्ष का अंत यह रिपोर्ट करके किया कि एक और अरब खाते लीक हुए थे। बड़ा करो या घर जाओ, है ना? यदि आप सोच रहे हैं कि अब याहू मेल से दूर जाने का समय है, तो प्रोटॉनमेल जैसे सुरक्षित विकल्प हैं।
मैलवेयर द्वारा बंधक बनाया गया
वायरस और मैलवेयर दुनिया भर के कंप्यूटर उपयोगकर्ताओं के लिए एक बड़ा सिरदर्द रहे हैं जब से हमने इंटरनेट से जुड़ना शुरू किया। सौभाग्य से, कंपनियां सुरक्षा कमजोरियों को पकड़ने और ठीक करने में बेहतर हो रही हैं ताकि किसी भी हमले का प्रभाव बहुत कम हो। कभी भी पीछे न रहने वालों में, हैकर्स ने तुलनात्मक रूप से कमजोर मोबाइल ऑपरेटिंग सिस्टम जैसे एंड्रॉइड पर अपना ध्यान केंद्रित किया है।
इस साल एंड्रॉइड डिवाइस पर दो बड़े एक्सप्लॉइट पाए गए हैं। गर्मियों में क्वालकॉम चिपसेट में एक भेद्यता का विवरण सामने आया जो एंड्रॉइड डिवाइस में व्यापक रूप से उपयोग किए जाते हैं, जिसे क्वाडरूट के नाम से जाना जाता है। एक्सप्लॉइट आपके डिवाइस पर रूट एक्सेस प्राप्त करने के लिए चार भेद्यताओं में से एक का उपयोग करता है। जबकि सुरक्षा पैच जारी किए गए हैं, सिस्टम अपडेट का समय पर वितरण अच्छे से खराब है, जिससे कई डिवाइस अभी भी संवेदनशील हैं।
दूसरा भी आपके डिवाइस पर मैलवेयर स्थापित करके, जिसे गूलीगन कहा जाता है, रूट विशेषाधिकार लेने का लक्ष्य रखता है। यह या तो एक दुर्भावनापूर्ण लिंक या थर्ड-पार्टी मार्केटप्लेस पर पाए जाने वाले दुष्ट ऐप के माध्यम से किया जाता है। यह एक्सप्लॉइट केवल एंड्रॉइड के पुराने संस्करणों प्री-मार्शमैलो 6.0 को प्रभावित करता है। हालांकि यह वर्तमान में गूगल के OS चलाने वाले सभी डिवाइस के लगभग 75 प्रतिशत के लिए जिम्मेदार है।
रैंसमवेयर का उदय
सबसे समस्याग्रस्त मैलवेयर निस्संदेह रैंसमवेयर रहा है। पूरे वर्ष इस अविश्वसनीय रूप से खतरनाक मैलवेयर की घटनाएं पहले कभी न देखे गए स्तर तक बढ़ गईं। रैंसमवेयर एक सॉफ्टवेयर है जो आपके डिवाइस पर कार्यक्षमता को लॉक कर देगा या आपकी फाइलों और डेटा को बंधक बना लेगा। स्क्रीन पर संदेश दिखाए जाते हैं जो आपको अपनी मशीन को अनलॉक करने और सॉफ्टवेयर को हटाने के लिए भुगतान करने के लिए प्रेरित करते हैं। आमतौर पर हालांकि, भले ही आप भुगतान करें, हैकर्स बस आपके कार्ड पर धोखाधड़ी शुल्क लगाएंगे, और मैलवेयर को हटाने के लिए कुछ नहीं करेंगे।
हमलावर अपनी वितरण रणनीति के साथ भी होशियार हो रहे हैं। कुख्यात लॉकी रैंसमवेयर की एक नई विविधता के लिए आपको किसी सॉफ्टवेयर को स्थापित करने के लिए सहमत होने की आवश्यकता नहीं है। इसके बजाय, यह एक एम्बेडेड फ़ाइल को डाउनलोड करने और चलाने के लिए जावास्क्रिप्ट का उपयोग करता है, जिससे आप खतरनाक मैलवेयर से संक्रमित हो जाते हैं। हमने पहले सैन फ्रांसिस्को परिवहन हैक का उल्लेख किया था जो रैंसमवेयर का एक रूप था, जिससे यात्रियों को मुफ्त यात्रा करने की अनुमति मिली जब तक कि फिरौती का भुगतान नहीं किया गया। यह एक प्रवृत्ति होने की संभावना है जो 2017 में जारी रहेगी, हैकर्स शहरों, परिवहन, और अन्य बुनियादी ढांचे को वित्तीय लाभ के लिए बंधक बनाने के लिए रैंसमवेयर का उपयोग करेंगे।
आपकी गोपनीयता और क्षीण हुई
यह कोई रहस्य नहीं है कि हम अपने बहुत सारे व्यक्तिगत डेटा को डिजिटल दुनिया में छोड़ देते हैं। इसमें से कुछ उस जानकारी से आता है जिसे हम सोशल मीडिया पर पोस्ट करना चुनते हैं, जबकि कुछ हमारी जानकारी के बिना पृष्ठभूमि में एकत्र किया जाता है।
सबसे प्रसिद्ध डेटा माइनर फेसबुक है। सोशल मीडिया दिग्गज के पास आपके बारे में जानकारी प्राप्त करने के कई अलग-अलग तरीके हैं। फिर इसे या तो अपने उत्पादों में उपयोग किया जाता है या तीसरे पक्ष को बेच दिया जाता है। वे अकेले नहीं हैं जो आपका डेटा पूरे वेब पर उजागर कर रहे हैं, क्योंकि फिटनेस ट्रैकर्स का उपयोग कम-पुण्य कारणों के लिए भी किया जा रहा है।
हमारे फिटनेस ट्रैकर्स, वियरेबल टेक, और हेल्थ ऐप भारी मात्रा में उपयोगी डेटा उत्पन्न करते हैं, जिसे विज्ञापनदाता और बीमा कंपनियां पाना पसंद करेंगी। दुनिया भर के अधिकांश देशों में चिकित्सा और स्वास्थ्य जानकारी की गोपनीयता को बारीकी से संरक्षित किया जाता है। हालांकि, तकनीकी बाजार विनियमन से आगे निकल रहा है, इसलिए आपका माना जाने वाला निजी डेटा जरूरी नहीं कि उस तरह बना रहे।
पोकेमॉन गो डिबेकल
गर्मियों में, ऑगमेंटेड रियलिटी गेम पोकेमॉन गो एक आश्चर्यजनक मेगाहिट बन गया, इसकी रिलीज के बाद के सप्ताह में 10 मिलियन से अधिक बार डाउनलोड किया गया। हालांकि, रिलीज के पहले कुछ दिनों में खेल द्वारा आवश्यक अनुमतियों के स्तर के बारे में एक बड़ी बहस छिड़ गई। आईओएस पर खेल में साइन इन करते समय आपको डेवलपर्स को अपने गूगल खाते तक "पूर्ण पहुंच" देने के लिए मजबूर किया गया था, एक विशेषाधिकार वास्तव में केवल गूगल के अपने ऐप्स को दिया जाता है। सौभाग्य से, यह नियांटिक द्वारा साइन इन तंत्र को लागू करने के तरीके में एक गलती के कारण हुआ था।
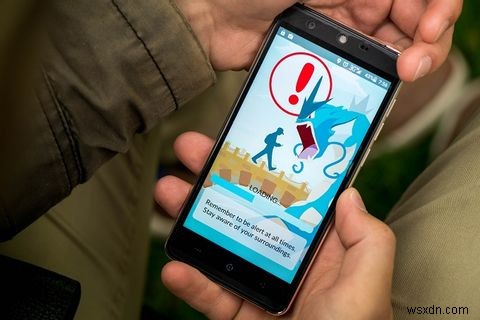
बहस ने कम से कम दिखाया कि उपयोगकर्ता अपने व्यक्तिगत डेटा को सौंपने के निहितार्थ को समझना शुरू कर रहे हैं। हमारे स्मार्टफोन डेटा लीकेज का एक प्रमुख स्रोत होते हैं, लेकिन सौभाग्य से एंड्रॉइड और iOS दोनों के पास आपकी गोपनीयता की रक्षा के लिए अपनी सेटिंग्स को 조정 करने के तरीके हैं। विंडोज 10 को इसके भारी डेटा संग्रह के लिए काफी आलोचना का सामना करना पड़ा है। खुशी की बात है कि आप जो रेडमंड वापस भेज रहे हैं उसे कम करने के तरीके हैं।
बिग ब्रदर का उदय
डिजिटल निगरानी एक नई अवधारणा नहीं है - चीन एक दशक से अधिक समय से ऐसा कर रहा है। 2013 में स्नोडेन लीक के साथ हमने दुनिया भर की खुफिया एजेंसियों के एक अदृश्य नेटवर्क के बारे में जाना जो हमारी हर चाल को ट्रैक कर रहे थे। जैसे-जैसे सार्वजनिक आक्रोश बढ़ा, ऐसा लग रहा था कि सरकारें पीछे हटेंगी और अपनी निगरानी रणनीति को कम करेंगी।
इस साल हमने सीखा कि विपरीत सच था। दुनिया भर में, सरकारें और खुफिया एजेंसियां अपनी निगरानी पर दोगुनी हो रही हैं, और कई मामलों में अपनी प्रथाओं को वैध बनाने का प्रयास कर रही हैं। इसमें अब-कुख्यात स्नूपर्स चार्टर यूके में शामिल है। बिल नवंबर में कानून बन गया, ISP को अपने नेटवर्क पर सभी गतिविधि के लॉग को एक वर्ष तक रखने के लिए मजबूर किया। इस जानकारी को तब सरकारी एजेंसियों की एक चकरा देने वाली सरणी के बीच साझा किया जा सकता है... कारणों के लिए।
समान कानून से NSA द्वारा प्रचलित खतरनाक रूप से व्यापक निगरानी को वैध बनाने की उम्मीद है। दुर्भाग्य से, "राष्ट्रीय सुरक्षा" के नाम पर इन गोपनीयता-विनाशकारी रणनीतियों का सार्वजनिक विरोध ढहने लगा है। दुख की बात है कि सोशल मीडिया ने चरमपंथियों और आतंकवादियों को अपना संदेश फैलाने के लिए एक मंच देकर इस कथा का समर्थन किया है जबकि कंपनियां रक्षा में व्हेक-ए-मोल खेलती हैं।
डेटाबेस गैलोर
उनके श्रेय के लिए, फेसबुक, ट्विटर, माइक्रोसॉफ्ट, और यूट्यूब आतंकवाद से संबंधित सामग्री का एक डेटाबेस बनाने के लिए मिलकर काम करेंगे जिसे आसानी से हटाया जा सके। हालांकि, डेटाबेस एक और निगरानी उपकरण में बदल सकता है। यह ट्विटर के संभावित सेंसरशिप समूह ट्रस्ट एंड सेफ्टी काउंसिल के साथ अच्छी तरह से मेल खाएगा।
FBI एक निगरानी-अनुकूल डेटाबेस विकसित कर रहा है जिसे नेक्स्ट जेनरेशन आइडेंटिफिकेशन (NGI) के नाम से जाना जाता है। यह प्रणाली "दुनिया का सबसे बड़ा और सबसे कुशल बायोमेट्रिक और आपराधिक इतिहास सूचना का इलेक्ट्रॉनिक भंडार" होगी। यह तर्क को और मजबूती देता है कि बायोमेट्रिक्स पहचान का भविष्य नहीं हो सकते। यह सिर्फ सरकारें नहीं हैं जो आप पर जासूसी करने पर तुली हैं। निजी जांचकर्ता और शौकिया जासूस वेब पर व्यक्तियों को ट्रैक करने के तरीके विकसित कर रहे हैं।
आप चूक गए होंगे, लेकिन अमेरिका में इस साल चुनाव था। राजनीतिक दल संभावित मतदाताओं पर जानकारी एकत्र करने के नए तरीके खोज रहे थे। चिंताजनक रूप से, पुलिस विभागों ने बेवेयर नामक विवादास्पद सॉफ्टवेयर का उपयोग करना शुरू कर दिया है। इसका उद्देश्य आपके सोशल मीडिया खातों के आधार पर आपको "खतरे का स्कोर" देना है। यह सब काफी माइनॉरिटी रिपोर्ट-एस्क लगता है जो आपको सोशल मीडिया पर क्या साझा करते हैं इसके बारे में सावधान करना चाहिए।
खुश होने के कारण
इस तरह के एक उथल-पुथल भरे वर्ष को पीछे मुड़कर देखने से आपको यह धारणा मिल सकती है कि दुनिया हमारे चारों ओर ढह रही है, हमारा निजी डेटा सरकारों और हैकर्स द्वारा खुले में परेड किया जा रहा है।
हालांकि, कुछ कंपनियां हम सभी के लिए स्थिति सुधारने की कोशिश कर रही हैं। इसमें मोज़िला शामिल है, फ़ायरफ़ॉक्स वेब ब्राउज़र के डेवलपर। मोज़िला का घोषणापत्र दस सिद्धांतों को सूचीबद्ध करता है जो इंटरनेट की सुरक्षा और पहुंच की रक्षा के बारे में हैं। उस अंत तक, उन्होंने हाल ही में फ़ायरफ़ॉक्स फोकस जारी किया - iOS के लिए एक गोपनीयता-केंद्रित वेब ब्राउज़र।
इंटरनेट की रीढ़ प्रदान करने वाली प्रौद्योगिकियां बेहतर के लिए बदलाव से गुजर रही हैं। ट्रांसपोर्ट लेयर सिक्योरिटी (TLS) धीरे-धीरे सिक्योर सॉकेट लेयर (SSL) को बदल रही है ताकि आपके और वेबसाइट के बीच अधिक सुरक्षित कनेक्शन बनाया जा सके। 100 प्रतिशत HTTPS अपनाने की दिशा में भी एक प्रयास है। सुरक्षा कंपनी सिमेंटेक वेबसाइटों को मुफ्त प्रमाणपत्र प्रदान कर रही है साथ ही सशुल्क ऐड-ऑन सेवाएं। फिर लेट्स एनक्रिप्ट है जो मुफ्त प्रमाणपत्र भी प्रदान करता है, जिसे सार्वजनिक लाभ निगम ISRG द्वारा संचालित किया जाता है।
यह अभी तक स्पष्ट नहीं है कि बिटकॉइन भविष्य में क्या भूमिका निभाएगा, लेकिन ब्लॉकचेन हमारी दुनिया को अधिक सुरक्षित बना देगा। एक मौका है कि यह इलेक्ट्रॉनिक वोटिंग को वास्तविकता बना सके। सामग्री निर्माताओं को उनके काम का नियंत्रण रखने के लिए ब्लॉकचेन का उपयोग करने का आंदोलन मुख्यधारा के करीब पहुंच रहा है। यह पारंपरिक बैंकिंग को भी अधिक सुरक्षित बना सकता है।
अपनी गोपनीयता पर नियंत्रण रखना
दुनिया भर में निगरानी योजनाओं में उभरने वाले ऑरवेलियन विषय ठंडे लग सकते हैं। सौभाग्य से, बहुत सारे संगठन आपकी ओर से लड़ रहे हैं ताकि इंटरनेट को गोपनीयता ब्लैकहोल बनने से रोका जा सके।
कुछ टिप्पणीकारों के विपरीत, एन्क्रिप्शन आपकी सुरक्षा सुनिश्चित करने की कुंजी है। आप फेसबुक के व्हाट्सएप मैसेजिंग सेवा में एंड-टू-एंड एन्क्रिप्शन भी सक्षम कर सकते हैं। यदि आप अपने ISP की अति उत्साही नजरों से खुद को बचाना चाहते हैं, तो आप लॉगलेस VPN पर स्विच भी कर सकते हैं।
2017 के लिए अपनी सुरक्षा कस लें
आपको ऐसा लग सकता है कि आपने यह सुनकर पर्याप्त कर लिया है कि आपके खातों में से एक और हैक हो गया है। हालांकि, यह महत्वपूर्ण है कि यदि आप सुरक्षित रहना चाहते हैं तो आप अपनी सुरक्षा थकान को मात दें। अपनी गोपनीयता की रक्षा के लिए आप जो सबसे अच्छी चीजें कर सकते हैं उनमें से एक है कि आप इंटरनेट पर जानबूझकर क्या पोस्ट करते हैं इसे बदलें। अपने बच्चों की रक्षा करने के भी बहुत सारे तरीके हैं, ताकि वे ऑनलाइन दुनिया का अधिकतम लाभ उठा सकें।
जैसे ही हम नए साल में प्रवेश करते हैं, वार्षिक सुरक्षा जांच करना एक अच्छा विचार है, ताकि आप जितना संभव हो उतना सुरक्षित हो सकें। फिर निवारक कार्रवाई करें, जैसे haveibeenpwned वेबसाइट पर साइन अप करना ताकि यदि आपके खाते कभी समझौता किए जाते हैं तो अलर्ट प्राप्त हो सके।
आपको 2016 कैसा लगा? क्या आप हैक के पहाड़ों से प्रभावित थे? या आप रैंसमवेयर की चपेट में आ गए? नीचे टिप्पणियों में हमें बताएं और एक सुरक्षित, संरक्षित 2017 लें!
