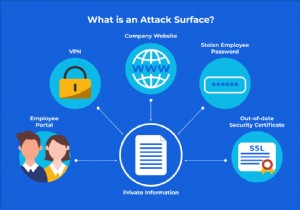
अटैक सरफेस क्या है और इसे कैसे कम करें?
अटैक सरफेस का वर्णन करने के लिए, आपको उन सभी कमजोरियों को जोड़ना होगा जिनका शोषण करने के लिए जाना जाता है। अटैक सरफेस का विश्लेषण करें। एसेट मैनेजमेंट के लिए पॉलिसी संशोधन आवश्यक हैं। अनुपयोगी, अनावश्यक और अत्यधिक अनुमति वाले नियमों को समाप्त करके, आप अपने सिस्टम को सरल बनाएंगे। सबसे कमजोर बिंदुओं को मजबूत करना पहली प्राथमिकता है।
सुरक्षा जोखिम को कैसे कम किया जा सकता है?
- अनावश्यक सेवाओं को रोकें और सबसे कम विशेषाधिकार सेटिंग्स का उपयोग करके उन्हें बंद करें
- पैच का उपयोग करें - अपने सुरक्षा सिस्टम और सभी सॉफ्टवेयर को नियमित स्कैन चलाकर पैच के साथ अपडेट रखना बहुत महत्वपूर्ण है
- देश से बाहर जाने वाले डेटा पर नियंत्रण रखें
नेटवर्किंग में अटैक सरफेस क्या हैं?
कंप्यूटिंग शब्दों में, अटैक सरफेस उन संभावित प्रवेश बिंदुओं की संख्या को संदर्भित करता है जिनका एक अनधिकृत उपयोगकर्ता सिस्टम से डेटा निकालने के लिए शोषण कर सकता है। एक छोटा अटैक सरफेस आपके कंप्यूटर की सुरक्षा को आसान बनाता है।
साइबर सुरक्षा में अटैक सरफेस क्या है?
एक हमलावर सिस्टम, सिस्टम एलिमेंट, या वातावरण में प्रवेश करने, नष्ट करने, या जानकारी निकालने का प्रयास कर सकता है यदि उपरोक्त में से कोई भी बिंदु सीमा पर मौजूद है।
साइबर अटैक सरफेस क्या है?
यह सभी संभावित सुरक्षा जोखिमों से बना होता है जो उजागर हो सकते हैं। सभी ज्ञात, अज्ञात और संभावित कमजोरियों और नियंत्रणों को हार्डवेयर, सॉफ्टवेयर और नेटवर्क घटकों में एकत्रित करने के साथ-साथ, इसे साइबर सुरक्षा मैट्रिक्स के रूप में भी संदर्भित किया जा सकता है।
अटैक सरफेस और वल्नरेबिलिटी में क्या अंतर है?
जबकि सुरक्षा उद्देश्यों के लिए अटैक सरफेस को कम किया जा सकता है, यह उस नुकसान की मात्रा को कम नहीं करता जो कमजोरियां पहुंचा सकती हैं। नए सॉफ्टवेयर की शुरूआत के साथ, साइबर-कमजोरियां बढ़ती हैं जबकि सुरक्षा संचालन अधिक जटिल हो जाते हैं।
अटैक सरफेस क्या है और इसे कैसे कम करें? (संक्षिप्त चर्चा)
IT सुरक्षा में सुधार का एक तरीका यह है कि सिस्टम या सॉफ्टवेयर के हमले की संभावना को कम किया जाए। अटैक सरफेस को कम करने की तकनीकों में चल रहे कोड को कम करना, अविश्वसनीय उपयोगकर्ताओं के पास मौजूद प्रवेश बिंदुओं को कम करना, और अक्सर अनुरोध की जाने वाली सेवाओं को समाप्त करना शामिल है।
अटैक सरफेस कम करने के लिए क्या उपयोग किया जाता है?
एक्सेस कंट्रोल को अटैक सरफेस कम करने की एक विधि के रूप में माना जा सकता है। संगठनों के लिए बाहरी और आंतरिक पहुंच को संवेदनशील डेटा और संसाधनों तक सीमित करना महत्वपूर्ण है। मल्टी-फैक्टर ऑथेंटिकेशन (नीचे वीडियो देखें) एक ऐसी तकनीक है जो लॉकिंग, एक्सेस कार्ड, बायोमेट्रिक्स और यहां तक कि तालों जैसे भौतिक उपायों का उपयोग करती है।
अटैक सरफेस के उदाहरण क्या हैं?
- वर्कस्टेशन और लैपटॉप
- नेटवर्क पर फाइल सर्वर
- नेटवर्क एप्लिकेशन चलाने वाले सर्वर
- कॉर्पोरेट फायरवॉल और स्विच
सुरक्षा जोखिमों का प्रबंधन कैसे करें?
जोखिम कम करने के लिए कदम उठाएं। मूल्यांकन, योजना, डिजाइन और कार्यान्वयन द्वारा समग्र जोखिम-प्रबंधन और अनुपालन प्रक्रिया को लागू करें। अपने सुरक्षा सिस्टम को अपडेट करके लगातार आधार पर नए, विकसित होते खतरों के उद्भव को देखें और रोकें।
सिक्योरिटी रिस्क रिडक्शन क्या है?
जोखिम में कमी अधिकांश सुरक्षा कार्यक्रमों का लक्ष्य है। डिप्टी रिस्क मैनेजर शॉन क्लैंसी कहते हैं, "जोखिम शमन के माध्यम से खतरे के स्तर को या तो प्रतिद्वंद्वी को हमले से पहले समाप्त या रोककर, उन्नत सुरक्षा के माध्यम से अवसरों को रोककर, या परिणामों को कम करके कम किया जाता है यदि हमला सफल होता है।"
इंटरनेट सुरक्षा के जोखिम को कैसे कम करें?
- हर समय नवीनतम सुरक्षा पैच का उपयोग करें
- बाहर जाने वाले डेटा की सुरक्षा सुनिश्चित करें
- अपनी टीम को नियमित रूप से प्रशिक्षित करें
- पासवर्ड को यथासंभव मजबूत बनाएं
- एन्क्रिप्शन द्वारा डेटा सुरक्षित करें
- लॉगिन प्रयासों की संख्या सीमित करें
- किल स्विच स्थापित करने पर विचार करें
- पासवर्ड मैनेजमेंट सिस्टम सेटअप करें
क्या सुरक्षा जोखिम को समाप्त किया जा सकता है?
जोखिम को पूरी तरह से समाप्त नहीं किया जा सकता, इसलिए इस प्रक्रिया को तब तक दोहराना आवश्यक होगा जब तक कि स्कोर टेबल का कंट्रोल और ट्रांसफरेंस स्कोर उस स्तर तक नहीं पहुंच जाता जिसके साथ आप सहज हैं।
अटैक सरफेस एन्यूमरेशन क्या है?
एक लक्षित एप्लिकेशन के अटैक सरफेस को परिभाषित करने में एप्लिकेशन और उसके उपयोगकर्ताओं के बारे में विशिष्ट जानकारी एकत्र करना शामिल है। परिणामस्वरूप, पाठकों को उदाहरण और टूल उपयोग सहायता साथ में जानकारी के साथ प्राप्त होगी।
अटैक सरफेस और अटैक वेक्टर क्या है?
साइबर हमलों के संदर्भ में, अटैक वेक्टर सिस्टम या नेटवर्क तक अनधिकृत पहुंच प्राप्त करने के तरीके हैं। यह एक हमलावर द्वारा कंप्यूटर सिस्टम या नेटवर्क में हेरफेर करने के लिए उपयोग किए जाने वाले संभावित अटैक वेक्टर की संख्या है।
संभावित अटैक सरफेस क्या हैं?
अटैक सरफेस को तीन प्रकारों में वर्गीकृत किया जा सकता है: डिजिटल, फिजिकल, और अकॉस्टिक। यह फिजिकल अटैक सरफेस है। यह सोशल इंजीनियरिंग अटैक सरफेस है।