अटैक सरफेस कम करना: हार्डनिंग स्टेप्स और नेटवर्क सुरक्षा सर्वोत्तम अभ्यास
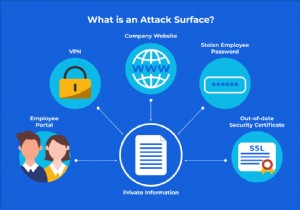
अटैक सरफेस उन सभी बिंदुओं का योग है जहां एक अनधिकृत उपयोगकर्ता किसी सिस्टम में डेटा निकालने, नष्ट करने, या दर्ज करने का प्रयास कर सकता है। इसे कम करना सुरक्षा मुद्रा में सुधार के लिए महत्वपूर्ण है।
अटैक सरफेस कम करने के लिए आपकी सिफारिशें क्या हैं?
- अपने एक्सेस प्रोटोकॉल के हिस्से के रूप में मजबूत प्रमाणीकरण का उपयोग करना अच्छा विचार है
- हर उपयोगकर्ता के लिए, विस्तृत विशेषता या भूमिका-आधारित दृष्टिकोण का उपयोग करके एक्सेस कंट्रोल सेट करें
- बैकअप अधिकांश कंपनियों के लिए एक सामान्य अटैक सरफेस हैं क्योंकि वे कोड और डेटा की प्रतिकृतियां होते हैं
अटैक सरफेस क्या है और संक्षेप में चर्चा करें कि आप अटैक सरफेस कैसे कम करते हैं?
IT सुरक्षा में सुधार करने का एक तरीका यह है कि सिस्टम या सॉफ्टवेयर पर कितनी आसानी से हमला किया जा सकता है, इसे कम किया जाए। अटैक सरफेस कम करने की तकनीकों में चल रहे कोड को कम करना, अविश्वसनीय उपयोगकर्ताओं के लिए प्रवेश बिंदुओं को कम करना, और अक्सर अनुरोध की जाने वाली सेवाओं को समाप्त करना शामिल है।
हमने आपके नेटवर्क पर बाहरी हमले की भेद्यता को कैसे कम किया है?
- अपने संगठन के अंदर सभी नेटवर्क और डिवाइस पर डिफ़ॉल्ट पासवर्ड सेट/बदलें
- डिफ़ॉल्ट सेटिंग्स एक प्रसिद्ध और व्यापक रूप से शोषित अटैक सरफेस का प्रतिनिधित्व करती हैं!
- नेटवर्क को सेगमेंट करें ताकि केवल जिन्हें सिस्टम या जानकारी तक पहुंच की आवश्यकता है, वे ऐसा कर सकें
नेटवर्क के भीतर अटैक सरफेस को कम करके क्या हासिल होता है?
संक्षेप में, NAC (नेटवर्क एक्सेस कंट्रोल) CISCO ISE के कारण पूरी तरह से पुनरुत्थान में है क्योंकि यह अटैक सरफेस को नियंत्रित और मॉनिटर करके कम करता है। लेटरल एक्सेस को नियंत्रित करना और अनधिकृत उपयोग को रोकना। नेटवर्क गतिशील रहा है। Cisco ISE के साथ, एंडपॉइंट्स को प्रोफाइल किया जा सकता है और उपयोगकर्ताओं की पहचान की जा सकती है।
ब्राउज़र के अटैक सरफेस को कैसे कम करें और इसे अधिकतम सुरक्षा और गोपनीयता के लिए हार्डन करें?
- शून्य विश्वास मान लें
- किसी को भी अपने संसाधनों तक पहुंच न दें जब तक कि वे अपनी पहचान और अपने डिवाइस की सुरक्षा साबित न कर दें
- मजबूत एक्सेस प्रोटोकॉल सुनिश्चित करें
- मजबूत प्रमाणीकरण नीतियां सुनिश्चित करें
- अपने बैकअप की रक्षा करें
- अपने नेटवर्क को सेगमेंट करके व्यवस्थित करें
अटैक सरफेस कम करने के लिए क्या उपयोग किया जाता है?
- एक्सेस कंट्रोल को अटैक सरफेस कम करने की एक विधि के रूप में मानें
- संगठनों के लिए बाहरी और आंतरिक पहुंच को संवेदनशील डेटा और संसाधनों तक सीमित करना महत्वपूर्ण है
- मल्टी-फैक्टर ऑथेंटिकेशन (वीडियो देखें) एक तकनीक है जो भौतिक उपायों जैसे लॉकिंग, एक्सेस कार्ड, बायोमेट्रिक्स, और यहां तक कि तालों का उपयोग करती है
अटैक सरफेस क्या है और संक्षेप में चर्चा करें कि आप अटैक सरफेस कैसे कम करते हैं? (वैकल्पिक परिप्रेक्ष्य)
- एक अटैक सरफेस का वर्णन करने के लिए, ज्ञात शोषक सभी कमजोरियों को जोड़ने की आवश्यकता है
- अटैक सरफेस विश्लेषण करें
- एसेट प्रबंधन के लिए नीति संशोधन आवश्यक हैं
- अनुपयोगी, अनावश्यक, और अत्यधिक अनुमेय नियमों को समाप्त करके अपने सिस्टम को सरल बनाएं
- सबसे कमजोर बिंदुओं को मजबूत करना पहली प्राथमिकता है
अटैक सरफेस क्या है?
एक हमलाड़ी सिस्टम, सिस्टम तत्व, या वातावरण में प्रवेश करने, नष्ट करने, या जानकारी निकालने का प्रयास कर सकता है यदि सीमा पर उपरोक्त में से कोई भी बिंदु मौजूद है।
सिस्टम के अटैक सरफेस को सीमित करना क्यों महत्वपूर्ण है?
छोटे और मध्यम आकार के व्यवसाय (SMB) को सुरक्षा को अधिकतम करने के लिए अटैक सरफेस को कम करना चाहिए। अपने अटैक सरफेस को समझना, प्रबंधित करना, और सीमित करना महत्वपूर्ण है, जो संभावित तरीकों की संख्या है जिससे उपयोगकर्ता और नेटवर्क एडमिनिस्ट्रेटर डिवाइस में अपना रास्ता बना सकते हैं।
अटैक सरफेस के उदाहरण
- वर्कस्टेशन और लैपटॉप
- नेटवर्क फाइल सर्वर
- नेटवर्क एप्लिकेशन सर्वर
- कॉर्पोरेट फायरवॉल और स्विच
भेद्यता कैसे कम कर सकते हैं?
- बिल्डिंग कोड लागू करें
- सामाजिक सुरक्षा और बीमा
- आर्थिक विविधता के आधार पर लचीली अर्थव्यवस्था विकसित करें
- ज्ञान और जागरूकता का प्रसार
- तैयारी के उपाय करें
अटैक सरफेस कम करने के लिए क्या किया जा सकता है?
- शून्य विश्वास मान लें
- किसी को भी अपने संसाधनों तक पहुंच न दें जब तक कि वे अपनी पहचान और अपने डिवाइस की सुरक्षा साबित न कर दें
- मजबूत एक्सेस प्रोटोकॉल सुनिश्चित करें
- मजबूत प्रमाणीकरण नीतियां सुनिश्चित करें
- अपने बैकअप की रक्षा करें
- अपने नेटवर्क को सेगमेंट करके व्यवस्थित करें
IT वातावरण में भेद्यता कैसे कम की जा सकती है?
नेटवर्क एक्सेस कंट्रोल सिस्टम, फायरवॉल, या एंडपॉइंट डिटेक्शन और रिस्पांस टूल अस्थायी या स्थायी क्षतिपूरक नियंत्रणों को स्वचालित रूप से लागू कर सकते हैं, जिससे भेद्यता के संपर्क में कमी आती है।
नेटवर्किंग में अटैक सरफेस क्या हैं?
कंप्यूटिंग शब्दों में, अटैक सरफेस उन संभावित प्रवेश बिंदुओं की संख्या को संदर्भित करता है जिनका एक अनधिकृत उपयोगकर्ता सिस्टम से डेटा निकालने के लिए फायदा उठा सकता है। छोटा अटैक सरफेस आपके कंप्यूटर की रक्षा करना आसान बनाता है।
निम्नलिखित में से कौन सा अटैक सरफेस का उदाहरण है?
- वर्कस्टेशन और लैपटॉप
- नेटवर्क फाइल सर्वर
- नेटवर्क एप्लिकेशन सर्वर