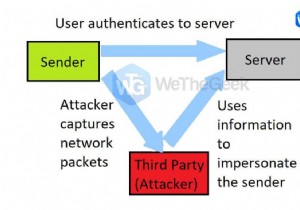
क्या रिप्ले अटैक MITM है?
एकमात्र MITM जिसे वास्तव में माना जा सकता है वह रिप्ले अटैक है, M, और फिर भी, MITM केवल हमले का हिस्सा है। रिफ्लेक्शन अटैक सिद्धांत रूप में रिले अटैक का एक विशेष मामला है, जिसके लिए आप केवल एक डिवाइस का उपयोग कर सकते हैं, हालांकि वास्तव में, वे एक-दूसरे से काफी अलग हैं। रिप्ले अटैक को आंशिक रूप से MITM माना जाता है।
सत्र रिप्ले अटैक क्या है?
सत्र रिप्ले सुरक्षा पर हमले कंप्यूटर हैकर्स द्वारा एक सरल तीन-चरण प्रक्रिया का पालन करके किए जा सकते हैं। इस हमले के माध्यम से, एक वैध उपयोगकर्ता और एक वेबसाइट के बीच डेटा ट्रांसमिशन में देरी, री-प्ले या दोहराया जाता है।
साइबर सुरक्षा में रिप्ले क्या है?
रिप्ले हमलों में साइबर अपराधी सुरक्षित नेटवर्क संचार पर नजर रखते हैं, उन्हें रोकते हैं, और फिर रिसीवर को गुमराह करने के लिए उन्हें धोखाधड़ी से देरी या पुनः भेजते हैं ताकि वह हैकर की कार्रवाई करे।
रिप्ले अटैक का उदाहरण क्या है?
रिप्ले हमलों में एक अधिकृत उपयोगकर्ता द्वारा पहले भेजे गए संदेश को नेटवर्क पर भेजना और फिर उसे फिर से भेजना शामिल है। समय-सीमित और प्रक्रिया-सीमित यादृच्छिक सत्र कुंजी बनाना भी रिप्ले हमलों को रोकने में सहायता कर सकता है।
क्या रिप्ले अटैक मैन-इन-द-मिडिल अटैक है?
रिप्ले अटैक एक मार्ग है जिसके माध्यम से पीयर-टू-पीयर संचार का उल्लंघन होता है, जो प्रमाणीकरण और कुंजी वितरण प्रोटोकॉल की सुरक्षा को खतरे में डालता है। रिप्ले करने वाले हमले मैन-इन-द-मिडिल हमलों के उदाहरण हैं।
साइबर सुरक्षा में सत्र रिप्ले क्या है?
सत्र रिप्ले अटैक शब्द का उपयोग प्लेबैक अटैक और रिप्ले अटैक के पर्यायवाची के रूप में भी किया जा सकता है। ये हमले दुर्भावनापूर्ण साधनों का उपयोग करके वैध डेटा ट्रांसमिशन को दोहराते या देरी करते हैं। इस मामले में, हैकर अद्वितीय सत्र ID (कुकी, URL, या फॉर्म फ़ील्ड में संग्रहीत) को पुनर्प्राप्त करने के लिए सत्र को रोक सकता है।
सप्रेस रिप्ले अटैक क्या है?
एक विरोधी सप्रेस-रिप्ले अटैक भी कर सकता है (आपके संदेश को रोककर और रिप्ले करके), जो इसे गलत क्षण पर प्राप्त हुआ प्रतीत होता है।
रिप्ले अटैक और मैन-इन-द-मिडिल अटैक में क्या अंतर है?
मैन-इन-द-मिडिल हमलों को अक्सर रिप्ले हमले कहा जाता है। अधिकांश मामलों में, मैन-इन-द-मिडिल अटैक केवल किसी भी प्रकार के हैक को संदर्भित करने के लिए उपयोग किया जाने वाला शब्द है जिसमें दो साइटों के बीच इंटरनेट ट्रैफिक को कैप्चर करना शामिल है। जैसा कि नाम से पता चलता है, रिप्ले अटैक में हमलावर ट्रैफिक को कैप्चर करता है, इसे स्टोर करता है, और फिर इसे वापस भेजता है।
रिप्ले अटैक क्या है और यह कैसे काम करता है?
रिप्ले हमलों में साइबर अपराधी सुरक्षित नेटवर्क संचार पर नजर रखते हैं, उन्हें रोकते हैं, और फिर रिसीवर को गुमराह करने के लिए उन्हें धोखाधड़ी से देरी या पुनः भेजते हैं ताकि वह हैकर की कार्रवाई करे। आप केवल ईमेल को फिर से भेजकर सफल हो सकते हैं।
रिप्ले अटैक किस लिए उपयोग किया जाता है?
हमलों को रिप्ले करके, हमलावर नेटवर्क तक पहुंच प्राप्त कर सकते हैं, ऐसी जानकारी प्राप्त कर सकते हैं जिसे प्राप्त करना कठिन था या डुप्लिकेट लेनदेन पूरा कर सकते हैं। प्लेबैक हमलों के अलावा, रिप्ले हमलों को रिप्ले हमले भी कहा जाता है।
प्लेबैक हमलों पर संक्षेप में चर्चा करें?
प्लेबैक अटैक कहा जाता है) में वैध डेटा को किसी तरह से दोहराना या देरी करना शामिल है ताकि नेटवर्क में झूठा डेटा बनाया जा सके।
पासवर्ड रिप्ले अटैक क्या है?
रिप्ले अटैक के दौरान, डेटा पैकेट बाधित होते हैं और रिकॉर्ड किए गए एपिसोड रिप्ले किए जाते हैं। ट्रांसमिशन के दौरान, ये डेटा पैकेट एंडपॉइंट सर्वर तक पहुंचने के बाद बिल्कुल भी नहीं बदले हुए प्रतीत होते हैं।
रिप्ले अटैक क्या है और आप इसे कैसे कम कर सकते हैं?
रिप्ले हमलों को रोकने का सबसे प्रभावी तरीका प्रत्येक एन्क्रिप्टेड घटक को सत्र ID के साथ टैग करना है। साथ में, ये समाधान किसी भी तरह से एक-दूसरे पर निर्भर नहीं करते हैं। इस तथ्य के आलोक में कि कोई परस्पर निर्भरता नहीं है, कम कमजोरियां मौजूद हैं।
रिप्ले प्रमाणीकरण क्या है?
एक प्रमाणक आउटपुट का उपयोग करके जो केवल एक प्रमाणीकरण के लिए वैध है, एक प्रमाणीकरण प्रक्रिया रिप्ले हमलों से बचने में सक्षम है।
बायोमेट्रिक में रिप्ले अटैक क्या है?
बायोमेट्रिक रिप्ले अटैक तब होता है जब कोई किसी व्यक्ति की बायोमेट्रिक जानकारी से जुड़ी किसी चीज (जैसे टेम्पलेट) को चुराता है और गोपनीय डेटा तक पहुंच प्राप्त करने के लिए उस व्यक्ति का प्रतिरूपण करने के लिए इसका उपयोग करता है।
रिप्ले अटैक का उदाहरण क्या है?
रिप्ले हमलों में एक अधिकृत उपयोगकर्ता द्वारा पहले भेजे गए संदेश को नेटवर्क पर भेजना और फिर उसे फिर से भेजना शामिल है। रिप्ले अटैक के माध्यम से, एक हमलावर के लिए प्रमाणीकरण संदेश को बार-बार दोहराकर संसाधनों तक पहुंच प्राप्त करना संभव है।