MAC एड्रेस फ़िल्टरिंग उन विवादास्पद विशेषताओं में से है जिनके द्वारा कुछ लोग कसम खाते हैं, जबकि अन्य कहते हैं कि यह समय और संसाधनों की पूरी बर्बादी है। तो कौन सा है? मेरी राय में, यह दोनों है, इस पर निर्भर करता है कि आप इसका उपयोग करके क्या हासिल करने की कोशिश कर रहे हैं।
दुर्भाग्य से, इस सुविधा को एक सुरक्षा वृद्धि के रूप में विपणन किया जाता है जिसका उपयोग आप कर सकते हैं यदि आप तकनीकी रूप से जानकार हैं और प्रयास करने को तैयार हैं। असली तथ्य यह है कि यह वास्तव में कोई अतिरिक्त सुरक्षा प्रदान नहीं करता है और वास्तव में आपके वाई-फाई नेटवर्क को कम सुरक्षित बना सकता है! चिंता न करें, मैं नीचे इसके बारे में और बताऊंगा।
हालांकि, यह पूरी तरह से बेकार नहीं है। कुछ वैध मामले हैं जहां आप अपने नेटवर्क पर MAC एड्रेस फ़िल्टरिंग का उपयोग कर सकते हैं, लेकिन यह अतिरिक्त सुरक्षा नहीं जोड़ेगा। इसके बजाय, यह एक प्रशासनिक उपकरण है जिसका उपयोग आप यह नियंत्रित करने के लिए कर सकते हैं कि आपके बच्चे दिन के निश्चित समय के दौरान इंटरनेट का उपयोग कर सकते हैं या नहीं या यदि आप मैन्युअल रूप से अपने नेटवर्क पर डिवाइस जोड़ना चाहते हैं, जिनकी आप निगरानी कर सकते हैं।
यह आपके नेटवर्क को अधिक सुरक्षित क्यों नहीं बनाता
मुख्य कारण यह है कि यह आपके नेटवर्क को अधिक सुरक्षित नहीं बनाता क्योंकि MAC एड्रेस को स्पूफ करना वास्तव में आसान है। एक नेटवर्क हैकर, जो सचमुच कोई भी हो सकता है क्योंकि उपकरण इतने आसान हैं, आपके नेटवर्क पर MAC एड्रेस का आसानी से पता लगा सकते हैं और फिर उस एड्रेस को अपने कंप्यूटर पर स्पूफ कर सकते हैं।
तो, आप पूछ सकते हैं, वे आपका MAC एड्रेस कैसे प्राप्त कर सकते हैं यदि वे आपके नेटवर्क से कनेक्ट नहीं कर सकते? खैर, यह वाई-फाई के साथ एक अंतर्निहित कमजोरी है। WPA2 एन्क्रिप्टेड नेटवर्क के साथ भी, उन पैकेट्स पर MAC एड्रेस एन्क्रिप्ट नहीं किए जाते हैं। इसका मतलब है कि नेटवर्क स्निफिंग सॉफ्टवेयर इंस्टॉल किए हुए और आपके नेटवर्क की रेंज में वायरलेस कार्ड वाला कोई भी व्यक्ति आसानी से आपके राउटर के साथ संचार करने वाले सभी MAC एड्रेस को पकड़ सकता है।
वे डेटा या ऐसा कुछ भी नहीं देख सकते, लेकिन उन्हें वास्तव में आपके नेटवर्क तक पहुंचने के लिए एन्क्रिप्शन को तोड़ने की ज़रूरत नहीं है। क्यों? क्योंकि अब उनके पास आपका MAC एड्रेस है, वे इसे स्पूफ कर सकते हैं और फिर आपके राउटर को डिसएसोसिएशन पैकेट्स कहे जाने वाले विशेष पैकेट्स भेज सकते हैं, जो आपके डिवाइस को वायरलेस नेटवर्क से डिस्कनेक्ट कर देंगे।
फिर, हैकर का डिवाइस राउटर से कनेक्ट करने का प्रयास करेगा और स्वीकार किया जाएगा क्योंकि यह अब आपके वैध MAC एड्रेस का उपयोग कर रहा है। यही कारण है कि मैंने पहले कहा था कि यह सुविधा आपके नेटवर्क को कम सुरक्षित बना सकती है क्योंकि अब हैकर को आपके WPA2 एन्क्रिप्टेड पासवर्ड को क्रैक करने की बिल्कुल भी परेशानी नहीं करनी पड़ेगी! उन्हें बस एक विश्वसनीय कंप्यूटर होने का नाटक करना होगा।
फिर से, यह किसी ऐसे व्यक्ति द्वारा किया जा सकता है जिसे कंप्यूटर का बहुत कम या कोई ज्ञान नहीं है। यदि आप बस गूगल करते हैं "Kali Linux का उपयोग करके वाई-फाई क्रैक करें", तो आपको अपने पड़ोसी के वाई-फाई को कुछ ही मिनटों में हैक करने के ट्यूटोरियल के टन मिलेंगे। तो क्या वे उपकरण हमेशा काम करते हैं?
सुरक्षित रहने का सबसे अच्छा तरीका
वे उपकरण काम करेंगे, लेकिन यदि आप काफी लंबे वाई-फाई पासवर्ड के साथ WPA2 एन्क्रिप्शन का उपयोग नहीं कर रहे हैं। यह वास्तव में महत्वपूर्ण है कि आप एक सरल और छोटे वाई-फाई पासवर्ड का उपयोग न करें क्योंकि जब कोई हैकर इन उपकरणों का उपयोग करता है तो वह ब्रूट फोर्स अटैक करता है।
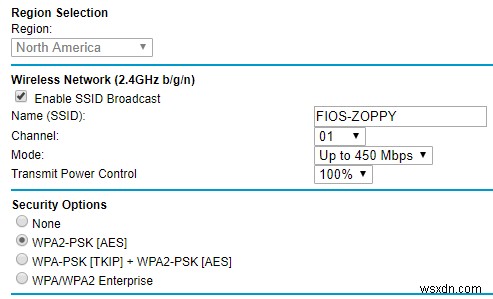
ब्रूट फोर्स अटैक के साथ, वे एन्क्रिप्टेड पासवर्ड को कैप्चर करेंगे और इसे सबसे तेज मशीन और पासवर्ड के सबसे बड़े शब्दकोश का उपयोग करके क्रैक करने का प्रयास करेंगे। यदि आपका पासवर्ड सुरक्षित है, तो पासवर्ड को क्रैक होने में वर्षों लग सकते हैं। हमेशा केवल AES के साथ WPA2 का उपयोग करने का प्रयास करें। आपको WPA [TKIP] + WPA2 [AES] विकल्प से बचना चाहिए क्योंकि यह बहुत कम सुरक्षित है।
हालांकि, यदि आपने MAC एड्रेस फ़िल्टरिंग सक्षम किया है, तो हैकर उस सारी परेशानी को बायपास कर सकता है और बस आपका MAC एड्रेस पकड़ सकता है, इसे स्पूफ कर सकता है, आपको या आपके नेटवर्क पर किसी अन्य डिवाइस को राउटर से डिस्कनेक्ट कर सकता है और मुक्त रूप से कनेक्ट हो सकता है। एक बार अंदर आने के बाद, वे हर तरह का नुकसान कर सकते हैं और आपके नेटवर्क पर सब कुछ एक्सेस कर सकते हैं।
समस्या के अन्य समाधान
लेकिन कुछ लोग अभी भी कहेंगे कि यह मेरे नेटवर्क पर कौन आ सकता है इसे नियंत्रित करने के लिए बहुत उपयोगी है, खासकर जब से हर कोई उन उपकरणों का उपयोग करना नहीं जानता जिनका मैंने ऊपर उल्लेख किया है। ठीक है, यह एक बात है, लेकिन बाहरी लोगों को नियंत्रित करने का एक बेहतर समाधान जो आपके नेटवर्क से कनेक्ट करना चाहते हैं, वह है गेस्ट वाई-फाई नेटवर्क का उपयोग करना।
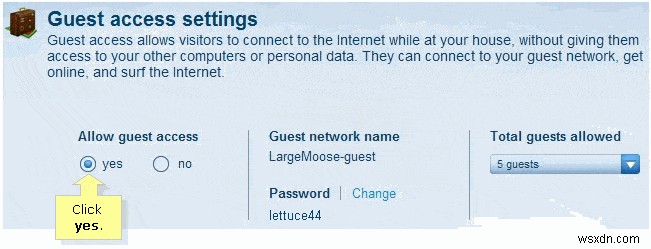
लगभग सभी आधुनिक राउटर्स में एक गेस्ट वाई-फाई सुविधा होती है जो आपको दूसरों को अपने नेटवर्क से कनेक्ट करने की अनुमति देगी, लेकिन उन्हें आपके होम नेटवर्क पर कुछ भी देखने नहीं देगी। यदि आपका राउटर इसका समर्थन नहीं करता है, तो आप बस एक सस्ता राउटर खरीद सकते हैं और उसे अपने नेटवर्क से एक अलग पासवर्ड और अलग IP एड्रेस रेंज के साथ जोड़ सकते हैं।
यह भी ध्यान देने योग्य है कि SSID ब्रॉडकास्टिंग को अक्षम करने जैसे अन्य वाई-फाई सुरक्षा "वृद्धि" भी आपके नेटवर्क को अधिक सुरक्षित नहीं, बल्कि कम सुरक्षित बनाएंगे। एक और चीज जो लोगों ने मुझे बताई है कि वे कोशिश करते हैं वह है स्टेटिक IP एड्रेसिंग का उपयोग करना। फिर से, जब तक एक हैकर आपके नेटवर्क IP रेंज का पता लगा सकता है, वे अपनी मशीन पर उस रेंज में किसी भी एड्रेस का उपयोग कर सकते हैं, चाहे आपने उस IP को असाइन किया हो या नहीं।
उम्मीद है, यह आपको इस बात का स्पष्ट अंदाजा देता है कि आप MAC एड्रेस फ़िल्टरिंग का उपयोग किस लिए कर सकते हैं और किन अपेक्षाओं को रखना चाहिए। यदि आप अलग महसूस करते हैं, तो कमेंट्स में हमें बताने के लिए स्वतंत्र महसूस करें। आनंद लें!