सूचना सुरक्षा के आधार तीन अवधारणाओं के इर्द-गिर्द घूमते हैं: C-I-A - गोपनीयता, अखंडता और उपलब्धता। ये वे बुनियादी सिद्धांत हैं जिनके द्वारा सुरक्षा की जाती है - या पूर्ववत की जाती है।
जब आप लापरवाही से वेब ब्राउज़ करते हैं, तो आप शायद इस बात की ज्यादा परवाह नहीं करेंगे कि आप जिस वेबसाइट पर जा रहे हैं वह वास्तव में वही है जो वह होने का दावा करती है। हालांकि, यदि आपको वेबसाइट के साथ इंटरैक्ट करना है और गोपनीय जानकारी प्रदान करनी है, तो C-I-A महत्वपूर्ण हो जाता है।
हमारे गोपनीय लेनदेन को निजी बनाने के लिए, एन्क्रिप्शन का जन्म हुआ। हम "सुरक्षित" वेबसाइट्स से जुड़ने और व्यवसाय करने के लिए SSL/TLS का उपयोग करते हैं, चाहे वह अमेज़न पर किताबें खरीदना हो, अपने बैंक की वेबसाइट पर स्टॉक पोर्टफोलियो (मजाकिया पैसा) प्रबंधित करना हो या उस अंतिम DNA टेस्ट की जांच करना हो जो आपको क्लीन चिट देने वाला था, ताकि आपको गुजारा भत्ता न देना पड़े...
लेकिन यह अखंडता भाग का उत्तर नहीं देता। हम वास्तव में कैसे सुनिश्चित हो सकते हैं कि हम जिन वेबसाइट्स पर जा रहे हैं वे वास्तव में वही हैं जो वे होने का दावा करती हैं? हम 100% कैसे सुनिश्चित हो सकते हैं कि हम एक दुष्ट (फिशिंग) सर्वर को व्यक्तिगत डेटा जमा करने की कोशिश नहीं कर रहे हैं?
यही है जो सर्टिफिकेट अथॉरिटीज (CA) करती हैं। वे तटस्थ, तृतीय-पक्ष निकाय हैं, जो दुनिया भर में सुरक्षित (HTTPS) वेबसाइट्स के लिए पहचान प्रदान करते हैं। आम सहमति यह है कि यदि एक वेबसाइट को CAs में से एक द्वारा अधिकृत किया गया है और सही सर्टिफिकेट प्रदान करता है, तो वह वही है जो वह होने का दावा करती है।
तो हम ठीक हैं, है ना?
फिर भी, यह कुछ के लिए पर्याप्त नहीं हो सकता है। हाल ही में, सफल MD5 कोलिजन अटैक्स की बात हुई है।
नॉन-गीक्स के लिए, यहां सार है: हैश अपरिवर्तनीय, इंजेक्टिव फंक्शन हैं जो क्लियरटेक्स्ट को सिफरटेक्स्ट में विशिष्ट रूप से मैप करते हैं। इसका मतलब है कि दो अलग-अलग मानों का कभी भी एक ही हैश नहीं होना चाहिए। सबसे लोकप्रिय हैश एल्गोरिदम MD5 और SHA-1 हैं।
इसलिए, यदि एक वेबसाइट को एक सर्टिफिकेट के साथ प्रदान किया जाता है, तो इस सर्टिफिकेट का एक निश्चित हैश होता है। सिद्धांत रूप में, कोई अन्य वेबसाइट उसी हैश को रखने में सक्षम नहीं होनी चाहिए, भले ही उसकी सामग्री कुछ भी हो।
MD5 कोलिजन ठीक वही है - एक मामला जहां दो अलग-अलग मानों को एक ही हैश में अनुवादित किया जाता है। इसका मतलब है कि दो अलग-अलग सर्टिफिकेट्स का एक ही सिग्नेचर हो सकता है। इस प्रकार, सिद्धांत रूप में, एक दुष्ट वेबसाइट एक झूठा सर्टिफिकेट पेश कर सकती है जिसका MD5 उस वैध साइट से मेल खाता है जिसका वह प्रतिरूपण करने की कोशिश कर रही है और दुनिया भर के वेब ब्राउज़र्स खुशी-खुशी इसे स्वीकार कर लेंगे, क्योंकि हैश चेक पास हो जाएगा।
इसका मतलब है कि हम वेबसाइट्स के सत्यापन के किसी एक स्रोत पर भरोसा नहीं कर सकते। हमें एक अधिक मजबूत दृष्टिकोण की आवश्यकता है। पर्सपेक्टिव्स में प्रवेश करें।
पर्सपेक्टिव्स
पर्सपेक्टिव्स एक फायरफॉक्स सुरक्षा एक्सटेंशन है जो जब भी आपका ब्राउज़र HTTPS वेबसाइट्स से जुड़ता है तो कई नेटवर्क नोटरीज से संपर्क करता है। नोटरीज एक प्रकार की जूरी हैं जो जांचते हैं कि सर्टिफिकेट बदला है या नहीं और क्या यह उनके अपने डेटाबेस से मेल खाता है। वैध सर्टिफिकेट्स को सभी नोटरीज के लिए समान जानकारी दिखानी चाहिए। दुष्ट सर्टिफिकेट्स अचानक या हाल ही में कुछ नोटरीज की तुलना में बदले हुए दिखेंगे।
यह आपको यह तय करने में मदद करेगा कि आप संभावित असुरक्षित साइट्स से जुड़ना चाहते हैं या नहीं और डेटा अखंडता उल्लंघन से बचना चाहते हैं।
पर्सपेक्टिव्स इससे कहीं अधिक करता है। यदि आप अपने ब्राउज़र से एक सुरक्षा चेतावनी पर ठोकर खाते हैं, जो आपको चेतावनी देती है कि एक साइट एक एक्सपायर्ड, सेल्फ-साइन्ड या डोमेन मिसमैच वाली साइट का उपयोग कर रही है, तो पर्सपेक्टिव्स यह देखने के लिए एक त्वरित जांच चलाएगा कि नोटरीज द्वारा रखी गई जानकारी सुसंगत है या नहीं।
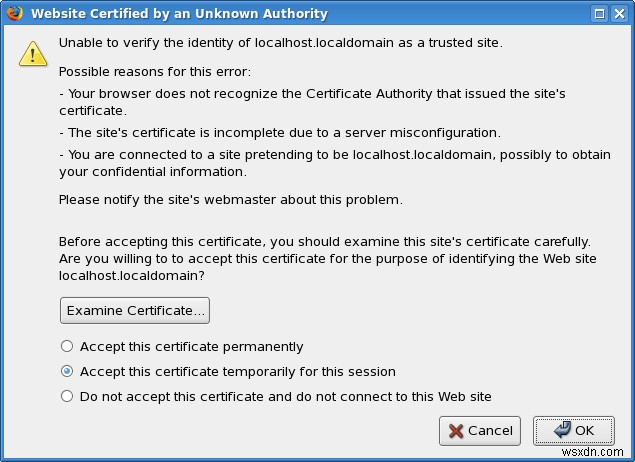
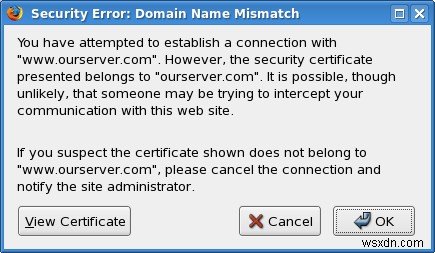
फिर से, वैध होने का दिखावा करने की कोशिश कर रही दुष्ट साइट्स अक्सर इस तरह की त्रुटियां फेंक देंगी, लेकिन दुर्भाग्य से कई वास्तविक साइट्स भी ऐसा करेंगी। पर्सपेक्टिव्स व्यक्तिगत संदेह का एक आसान समाधान बनकर आते हैं।
पर्सपेक्टिव्स का उपयोग करना
पर्सपेक्टिव्स का उपयोग करना बेहद सरल है। आपको पहले एक्सटेंशन इंस्टॉल करना होगा। यदि आप नहीं जानते कि यह कैसे करना है, तो कृपया यह लेख पढ़ें।
जब आप इंस्टॉलेशन के बाद पहली बार फायरफॉक्स रीस्टार्ट करते हैं, तो आप कुछ शानदार नहीं देखेंगे। पर्सपेक्टिव्स स्टेटस आइकन ब्राउज़र विंडो के दाएं निचले कोने में स्थित है।
आइकन पर क्लिक करने से प्रेफरेंस विंडो खुल जाएगी।
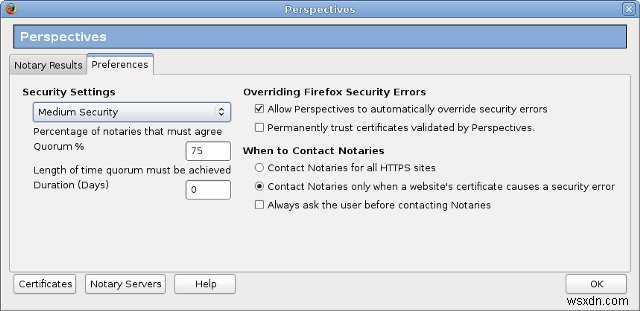
आप तय कर सकते हैं कि सभी साइट्स के लिए नोटरीज से संपर्क करना है या केवल उन साइट्स के लिए जो सुरक्षा त्रुटियां पैदा करती हैं। इसके अलावा, आप पर्सपेक्टिव्स को मान्य साइट्स पर स्थायी रूप से भरोसा करने के लिए सेट कर सकते हैं। और आप यह भी कह सकते हैं कि यह हर बार नोटरीज से संपर्क करने से पहले आपसे पुष्टि मांगे।
यदि आप पर्सपेक्टिव्स को पूछने पर सेट करने का निर्णय लेते हैं, तो आपको अपने ब्राउज़र विंडो में प्रासंगिक HTTPS साइट्स (सभी या केवल त्रुटियों वाली) के लिए पीले चेतावनी पॉपअप मिलेंगे।
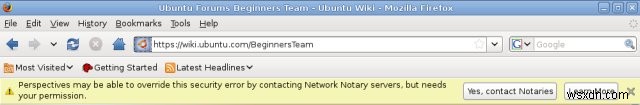
अब देखते हैं कि पर्सपेक्टिव्स कैसे काम करता है। हम एक सुरक्षित साइट से जुड़े हैं। इसे सत्यापित किया गया है और यह बिल्कुल ठीक है। फिर भी, आइए दोबारा जांच करते हैं।
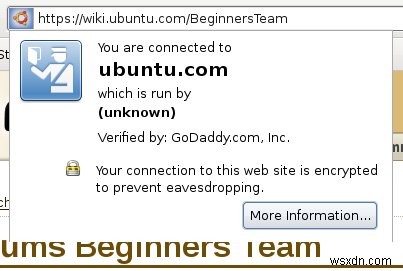
पर्सपेक्टिव्स कुछ क्षणों तक काम करेगा और फिर स्टेटस बार में परिणाम प्रदर्शित करेगा:
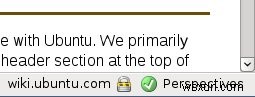
इसका मतलब है कि साइट वैध है। आप अधिक परिणामों के लिए आइकन पर क्लिक कर सकते हैं:
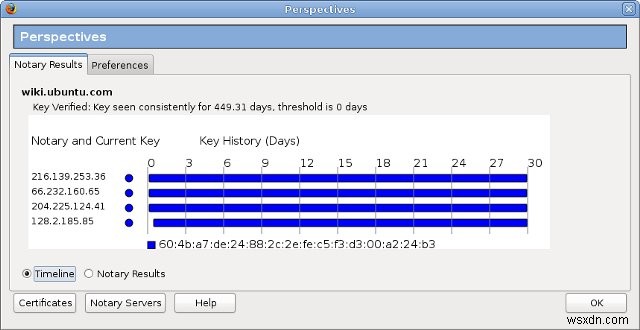
इस विशेष मामले में, सभी चार नोटरीज के पास विशेष वेबसाइट्स के लिए एक ही कुंजी है। यह एक बहुत अच्छा संकेत देता है कि साइट सर्टिफिकेट के साथ छेड़छाड़ नहीं की गई है। यदि आप विशेष वेबसाइट के साथ निजी, गोपनीय लेनदेन करने वाले थे, तो आप ठीक हैं। बस वही जो हम जानना चाहते थे।
सीमाएं
पर्सपेक्टिव्स अभी एक युवा परियोजना है। वर्तमान में, केवल कुछ नोटरीज का उपयोग किया जाता है। भविष्य में, उनकी संख्या बढ़ेगी। कुछ अन्य फायरफॉक्स एक्सटेंशन पर्सपेक्टिव्स के साथ असंगत हैं। अंत में, प्रॉक्सी मुद्दे साइट सत्यापन को विफल कर सकते हैं - सभी साइट्स के लिए।
निष्कर्ष
पर्सपेक्टिव्स एक दिलचस्प और महत्वपूर्ण परियोजना है। यह एक प्रकार का ट्रस्ट वेब बनाता है, जहां आप संचयी सामुदायिक अनुभव का उपयोग करते हैं, ऐसा कह सकते हैं, वेबसाइट्स और उनके सर्टिफिकेट्स की सुरक्षा को दोबारा जांचने के लिए। सुरक्षा के प्रति जागरूक लोगों के लिए, यह एक अच्छा जोड़ है।
वेब सुरक्षा के बारे में अधिक जानकारी के लिए, आप मेरा सुरक्षित वेब अभ्यास लेख पढ़ना चाह सकते हैं। आप h-online पर फायरफॉक्स और सुरक्षा सर्टिफिकेट्स पर एक लेख पढ़ने में भी रुचि ले सकते हैं। मैं tlu को इसकी सिफारिश करने के लिए धन्यवाद देना चाहूंगा।
पर्सपेक्टिव्स सभी ऑपरेटिंग सिस्टम पर उपलब्ध है।
चीयर्स।