अगर आप मध्यम रूप से टेक-सेवी हैं, तो जब भी आप किसी सिस्टम के संक्रमित होने के बारे में सुनते हैं, तो आप आमतौर पर एक एक्जीक्यूटेबल कोड के बारे में सोचते हैं जिसने किसी तरह इसके सबसे सुरक्षित कार्यों को हाईजैक कर लिया है। संक्रमण कई तरीकों से फैल सकते हैं, लेकिन एक बात निश्चित है: वायरस और एक्जीक्यूटेबल कोड के बीच का संबंध इतना मजबूत है कि हम जरूरी नहीं मानते कि हमें JPG, PNG इमेज और MP3 फाइलों जैसे फाइल टाइप्स से खुद को बचाने की जरूरत है। या क्या हमें? पिछली दावे के विपरीत, मैंने जिन पहले दो फाइल टाइप्स का उल्लेख किया है, उनका उपयोग फेसबुक और लिंक्डइन पर सोशल मीडिया मैसेजिंग सिस्टम के माध्यम से कंप्यूटरों को संक्रमित करने के लिए किया गया है, जैसा कि एंगेजेट के लिए जॉन फिंगस ने 27 नवंबर 2016 को रिपोर्ट किया था।
क्या हो रहा है?
18 फरवरी 2016 को सिमेंटेक को एक अजीब सॉफ्टवेयर मिला जो रैंसमवेयर का एक नया वेरिएंट निकला जो वेब के माध्यम से फैल रहा था (यदि आप नहीं जानते कि रैंसमवेयर क्या है, तो इसे देखें)। यह विशेष स्ट्रेन - जिसे लॉकी (Locky) के नाम से जाना जाता है - स्पैम ईमेल में अटैचमेंट के माध्यम से जनवरी और मार्च 2016 के बीच प्रति सप्ताह लगभग दस से बीस हजार पीड़ितों की दर से फैला। वायरस को इस तरह फैलते देखना जरूरी नहीं कि चौंकाने वाला हो। 90 के दशक की शुरुआत से ZIP अटैचमेंट वाले ईमेल संदेश संक्रमण की पसंदीदा रणनीति रहे हैं।
फिर, कुछ और हुआ।
नवंबर 2016 के अंत में, फेसबुक और लिंक्डइन पर उपयोगकर्ताओं ने इमेज अटैचमेंट के साथ भेजे गए संदेश देखना शुरू किया। वे काफी सुरक्षित लगते थे, लेकिन जब खोले गए तो उन्होंने लॉकी का एक नया स्ट्रेन प्रकट किया जो सिस्टम की फाइलों को एन्क्रिप्ट कर देगा और उन्हें केवल तभी अनलॉक करेगा जब पीड़ित 200 से 400 अमेरिकी डॉलर के बीच की फिरौती चुकाए। इस बात का सबसे चौंकाने वाला पहलू यह था कि वायरस पारंपरिक एक्जीक्यूटेड कोड के बजाय इमेजेस के माध्यम से फैल रहा था।
सब कुछ वैसा नहीं है जैसा लगता है
हालांकि इमेजेस का उपयोग सोशल मीडिया पर लोगों को संक्रमित करने के लिए किया जा रहा है, लेकिन यह बिल्कुल वैसा नहीं है जैसा दिखता है! मैंने लॉकी के तंत्र और इसके फिसलन भरे तरीकों पर थोड़ा गहरा नज़र डाला है, और ऐसा लगता है कि कहानी उससे कहीं अधिक है जितना कि JPEGs का एक गुच्छा जो "आपको पाने के लिए बाहर हैं।"
सबसे पहले, जब आप किसी को मैलवेयर भेजते हैं तो आप जो वितरित कर रहे हैं वह यह धारणा है कि आप सोशल मीडिया पर किसी को एक इमेज दे रहे हैं। फेसबुक और लिंक्डइन के कोड में एक खामी है जो कुछ फाइलों को इमेज आइकन के साथ ट्रांसफर करने की अनुमति देती है, जिससे प्राप्तकर्ता को लगता है कि उन्हें किसी के पालतू बिल्ली या नए बगीचे की एक हानिरहित तस्वीर मिली है। प्राप्तकर्ता वास्तव में जो डाउनलोड करता है वह एक HTA फाइल है, जो 1999 से विंडोज के लिए एक बहुत पुराना एक्जीक्यूटेबल प्रोग्राम है (90 के दशक में सॉफ्टवेयर पूरी तरह से पागल था, इसकी सूची में जोड़ने के लिए एक और आइटम)।
मूल रूप से, HTA एप्लिकेशन EXE की तरह होते हैं सिवाय इसके कि वे "mshta.exe" के ऊपर लेयर्ड होते हैं और प्रशासकों द्वारा सिस्टम में तेजी से बदलाव करने के लिए उपयोग किए जाते थे। चूंकि उनके पास उस सिस्टम का पूरा "भरोसा" होता है जिस पर वे चल रहे हैं, वे अपने कोड द्वारा अनुमत किसी भी मात्रा में तबाही मचाने के लिए स्वतंत्र हैं।
संक्रमण को कैसे रोकें
एक बार जब आप लॉकी से संक्रमित हो जाते हैं, तो आप ज्यादा कुछ नहीं कर सकते सिवाय इसके कि आप उम्मीद करें कि आपको एक एंटी-मैलवेयर एप्लिकेशन मिल जाए जो सेफ मोड में बूट होने पर इसे हटा सके। लेकिन पहली जगह में संक्रमण को रोकना काफी आसान है। जब आप फेसबुक पर एक इमेज फाइल प्राप्त करते हैं, और इसमें नीचे दी गई इमेज की तरह प्रीव्यू नहीं होता है, तो आपको शायद इसे डाउनलोड करने के लिए कहा जाएगा।
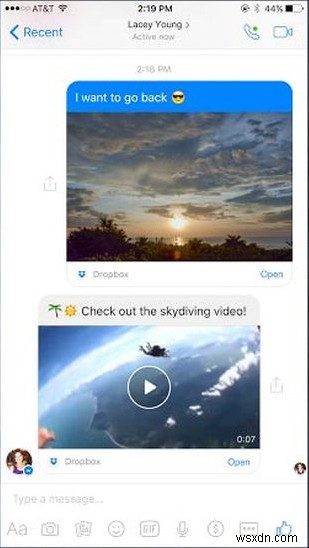
एक बार जब आप फाइल डाउनलोड कर लेते हैं, तो इसके एक्सटेंशन की जांच करें। अगर इसमें JPG, JPEG, PNG, या ऐसा कुछ नहीं लिखा है जो लगता है कि यह एक इमेज है, तो यह शायद एक वायरस है। हमने लॉकी को HTA फॉर्मेट में देखा है, लेकिन यह अन्य प्रकार के एक्जीक्यूटेबल कोड (.COM, .PIF, .SCR, .CPL, .JAR, .APPLICATION, .EXE, .MSI, आदि) में भी दिखाई दे सकता है। बस फाइल एक्सटेंशन पर नजर रखें और किसी भी ऐसी चीज से सावधान रहें जिसे आप नहीं पहचानते। यह जांचने का एक पक्का तरीका है कि आपको जो फाइल मिली है वह इमेज है या नहीं, यह देखना कि क्या विंडोज एक्सप्लोरर आपको डिस्प्ले स्टाइल को "लार्ज आइकन्स" में बदलने पर प्रीव्यू देता है।
क्या आपके पास शेयर करने के लिए कोई अन्य उपयोगी सलाह है? हमें कमेंट में बताएं!