टू-फैक्टर ऑथेंटिकेशन बैंकिंग, भुगतान प्रसंस्करण, सोशल मीडिया, और अन्य प्लेटफॉर्म जैसे संवेदनशील वातावरण में अधिक आम हो गया है जहां आप बहुत सारी व्यक्तिगत जानकारी साझा करते हैं जो आप निश्चित रूप से नहीं चाहते कि किसी और के हाथ लगे। यह सुनिश्चित करने का एक बहुत शक्तिशाली तरीका रहा है कि केवल आपके पास अपने डेटा तक पहुंच है, लेकिन कुछ बुरी खबर है: इसमें खामियां हैं। हालांकि, सब कुछ बुरी खबर नहीं है। ऐसा लगता है कि कुछ कंपनियां इन खामियों को ध्यान में रखते हुए प्रमाणीकरण का एक नया रूप विकसित करने पर काम कर रही हैं।
टू-फैक्टर ऑथेंटिकेशन पर एक प्राइमर
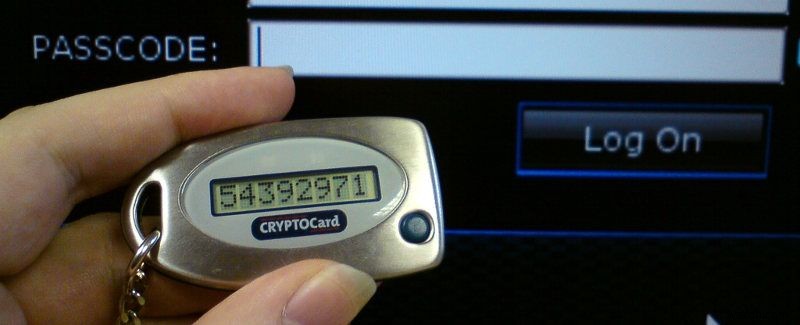
इसका सार यह है: यदि आपको किसी खाते में जाने के लिए केवल उपयोगकर्ता नाम और पासवर्ड के अलावा किसी और चीज का उपयोग करना पड़ता है, तो आप सबसे अधिक संभावना टू-फैक्टर ऑथेंटिकेशन का उपयोग कर रहे हैं।
अक्सर आप इसे तब देखेंगे जब आप बैंकिंग ऐप में लॉग इन करते हैं या पहली बार उबर जैसे ऐप का उपयोग करते हैं। यह आमतौर पर एक SMS पुष्टिकरण के रूप में आता है यह सुनिश्चित करने के लिए कि आप उस फोन नंबर के मालिक हैं जो खाते के साथ पंजीकृत था।
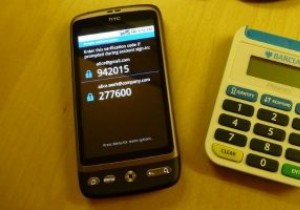
कुछ बैंक आपको एक डिजिटल टोकन जनरेटर देंगे (Google के ऑथेंटिकेटर ऐप की तरह) जो हर मिनट या तो संख्याओं की एक श्रृंखला उत्पन्न करता है जिसका उपयोग आपको अपने खाते में लॉग इन करने के लिए करना होगा।
अन्य एप्लिकेशन एक चतुर स्वचालित पहचान प्रणाली का उपयोग करते हैं जो आपके फोन नंबर पर कॉल करती है और कॉल कनेक्ट होने पर उठाकर बताती है कि आप अपने फोन के मालिक हैं।
कुछ उदाहरणों में, टू-फैक्टर ऑथेंटिकेशन में बायोमेट्रिक्स भी शामिल हो सकते हैं, जैसे फिंगरप्रिंट या आपका चेहरा। इनमें से कुछ विधियों का उपयोग पासवर्ड के स्थान पर कुछ चीजें करने के लिए किया जाता है जैसे अपने फोन को अनलॉक करना।
इन सभी विधियों का आविष्कार यह सटीक रूप से साबित करने के लिए किया गया था कि आप आप हैं।
मरहम में मक्खी
आधुनिक प्रमाणीकरण विधियों की सबसे बड़ी खामी यह है कि वे इस तथ्य को ध्यान में नहीं रखते कि इंसान उनका उपयोग कर रहे हैं। हम हमेशा अपने डेटा का दुरुपयोग करने के नए और रचनात्मक तरीके ढूंढते हैं, और आज मौजूद कोई भी सुरक्षा उपाय वास्तव में इसकी भरपाई नहीं कर सकता।
कई मामलों में हम सोशल इंजीनियरिंग योजनाओं के शिकार होते हैं जो हमें अपने खातों तक पहुंचने का प्रयास करने वाले लोगों को महत्वपूर्ण जानकारी देने के लिए मजबूर करती हैं।
चोरी का जोखिम भी है। अगर कोई आपका फोन चुराता है, तो अब उनके पास पुष्टिकरण SMS संदेश प्राप्त करने का एक तरीका है। अगर कोई आपका टोकन चुराता है, तो वे आपके बैंक खाते को प्रमाणित कर सकते हैं।
फिंगरप्रिंट? वे भी कमजोर हैं। चेहरे की पहचान भी।
अपनी चेतावनियों के साथ एक नई सीमा
2017 की शरद ऋतु में संयुक्त राज्य अमेरिका में मोबाइल कैरियर्स के एक समूह ने घोषणा की कि वे प्रमाणीकरण का एक नया रूप जारी करेंगे जो उपरोक्त सभी खामियों को संबोधित करना चाहिए। हालांकि यह सब अच्छा लग सकता है, लेकिन इस नई प्रमाणीकरण विधि के वास्तव में कैसे काम करेगा, इस पर बहुत अधिक विवरण नहीं हैं।
समूह, जिसे मोबाइल ऑथेंटिकेशन टास्कफोर्स के नाम से जाना जाता है, ने कहा कि उनकी नई विधि "मोबाइल नेटवर्क पर डेटा और गतिविधि पैटर्न का विश्लेषण करके मोबाइल पहचान जोखिमों को कम करेगी, यह अनुमान लगाने के लिए उच्च निश्चितता के साथ कि उपयोगकर्ता वही है जो वे कहते हैं कि वे हैं।"
यह थोड़ा ऐसा लगता है जैसे वे मोबाइल उपयोगकर्ताओं के आंदोलनों और डेटा पैटर्न को ट्रैक करेंगे और इसका उपयोग उनकी पहचान का "फिंगरप्रिंट" बनाने के लिए करेंगे। यदि इस पैटर्न से बहुत अधिक विचलन होता है (उदाहरण के लिए आपका फोन अचानक लंदन में है और उन वेबसाइटों में लॉग इन नहीं करता जिनमें आप आमतौर पर लॉग इन करते हैं), तो यह मान लेना सुरक्षित होगा कि उपयोगकर्ता की पहचान से समझौता किया गया है।
हालांकि यह कुछ के लिए रोमांचक लग सकता है, यह निश्चित रूप से उन लोगों में चिंता पैदा करता है जो गोपनीयता और अपने डेटा पर नियंत्रण रखने की क्षमता के बारे में चिंतित हैं। बहुत से लोग अपने मोबाइल कैरियर्स द्वारा उनके हर आंदोलन और वे सभी डेटा जो वे वेब पर भेजते हैं, को ट्रैक करने के साथ सहज नहीं हो सकते। और क्या होगा अगर सरकार इस डेटा के रिकॉर्ड को सम्मन करना चाहे?
आप किस तरफ हैं? क्या आप मानते हैं कि MAT की नई प्रमाणीकरण विधि हैकर्स को रोकने में एक कदम आगे है, या गोपनीयता चिंताएं आपको इस विचार से दूर करने के लिए पर्याप्त हैं? हमें टिप्पणी में बताएं कि आप क्या सोचते हैं!