
अपना DNS सर्वर बदलना एक अच्छा विचार है। अपने ISP के डिफ़ॉल्ट से स्विच करके आपको बेहतर सुरक्षा, गोपनीयता, सटीकता और गति मिलेगी। आप बस अपने कंप्यूटर या राउटर में कुछ नंबर दर्ज करके अपना DNS बदल सकते हैं, लेकिन यह पता लगाना कि वे नंबर क्या हो सकते हैं, थोड़ा अधिक भ्रमित करने वाला है। गूगल और OpenDNS, लोकप्रिय विकल्प, वास्तव में सर्वश्रेष्ठ नहीं हो सकते हैं, लेकिन सौभाग्य से, वे एकमात्र विकल्पों से बहुत दूर हैं।
एक अच्छा DNS सर्वर क्या बनाता है?
1. सुरक्षा
अधिकांश ISP किसी भी DNS सुरक्षा का उपयोग नहीं करते हैं, इसलिए एक ऐसे प्रदाता को ढूंढना जो DNScrypt (बहुत अच्छा लेकिन कुछ सेटअप की आवश्यकता होती है), DNSSEC (अच्छा लेकिन एन्क्रिप्टेड नहीं), या DNS-over-TLS/DNS-over-HTTPS (बहुत अच्छा लेकिन दुर्लभ) का उपयोग करता है, बेहतर है। इन प्रोटोकॉल में से किसी एक का उपयोग करने वाली सेवाएं आमतौर पर इसे अपने FAQ या तकनीकी जानकारी में सूचीबद्ध करेंगी।
2. गोपनीयता
आपका ISP शायद आपके DNS अनुरोधों को रिकॉर्ड करता है, लेकिन कई विकल्प भी ऐसा करते हैं। अनाम लॉग वाली सेवा खोजने का प्रयास करें (अच्छा, काफी आम) या कोई लॉग नहीं (सबसे अच्छा लेकिन खोजना मुश्किल)। यदि प्रदाता अपनी लॉगिंग नीति सूचीबद्ध नहीं करता है, तो बस "[DNS प्रदाता] लॉगिंग नीति" खोजें।
3. सटीकता/दायरा
अधिकांश सार्वजनिक DNS सर्वर ISP की तुलना में अधिक अप-टू-डेट रिकॉर्ड रखते हैं, हालांकि इसका परीक्षण करना कठिन है। इससे भी बेहतर, कुछ उन डोमेन तक पहुंच प्रदान करते हैं जो अधिकांश सर्वरों पर सूचीबद्ध भी नहीं हैं, जैसे ".ti", जो एक आधिकारिक डोमेन नहीं है क्योंकि तिब्बत तकनीकी रूप से चीन का हिस्सा है।
4. गति
जब मिलीसेकंड की बात आती है, तो भूगोल मायने रखता है - आपका सर्वर जितना दूर होगा, गति उतनी ही धीमी होगी। जब आप चिली में हों तो डेनिश सर्वर का उपयोग करने से आपकी गति पर ध्यान देने योग्य प्रभाव पड़ेगा।
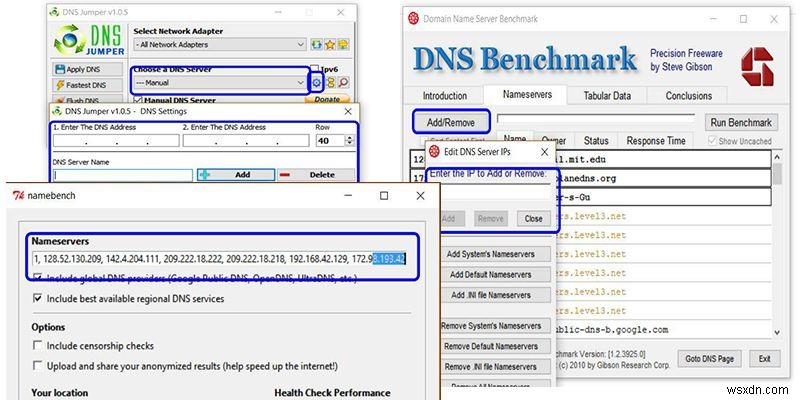
किसी सर्वर पर बसने से पहले, DNS जम्पर, DNS बेंचमार्क, या नेमबेंच जैसे टूल का उपयोग करके इसकी गति का परीक्षण करें। यदि आप जिस सेवा का परीक्षण कर रहे हैं वह सूचीबद्ध नहीं है, तो इन सभी टूल में कस्टम DNS पते दर्ज करने के लिए फ़ील्ड होते हैं। उन्हें प्लग इन करें, उनका परीक्षण करें, और दूसरों के सापेक्ष सर्वश्रेष्ठ चुनें।
विकल्प 1: बिग डेटा
1. गूगल पब्लिक DNS (8.8.8.8, 8.8.4.4): तेज, विश्वसनीय, सुरक्षित, लेकिन संभावित रूप से निजी नहीं
पक्ष:
- उपयोगकर्ता-अनुकूल
- बढ़िया सुरक्षा (DNSSEC और DNS-over-HTTPS)
- वैश्विक पहुंच का अर्थ है शीर्ष गति
- अड़तालीस घंटे के भीतर लॉग हटाने का दावा
विपक्ष:
- यहां तक कि अगर वे दावा करते हैं कि उनका DNS निजी है, तो तथ्य यह है कि गूगल का बिजनेस मॉडल आपके ट्रैफिक से पैसा कमाना है।
2. OpenDNS (208.67.222.222, 208.67.220.220): तेज, अनुकूलन योग्य, और बहुत सुरक्षित, लेकिन निश्चित रूप से निजी नहीं
पक्ष:
- अच्छी तरह से बनाए रखा सर्वर और अच्छी गति
- शीर्ष सुरक्षा (DNSCrypt) और ब्राउज़िंग सुरक्षा
- कंटेंट-ब्लॉकिंग और अन्य सेटिंग्स उपलब्ध
विपक्ष:
- OpenDNS दावा करता है कि वह आपके लॉग नहीं बेचता, लेकिन वे स्पष्ट रूप से कहते हैं कि वे सब कुछ रखते हैं
- वे कुछ वैध वेबसाइटों को सेंसर कर सकते हैं
- वे सिस्को के स्वामित्व में हैं, एक IT दिग्गज जो फिर से आपकी सारी जानकारी प्राप्त कर रहा है
3. अन्य - लेवल 3 कम्युनिकेशंस - बड़ा, विश्वसनीय, निजी नहीं, कोई उल्लेखनीय सुरक्षा विशेषताएं नहीं
विकल्प 2: अधिकतम गोपनीयता
1. OpenNIC: अच्छी सुरक्षा/गोपनीयता के साथ सर्वरों की विस्तृत विविधता
पक्ष:
- गोपनीयता और विश्वसनीयता के लिए अच्छी प्रतिष्ठा
- कई सर्वरों की नो-लॉगिंग नीतियां और/या DNSCrypt
- दुनिया भर में सर्वर, इसलिए गति आम तौर पर अच्छी
विपक्ष:
- सर्वरों के बीच मानक व्यापक रूप से भिन्न हो सकते हैं
- सर्वर-ऑपरेटरों पर कुछ भरोसा आवश्यक
- कुछ तकनीकी ज्ञान आवश्यक
2. DNS.WATCH (84.200.69.80, 84.200.70.40): उच्च गोपनीयता, अच्छी सुरक्षा, अलग-अलग गति
पक्ष:
- गोपनीयता के लिए शानदार प्रतिष्ठा, कोई लॉगिंग नहीं
- विश्वसनीय
- अच्छी सुरक्षा (DNSSEC)
विपक्ष:
- जर्मनी में स्थित, इसलिए गति यूरोप में सबसे अच्छी
3. अन्य
- FreeDNS: शानदार गोपनीयता, कोई अतिरिक्त सुरक्षा नहीं, अलग-अलग गति
- UncensoredDNS: शानदार गोपनीयता, DNSSEC का उपयोग करता है, लेकिन डेनमार्क से दूरी बढ़ने पर धीमा होता जाता है
विकल्प 3: मध्य मार्ग
1. Quad9 (9.9.9.9, 149.112.112.112): शानदार सुरक्षा, गोपनीयता गारंटी, अच्छी गति
पक्ष:
- 2017 में IBM द्वारा लॉन्च किया गया, इसलिए यह तेज है और लगातार अपग्रेड किया जा रहा है
- शानदार सुरक्षा (DNSSEC) और लगातार अपडेट की जाने वाली दुर्भावनापूर्ण वेबसाइटों की ब्लॉक सूची
- वे किसी भी व्यक्तिगत पहचान योग्य जानकारी को संग्रहीत नहीं करने का दावा करते हैं और गैर-लाभकारी हैं
विपक्ष:
- IBM अभी भी एक बड़ी कॉर्पोरेशन है जो आपके डेटा का उपयोग कर सकती है
- दुर्भावनापूर्ण वेबसाइटों को ऑटो-ब्लॉक करना अच्छा है लेकिन इससे कुछ आकस्मिक सेंसरशिप हो सकती है
2. वेरिसाइन (64.6.64.6, 64.6.65.6): अनिर्दिष्ट सुरक्षा, अस्पष्ट गोपनीयता, अच्छी गति
पक्ष:
- बहुत सारे सर्वरों के साथ विश्वसनीय कंपनी
- आपके डेटा को न बेचने का वादा
विपक्ष:
- केवल आपके डेटा को न बेचने का वादा; शायद अभी भी इसे लॉग कर रहा है
- सुरक्षा विशिष्टताओं पर थोड़ा हल्का
3. अन्य
- कोमोडो: प्रसिद्ध सुरक्षा कंपनी, अच्छी गति, स्वचालित रूप से दुर्भावनापूर्ण साइटों को ब्लॉक करता है, लेकिन कोई अतिरिक्त सुरक्षा नहीं और शायद लॉग रखता है
- नॉर्टन कनेक्टसेफ: एक और सुरक्षा कंपनी, अनिर्दिष्ट गोपनीयता, दुर्भावनापूर्ण साइटों/वयस्क सामग्री को ब्लॉक करने के लिए सेट किया जा सकता है
निष्कर्ष: कौन सा सर्वश्रेष्ठ है?
यहां सूचीबद्ध DNS सर्वर बाजार के एक महत्वपूर्ण हिस्से का प्रतिनिधित्व करते हैं, हालांकि अन्य भी हो सकते हैं जो आपकी आवश्यकताओं के लिए काम कर सकते हैं। आपके सर्वोत्तम विकल्प अलग-अलग होंगे, लेकिन सामान्य तौर पर, OpenNIC में सभी के लिए कुछ न कुछ है, जिसमें Quad9 एक अधिक उपयोगकर्ता-अनुकूल बैकअप विकल्प है।
एक बार जब आप अपना DNS बदल लेते हैं, तो यह जांचना न भूलें कि यह काम कर गया!
