अधिकांश लोग पासवर्ड "ताकत" को पासवर्ड में कैरेक्टर प्रकारों की विविधता से निर्धारित समझते हैं। लेकिन जबकि साइनअप फॉर्म जटिलता को सुरक्षा मान सकते हैं, हमलावर असहमत हैं। जटिलता अब आधुनिक खतरे के मॉडल के खिलाफ बचाव नहीं करती। मजबूत पासवर्ड क्या बनाते हैं? हमें पहले उन वास्तविक खतरे के मॉडल की जांच करने की आवश्यकता है जिनका अधिकांश लोग सामना करते हैं।
पासवर्ड जटिलता मुद्दे को भटकाती है
पासवर्ड "ताकत" अक्सर केवल जटिलता का एक कार्य है, या पासवर्ड में यादृच्छिकता की मात्रा, जिसे प्रतीकों, संख्याओं और अपरकेस और लोअरकेस के उपयोग द्वारा मापा जाता है। लेकिन अपने पासवर्ड में कुछ अलग कैरेक्टर जोड़ने से इसकी "ताकत" सार्थक रूप से नहीं बढ़ती, भले ही आपके पासवर्ड के बगल में वह भ्रामक हरा "ताकत" बार ऐसा सुझाव दे। जटिलता ब्रूट फोर्स हमले की कठिनाई को बढ़ाती है, लेकिन उस तरह का हमला असामान्य है।
इसके बजाय, क्रेडेंशियल चोरी बड़े संगठनों से बड़े पैमाने पर डेटा चोरी या लीक में होती है। अगर हमलावरों के पास आपका पासवर्ड प्लेन टेक्स्ट में है तो पासवर्ड ताकत आपकी मदद नहीं करेगी।
अद्वितीय पासवर्ड का उपयोग करें
अधिकांश लोग "क्रेडेंशियल स्टफिंग" नामक किसी चीज़ के प्रति बेहद संवेदनशील हैं: समझौता किए गए क्रेडेंशियल्स को लोकप्रिय प्लेटफॉर्म पर आज़माया जाता है ताकि पासवर्ड पुन: उपयोग की मानवीय प्रवृत्ति का फायदा उठाया जा सके। यह एक "कमजोर" पासवर्ड से कहीं बड़ा खतरा है। आखिरकार, हर प्लेटफॉर्म पर पुन: उपयोग किया गया एक "सुपर स्ट्रॉन्ग," पूरी तरह से यादृच्छिक पासवर्ड एक लीक के बाद विनाशकारी हो जाएगा।
पासवर्ड ताकत को एक विलक्षण संपत्ति के रूप में सोचने के बजाय, हमें अपने प्रमाणीकरण प्रणाली की ताकत के बारे में सोचने की जरूरत है। आधुनिक पासवर्ड उस प्रणाली को बनाते हैं और उन्हें इस तरह माना जाना चाहिए। पासवर्ड मैनेजर के साथ अद्वितीय पासवर्ड का उपयोग करना कहीं अधिक आसान है, इसलिए यदि आपने अभी तक शुरू नहीं किया है तो आज ही एक पासवर्ड मैनेजर के साथ शुरुआत करें।
लंबाई जटिलता से अधिक महत्वपूर्ण है
वर्षों से हमें जटिलता को पासवर्ड का सबसे महत्वपूर्ण कारक मानने के लिए प्रशिक्षित किया गया है। और जबकि हम जानते हैं कि ब्रूट फोर्स हमले दुर्लभ हैं, जटिलता ब्रूट फोर्स क्रैकिंग के खिलाफ सबसे अच्छा बचाव भी नहीं है: लंबाई वास्तव में कहीं अधिक महत्वपूर्ण है।
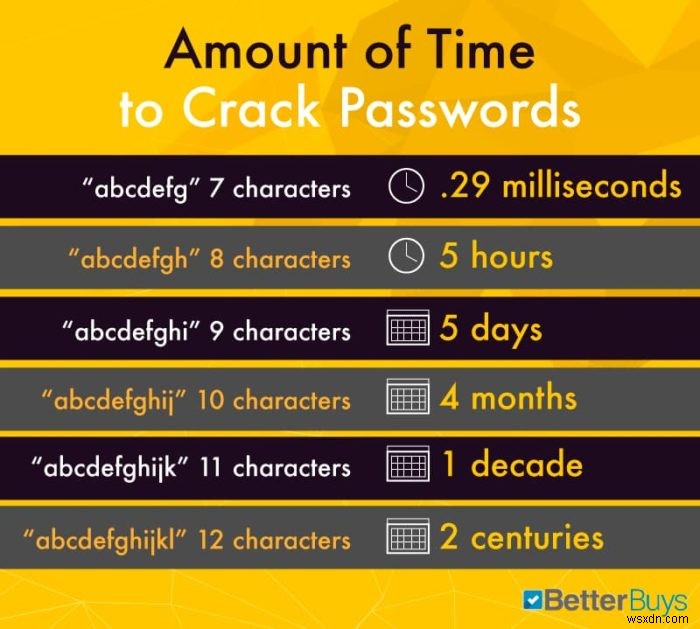
पासवर्ड लंबाई का क्रैकिंग समय के साथ एक घातीय संबंध होता है, इसलिए लंबाई में मामूली वृद्धि क्रैकिंग समय में भारी वृद्धि दे सकती है। दूसरी ओर, जटिलता का क्रैकिंग समय के साथ अधिक रैखिक संबंध होता है।
इस उदाहरण को लें: एक उच्च-प्रदर्शन क्रैकिंग मशीन *nRyU86) जैसे जटिल दिखने वाले पासवर्ड को केवल अस्सी मिनट में तोड़ सकती है। लंबाई को एक अपरकेस अक्षर से बढ़ाने पर वह समय लगभग छत्तीस घंटे तक खिंच जाता है, जबकि एक अक्षर को प्रतीक में बदलने से क्रैकिंग समय में कोई सार्थक परिवर्तन नहीं होता।
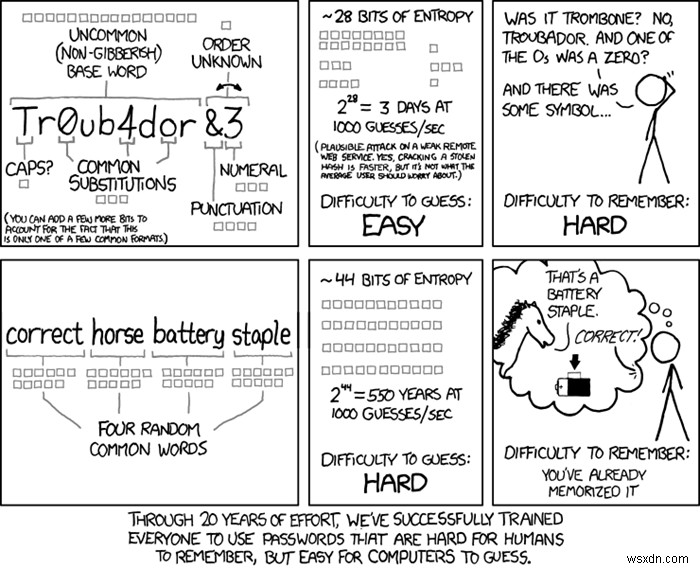
आइए लंबाई की घातीय शक्तियों का पूरा लाभ उठाएं। सोलह कैरेक्टर लंबाई वाले चार-शब्द पासफ़्रेज़ के बारे में क्या ख्याल है, जिसमें ज्ञात डिक्शनरी शब्दों का उपयोग किया गया हो? डिक्शनरी अटैक्स (हमले जो पासवर्ड का अनुमान लगाने के लिए यादृच्छिक अनुमान उत्पन्न करने के बजाय ज्ञात शब्दों के डेटाबेस का उपयोग करते हैं) को ध्यान में रखते हुए भी, उस पासवर्ड को क्रैक करने में नब्बे अरब साल लगेंगे।
जटिलता भूल जाइए। सबसे अच्छे पासवर्ड वास्तव में पास-फ्रेज़ हैं। आप समान रूप से मजबूत जटिल पासवर्ड को कभी याद नहीं रख पाएंगे। लेकिन दिमाग मजेदार कहानियों और आश्चर्यजनक छवियों को पसंद करता है। यदि आप बेतरतीब ढंग से उत्पन्न फ्रेज़ के लिए एक बेतुकी यादगार कहानी उत्पन्न करते हैं, तो आपको इसे भूलने में कठिनाई होगी।
वास्तव में यादृच्छिक पास-फ्रेज़ जनरेशन महत्वपूर्ण है। अपने जन्म महीने जैसे स्वयं से संबंधित शब्दों को चुनने से पासफ़्रेज़ का अनुमान लगाना आसान हो जाएगा। EFF के पासवर्ड डाइस का उपयोग करके सुरक्षित रूप से यादृच्छिक पास-फ्रेज़ उत्पन्न करें।
सभी टू-फैक्टर ऑथेंटिकेशन सिस्टम चालू करें
सभी सिस्टम लीक होते हैं। पासवर्ड ताकत आपकी रक्षा नहीं करेगी। तो आप अपनी रक्षा कैसे कर सकते हैं? टू-फैक्टर ऑथेंटिकेशन (2FA) सिस्टम सुरक्षा की एक अतिरिक्त परत प्रदान करते हैं। 2FA दो प्रकार के क्रेडेंशियल मांगता है: कुछ जो आप जानते हैं (यानी आपका पासवर्ड) और कुछ जो आपके पास है (यानी आपका फोन)। अधिकांश 2FA सिस्टम में, ये कोड एक रिमोट सर्वर द्वारा उत्पन्न होते हैं। सर्वर लॉगिन के समय उपयोगकर्ता को सक्रिय कोड भेजता है।
दुर्भाग्य से, हमलावर SIM कार्ड क्लोनिंग के माध्यम से SMS कोड को अपेक्षाकृत आसानी से इंटरसेप्ट कर सकते हैं। इस जासूसी को रोकने के लिए, Authy, Google Authenticator, या 2FA सपोर्ट वाले पासवर्ड मैनेजर जैसे 1Password जैसे 2FA ऐप के साथ अपने मोबाइल डिवाइस पर कोड जनरेट करें।
निष्कर्ष
एकल पासवर्ड की "ताकत" एक भटकाव है। प्रमाणीकरण की एक मजबूत प्रणाली अधिक महत्वपूर्ण है। लीक और डेटा चोरी अनिवार्य रूप से होती है। अद्वितीय पासवर्ड नुकसान को सीमित रखते हैं। टू-फैक्टर ऑथेंटिकेशन चुराए गए क्रेडेंशियल्स के नुकसान को शून्य तक कम कर सकता है।