ब्लूटूथ सुरक्षा आज सबसे कम आंके जाने वाले सुरक्षा विषयों में से एक है। जबकि हम में से अधिकांश के पास कम से कम एक ब्लू-कैपेबल डिवाइस है, हम शायद ही कभी इस बात पर ध्यान देते हैं कि वे क्या करते हैं और कैसे कॉन्फिगर किए गए हैं। हमारे मोबाइल डिवाइस पर, ब्लूटूथ आमतौर पर डिफ़ॉल्ट रूप से चालू होता है और हम कभी भी डिफॉल्ट PIN कोड को उसके डिफॉल्ट चार-अंकीय संयोजन से बदलने की जहमत नहीं उठाते, आमतौर पर 0000, 1234 या ऐसा ही कुछ।
यह आपको उन लोगों की याद दिलाता है जो अपने वायरलेस राउटर को डिफॉल्ट पासवर्ड और बिना एन्क्रिप्शन के छोड़ देते हैं। ये डिवाइस अक्सर दुरुपयोग किए जाते हैं, कभी-कभी दुर्घटना से भी जब कंप्यूटर ऑटो-कनेक्ट हो जाते हैं सबसे सुविधाजनक नेटवर्क पर उपलब्ध, जो आमतौर पर अनसिक्योर्ड, अनएन्क्रिप्टेड, फ्री-फॉर-ऑल एक्सेस पॉइंट होते हैं।
वास्तव में, इस संबंध में, ब्लूटूथ राउटर सुरक्षा की तरह है, केवल और भी अधिक। क्यों? खैर, हमारे राउटर घर पर रहते हैं, लेकिन हमारे फोन, पाम डिवाइस और लैपटॉप हर जगह जाते हैं, खतरों के लिए बहुत अधिक जोखिम झेलते हैं।
इस लेख में, मैं ब्लूटूथ सुरक्षा के कुछ बुनियादी पहलुओं को संबोधित करने की कोशिश करूंगा और कैसे संभावित जोखिमों का आकलन किया जा सकता है और कुछ बहुत सरल प्रथाओं का पालन करके उन्हें नकारा जा सकता है। मैं इसे बहुत तकनीकी हुए बिना करने की कोशिश करूंगा।
तो आइए देखें कि आप अपने ब्लूटूथ डिवाइस को उनके प्रोवर्बियल डिजिटल गले को वेब के दुष्ट नुकीले दांतों से बचाने के लिए क्या कर सकते हैं।
डिवाइस की पेयरिंग
यह ब्लूटूथ संचार का सबसे महत्वपूर्ण - और सबसे कमजोर - हिस्सा है: दो डिवाइस के बीच प्रारंभिक कुंजी विनिमय जो एक दूसरे से बात करना चाहते हैं।
एक अच्छी सादृश्य बनाने के लिए, अपने राउटर की वायरलेस सुरक्षा के बारे में सोचें। आप वायरलेस ट्रैफिक को एन्क्रिप्ट करना चाहते हैं ताकि कोई भी आपके राउटर और आपके राउटर के आंतरिक नेटवर्क से जुड़े विभिन्न डिवाइस के बीच बहने वाले डेटा की सामग्री को समझ न सके, जिसमें डेस्कटॉप, लैपटॉप, मोबाइल डिवाइस, आदि शामिल हैं।
अपने राउटर के वायरलेस संचार को सुरक्षित बनाने के लिए, आप एक पासवर्ड बनाते हैं। और यह पासवर्ड राउटर वेब इंटरफेस में प्लेन टेक्स्ट में डाला जाता है! इसके बारे में सोचें। आप अपने राउटर से ब्राउजर के माध्यम से कनेक्ट करते हैं, आमतौर पर 192.168.x.x या 10.x.x.x जैसे पते का उपयोग करके और आवश्यक क्रेडेंशियल प्रदान करते हैं। यह अक्सर एक साधारण वायर्ड कनेक्शन का उपयोग करके किया जाता है, अनएन्क्रिप्टेड।
सिद्धांत रूप में, यदि आपके आंतरिक नेटवर्क पर दुर्भावनापूर्ण होस्ट होते, तो आपके द्वारा अपने राउटर से कनेक्ट करने के लिए उपयोग किए जाने वाले एडमिनिस्ट्रेटिव पासवर्ड को सूंघना संभव होता, साथ ही आपके द्वारा राउटर के साथ आदान-प्रदान की जाने वाली किसी भी अन्य जानकारी को, जिसमें IP रेंज, MAC फिल्टरिंग, पोर्ट फॉरवर्डिंग, और वायरलेस संचार को एन्क्रिप्ट करने के लिए उपयोग की जाने वाली कीमती पासफ्रेज शामिल है।
लेकिन चूंकि ज्यादातर लोगों के होम नेटवर्क पर कोई दुष्ट सुनने वाला नहीं होता, यह प्रारंभिक कॉन्फिगरेशन चरण सुरक्षित रूप से किया जाता है, जिसके बाद आपके वायरलेस डिवाइस द्वारा उत्सर्जित रेडियो ट्रांसमिशन, जबकि संभावित दुष्टों द्वारा आसानी से पता लगाए और कैप्चर किए जा सकते हैं, एन्क्रिप्टेड होते हैं और इस प्रकार अपठनीय, आपके संचार की गोपनीयता को बनाए रखते हैं।
ब्लूटूथ पर वापस। प्रारंभिक कुंजी विनिमय आपकी पूरी ब्लूटूथ सुरक्षा का सबसे कमजोर कड़ी है। और चीजों को बदतर बनाने के लिए, जबकि आप अपने राउटर को सुरक्षित करने के लिए वायर्ड कनेक्शन का उपयोग कर सकते हैं, ब्लूटूथ डिवाइस को वायरलेस सिग्नल ट्रांसमिट करना होगा, जो रेंज के भीतर किसी भी ब्लूटूथ-कैपेबल डिवाइस द्वारा प्राप्त किए जा सकते हैं।
इसलिए, आपकी ब्लूटूथ सुरक्षा यह सुनिश्चित करके शुरू होती है कि आपका कुंजी विनिमय सुरक्षित है।
सुरक्षित कुंजी विनिमय
डिवाइस को पेयर करने का सबसे अच्छा तरीका है इसे अलग-थलग कमरों में करना, चुभती नजरों और कानों से दूर। अधिकांश ब्लूटूथ डिवाइस की रेंज बहुत कम होती है, इसलिए अगर आपके स्थान के कुछ मीटर के भीतर कोई एंटीना नहीं है, तो आप ठीक होना चाहिए।
भीड़ भरे सार्वजनिक स्थानों जैसे हवाई अड्डों में डिवाइस पेयर करना अनुशंसित नहीं है।
पता करें कि किस डिवाइस के साथ पेयर करना है
राउटर की तरह, अधिकांश ब्लूटूथ डिवाइस जेनेरिक पहचानकर्ताओं का उपयोग करते हैं, आमतौर पर उनके वेंडर नाम और मॉडल प्रकार पर आधारित, जिससे कई विकल्पों की उपस्थिति में पहचान थोड़ी मुश्किल हो जाती है। आपको अपने ब्लूटूथ डिवाइस को सार्थक लेकिन बहुत अधिक वर्णनात्मक नाम नहीं देने चाहिए, ताकि आप जान सकें कि कौन से आपके हैं।
उदाहरण के लिए, Dedo RG4453C से बहुत बेहतर है, चाहे यह किसी भी ब्रांड और फर्मवेयर रिवीजन को संदर्भित करे। इसी तरह, आप लोगों को उनके ID नंबर या सोशल सिक्योरिटी नंबर से संबोधित नहीं करते, क्योंकि वे याद रखने के लिए बहुत सामान्य हैं—आप नामों का उपयोग करते हैं।
कुंजी लंबाई महत्वपूर्ण है
यह समग्र सुरक्षा योजना में एक और महत्वपूर्ण कारक है। जबकि आपका ब्लूटूथ ट्रैफिक एन्क्रिप्टेड होगा चाहे आप कोई भी कुंजी चुनें, एन्क्रिप्टेड संदेशों को क्रैक करने की कठिनाई कुंजी लंबाई पर निर्भर करेगी।
सिद्धांत रूप में, हर एन्क्रिप्टेड संदेश को क्रैक किया जा सकता है। आपको बस ब्रह्मांड का पूरा समय और फिर कुछ लेना है और किसी भी संभावित कीबोर्ड प्रतीकों के संयोजन को किसी भी संभावित टेक्स्ट के संयोजन के खिलाफ कंप्यूटर के विशाल ग्रिड पर चलाना है।
वास्तव में, जो एन्क्रिप्टेड संदेशों को सुरक्षित बनाता है वह उनके एल्गोरिथम या उपयोग की गई कुंजी को क्रैक करने के लिए आवश्यक समय है। यदि यह समय एक उचित अवधि से अधिक है, तो ब्रूट फोर्स प्रयास बेकार होंगे।
आप यही चाहते हैं कि आपके संचार की रक्षा की जाए—आपके नेटवर्क के खिलाफ स्वचालित अनुमान। आपके पास एक आदर्श समाधान होना जरूरी नहीं है। यह सिर्फ सामान्य स्थितियों में उचित जोखिम समय, मान लीजिए कई घंटे या दिन, पर सबसे आम हमले के तरीकों को हराने के लिए पर्याप्त होना चाहिए। बस।
एक मजबूत PIN कोड चुनने से यह सुनिश्चित होगा कि आपके डिवाइस संचार सुरक्षित रहेंगे। SANS संस्थान 12-अंकीय पिन कोड की सिफारिश करता है।
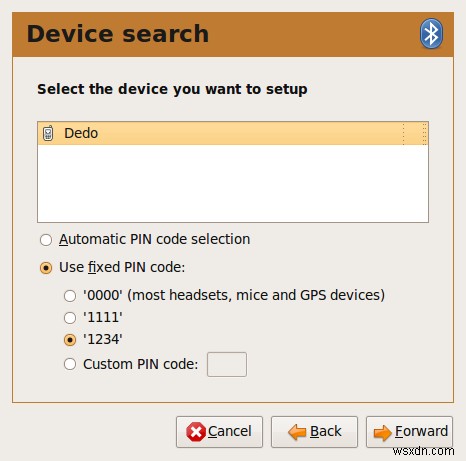
आइए ऊपर पोस्ट किए गए स्क्रीनशॉट पर एक और नज़र डालें:
स्क्रीनशॉट Ubuntu Jaunty Jackalope ऑपरेटिंग सिस्टम पर लिया गया था, एक Nokia सेल फोन के साथ पेयरिंग प्रयास के दौरान। मैंने इसका नाम Dedo रखा है, पिछले नियम के अनुसार। एक और चीज जो मुझे चुननी है वह है PIN कोड।
जैसा कि आप देख सकते हैं, Ubuntu पर ब्लूटूथ विजार्ड मुझे विक्रेताओं द्वारा उपयोग किए जाने वाले सबसे आम, ज्ञात PINs प्रदान करता है, आमतौर पर आसानी से अनुमान लगाने योग्य सेट के आसपास घूमते हैं - 0000, 1111, 1234, आदि। यह राउटर से अलग नहीं है, जो सामान्य एडमिन/12345 उपयोगकर्ता नाम/पासवर्ड कॉम्बो के साथ शिप होते हैं।
ये संयोजन हमेशा किसी भी ब्लू अटैकर की पहली पसंद होते हैं, कम लटके फल की आसान पिकिंग, यदि आप कहेंगे। यहां तक कि अगर आप एक नॉन-डिफॉल्ट चार-अंकीय कोड का उपयोग करते हैं, तो आप तुरंत अपनी सुरक्षा बढ़ा देंगे, हालांकि विकल्प पूल छोटा है और हमलावरों द्वारा आसानी से काम किया जा सकता है।
एक और दिलचस्प उदाहरण Fedora द्वारा अपने Leonidas रिलीज में पेश किए गए दृष्टिकोण का है। किसी बाहरी डिवाइस के साथ पेयर करते समय, Fedora एक रैंडम PIN पकाता है जिसे आपको अपने अन्य डिवाइस में इनपुट करना होगा ताकि पेयरिंग सफल हो। यह दृष्टिकोण स्वचालित रूप से आपकी सुरक्षा बढ़ाता है, दोनों क्योंकि कुंजी रैंडम है और क्योंकि यह मानक चार-अंकीय संयोजनों की तुलना में बहुत लंबी है।
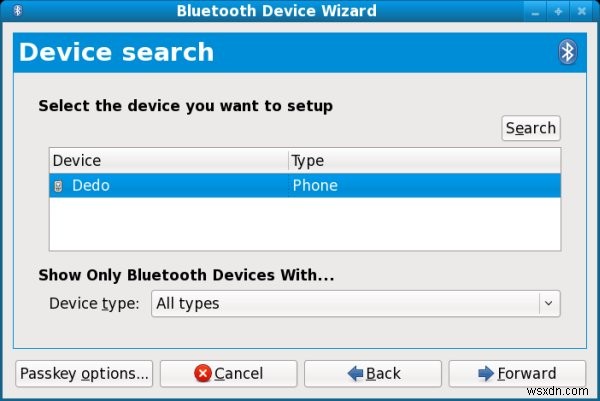
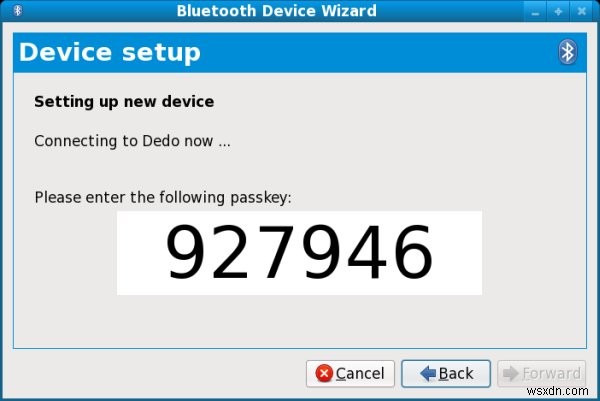
12-अंकीय PIN की सिफारिश की जाती है। इसे याद रखना या वांछित डिवाइस में इनपुट करना कष्टप्रद हो सकता है, लेकिन यह प्रत्येक पेयरिंग प्रयास के लिए केवल एक बार करना होता है।
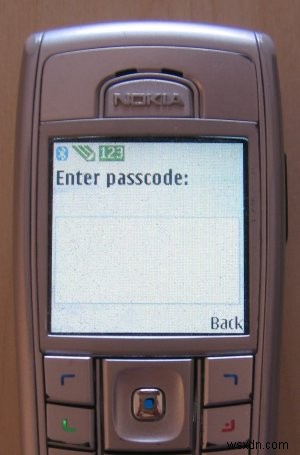
एक बार जब आप सफलतापूर्वक और सुरक्षित रूप से डिवाइस को पेयर कर लेते हैं, तो आप जाने के लिए तैयार हैं। अब, हम देखेंगे कि एक बार जब आप अपने गैजेट्स को कॉन्फिगर कर लेते हैं तो आपको क्या करना चाहिए।
सुरक्षित अभ्यास
अब हम उन कुछ सरल सामान्य-ज्ञान नियमों की समीक्षा करेंगे जो आपके ब्लूटूथ डिवाइस की सुरक्षा को बनाए रखने में मदद करेंगे। सिद्धांत किसी भी प्रकार के डेटा एक्सचेंज और शेयरिंग के समान है। क्या आप चाहते हैं कि दूसरी पार्टी की आपकी फाइलों तक पहुंच हो? कितनी पहुंच? केवल पढ़ने के लिए या शायद लिखने के लिए भी? आप कौन सी फाइलें शेयर करना चाहते हैं? ये सभी सवाल किसी भी प्रकार के डेटा एक्सचेंज के लिए वैध हैं, चाहे वह पीयर-टू-पीयर (P2P) शेयरिंग हो, Samba, NFS, ब्लूटूथ, FTP, या कोई अन्य प्रोटोकॉल।
ब्लूटूथ डिवाइस को उपयोग में न होने पर बंद कर दें
सबसे पहले, यह बैटरी लाइफ बचाता है। दूसरा, अपनी उपस्थिति को पूरी दुनिया में विज्ञापित करने का कोई कारण नहीं है, है ना? ब्लूटूथ डिवाइस को सक्रिय करें जब आपको डेटा ट्रांसमिट करने की आवश्यकता हो और फिर इसे बंद कर दें। ज्यादातर लोग ब्लूटूथ का बहुत कम उपयोग करते हैं, अगर बिल्कुल भी। इसे चालू रखना बस अनावश्यक है।
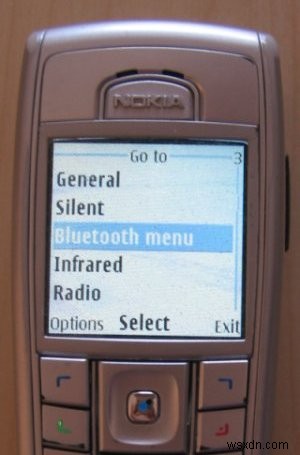
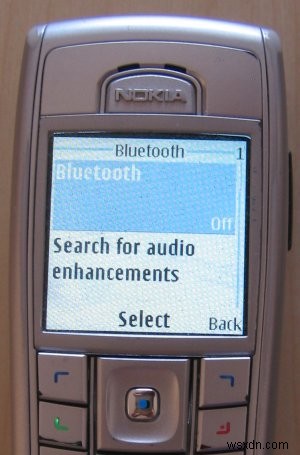
अनचाहे कनेक्शन को अस्वीकार करें
यह सभी का सबसे बुनियादी सुरक्षा सिद्धांत है - डिफॉल्ट डेनी। इसका मतलब है, केवल भरोसेमंद कनेक्शन की एक छोटी व्हाइटलिस्ट को छोड़कर कुछ भी न आने दें। यह ब्लूटूथ पर समान रूप से लागू होता है।
जब भी कोई नया, अज्ञात डिवाइस आपके अपने से कनेक्ट होने के लिए कहता है, तो आपको स्थिति की सावधानीपूर्वक जांच करनी चाहिए। क्या आप इस अन्य होस्ट को जानते हैं? क्या कनेक्शन अपेक्षित है? अगर आप इन सवालों का जवाब 'हां' में नहीं दे सकते - तो आपको प्रयासों को अस्वीकार कर देना चाहिए। यह इतना सरल है।
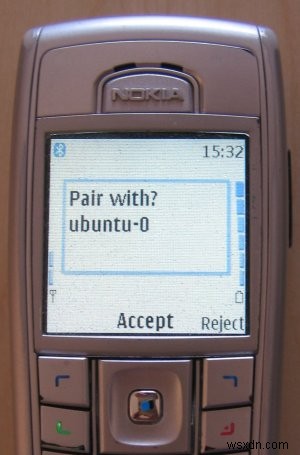
आप देख सकते हैं कि मेरा सेलफोन Accept को डिफॉल्ट विकल्प के रूप में पेश करता है, बड़े, बोल्ड फॉन्ट में। सामान्य तौर पर, इसका मतलब है कि फोन उपयोगिता की ओर उन्मुख है, लेकिन ज्यादातर लोगों के लिए, इसका मतलब कम सुरक्षा भी है।
इसी तरह, जब कोई डिवाइस आपको डेटा भेजने की कोशिश करता है, भले ही आप पहले से ही इसके साथ पेयर कर चुके हों, सुनिश्चित करें कि आप वास्तव में डेटा ट्रांसफर स्वीकार करते हैं। या आपकी फाइलों को ब्राउज करने का प्रयास। ब्लूटूथ कनेक्शन आमतौर पर जानबूझकर होते हैं, इसलिए कोई अप्रत्याशित आश्चर्य शायद वांछित नहीं है।
उदाहरण के लिए, जब मैं Send files to device पर क्लिक करता हूं ...
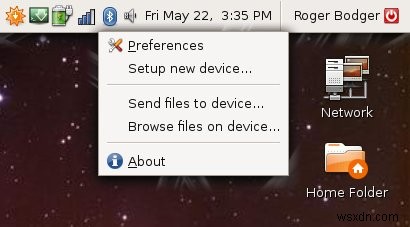
मेरा फोन मुझे इस प्रयास के बारे में संकेत देगा। चूंकि यह एक अपेक्षित संपर्क है, मैं इसे अनुमति दूंगा। दूसरी ओर, अगर आपको इस तरह के संकेत नीले रंग से बाहर मिलते हैं, तो वे शायद अवांछित हैं।
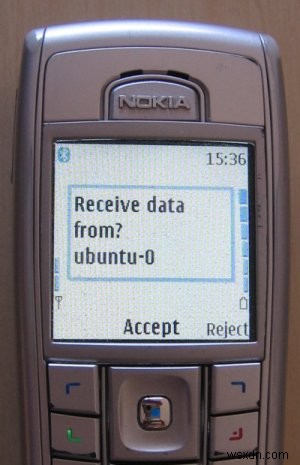
और फिर हम एक फैंसी स्क्रीनशॉट देख सकते हैं जो मैंने अपने VMware सीक्रेट्स लेख लिखते समय लिया था, मेरे सेलफोन के छोटे डिस्प्ले पर।


यही बात डिवाइस को ब्राउज करने की कोशिश पर भी लागू होती है। अगर आप कनेक्शन की अनुमति देते हैं, तो आपकी फाइलें दूसरी पार्टी को दिखाई देंगी। यह कुछ ऐसा है जिस पर आपको सावधानीपूर्वक विचार करना चाहिए। उदाहरण के लिए, आप अपने सहकर्मी को उसके 0.1Kp फोन कैमरे से ली गई कुछ तस्वीरें भेजने देना चाह सकते हैं, लेकिन आप अपने फोन की सामग्री को उजागर नहीं करना चाह सकते।

आपके ब्लूटूथ डिवाइस कैसे व्यवहार करेंगे यह आपके द्वारा उपयोग किए जा रहे सटीक मॉडल और प्रकार पर निर्भर करता है। मैं आपको सटीक नुस्खा नहीं दे सकता, लेकिन मैं निश्चित रूप से सामान्य सेटिंग्स की सिफारिश कर सकता हूं।
चाहे आप किसी भी डिवाइस का उपयोग करें, इसे उपयोग में न होने पर बंद रखने की कोशिश करें, सुनिश्चित करें कि यदि उपलब्ध हो तो सुरक्षा सुविधाओं को सक्रिय करें, जिसमें आने वाले ब्लूटूथ कनेक्शन की निगरानी (और अस्वीकार) करने का कोई तरीका शामिल है। आपका डिवाइस आपको किसी भी व्यक्तिगत डेटा ट्रांसफर प्रयास के लिए संकेत देना चाहिए, भले ही आपने अभी इसे अनुमति दी हो। क्यों? खैर, क्या होगा अगर आपने जिस डिवाइस के साथ अभी पेयर किया है वह चोरी हो गया है? क्या होगा अगर किसी ने आपके दोस्त का सेल फोन चुरा लिया है और अब वे जिसे परेशान कर सकते हैं उसे परेशान करने की कोशिश कर रहे हैं? यहाँ एक कच्चा उदाहरण है, लेकिन एक निश्चित संभावना, क्योंकि हल्के, छोटे मोबाइल डिवाइस आसानी से गलत जगह रखे जाते हैं, भुला दिए जाते हैं, खो जाते हैं, और चोरी हो जाते हैं।
यह एक उपद्रव की तरह लग सकता है, हर एक कनेक्शन को अधिकृत करना, लेकिन सच्चाई यह है कि उनमें से बहुत अधिक नहीं हैं, वैसे भी। आप अपने दोस्तों के साथ कितनी बार ब्लू करते हैं?
इसी सटीक कारण से, ब्लूटूथ कनेक्शन की कमी, ज्यादातर लोग इस प्रोटोकॉल से जुड़ी सुरक्षा सावधानियों को भूल जाते हैं, संभावित रूप से अपने डेटा को अवांछित तीसरे पक्ष के सामने उजागर कर देते हैं। ज्यादातर मामलों में, आपका फोन मुख्य रूप से जंक और कुछ महत्वपूर्ण फोन नंबर रखेगा, लेकिन इसमें अधिक संवेदनशील डेटा भी सूचीबद्ध हो सकता है।
इसी तरह, आप अपने कंप्यूटर को ब्लूटूथ शेयरिंग के लिए कॉन्फिगर कर सकते हैं। उदाहरण के लिए, Fedora 11 Leonidas में File Sharing Preferences के लिए एक समर्पित मेनू है, जो ब्लू डिवाइस को भी कवर करता है।

मेनू पर एक नज़र डालें। बहुत सारे विकल्प। उदाहरण के लिए, आप केवल बॉन्डेड डिवाइस के साथ फाइलें शेयर कर सकते हैं। या रिमोट डिवाइस को फाइलें हटाने की अनुमति नहीं देकर, उन्हें रीड-ओनली मोड में मजबूर कर सकते हैं। इसी तरह, आप केवल बॉन्डेड डिवाइस के लिए फाइलें स्वीकार करना और सूचनाएं प्राप्त करना चाह सकते हैं।
अगले कदम
इस ट्यूटोरियल में अगला कदम विभिन्न ब्लूटूथ टूल्स का अवलोकन करना होगा, कुछ लिनक्स के लिए, कुछ Windows के लिए, जिनका उपयोग सक्रिय ब्लूटूथ डिवाइस को स्कैन करने, कनेक्शन सूंघने, और इसी तरह के लिए किया जा सकता है। लेकिन मैं अभी ऐसा नहीं करने जा रहा हूं।
भविष्य में हमारे पास एक समर्पित नेटवर्क विश्लेषण ट्यूटोरियल होगा। इसके अलावा, इस तरह के टूल का उपयोग विशेषज्ञता और जिम्मेदारी की मांग करता है। सुरक्षा कौशल का दुरुपयोग यहां तक कि मासूम प्रैंक के लिए भी बहुत आसानी से किया जाता है।
सीक्वल के लिए बने रहें, जहां हम नैतिक रूप से सुरक्षा स्कैनिंग के बारे में सीखेंगे, ताकि हम जोखिमों का आकलन कर सकें, अपने स्वयं के नेटवर्क को कमजोरियों के लिए ऑडिट कर सकें और संभावित खतरों के लिए सही काउंटरमेशर्स विकसित कर सकें।
निष्कर्ष
बस इतना ही। बस कुछ सरल नियम और आपका ब्लूएक्सपीरियंस एक आनंददायक मामला हो सकता है। ज्यादातर लोगों के लिए, ब्लूटूथ इस ट्यूटोरियल में पहली छवि जैसा कुछ है, एक तरह का मौखिक आभूषण जो रैपर्स या ऐसे लोगों द्वारा पहना जाता है। ब्लूटूथ, जबकि लोकप्रिय और व्यावहारिक, उपयोग मॉडल और सुरक्षा प्रथाओं के मामले में बहुत अस्पष्ट है। ज्यादातर लोग पूरी तरह से अनजान हैं कि उनके डिवाइस कैसे काम करते हैं और वे व्यापक दुनिया के लिए अपनी हवा क्या देते हैं।
सौभाग्य से, ब्लूटूथ डिवाइस को कॉन्फिगर करना किसी भी रेडियो-हैप्पी डिवाइस से अलग नहीं है। बुनियादी सिद्धांत वही रहते हैं। ट्रांसमिट किए गए डेटा को किसी के अलावा इच्छित पार्टियों द्वारा अपठनीय बनाने के लिए एन्क्रिप्शन का उपयोग करें। सुनिश्चित करें कि एन्क्रिप्शन कुंजी का प्रारंभिक विनिमय निजी तौर पर किया जाता है। मजबूत कुंजियों का उपयोग करें, यानी मजबूत पासवर्ड। जब उपयोग में न हो तो अपने डिवाइस को बंद कर दें। व्यक्तिगत रूप से आने वाले पेयरिंग अनुरोधों को स्वीकार/अस्वीकार करें, जबकि दूसरे डिवाइस की स्पष्ट रूप से पहचान करें। फाइलें शेयर करते समय सावधानी बरतें, दोनों तरीकों से।
मुझे उम्मीद है कि यह ट्यूटोरियल आपके लिए उपयोगी था। मज़े करो और मिलते हैं।
चीयर्स।