आपने गूगल में एक खोज चलाई, लेकिन किसी कारण से, लिंक पर क्लिक करने के बाद आपको वह परिणाम नहीं मिला जो आप चाहते थे।
फिर से, और फिर से, और फिर से।
यह ब्राउज़र रीडायरेक्ट वायरस की निराशा है, कपटी मैलवेयर जो न केवल आपको परेशान करने के लिए बल्कि आपको लूटने के लिए भी डिज़ाइन किया गया है।
इन दिनों आपको इनमें से एक के साथ समाप्त होने के लिए पीसी सुरक्षा के साथ काफी ढीला होना पड़ेगा, लेकिन ये वायरस जंगल में बने रहते हैं। आइए देखें कि आप कैसे संक्रमित हो सकते हैं, और ब्राउज़र रीडायरेक्ट वायरस को हटाने के लिए आपको क्या करने की आवश्यकता है।
ब्राउज़र रीडायरेक्ट वायरस कैसे काम करता है
आपको पता चल जाएगा कि क्या आपके पास ब्राउज़र वायरस है। शुरुआत के लिए: यह आपके मोजे उतार देगा। एक बार जब आप उन पेजों के लोड होने की नियमित असुविधा से उबर जाते हैं जो आप चाहते हैं, तो आप शायद करीब से जांच करने पर पाएंगे कि जो पेज लोड होता रहता है उस पर कुछ परिचित है, जैसे गूगल सर्च बॉक्स।
URL कुछ इस तरह हो सकता है:
- icityfind.com
- scour.com
- fastsfind.com
- amusede.in
- 1freefiledownload.com
- find-quick-results.com
- bidvertiser.com
रूटकिट्स, बूटकिट्स, और यहां तक कि दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन इन वायरस के लिए आपके सिस्टम को संक्रमित करने के लिए जिम्मेदार हो सकते हैं, और उनका एकमात्र उद्देश्य पैसा कमाना और आपके बारे में जानकारी इकट्ठा करना है।
वे पैसे कैसे कमाते हैं? आपकी खोजों के माध्यम से। बजाय, कहें, एक मानक गूगल खोज के परिणामस्वरूप कुछ प्रायोजित परिणाम जो आप चुनते हैं, ब्राउज़र रीडायरेक्ट वायरस ने हर खोज परिणाम और लिंक को मुद्रीकृत किया है। इसके अलावा, आपके बारे में डेटा एकत्र किया जा रहा है, और बाद में उपयोग के लिए रिकॉर्ड किया जा रहा है। यह आपकी वेबसाइट पसंदीदा से लेकर व्यक्तिगत जानकारी तक कुछ भी हो सकता है जिसका उपयोग पहचान की चोरी में किया जा सकता है।
मूल रूप से, यदि आपके पास ब्राउज़र रीडायरेक्ट वायरस है, तो जब तक इसे हटाया नहीं जाता, अपने कंप्यूटर पर किसी भी ब्राउज़र के साथ कोई व्यक्तिगत जानकारी साझा न करें।
रीराइट की गई होस्ट्स फाइल
विंडोज उपयोगकर्ताओं को होस्ट्स फाइल के बारे में पता होना चाहिए, C:\ ड्राइव पर संग्रहीत एक टेक्स्ट फाइल जहां अवरुद्ध वेबसाइट URL की सूची संग्रहीत की जा सकती है। होस्ट्स फाइल के साथ URL ब्लॉक करने के अलावा, आप उन लाइनों को भी जोड़ सकते हैं जो निर्दिष्ट करती हैं कि किसी विशेष IP पते पर जाने पर कौन सी वेबसाइटें दिखाई देनी चाहिए।
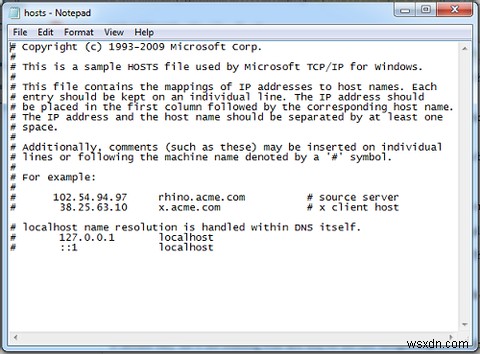
आपको बस होस्ट्स फाइल ढूंढनी होगी (Windows\System32\Drivers\etc) और इसे नोटपैड से खोलना होगा (राइट-क्लिक करें, फिर ओपन विद...)। खाली जगह तक नीचे स्क्रॉल करें, एक URL या IP पता जोड़ें और होस्ट्स फाइल सेव करें; पता अब अवरुद्ध है।
आप समय बचाने के लिए कुछ वेबसाइटों के शॉर्टकट बनाने के लिए उसी सिद्धांत का उपयोग कर सकते हैं। ब्राउज़र रीडायरेक्ट वायरस भी इसका उपयोग करता है, मूल होस्ट्स फाइल को अपने डेटा के साथ फिर से लिखकर या बदलकर। क्रिस हॉफमैन की विंडोज होस्ट्स फाइल गाइड बताती है कि यह कहीं अधिक विस्तार से कैसे काम करता है।
ब्राउज़र रीडायरेक्ट वायरस हटाना? पहले सेफ मोड पर स्विच करें
ब्राउज़र रीडायरेक्ट वायरस को हटाने की प्रक्रिया आम तौर पर XP से विंडोज 8 तक विंडोज के सभी संस्करणों में समान है। शुरू करने के लिए, कंप्यूटर को सेफ मोड में रीबूट करना आवश्यक है।
विंडोज XP से विंडोज 7 के लिए, यह कंप्यूटर को रीबूट करके और बूट डिस्क सारांश स्क्रीन दिखाई देने के तुरंत बाद बार-बार F8 दबाकर किया जाता है। यदि विंडोज लोडिंग स्क्रीन दिखाई देती है, तो आप बहुत देर कर चुके हैं, और प्रक्रिया दोहरानी होगी। ध्यान दें कि यदि आप वायरलेस कीबोर्ड का उपयोग करते हैं, तो आपको यहां कम सफलता मिलेगी, इसलिए USB कीबोर्ड पर स्विच करें।
जब एडवांस्ड बूट विकल्प स्क्रीन दिखाई देती है, तो अपने कीबोर्ड पर तीरों का उपयोग करके दूसरे विकल्प, नेटवर्किंग के साथ सेफ मोड का चयन करें, और एंटर दबाएं।
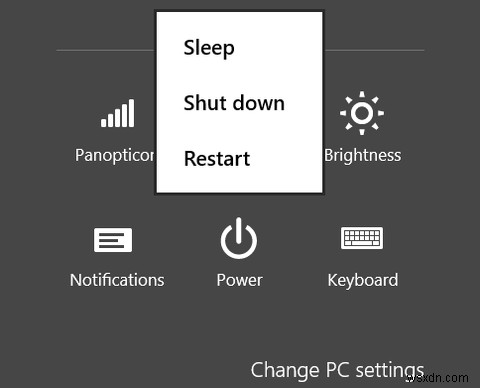
विंडोज 8 उपयोगकर्ता सेटिंग्स और पावर खोलकर सेफ मोड पर स्विच कर सकते हैं। कुछ और करने से पहले Shift कुंजी दबाए रखें, फिर रीस्टार्ट चुनें, शिफ्ट पर अपनी उंगली रखते हुए। जब रीस्टार्ट मेनू दिखाई दे तो समस्या निवारण पर क्लिक करें फिर उन्नत विकल्प, और यहां से स्टार्टअप सेटिंग्स चुनें, फिर रीस्टार्ट। अंत में, अपने कीबोर्ड पर 5 दबाकर नेटवर्किंग के साथ सेफ मोड सक्षम करें, जिससे विंडोज सेफ मोड में शुरू होगा, लेकिन इंटरनेट कनेक्शन के साथ।
अपनी प्रॉक्सी सेटिंग्स जांचें
अगला, अपने सिस्टम की प्रॉक्सी सेटिंग्स जांचें। ब्राउज़र रीडायरेक्ट वायरस एक रिमोट सर्वर का उपयोग कर सकते हैं जो वह नहीं है जिससे आप सामान्य रूप से इंटरनेट से जुड़ते हैं। इसे अक्षम करके, आप वायरस को हटाने की दिशा में एक बड़ा कदम उठा सकते हैं।
कंट्रोल पैनल में, इंटरनेट विकल्प खोलें। विंडोज 8 में, आप इस स्क्रीन को जल्दी से लॉन्च करने के लिए "इंटरनेट विकल्प" टाइप कर सकते हैं। कनेक्शन टैब पर क्लिक करें और LAN सेटिंग्स देखें। आपको शायद पता चलेगा कि प्रॉक्सी सर्वर विकल्प चेक किया गया है, पते के साथ या बिना। चेक बॉक्स साफ़ करें और इसके बजाय स्वचालित रूप से सेटिंग्स का पता लगाएं पर क्लिक करें, फिर पुष्टि करने और बाहर निकलने के लिए OK पर क्लिक करें।
अपने ब्राउज़र प्रबंधित करें
इस स्तर पर यह स्पष्ट नहीं होगा कि ब्राउज़र रीडायरेक्ट वायरस कहां से उत्पन्न होता है, और यह तब तक ऐसा ही रहेगा जब तक आप हटाने वाले टूल्स की रिपोर्ट की जांच नहीं करते। इसलिए, अपने ब्राउज़र से ऐड-ऑन और एक्सटेंशन और टूलबार हटाना, और अपना होम पेज रीसेट करना उचित है।
एक बार यह हो जाने पर, CCleaner की एक कॉपी डाउनलोड और इंस्टॉल करें (हालांकि गूगल टूलबार जैसे ब्लोटवेयर इंस्टॉल करने के निराशाजनक प्रयास से सावधान रहें) और अस्थायी इंटरनेट फाइलों में जंक डेटा के लिए अपने कंप्यूटर को स्कैन करने के लिए इसका उपयोग करें। क्लीनर टैब चुनें, फिर इंटरनेट एक्सप्लोरर के लिए विंडोज के तहत सभी विकल्पों की जांच करें और किसी अन्य ब्राउज़र के लिए एप्लिकेशन व्यू में इसे दोहराएं जो आपने इंस्टॉल किया है। रन क्लीनर पर क्लिक करें, और इसके पूरा होने की प्रतीक्षा करें।
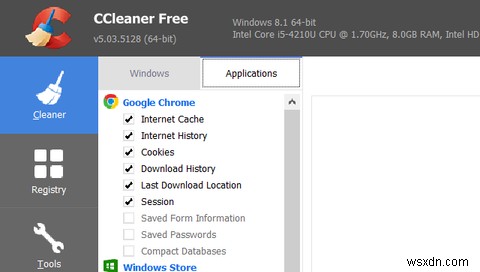
सब कुछ साफ हो जाने के बाद (CCleaner का उपयोग करने के लिए हमारी गाइड देखें कि आपको यहां कौन से विकल्प चुनने की आवश्यकता है) और फिर अगले अनुभाग पर आगे बढ़ें।
ब्राउज़र रीडायरेक्ट वायरस हटाने के लिए 3 शीर्ष उपकरण
वर्तमान में कई उपकरण उपलब्ध हैं जिनका उपयोग ब्राउज़र रीडायरेक्ट वायरस के खिलाफ किया जा सकता है। कुछ विशेषज्ञ इन सभी को चलाने का सुझाव देते हैं, कभी-कभी क्रम में, जबकि अन्य सिर्फ एक जोड़े को चलाने की सलाह देते हैं।
इष्टतम मार्ग होगा कास्परस्की के रूटकिट रिमूवर, TDSSKiller को डाउनलोड और चलाना, उसके बाद विश्वसनीय मालवेयरबाइट्स। अतिरिक्त जांच के लिए, हिटमैनप्रो का उपयोग करें।
कास्परस्की TDSSKiller
इस उपयोगिता को इंस्टॉल करने की आवश्यकता नहीं है, इसलिए बस tdsskiller.exe फाइल पर डबल-क्लिक करें फिर पैरामीटर बदलें बटन पर क्लिक करें। परिणामी स्क्रीन में, TDLFS फाइल सिस्टम का पता लगाएं सक्षम करें, और आगे बढ़ने के लिए OK पर क्लिक करें; अगला, स्कैन शुरू करें पर क्लिक करें। पूरा होने पर, यदि खतरे पाए जाते हैं तो एक सारांश पेज प्रदर्शित होगा, साथ ही कुछ अनुशंसित कार्रवाइयां। इन कार्रवाइयों को स्वीकार करने और TDSSKiller को वायरस से निपटने की अनुमति देने के लिए कंटिन्यू पर क्लिक करें। पूर्ण निष्कासन के लिए रीबूट की आवश्यकता होगी, इसलिए इसे ध्यान में रखें क्योंकि आपको आगे बढ़ने से पहले फिर से नेटवर्किंग के साथ सेफ मोड में बूट करना होगा (ऊपर देखें)।
मालवेयरबाइट्स एंटी-मैलवेयर फ्री
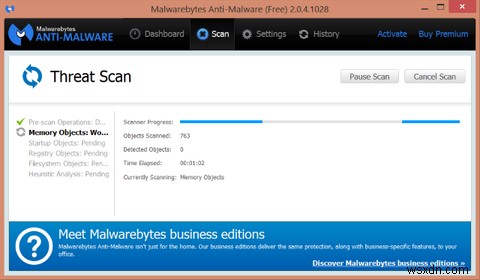
यह एक बार इंस्टॉल होने पर स्वचालित रूप से चलेगा, और एक संदेश प्रदर्शित होगा जो आपको अपडेट करने की सलाह देगा। पहला स्कैन चलाने के लिए अभी ठीक करें पर क्लिक करें। जब यह पूरा हो जाए (सॉफ्टवेयर आपसे पहले अपडेट बटन पर क्लिक करने के लिए कह सकता है) तो आपको पाए गए खतरों को सूचीबद्ध करने वाली एक स्क्रीन दिखाई देनी चाहिए। सभी को क्वारंटाइन करें पर क्लिक करें, फिर कार्रवाई लागू करें।
हिटमैनप्रो
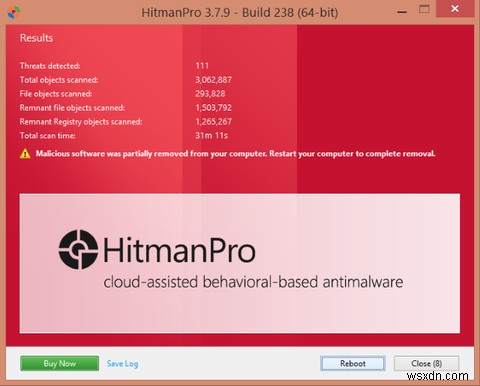
इंस्टॉलेशन के बाद (एक बार चलाने का विकल्प, बिना इंस्टॉलेशन के, भी उपलब्ध है), हिटमैनप्रो आपके कंप्यूटर को जिद्दी रूटकिट्स, मैलवेयर और किसी भी संबंधित फाइलों के लिए स्कैन करेगा। फाइलें जैसे ही खोजी जाएंगी प्रदर्शित होंगी, और जब स्कैन पूरा हो जाए तो उन्हें हटाने के लिए अगला पर क्लिक करें। आपको मुफ्त लाइसेंस सक्रिय करें पर क्लिक करना होगा ताकि हिटमैनप्रो के लिए 30 दिन का मुफ्त ट्रायल मिल सके, जब तक कि आप खरीदने की योजना न बना रहे हों।
इन स्कैन के पूरा होने के बाद, अपने सामान्य वायरस स्कैनिंग सॉफ़्टवेयर को चलाकर समाप्त करें, जो एवीरा, एवीजी या कास्परस्की जैसे मुफ्त एंटी-वायरस/एंटी-मैलवेयर उपयोगिता हो सकती है, या बिटडिफेंडर इंटरनेट सिक्योरिटी जैसे प्रीमियम सूट।
अंत में, अपना ब्राउज़र रीसेट करें
आपके स्कैन पूरे होने के साथ, और हटाने वाले टूल्स का काम हो जाने के बाद, एक अंतिम कदम है। खतरे के अंतिम अवशेषों को हटाने के लिए, आपको अपना ब्राउज़र रीसेट करना होगा। आप किस ब्राउज़र का उपयोग कर रहे हैं, इस पर निर्भर करते हुए, यह अलग होगा।
- इंटरनेट एक्सप्लोरर: सेटिंग्स बटन पर क्लिक करें, फिर इंटरनेट विकल्प > उन्नत, जहां आपको रीसेट बटन मिलेगा। रीसेट पर क्लिक करने से पहले व्यक्तिगत सेटिंग्स हटाएं चयन करना सुनिश्चित करें, फिर प्रक्रिया पूरी होने पर बंद करें पर क्लिक करें और अपना ब्राउज़र पुनः आरंभ करें।
- मोज़िला फ़ायरफ़ॉक्स: मेनू > सहायता > समस्या निवारण जानकारी खोलें, जहां आपको फ़ायरफ़ॉक्स रीसेट करें... बटन मिलेगा। इसे क्लिक करें और ब्राउज़र रीसेट करने के लिए पुष्टि करें।
- गूगल क्रोम: हैमबर्गर मेनू में, सेटिंग्स चुनें या एड्रेस बार में chrome://settings URL दर्ज करें। यहां से, उन्नत सेटिंग्स दिखाएं... पर क्लिक करें और रीसेट सेटिंग्स बटन तक नीचे स्क्रॉल करें। इसे क्लिक करें, फिर निम्नलिखित बॉक्स में पुष्टि करके ब्राउज़र रीसेट करें।
अब आपका काम हो गया, ऑनलाइन सुरक्षित खेलने का समय है। ब्राउज़र रीडायरेक्ट वायरस को सुरक्षा के प्रति ढीले रवैये पर वापस खोजा जा सकता है, इसलिए सुनिश्चित करें कि आप वायरस न होने के बारे में हमारी गाइड का पालन करें, अपने ब्राउज़र को अपडेट रखें, और सबसे महत्वपूर्ण बात, ऑपरेटिंग सिस्टम सुरक्षा अपडेट के लिए नियमित रूप से जांच करें ताकि कमजोरियों और भेद्यताओं को दूर किया जा सके।
आपका ब्राउज़र रीडायरेक्ट वायरस अब हटा दिया जाना चाहिए, और अब आप मैलवेयर द्वारा प्रस्तुत असुविधा के बिना अपने जीवन को जारी रखने में सक्षम होना चाहिए। अगर आपके कोई प्रश्न हैं तो नीचे कमेंट्स में मुझे बताएं।
फीचर्ड इमेज क्रेडिट: URL फ़िशिंग शटरस्टॉक के माध्यम से