Chrome Web Store की रक्षा सही नहीं है, और मैलवेयर डेवलपर इन कमजोरियों का फायदा नापाक उद्देश्यों के लिए उठाते हैं। दुर्भावनापूर्ण एक्सटेंशन का खतरा हालांकि, दुनिया भर के व्यवसायों और संगठनों के लिए एक बड़ा खतरा बनता जा रहा है।
आइए जानें कि कैसे एक खराब Chrome एक्सटेंशन किसी व्यवसाय के लिए बड़ी समस्याएं पैदा कर सकता है।
क्या Chrome Web Store वायरस से सुरक्षित नहीं है?
Chrome Web Store Google Chrome में एक्सटेंशन इंस्टॉल करने के लिए सबसे सुरक्षित स्थानों में से एक है, लेकिन यह किसी भी तरह से अभेद्य नहीं है।
Google मैलवेयर को उपयोगकर्ताओं को संक्रमित करने से रोकने के लिए पूरी कोशिश करता है; उदाहरण के लिए, वे केवल एक्सटेंशन को Web Store से या सख्त शर्तों के तहत इंस्टॉल करने की अनुमति देते हैं। फिर वे किसी भी संदिग्ध गतिविधि के लिए Chrome Web Store की निगरानी करते हैं।
हालांकि, वे अपलोड होने वाले हर खराब एक्सटेंशन को पकड़ नहीं सकते, और कुछ चुपके से निकल जाते हैं। जैसे, Google Web Store पर कुछ भी 100 प्रतिशत सुरक्षित नहीं है, लेकिन यह इंटरनेट से रैंडम फाइलें डाउनलोड करने की तुलना में बहुत अधिक सुरक्षित है।
एक अकेला Chrome एक्सटेंशन किसी कंपनी को कैसे खतरे में डाल सकता है
फिलहाल, अधिकांश Chrome एक्सटेंशन मैलवेयर केवल एक पीसी को टारगेट करता है। यह एक कीलॉगर इंस्टॉल कर सकता है या आपके ब्राउज़र उपयोग को ट्रैक कर सकता है, लेकिन प्रभाव आपके द्वारा उपयोग किए जा रहे पीसी पर स्थानीयकृत होते हैं।
हालांकि, Chrome एक्सटेंशन मैलवेयर का एक नया चलन इसे बदलना चाहता है। केवल एक पेलोड देने के बजाय, ये नई स्ट्रेन पीड़ित के कंप्यूटर पर एक पायदान स्थापित करेंगी।
उस पायदान से, एक हैकर किसी संगठन के नेटवर्क में आगे जा सकता है। यदि वे नेटवर्क की सुरक्षा को सफलतापूर्वक पार कर लेते हैं, तो हैकर नेटवर्क पर अन्य पीसी और फाइल सिस्टम पर जासूसी कर सकता है।
इस तरह, यह दुष्ट Chrome एक्सटेंशन का एक विकास है जिसे साइबर सुरक्षा दुनिया ने अभी तक नहीं देखा है। अब, एक बड़े नेटवर्क में एक व्यक्ति केवल एक खराब एक्सटेंशन डाउनलोड करके बाकी सभी को खतरे में डाल सकता है।
वास्तविक दुनिया में Chrome एक्सटेंशन मैलवेयर के उदाहरण
हालांकि यह डरावना लग सकता है, इसका ज्यादा मतलब नहीं है अगर यह वास्तविक दुनिया में नहीं हो सकता। तो, हमारे पास क्या सबूत है कि यह अटैक वेक्टर संभव है?
इस विकास का सबूत ThreatPost से आता है, जो इंटरनेट पर सुरक्षा खतरों पर नजर रखता है। उनकी रिपोर्ट में, वे चर्चा करते हैं कि कैसे उन्होंने 106 दुर्भावनापूर्ण एक्सटेंशन का पता लगाया और Google को उन्हें हटाने के लिए कहा।
दुर्भावनापूर्ण Chrome एक्सटेंशन को हटाना कोई नई बात नहीं है; चिंताजनक हिस्सा यह था कि मैलवेयर कैसे काम करता था। इसने न केवल पीड़ित के कंप्यूटर से डेटा चुराया, बल्कि एक बैकडोर भी बनाया जिसके माध्यम से एक हैकर पीड़ित के नेटवर्क में प्रवेश कर सकता था।
मैलवेयर कैसे काम करता था?
Google की सुरक्षा जांच एक्सटेंशन मैलवेयर के लिए सबसे बड़ी बाधा है। अगर Google इसका पता लगा लेता है, तो यह उन्हें मैलवेयर की एक नई लहर के प्रति सचेत कर सकता है; हालांकि, अगर यह पार हो जाता है, तो मैलवेयर के व्यापक रूप से वितरित होने की उच्च संभावना है। उपयोगकर्ता Chrome Web Store ऐप्स पर भरोसा करते हैं, इसलिए एक मैलवेयर डेवलपर उच्च डाउनलोड दर सुनिश्चित कर सकता है यदि वे सफल होते हैं।
मैलवेयर का यह विशेष स्ट्रेन पीड़ितों को एक संक्रमित फ़ाइल डाउनलोड करने के लिए एक वेबसाइट पर रीडायरेक्ट करता है। हालांकि, अगर यह सीधे वेबसाइट से लिंक होता, तो Google बिना किसी समस्या के इसका पता लगा लेता।
मैलवेयर डेवलपर्स ने एक "मॉर्फिंग वेबसाइट" बनाकर इससे बचा। जब कोई कंप्यूटर वेबसाइट से कनेक्शन बनाता था, तो वेबसाइट जांचती थी कि वह कहां से आया है।
यदि यह किसी कंपनी या उपभोक्ता ISP से नहीं था, तो यह संभवतः एक गैर-मानवीय सिस्टम था जो यह जांचने के लिए आया था कि यह सुरक्षित है या नहीं - जैसे Google, उदाहरण के लिए। बदले में, वेबसाइट एक निर्दोष लैंडिंग पेज प्रदर्शित करेगी ताकि वायरस चेकर को लगे कि वेबसाइट सुरक्षित है।
यदि विज़िटर किसी कंपनी या उपभोक्ता ISP से था, हालांकि, विज़िटर मानव है। वेबसाइट उपयोगकर्ता को "असली" वेबसाइट पर रीडायरेक्ट करके प्रतिक्रिया देती है, जो दुर्भावनापूर्ण लिंक प्रदर्शित करती है।
इस तरह, जब डेवलपर्स ने मैलवेयर को Chrome Web Store पर अपलोड किया, तो इसके वायरस चेकर ने नकली लैंडिंग पेज को देखा और ऐप को सुरक्षित के रूप में चिह्नित किया। फिर, जब उपयोगकर्ताओं ने इसे डाउनलोड किया, तो उन्होंने मैलवेयर पेलोड के साथ असली वेबसाइट देखी।
मैलवेयर कितना फैला?
दुर्भाग्य से, यह विधि पहचान से बचने में इतनी प्रभावी थी कि 106 Chrome एक्सटेंशन वायरस चेकर्स को पार कर गए। सामूहिक रूप से, ऐप्स के 32 मिलियन डाउनलोड थे - यह इस बात का एक चिंताजनक प्रदर्शन है कि ये पेलोड कितनी दूर फैल गए।
मैलवेयर उन ऐप्स के रूप में प्रच्छन्न था जो दुर्भावनापूर्ण वेबसाइटों को स्पॉट करते हैं या फ़ाइल प्रकारों को कनवर्ट करते हैं। ये दोनों अत्यधिक मांग वाले एक्सटेंशन हैं जिन्हें लोग बिना सोचे-समझे डाउनलोड करते हैं, जिसने इसे पेलोड के लिए सही कवर बना दिया।
इस तरह, मैलवेयर 100 विभिन्न व्यवसायों और संगठनों में एक पायदान स्थापित करने में सफल रहा। इसमें वित्तीय, स्वास्थ्य सेवा और यहां तक कि सरकारी संगठन शामिल थे, जिसका अर्थ है कि हैकर्स के पास दुनिया भर के उद्योगों की एक विस्तृत श्रृंखला में एक पायदान था।
चूंकि प्रत्येक ऐप का कोडबेस बहुत समान था, शोधकर्ताओं का मानना था कि एक समूह ने सभी एक्सटेंशन अपलोड किए। उनका मानना था कि मैलवेयर दुनिया भर के व्यवसायों पर एक पायदान पाने के लिए एक वैश्विक निगरानी प्रयास का हिस्सा था।
क्या आपने मैलवेयर डाउनलोड किया?
यदि आपको संदेह है कि आपने हाल ही में एक संक्रमित एक्सटेंशन डाउनलोड किया है, तो जांच करने का एक तरीका है। पहले, अपने एक्सटेंशन पेज को एड्रेस बार में chrome://extensions/ टाइप करके खोलें। उस एक्सटेंशन को ढूंढें जो आपको संदेहास्पद लगता है और उसके नीचे सूचीबद्ध ID को नोट करें।
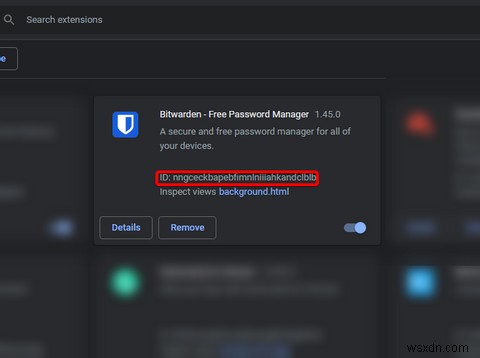
फिर, उस ID की तुलना दुर्भावनापूर्ण Chrome एक्सटेंशन की सूची से करें। चूंकि एक्सटेंशन ID अक्षरों का एक बड़ा गड़बड़झाला होता है, इसलिए CTRL+F दबाना और अपने संदिग्ध ID को बॉक्स में पेस्ट करना सबसे अच्छा है। यह तब सूची को खोजेगा और आपको सूचित करेगा कि क्या यह कोई मेल ढूंढता है।
इन हमलों से खुद को कैसे सुरक्षित करें
यह अटैक एक्सटेंशन मैलवेयर के भविष्य के लिए एक प्रारंभिक चेतावनी संकेत है। जैसे-जैसे Google Docs से Zoom तक के ऑफिस टूल हमें अपने ब्राउज़र से काम करने देते हैं, हम उन एक्सटेंशन को ढूंढने की अधिक संभावना रखते हैं जो हमें काम करने में मदद करते हैं। जैसे, मैलवेयर डेवलपर एक्सटेंशन स्पेस में जा रहे हैं और ऐसे वायरस बना रहे हैं जो इन क्षेत्रों में मदद करने का दावा करते हैं।
आमतौर पर, डाउनलोड काउंट को देखना एक स्पष्ट संकेत होता। बहुत कम डाउनलोड और संदिग्ध 5-स्टार समीक्षा वाले ऐप्स आपको एक दुर्भावनापूर्ण एक्सटेंशन की ओर इशारा करेंगे। हालांकि, जैसा कि हमने ऊपर देखा, डाउनलोड नंबर अब विश्वसनीय नहीं हैं; आखिरकार, 32 मिलियन लोगों ने इस मैलवेयर को डाउनलोड किया!
हालांकि, आप जो कर सकते हैं वह केवल उन ऐप्स को इंस्टॉल करना है जिन पर लोग भरोसा करते हैं, या जो लंबे समय से मौजूद हैं। जब कोई एक्सटेंशन वर्षों से मौजूद है और उसे बहुत सारी सिफारिशें और सकारात्मक समीक्षाएं मिलती हैं, तो आप निश्चिंत हो सकते हैं कि उसका कोई दुर्भावनापूर्ण इरादा नहीं है।
उदाहरण के लिए, ब्राउज़िंग अनुभव को बेहतर बनाने के लिए हमारी सभी Chrome एक्सटेंशन सिफारिशें असली हैं - कोई मैलवेयर चिंता नहीं।
अपने Chrome एक्सटेंशन को साफ रखना
यह मान लेना आसान है कि Chrome Web Store पर हर एक्सटेंशन सुरक्षित है, लेकिन सच्चाई इसके बिल्कुल विपरीत है। यदि आपको एक्सटेंशन की आवश्यकता है, तो पुराने पसंदीदा पर भरोसा करने का प्रयास करें; इस तरह, आप सुनिश्चित करते हैं कि अंदर कोई मैलवेयर छिपा नहीं है।
यदि आप यह सुनिश्चित करना चाहते हैं कि आपके सभी एक्सटेंशन व्यवहार कर रहे हैं, तो इन संदिग्ध Chrome एक्सटेंशन को हटाना सुनिश्चित करें।