विंडोज होस्ट्स फाइल का उपयोग होस्टनेम को IP एड्रेस पर मैप करने के लिए किया जाता है। लेकिन अक्सर ऐसा होता है कि इसे मैलवेयर द्वारा संशोधित किया जाता है, अक्सर अंतिम यूजर के लिए दुर्भाग्यपूर्ण परिणामों के साथ। यहां, कन्नन यमादा बताते हैं कि मैलवेयर संक्रमण के बाद आप अपने होस्ट्स फाइल पर नियंत्रण कैसे पुनः प्राप्त कर सकते हैं।
एक पाठक पूछता है:
मैं विंडोज होस्ट फाइल को संशोधित या बदल क्यों नहीं सकता? मैंने सभी आवश्यक चरणों को पूरा किया। मैंने कोशिश की: विंडोज नोटपैड का उपयोग करके उच्च अनुमतियों के साथ फाइल खोलना; होस्ट्स फाइल के गुणों में सुरक्षा संपादित करना; सीधे होस्ट्स फाइल को संशोधित करना; एक संशोधित फाइल के साथ होस्ट्स फाइल को बदलना और मूल होस्ट्स फाइल को हटाना। जब भी मैं होस्ट्स फाइल स्थित स्थान की सुरक्षा सेटिंग्स संपादित करने का प्रयास करता हूं, मुझे एक त्रुटि मिलती है कि नोटपैड सेव नहीं कर सकता। जब मैंने फाइल को संशोधित करने का प्रयास किया, तो यह कहता है कि फाइल मौजूद नहीं है और फिर यह स्वयं हट जाती है। कृपया मदद करें!
कन्नन का उत्तर:
विंडोज होस्ट्स फाइल यूजर्स को असाधारण शक्ति का एक उपकरण प्रदान करती है। यह एक टेक्स्ट फाइल है, जिसका उपयोग आमतौर पर होस्टनेम को मैन्युअली IP एड्रेस पर मैप करने के लिए किया जाता है, लेकिन इसका दुरुपयोग किया जा सकता है। गलत हाथों में, यह यूजर्स को एक साइट से दूसरी साइट पर ब्लॉक या रीडायरेक्ट कर सकता है। यह इसे अच्छे और बुरे दोनों के लिए एक उपकरण के रूप में बड़ी क्षमता देता है।
बुराई के उपकरण के रूप में, यह मैलवेयर फैलाने में भूमिका निभाता है। यही कारण है कि कुछ एंटी-मैलवेयर सॉफ्टवेयर यूजर्स को इस फाइल को संशोधित करने से रोकते हैं, भले ही उन्होंने सही अनुमतियां प्राप्त कर ली हों। अगर मुझे आपकी समस्या का अनुमान लगाना हो, तो मैं कहूंगा कि समस्या अतिउत्साही एंटी-मैलवेयर या फ़ायरवॉल सॉफ्टवेयर, या मैलवेयर संक्रमण से उत्पन्न होती है।
संक्षिप्त उत्तर: अपना एंटी-मैलवेयर या फ़ायरवॉल सॉफ्टवेयर डिसेबल करें। फिर उच्च अनुमतियों के साथ होस्ट्स फाइल संपादित करें। या एंटी-मैलवेयर स्कैन चलाएं। फिर उच्च अनुमतियों के साथ होस्ट्स फाइल संपादित करें।
यह आर्टिकल कवर करता है कि मैलवेयर होस्ट्स फाइल पर हमला क्यों करता है और आपकी विंडोज होस्ट्स फाइल को संपादित करने की बहुत छोटी प्रक्रिया। सावधान रहें, क्योंकि मौजूदा मैलवेयर संक्रमण के परिणामस्वरूप आगे संक्रमण हो सकता है, जिसमें रैंसमवेयर (रैंसमवेयर को कैसे हराएं), कीलॉगर्स, और इससे भी बदतर शामिल हैं।
मैलवेयर होस्ट्स फाइल पर हमला क्यों करता है
आप सोच सकते हैं: मैलवेयर होस्ट्स फाइल को संशोधित या एक्सेस से रोकने के लिए क्यों करेगा?
इस पर विचार करें: मैलवेयर-संक्रमित यूजर संक्रमण के बारे में जागरूक होने के बाद पहला कदम क्या उठा सकता है? वे मैलवेयर को हटाने का प्रयास करेंगे, है ना?
अगर उन्होंने कभी एंटी-मैलवेयर समाधान इंस्टॉल नहीं किया, तो वे एंटी-मैलवेयर सॉफ्टवेयर खोज सकते हैं। इस मामले में, अगर होस्ट्स फाइल यूजर्स को एंटी-वायरस वेबसाइटों तक पहुंचने से रोकती है। अगर होस्ट्स फाइल यूजर्स को एंटी-वायरस साइट से एक स्पूफ्ड वेबसाइट पर रीडायरेक्ट करती है, तो अतिरिक्त मैलवेयर इंस्टॉल करना संभव है, जैसे कि कीलॉगर (कीलॉगर्स को कैसे रोकें)।
अगर पीड़ितों के पास एंटी-मैलवेयर सॉफ्टवेयर है, तो होस्ट्स फाइल को विकृत करने से एंटी-मैलवेयर सॉफ्टवेयर को अपने मैलवेयर डेटाबेस को अपडेट करने से रोका जाता है, जिससे सटीक मैलवेयर पहचान कुंद हो जाती है। दोनों प्रकार के हमले प्रभावी मैलवेयर सुरक्षा को विफल करते हैं।
सबसे पहले, हम आपको मैलवेयर संक्रमण बिना होस्ट्स फाइल को ठीक करने का एक त्वरित रिफ्रेशर देंगे। फिर, हम बात करेंगे कि अगर आप संक्रमित हो गए हैं तो क्या करना है, या तो होस्ट्स फाइल को ठीक करके, या इसे फ़ैक्टरी सेटिंग्स पर रीसेट करके।
होस्ट्स फाइल संपादित करना (मैलवेयर संक्रमण के बिना)
हमने विंडोज होस्ट फाइल संपादित करने को कवर किया है। यहां एक त्वरित रिफ्रेशर है: सबसे पहले, अपने एंटी-मैलवेयर सॉफ्टवेयर या फ़ायरवॉल को बंद करें। फिर होस्ट्स फाइल को संपादित करने के लिए आगे बढ़ें। होस्ट्स फाइल को संपादित करने के लिए बस एक टेक्स्ट एडिटर की आवश्यकता होती है (सभी विंडोज सिस्टम में कम से कम दो प्रकार के टेक्स्ट एडिटर होते हैं), हालांकि हम नोटपैड++ (नोटपैड++ के लिए प्लग-इन के साथ शुरुआत) का उपयोग करने की सलाह देते हैं।
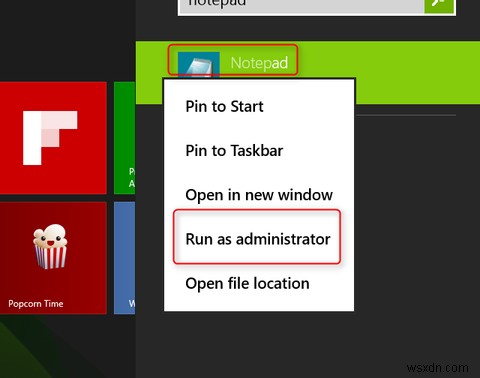
विंडोज सर्च में, वर्डपैड या नोटपैड टाइप करें फिर वर्डपैड/नोटपैड पर राइट-क्लिक करें और कॉन्टेक्स्ट मेनू से एडमिनिस्ट्रेटर के रूप में चलाएं चुनें। यह वर्डपैड/नोटपैड को प्रशासनिक अनुमतियों के साथ लॉन्च करता है।
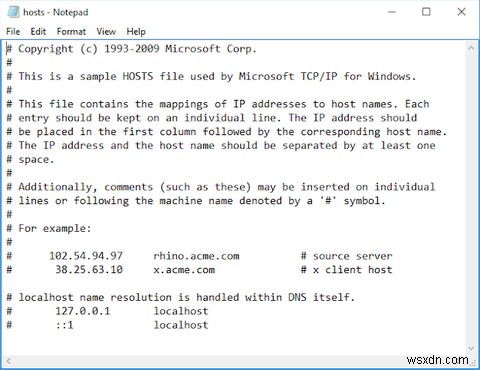
वर्डपैड के भीतर, फाइल चुनें फिर ओपन और निम्न डायरेक्टरी से hosts चुनें:
C:\Windows\System32\drivers\etc\hosts
इस बिंदु पर आपको अपने टेक्स्ट-एडिटिंग एप्लिकेशन को उच्च अनुमतियों के साथ लॉन्च करने की आवश्यकता होगी। यह प्रश्न में प्रोग्राम को संवेदनशील ऑपरेटिंग सिस्टम फाइलों को संशोधित करने की अनुमति देता है। इस महत्वपूर्ण चरण के बिना, होस्ट्स फाइल को संशोधित करने के प्रयास विफल हो जाएंगे। उच्च अनुमतियों के साथ खोलने के लिए
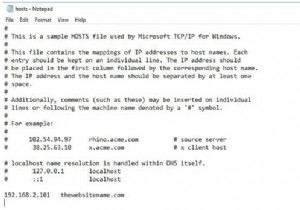
एक बार खुलने पर होस्ट्स फाइल इस तरह दिखती है:
अधिकांश यूजर्स को इस सेक्शन में किसी भी तरह के बदलाव नजर नहीं आने चाहिए। अगर आप कुछ भी नोटिस करते हैं (विशेष रूप से कोई डोमेन नेम जो # साइन के पास नहीं लिखा है), उसे गूगल करें और देखें कि क्या सामने आता है।
होस्ट्स फाइल संपादित करना मैलवेयर संक्रमण के साथ
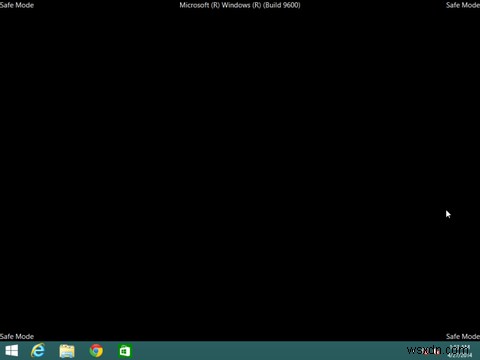
अगर आप बस मैलवेयर की पकड़ को कमजोर करना चाहते हैं, तो आप बस विंडोज होस्ट्स फाइल संपादित करना के निर्देशों को दोहराएंगे, एक महत्वपूर्ण अंतर के साथ: आपको कंप्यूटर को सेफ मोड में शुरू करना होगा पहले (विंडोज 8 या विंडोज 10 को सेफ मोड में कैसे शुरू करें)। यह मैलवेयर को लोड होने से रोकता है जब आप फाइल संपादित करते हैं, जो आपके एंटी-मैलवेयर प्रयासों में हस्तक्षेप करने की इसकी क्षमता को कम करता है।
हालांकि, अगर आपने मैलवेयर संक्रमण के किसी भी संकेत को देखा है, तो आप तुरंत मैलवेयर सर्जरी करना चाहेंगे। उदाहरण के लिए, वेबसाइट रीडायरेक्ट, पॉप-अप, और बहुत सारे खाली पेज अक्सर किसी प्रकार के संक्रमण का संकेत देते हैं। इस प्रकार के संक्रमणों को स्कैन करने का सबसे अच्छा तरीका आपके कंप्यूटर को सेफ मोड में रीस्टार्ट करने और मैलवेयर स्कैन शुरू करने के इर्द-गिर्द घूमता है। यहां हमारा मैलवेयर रिमूवल गाइड है।
क्योंकि मैलवेयर भयानक चीजें कर सकता है, जैसे कीलॉगर्स इंस्टॉल करना (या आपको वैध साइटों से मैलवेयर साइटों पर रीडायरेक्ट करना), हम सक्रिय और आक्रामक उपचार की सलाह देते हैं। महत्वपूर्ण कार्य के लिए कंप्यूटर का उपयोग करने से पहले कृपया समस्या का ध्यान रखें।
विंडोज होस्ट्स फाइल रीसेट करना
एक बार मैलवेयर होस्ट्स फाइल को नुकसान पहुंचाने के बाद, मैलवेयर संक्रमण को हटाने के बाद आपको इसे मरम्मत करने की आवश्यकता होगी। सौभाग्य से, माइक्रोसॉफ्ट एक फिक्स इट रिपेयर टूल उपलब्ध कराता है जो स्वचालित रूप से फाइल को इसकी फ़ैक्टरी-फ्रेश स्थिति में रीफ्रेश करता है। फिक्स इट फाइल डाउनलोड करना और एक्जीक्यूटेबल चलाना, काम कर देगा।