प्रकाशित: 29 जनवरी 2026, सुबह 8:00 बजे EST
ओलुवाडेमिलेड एक टेक उत्साही हैं जिनके पास पांच वर्षों से अधिक का लेखन अनुभव है। वे 2022 में MUO टीम में शामिल हुए और उपभोक्ता तकनीक, iOS, एंड्रॉइड, आर्टिफिशियल इंटेलिजेंस, हार्डवेयर, सॉफ्टवेयर और साइबर सुरक्षा जैसे विषयों को कवर करते हैं। MUO के अलावा, उनका काम HowtoGeek, Cryptoknowmics, TechNerdiness, और SlashGear पर भी प्रकाशित हुआ है।
ओलुवाडेमिलेड ने नाइजीरिया के इबादान विश्वविद्यालय से मेडिकल डिग्री प्राप्त की। सार्वजनिक सेवा में उत्कृष्टता के लिए, उन्हें संयुक्त राष्ट्र से संबद्ध एक छात्र संगठन द्वारा 2020 में कुआलालंपुर, मलेशिया में ग्लोबल एक्शन एंबेसडर की उपाधि से सम्मानित किया गया।
खाली समय में, ओलुवाडेमिलेड को नए AI ऐप्स और फीचर्स टेस्ट करना, परिवार और दोस्तों की तकनीकी समस्याएं हल करना, नई कोडिंग भाषाएं सीखना, और जब भी संभव हो नई जगहों की यात्रा करना पसंद है।
हम मैलवेयर को एक बड़े, नाटकीय क्षण के रूप में चित्रित करते हैं। स्क्रीन पर छाया हुआ एक रैंसमवेयर चेतावनी। एक अचानक, अनौपचारिक ब्लू स्क्रीन। वास्तविक जीवन में, वास्तव में खतरनाक चीजें बहुत अधिक भूतिया होती हैं। यह एक छायादार प्रक्रिया है जो क्रिप्टो माइन करने के लिए आपके CPU को चूस रही है, एक "सहायक" छोटा ऐप जिसे आपने पहले कभी नहीं देखा है, उस IP पते पर फोन कर रहा है, या एक जिद्दी स्क्रिप्ट जो हर बार रीबूट करने पर खुद को पुनर्स्थापित कर लेती है।
विंडोज़ टास्क मैनेजर इस तरह के व्यवहार को सामने लाने के लिए शायद ही कभी पर्याप्त होता है। जब कुछ गड़बड़ लगता है — या जब मैं केवल सिस्टम के समग्र स्वास्थ्य का ऑडिट कर रहा होता हूं — तो मैं विंडोज़ Sysinternals Suite की ओर रुख करता हूं। मार्क रसिनोविच द्वारा निर्मित, जो अब माइक्रोसॉफ्ट के मुख्य प्रौद्योगिकी अधिकारी (CTO) और Azure के तकनीकी फेलो हैं, ये टूल गहरे सिस्टम निरीक्षण के लिए स्वर्ण मानक माने जाते हैं। वे हल्के, पोर्टेबल, और सटीक हैं।
मैं पांच Sysinternals टूल साझा करूंगा जिनका उपयोग मैं व्यक्तिगत रूप से अपने सिस्टम पर विसंगतियों का शिकार करने के लिए करता हूं।
Sysinternals Suite
OS Windows
डेवलपर Mark Russinovich
मूल्य मॉडल मुफ़्त
Sysinternals Suite के साथ एक पेशेवर की तरह विंडोज़ का अन्वेषण और समस्या निवारण करें। यह प्रक्रियाओं, सुरक्षा, और सिस्टम प्रदर्शन की निगरानी के लिए उन्नत टूल पैक करता है।
प्रोसेस एक्सप्लोरर
टास्क मैनेजर का स्मार्ट, डरावना बड़ा भाई
यदि टास्क मैनेजर एक कुंद मक्खन चाकू है, तो प्रोसेस एक्सप्लोरर एक स्केलपेल है। जब कोई सिस्टम अपने पैर खींचना शुरू करता है या अजीब व्यवहार करता है, तो यह सबसे पहली चीज है जिसे मैं खोलता हूं। पहली नज़र में, यह टास्क मैनेजर जैसा लग सकता है, लेकिन एक बार जब आप गहराई से देखते हैं, तो गहराई एक अलग स्तर पर होती है। और कुछ भी आपको रनिंग प्रोसेस का पूरा परिवार का पेड़ इस तरह नहीं दिखाता।
मैं प्रोसेस एक्सप्लोरर पर प्रोसेस ढोंगियों को पकड़ने के लिए निर्भर करता हूं। मैलवेयर किसी उबाऊ और भरोसेमंद चीज़ के रूप में तैयार होना पसंद करता है, जैसे svchost.exe या chrome.exe, उम्मीद है कि आप उन आवश्यक विंडोज़ प्रक्रियाओं को बारीकी से नहीं देखेंगे जो एक वायरस छिपा रहे होंगे। प्रोसेस एक्सप्लोरर उस पर नहीं गिरता। यह आपको दिखाता है कि किसने किसे "जन्म दिया"। यदि मुझे एक svchost.exe दिखाई देता है जो explorer.exe के बजाय services.exe से आया है, तो मेरी भौहें तुरंत ऊपर चली जाती हैं। यह आमतौर पर एक मृत सस्ता है।
मेरी पसंदीदा विशेषता अंतर्निहित VirusTotal जांच है। आपको अनुमान लगाने का खेल खेलने की ज़रूरत नहीं है। विकल्प मेनू में एक त्वरित टॉगल के साथ, प्रोसेस एक्सप्लोरर हर रनिंग एक्जीक्यूटेबल के हैश को VirusTotal के विरुद्ध जांचता है और एक साधारण डिटेक्शन स्कोर को सीधे प्रोसेस सूची में जोड़ देता है। दर्जनों में से एक साफ 0 आश्वस्त करने वाला है। कुछ और मेरी "यह यहाँ क्या कर रहा है?" सूची के शीर्ष पर कूद जाता है।
TCPView
देखें कि आपका कंप्यूटर अंधेरे में किससे फुसफुसा रहा है
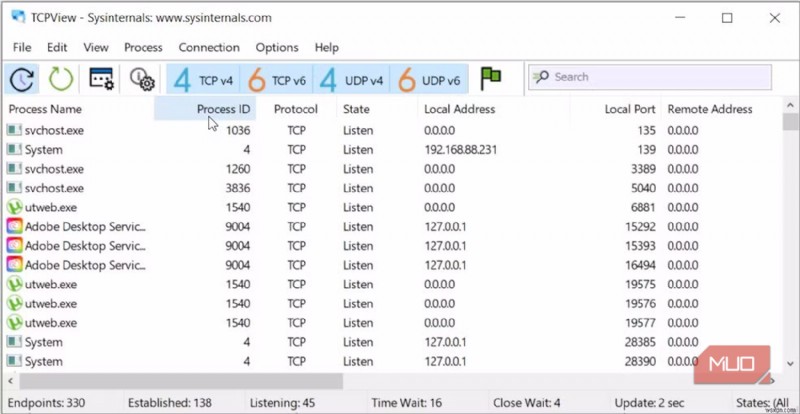
इन दिनों, मैलवेयर इंटरनेट कनेक्शन के बिना बहुत अधिक असहाय है। चाहे वह निर्देशों की प्रतीक्षा कर रहा RAT हो या आपके पासवर्ड भेज रहा कीलॉगर, उसे किसी न किसी बिंदु पर घर फोन करना ही पड़ता है। यही कारण है कि TCPView वह टूल है जिसे मैं उन पिछले कमरे की बातचीत को पकड़ने के लिए पकड़ता हूं।
नेटस्टैट कमांड की तरह कमांड-लाइन टेक्स्ट की दीवार के बजाय, TCPView सब कुछ एक साफ, जीवित सूची में रखता है जो वास्तविक समय में अपडेट होती है। आप वास्तव में कनेक्शन को प्रकट होते और गायब होते देख सकते हैं। मैं उन प्रोग्राम्स पर नज़र रखता हूं जिनका ऑनलाइन होने का कोई व्यवसाय नहीं है। यदि मैं कभी नोटपैड या कैलकुलेटर जैसी किसी चीज़ को एक रैंडम IP के साथ "स्थापित" लिंक के साथ बैठे देखता हूं, तो मेरा अंतर्ज्ञान तुरंत कहता है कि कुछ गलत है।
मेरा सामान्य कदम State कॉलम द्वारा सॉर्ट करना है ताकि सभी सक्रिय कनेक्शन शीर्ष पर तैरें, जो खुले TCP/IP पोर्ट की जांच करने का सबसे तेज़ तरीका है। फिर मैं किसी भी अजीब चीज़ के लिए स्कैन करता हूं, जैसे विषम पोर्ट पर ट्रैफिक या प्रक्रियाएं जो उचित नाम या आइकन दिखाने की जहमत भी नहीं उठातीं। एक त्वरित राइट-क्लिक और एक Whois लुकअप मुझे बताता है कि IP का मालिक कौन है। अगर यह दुनिया के दूसरी तरफ एक क्लाउड सर्वर की ओर इशारा करता है जहां मैं कभी नहीं जाता, तो मैं इस पर ज्यादा विचार नहीं करता। मैं बस कनेक्शन बंद कर देता हूं।
ऑटोरन्स
उन भूतों को भगाना जो आपके बूट अनुक्रम को सताते हैं
पर्सिस्टेंस मैलवेयर का पूरा व्यक्तित्व है। इसके पीछे के लोग जानते हैं कि आप जल्द या बाद में रीबूट करने जा रहे हैं, इसलिए वे स्टार्टअप स्थानों में स्क्रिप्ट और एक्जीक्यूटेबल प्लांट करते हैं ताकि यह सुनिश्चित हो सके कि उनका कोड सिस्टम के ऑनलाइन आने के क्षण फिर से प्रकट हो जाए। विंडोज़ में इन एंट्री पॉइंट्स के दर्जनों हैं, और टास्क मैनेजर में स्टार्टअप टैब केवल उनमें से एक छोटा सा टुकड़ा उजागर करता है।
 संबंधित
यह मुफ़्त टूल ठीक-ठीक पता लगाता है कि आपके विंडोज़ बूट को क्या धीमा कर रहा है
एक कुंद, बेरहम नज़र कि क्या आपके बूट समय को कीचड़ में खींच रहा है
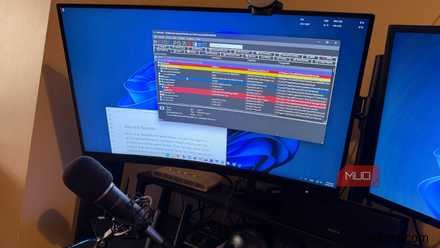
यही कारण है कि मैं ऑटोरन्स पर निर्भर करता हूं। यह सर्वोत्तम संभव तरीके से नाक में दम करने वाला है। यह रजिस्ट्री, टास्क शेड्यूलर, WMI, और उन अस्पष्ट कोनों को झाड़ू देता है जिनके बारे में आप शायद नहीं जानते थे कि विंडोज़ के पास थे। जब सूची अंततः स्थिर होती है, तो मेरी आंखें गुलाबी रंग में हाइलाइट की गई किसी भी चीज़ पर सीधे जाती हैं। वह रंग का मतलब है कि कोड अनसाइन्ड है, जो एक लाल झंडा है। एक स्वस्थ सिस्टम पर, आपके द्वारा सुरक्षित रूप से अक्षम किए जा सकने वाले स्टार्टअप प्रोग्राम्स का विशाल बहुमत माइक्रोसॉफ्ट या एडोब या गूगल जैसे प्रसिद्ध नाम द्वारा डिजिटली साइन्ड होना चाहिए।
शोर में डूबने से बचने के लिए, मैं हमेशा अपना पसंदीदा फ़िल्टर चालू करता हूं। विकल्प -> स्कैन विकल्प में, मैं कोड हस्ताक्षर सत्यापित करें सक्षम करता हूं और फिर माइक्रोसॉफ्ट प्रविष्टियों को छुपाता हूं। यह हजारों वैध विंडोज़ घटकों को हटा देता है और थर्ड-पार्टी सॉफ्टवेयर की एक संक्षिप्त सूची छोड़ देता है। यदि एक गुलाबी, अनसाइन्ड प्रविष्टि एक अस्थायी पथ में रहने वाली फ़ाइल की ओर इशारा करती है — जैसे AppData\Local\Temp — यह लगभग हमेशा मैलवेयर का एक मजबूत संकेतक है जो पर्सिस्टेंस बनाए रखने की कोशिश कर रहा है।
प्रोसेस मॉनिटर (ProcMon)
सुई खोजने के लिए फायरहोज से पीना
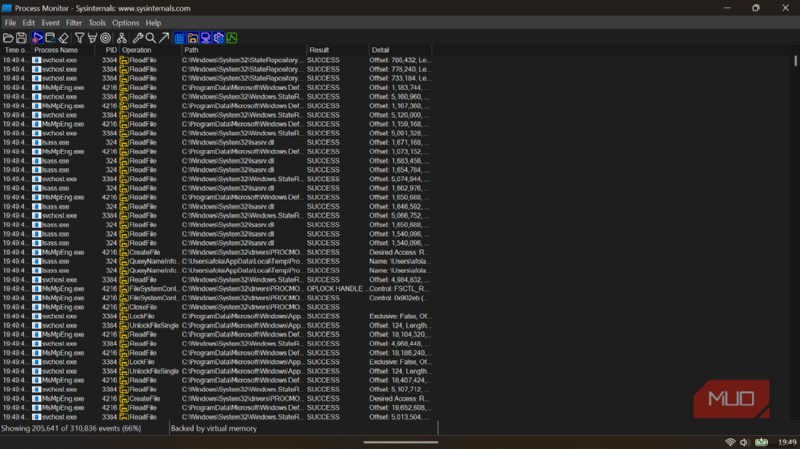
जब मैं एक वास्तव में चुपके संक्रमण से निपट रहा होता हूं जो मरने से इनकार करता है, तो मैं विनम्र होना बंद कर देता हूं और प्रोसेस मॉनिटर के लिए पहुंचता हूं। यह भारी तोपखाना है। यह फाइल सिस्टम, रजिस्ट्री, और रनिंग प्रोसेस में रीयल-टाइम गतिविधि को रिकॉर्ड करता है, जिससे मुझे इस बात का बारीक दृश्य मिलता है कि सिस्टम हुड के नीचे वास्तव में क्या कर रहा है।
चेतावनी दीजिए, हालांकि: ProcMon शोरगुल वाला है। जैसे, सेकंड में सैकड़ों-हजारों घटनाओं वाला शोरगुल। मैं इसका उपयोग लापरवाही से ब्राउज़ करने के लिए नहीं करता। मैं इसका उपयोग बहुत विशिष्ट, लगभग क्षुद्र प्रश्नों का उत्तर देने के लिए करता हूं, जैसे "हर बार जब मैं इसे हटाता हूं तो यह संदिग्ध रजिस्ट्री कुंजी कौन सी सटीक फाइल फिर से बना रही है?"
मेरा छोटा "हत्यारा" रूटीन टूल लॉन्च होते ही कैप्चर को रोकने (Ctrl + E) से शुरू होता है ताकि प्रारंभिक डेटा बाढ़ रुक जाए। फिर मैं टूलबार से टारगेट आइकन का चयन करता हूं और इसे एक संदिग्ध विंडो या त्रुटि संदेश पर खींचता हूं। प्रोसेस मॉनिटर स्वचालित रूप से इवेंट लॉग को फ़िल्टर करता है ताकि केवल उस प्रक्रिया से जुड़ी गतिविधि दिखाई दे। वहां से, मैं ठीक-ठीक पता लगा सकता हूं कि यह कौन सी फाइलें छू रहा है और यह अपने कॉन्फ़िगरेशन डेटा को कहां छिपाने का प्रयास कर रहा है।
सिसमॉन (सिस्टम मॉनिटर)
आधी रात के मैलवेयर के लिए पूर्वव्यापी न्याय
ऊपर कवर किए गए पहले चार टूल चीजों को मौके पर पकड़ने के लिए बहुत अच्छे हैं, लेकिन उस सामान का क्या जो केवल तब होता है जब आप नहीं देख रहे होते? मैलवेयर अक्सर संदर्भ-जागरूक होता है, उपयोगकर्ता गतिविधि का पता चलते ही चुप होने के लिए डिज़ाइन किया गया।
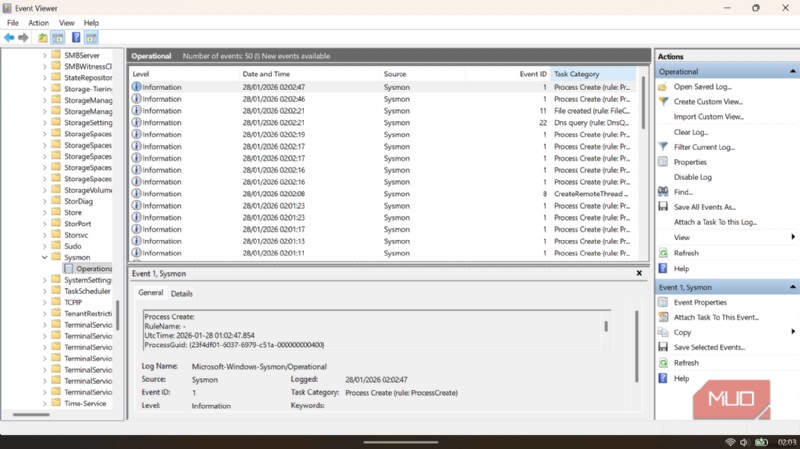
यहीं सिसमॉन अपनी योग्यता साबित करता है। यह पृष्ठभूमि में चलता है और जो कुछ भी देखता है उसे विंडोज़ इवेंट लॉग में लिखता है। मैं इसे उन मशीनों पर रखता हूं जिन पर मैं लंबी अवधि में नज़र रखना चाहता हूं। विंडोज़ के अंतर्निर्मित ऑडिटिंग की तुलना में, सिसमॉन जुनूनी रूप से विस्तृत है। यह हर प्रोग्राम के लिए हैश रिकॉर्ड करता है जो लोड होता है, हर नेटवर्क कनेक्शन जो शुरू होता है, और हर प्रक्रिया जो बनती है।
वह सुविधा जिस पर मैं सबसे अधिक निर्भर करता हूं वह है इवेंट ID 1, जो प्रक्रिया निर्माण को लॉग करता है। यह मुझे एक तरह का डिजिटल पेपर ट्रेल देता है। इसलिए यदि मैं जागता हूं और मेरे डेस्कटॉप पर एक रहस्यमय फाइल बैठी होती है, तो मैं रात को रिवाइंड कर सकता हूं और ठीक-ठीक देख सकता हूं कि इसे किसने बनाया, यह कब हुआ, और किस कमांड लाइन का उपयोग किया गया था।
अनुमान लगाना बंद करें और शिकार शुरू करें
इन पांच Sysinternals टूल का उपयोग करके, मैं अपने विंडोज़ पीसी की सुरक्षा पर बहुत अधिक नियंत्रण महसूस करता हूं। उन्होंने मुझे उन मुद्दों को पकड़ने और ठीक करने में मदद की है जिन्हें मानक एंटीवायरस सॉफ्टवेयर कभी-कभी नजरअंदाज कर देता है। सबसे अच्छी बात यह है कि ये सभी उपयोगिताएं मुफ्त और पोर्टेबल हैं; आप उन्हें किसी भी विंडोज़ मशीन पर चला सकते हैं (और माइक्रोसॉफ्ट उन्हें नवीनतम OS संस्करणों के साथ अद्यतन रखता है)। यदि आप एक तकनीक-प्रेमी या जिज्ञासु उपयोगकर्ता हैं, तो मैं आपको उन्हें आज़माने के लिए प्रोत्साहित करता हूं। न केवल आप संदिग्ध व्यवहार को जल्दी पकड़ने की अपनी क्षमता को बढ़ाएंगे, बल्कि आप विंडोज़ हुड के नीचे कैसे काम करता है, इसके बारे में एक टन सीखेंगे।
मेरे अनुभव में, Sysinternals टूल के साथ थोड़ा प्रथम-हाथ जासूसी आपके सिस्टम को साफ रखने और आपके दिमाग को शांत रखने में एक लंबा रास्ता तय कर सकता है जब आपके पीसी पर कुछ "गड़बड़ लगता है"। शुभ शिकार!