QBot, जिसे क्वैकबॉट के नाम से भी जाना जाता है, एक बैंकिंग ट्रोजन है जिसे पहली बार 2007 में खोजा गया था। QBot आज दुनिया के सबसे खतरनाक बैंकिंग ट्रोजन में से एक के रूप में उभरा है और उद्यमों के लिए एक गंभीर और लगातार खतरा बना हुआ है। पेलोड वितरित करने की इसकी प्रारंभिक विधियां, जैसे VBA मैक्रोज़, एक्सेल 4 मैक्रोज़, VBS फाइल्स आदि का उपयोग करना, समय के साथ बदल गई हैं। नई विधि जो QBot अपने हमले में उपयोग करता है वह "HTML स्मगलिंग हमला" विधि है।
HTML स्मगलिंग हमला क्या है?
HTML स्मगलिंग के रूप में जानी जाने वाली एक हमला विधि में हमलावर एक विशेष रूप से एन्कोडेड मैलवेयर या पेलोड की तस्करी करता है। यह जावास्क्रिप्ट और HTML 5 का उपयोग करके अपना कार्य करता है। इस रणनीति का उपयोग विभिन्न तरीकों से हमला करने के लिए किया जा सकता है। कुछ सामान्य विधियों में शामिल हैं:
एंकर टैग उपयोग
जावास्क्रिप्ट ब्लॉब उपयोग
जावास्क्रिप्ट में ब्लॉब्स ऑब्जेक्ट्स हैं जो बाइट्स का एक समूह हैं जिसमें एक फाइल में सहेजा गया डेटा होता है। ब्लॉब्स से डेटा उपयोगकर्ता की मेमोरी में रखा जाता है। जहां एक वास्तविक फाइल का उपयोग किया जाता होगा, वहां बाइट्स के इस समूह का उपयोग किया जाता है।
एम्बेड एलिमेंट उपयोग
HTML डॉक्यूमेंट में, इसका उपयोग अन्य एप्लिकेशन को एम्बेड करने के लिए किया जाता है, जो अक्सर ऑडियो या वीडियो जैसी मल्टीमीडिया संपत्तियां होती हैं। यह फ्लैश एनिमेशन जैसे प्लग-इन के लिए एक कंटेनर के रूप में कार्य करता है जो एम्बेडेड होते हैं।
यह विधि क्यों नियोजित की जाती है?
जब HTML अटैचमेंट द्वारा एम्बेडेड फाइलें खोली जाती हैं तो पीड़ित उन्हें डिकोड करता है और उन्हें स्थानीय रूप से सहेजता है। साइबर अपराधी इस हमले की रणनीति का तेजी से उपयोग कर रहे हैं क्योंकि यह नेटवर्क फिल्टर्स और फायरवॉल से बच निकलता है क्योंकि एन्कोडेड पैटर्न के कारण कोई खराब सामग्री प्रवाहित नहीं हो सकती। यह पता चला कि "document.createElement" विधि ने एक एम्बेडेड HTML एलिमेंट उत्पन्न किया था।
हमलावरों द्वारा इस टैग का उपयोग ZIP आर्काइव के अंदर पेलोड तैनात करने के लिए किया गया था। उपयोगकर्ता को लगता है कि वे एक ZIP फाइल डाउनलोड कर रहे हैं जब वास्तव में ZIP पहले से ही HTML फाइल में एम्बेडेड होता है। ZIP फाइल निकालने के बाद हमें डिस्क इमेज फाइल मिलती है, जिसमें फिर से कई फाइलें होती हैं।
हम अपने पीसी की सुरक्षा के लिए क्या कर सकते हैं?
इस मुद्दे को हल किया जा सकता है यदि हम जावास्क्रिप्ट को रोकते हैं लेकिन आमतौर पर जावास्क्रिप्ट को अक्षम करना संभव नहीं है क्योंकि इतने सारे वैध सिस्टम और वेब एप्लिकेशन इस पर निर्भर करते हैं। इसके अलावा, फ़ाइल आकार कम करने और वेब एप्लिकेशन को गति देने के लिए, कई सम्मानित जावास्क्रिप्ट फ्रेमवर्क ऑबफस्केशन तकनीकों का उपयोग करते हैं।
इसलिए, छिपे हुए जावास्क्रिप्ट पर प्रतिबंध लगाना एक व्यवहार्य दृष्टिकोण नहीं है। इसके बजाय, हम यह सुनिश्चित कर सकते हैं कि हमारे पीसी पर एक रीयल-टाइम एंटीवायरस है जो मैलवेयर का पता लगा सकता है जिस क्षण यह हमारे पीसी में प्रवेश करता है।
बोनस टिप - T9 एंटीवायरस जैसे रीयल-टाइम एंटीवायरस का उपयोग करें
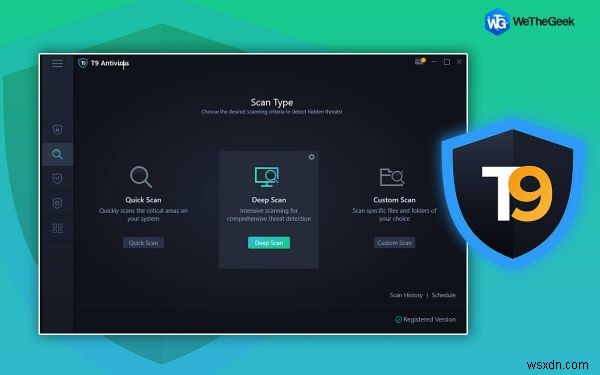
T9 एंटीवायरस अत्याधुनिक एंटीवायरस एप्लिकेशन में से एक है जो आपके पीसी पर रीयल-टाइम सुरक्षा प्रदान करता है। यह दुर्लभ सुविधा दुनिया भर के अधिकांश एंटीवायरस एप्लिकेशन के साथ उपलब्ध नहीं है। उन्नत सुरक्षा ढाल के साथ, T9 एंटीवायरस आपके पीसी पर लगातार नजर रखता है और मैलवेयर की पहचान करता है जिस क्षण यह आपके कंप्यूटर में प्रवेश करता है। इसकी कुछ विशेषताएं यहां दी गई हैं:
मैलवेयर और शोषण सुरक्षा
यह रक्षा परत सिस्टम को मैलवेयर, वायरस, जीरो-डे खतरों, PUPs, ट्रोजन, और एडवेयर से सुरक्षित रखती है।
रीयल-टाइम रक्षा
इससे पहले कि यह आपके डिवाइस को संक्रमित करे और आपको पहचान की चोरी, डेटा उल्लंघन, या इसी तरह के सुरक्षा उल्लंघनों का शिकार बनाए, मैलवेयर का पता लगाएं और रोकें।
संभावित अवांछित स्टार्टअप घटकों को हटाएं
पृष्ठभूमि में चलने वाले अज्ञात एप्लिकेशन का शिकार बनने से बचें जो आपके सिस्टम और डेटा की सुरक्षा को खतरे में डालते हैं, खतरनाक शुरुआती वस्तुओं को तेजी से पहचानकर और हटाकर।
वेब सुरक्षा
वेब प्रोटेक्शन नामक एक ढाल उपयोगकर्ताओं को संभावित हानिकारक वेबसाइटों से बचाने के लिए अभिप्रेत है। यह आगंतुकों को चेतावनी देता है और उन्हें हानिकारक या संदिग्ध वेबसाइटों पर जाने से रोकता है।
फ़ायरवॉल रक्षा
किसी भी संभावित नुकसान से पहले खतरनाक प्रोग्राम या हमलावरों को नेटवर्क और डेटा तक पहुंचने से रोकें।
सभी विज्ञापन बंद करें
ऑनलाइन उन अवांछित और घुसपैठ वाले विज्ञापनों को देखना किसी को पसंद नहीं। स्टॉप ऑल एड्स ब्राउज़र प्लगइन के साथ इन कष्टप्रद विज्ञापनों को ब्लॉक करें।
PC के लिए ऑप्टिमाइज़र और श्रेडर
तेज़ लोड समय प्राप्त करने के लिए अपने कंप्यूटर से अनावश्यक और अप्रयुक्त फाइलों को हटाएं। पूर्ण गोपनीयता और सुरक्षा के लिए, संवेदनशील डेटा को पूरी तरह से मिटाने और इसे अप्राप्य बनाने के लिए श्रेडर का उपयोग करें।
परिभाषाओं को बार-बार अपडेट करना
एंटीवायरस सॉफ्टवेयर को आवधिक उन्नयन की आवश्यकता होती है ताकि इन खतरों की पहचान की जा सके और उन्हें खत्म किया जा सके क्योंकि मैलवेयर खतरे लगातार बदलते हैं और अपराधी अधिक क्रूर हो जाते हैं। इसलिए, T9 एंटीवायरस आपको नवीनतम खतरों से सुरक्षित रखने के लिए नियमित रूप से नए डेटाबेस परिभाषा अपडेट इंस्टॉल करता है। यह सुरक्षा खामियों को हैकर्स द्वारा शोषित होने से रोकने और उन्हें पैच रखने में मदद करता है।
QBOT - HTML स्मगलिंग तकनीक और अपने पीसी की सुरक्षा कैसे करें पर अंतिम शब्द?
यदि आपके कोई प्रश्न या सुझाव हैं तो कृपया नीचे टिप्पणी में हमें बताएं। हमें आपको समाधान प्रदान करने में खुशी होगी। हम अक्सर सामान्य तकनीक से संबंधित समस्याओं के लिए सलाह, तरकीबें और समाधान प्रकाशित करते हैं। आप हमें फेसबुक, ट्विटर, यूट्यूब, इंस्टाग्राम, फ्लिपबोर्ड, और पिंटरेस्ट पर भी पा सकते हैं।