"एक स्पीयर-फिशिंग ईमेल जिसमें थोड़ा परिवर्तित मैलवेयर होता है, वह मल्टी-मिलियन डॉलर के एंटरप्राइज सुरक्षा समाधानों को बायपास कर सकता है यदि कोई विरोधी साइबर-हाइजीन की दृष्टि से उदासीन कर्मचारी को अटैचमेंट खोलने या दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए धोखा देता है, जिससे पूरा नेटवर्क खतरे में पड़ जाता है।"
जेम्स स्कॉट, सीनियर फेलो, इंस्टीट्यूट फॉर क्रिटिकल इन्फ्रास्ट्रक्चर टेक्नोलॉजी
पिछले हफ्ते, डिफ्रे नामक एक रैंसमवेयर ने चुनिंदा विशिष्ट संगठनों को निशाना बनाया, संक्रमण पर $5,000 की मांग की। यह C++ में लिखा गया एक फाइल एनकोडर ट्रोजन है जो उन्नत क्रिप्टोग्राफिक एल्गोरिदम का उपयोग करता है।
नाम डिफ्रे पहले ट्रेस किए गए हमले में कमांड-एंड-कंट्रोल सर्वर होस्ट पर आधारित है: 'डिफ्रेयेबल-लिस्टिंग्स'।
इसे ग्लुशकोव रैंसमवेयर के नाम से भी जाना जाता है। यह नाम 'admin@wsxdn.com', 'glushkov®tutanota.de', और 'admin@wsxdn.com' ईमेल खातों के संदर्भ में हो सकता है जिनका उपयोग खतरे को फैलाने और हैकर से संपर्क करने के लिए किया जाता है।
यह दो छोटे और चुनिंदा हमले वितरित कर रहा था और इसे एक बड़े क्रिप्टो खतरे के रूप में पहचाना गया है। इस खतरे की तुलना पेट्या और वानाक्राई स्ट्रेन से की जा रही है।
रिपोर्ट्स के अनुसार, खतरा ज्यादातर अस्पतालों और शैक्षणिक संस्थानों के नेटवर्क को निशाना बना रहा है और डेटा एन्क्रिप्ट कर रहा है।
पहले हमले स्वास्थ्य सेवा और शिक्षा संगठनों पर केंद्रित थे, जबकि अन्य ने निर्माण और प्रौद्योगिकी संस्थानों को निशाना बनाया।
यह कैसे फैल रहा है?
छवि स्रोत: gbhackers
मैलवेयर फैलाने के लिए उपयोग किया जाने वाला इंस्टॉलर एक वर्ड दस्तावेज़ का उपयोग करता है जिसमें एक एम्बेडेड एक्जीक्यूटेबल वीडियो क्लिप (OLE पैकेजर शेल ऑब्जेक्ट) होता है।
जब प्राप्तकर्ता एम्बेडेड वीडियो चलाने का प्रयास करता है, जो एक छवि है, तो डिफ्रे रैंसमवेयर इंस्टॉल और सक्रिय हो जाता है। इंस्टॉलेशन के बाद, यह डेटा एन्क्रिप्ट करना शुरू कर देता है और फिर एक रैंसम नोट प्रदर्शित करता है, जिसमें घोषणा की जाती है कि पहुंच वापस पाने के लिए आपको फिरौती देनी होगी।
फिशिंग ईमेल और टार्गेटेड स्पीयर फिशिंग ईमेल का उपयोग ऑफिस कर्मचारियों को आकर्षित करने के लिए किया जाता है और फिर उन्हें संक्रमित दस्तावेज़ पढ़ने के लिए मजबूर किया जाता है। ईमेल व्यक्तियों या समूहों को संबोधित होते हैं और इसमें विशेष रूप से लक्ष्यों को लुभाने के लिए डिज़ाइन किए गए संदेश होते हैं।
पहली बार अभियान 15 अगस्त को निर्माण और प्रौद्योगिकी पेशेवरों को लक्षित करते हुए हुआ। 22 अगस्त को जारी एक अन्य अभियान में स्वास्थ्य सेवा और शैक्षिक संगठनों को नकली ईमेल भेजे गए। इस ईमेल में एक अस्पताल के सूचना प्रबंधन और प्रौद्योगिकी के कथित निदेशक की ओर से रोगी रिपोर्ट शामिल थी।
छवि स्रोत: Proofpoint
ये फर्जी ईमेल मैलवेयर को खुला निमंत्रण देते हैं और यह मशीनों पर इंस्टॉल हो जाता है। यह आपके घर में एक वैम्पायर का स्वागत करने और फिर उसे अपना खून पीने देने जैसा है।
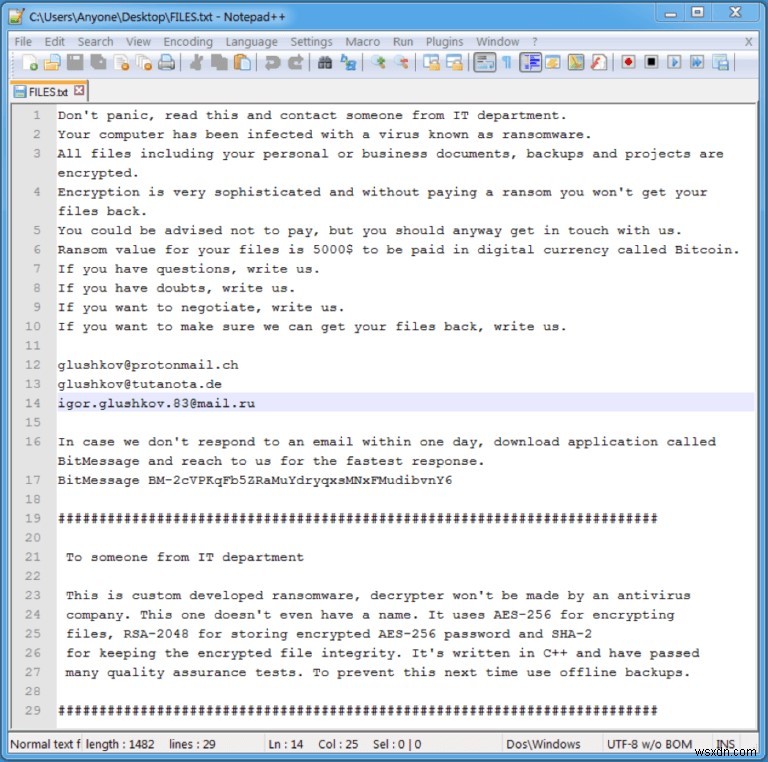
इस सब के बाद आपके डेस्कटॉप पर एक रैंसम नोट दिखाई देता है, पीड़ित से बिटकॉइन के रूप में $5,000 का भुगतान करने के लिए कहा जाता है।
रैंसम नोट 'Files.TXT' और 'HELP.TXXR' नामक दो फाइलों में पाया जा सकता है और इसमें निष्कर्ष निकलता है:
"यह कस्टम विकसित रैंसमवेयर है, एंटीवायरस कंपनी द्वारा डिक्रिप्टर नहीं बनाया जाएगा। इसका कोई नाम तक नहीं है। यह फाइलों को एन्क्रिप्ट करने के लिए AES-256, एन्क्रिप्टेड AES-256 पासवर्ड को स्टोर करने के लिए RSA-2048 और एन्क्रिप्टेड फाइल इंटीग्रिटी रखने के लिए SHA-2 का उपयोग करता है। यह C++ में लिखा गया है और कई गुणवत्ता आश्वासन परीक्षण पास कर चुका है। अगली बार इसे रोकने के लिए ऑफलाइन बैकअप का उपयोग करें।"
स्रोत: tripwire
डिफ्रे रैंसमवेयर निम्नलिखित एक्सटेंशन वाली फाइलों को एन्क्रिप्ट करता है:
.001, .3ds, .7zip, .MDF, .NRG, .PBF, .SQLITE, .SQLITE2, .SQLITE3, .SQLITEDB, .SVG, .UIF, .WMF, .abr, .accdb, .afi, .arw, .asm, .bkf, .c4d, .cab, .cbm, .cbu, .class, .cls, .cpp, .cr2, .crw, .csh, .csv, .dat, .dbx, .dcr, .dgn, .djvu, .dng, .doc, .docm, .docx, .dwfx, .dwg, .dxf, .exe, .fla, .fpx, .gdb, .gho, .ghs, .hdd, .html, .iso, .iv2i, .java, .key, .lcf, .lnk, .matlab, .max, .mdb, .mdi, .mrbak, .mrimg, .mrw, .nef, .odg, .ofx, .orf, .ova, .ovf, .pbd, .pcd, .pdf, .php, .pps, .ppsx, .ppt, .pptx, .pqi, .prn, .psb, .psd, .pst, .ptx, .pvm, .pzl, .qfx, .qif, .r00, .raf, .rar, .raw, .reg, .rw2, .s3db, .skp, .spf, .spi, .sql, .sqlite-journal, .stl, .sup, .swift, .tib, .txf, .u3d, .v2i, .vcd, .vcf, .vdi, .vhd, .vmdk, .vmem, .vmwarevm, .vmx, .vsdx, .wallet, .win, .xls, .xlsm, .xlsx, .zip.
स्रोत: enigmasoftware
ये सभी रैंसमवेयर हमले संरक्षित और जागरूक रहने के लिए एक अलार्म हैं। हमें अज्ञात स्रोतों से प्राप्त ईमेल और जिनके बारे में हम निश्चित नहीं हैं, उन्हें खोलने से बचना चाहिए। हमें ईमेल में प्राप्त सभी अटैचमेंट नहीं खोलने चाहिए। साथ ही सुरक्षा की दृष्टि से आपके मशीन पर एक अपडेटेड एंटी-वायरस इंस्टॉल होना चाहिए।