साइबर अपराधों और सुरक्षा उल्लंघनों के युग में, अगर कोई महीनों से आपके वाई-फाई का मुफ्त में उपयोग कर रहा है तो आपको आश्चर्य नहीं होना चाहिए। इसे ध्यान में रखते हुए, यदि आपने अभी तक अपने वाई-फाई नेटवर्क पर कोई सुरक्षा स्थापित नहीं की है, तो इसे सर्वोच्च प्राथमिकता मानें।
छवि स्रोत: null-byte.wonderhowto.com
यदि आपका वायरलेस नेटवर्क एन्क्रिप्टेड नहीं है, तो यह उन सभी फ्रीलोडर्स को आकर्षित कर सकता है जो आपके इंटरनेट का मुफ्त उपयोग करना चाहते हैं। यहां हमने आपके वायरलेस नेटवर्क को सुरक्षित करने के लिए कुछ सुझाव सूचीबद्ध किए हैं:
यह भी पढ़ें: मैक पर सेव्ड वाई-फाई पासवर्ड कैसे खोजें
अपने वायरलेस नेटवर्क को कैसे सुरक्षित करें
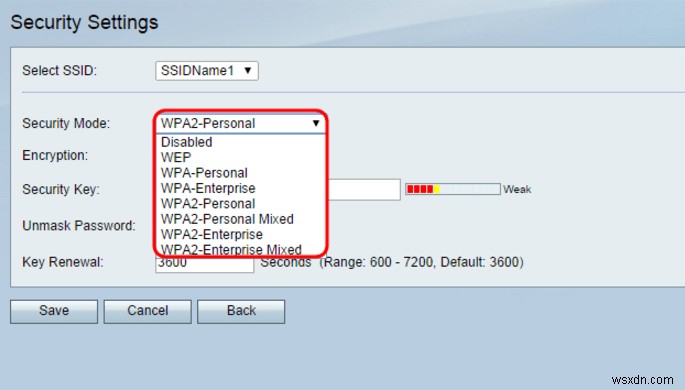
1. अपने वायरलेस राउटर पर WPA2 एन्क्रिप्शन सक्षम करें:
यदि आप एक पुराने वाई-फाई नेटवर्क का उपयोग कर रहे हैं जो कभी किसी रखरखाव से नहीं गुजरा है, तो संभावना है कि आप आउटडेटेड वायर्ड इक्विवेलेंट प्राइवेसी (WEP) एन्क्रिप्शन का उपयोग कर रहे हैं। WEP हैक होने की संभावना है और अब इसे सुरक्षित नहीं माना जाता है।
छवि स्रोत: https://sbkb.cisco.com
यदि आपके राउटर में WPA2 सुरक्षा सुविधा नहीं है, तो आप इसके फर्मवेयर को अपग्रेड कर सकते हैं। यदि राउटर अपने फर्मवेयर को अपग्रेड करने के लिए बहुत पुराना है, तो आप शायद एक नया वाई-फाई राउटर खरीदने में निवेश करना चाहेंगे। WPS सक्षम होने पर, यदि कोई व्यक्ति नेटवर्क की सीमा के भीतर ट्रैफिक देख सकता है, तो यह सब स्क्रैम्बल और एन्क्रिप्टेड होगा।
यह भी पढ़ें: वाईमैक्स - मोबाइल प्रौद्योगिकियों का भविष्य
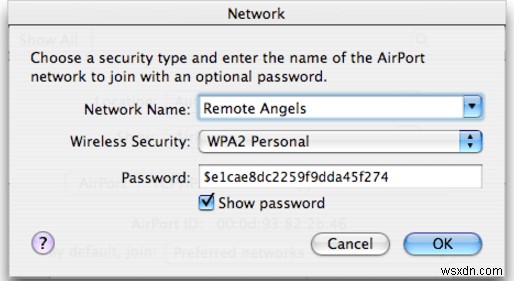
2. मजबूत और अद्वितीय पासवर्ड चयन:
कोई फर्क नहीं पड़ता कि सुरक्षा कितनी मजबूत है, अगर पासफ्रेज़ नो-ब्रेनर है, तो आप गलत कर रहे हैं। एक पासवर्ड केवल आपके द्वारा जाना जाना चाहिए और दूसरों के लिए अनुमान लगाना प्राथमिक नहीं होना चाहिए। आपका पासवर्ड अल्फ़ान्यूमेरिक और विशेष वर्णों का संयोजन होना चाहिए। आपको अक्षर निरंतरता से बने पासवर्ड से बचना चाहिए। उदा. 12345678910, पासवर्ड, 00000, pa55word, 1111, आदि को अपेक्षाकृत सुरक्षित नहीं माना जाता है।
छवि स्रोत: https://www.askdavetaylor.com
3. वायरलेस फ़ायरवॉल सक्षम करें:
हर राउटर में बिल्ट-इन फ़ायरवॉल होता है। आपको अपने राउटर में लॉगिन करना होगा और इसे सक्षम करना होगा (विवरण निर्माता की सहायता वेबसाइट पर पाया जा सकता है)। अक्षम फ़ायरवॉल और वाई-फाई का सार्वजनिक मोड आपके लिए पेंडोरा का बॉक्स खोल सकता है। सुरक्षा को दोगुना करने के लिए, विशेषज्ञ आपके कंप्यूटर पर फ़ायरवॉल सक्षम करने और अपने नेटवर्क की दृश्यता को कम करने के लिए स्टील्थ मोड चालू करने का सुझाव देते हैं।
छवि स्रोत: https://www.youtube.com
यह भी पढ़ें: LiFi - प्रकाश संचार का नया तरीका है
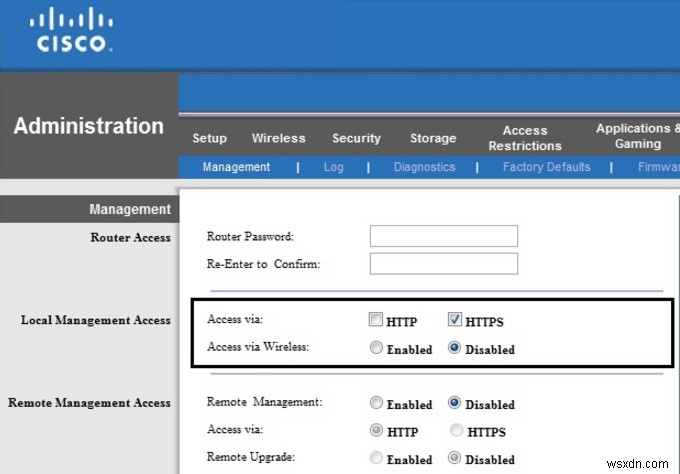
4. वायरलेस के माध्यम से एडमिन को ना कहें:
'एडमिन वाया वायरलेस' सुविधा को बंद करके, आप हैकर्स को अपंग कर देते हैं, क्योंकि यदि वे किसी तरह आपके वाई-फाई नेटवर्क से जुड़ते हैं तो वे अब एडमिन स्तर के कोई भी परिवर्तन करने के लिए अधिकृत नहीं होंगे। इस सुविधा के साथ, आप केवल तभी एडमिनिस्ट्रेटर एक्सेस कर सकते हैं जब आप ईथरनेट केबल का उपयोग करके नेटवर्क से जुड़ते हैं। यह अनधिकृत लोगों द्वारा सुरक्षा के साथ छेड़छाड़ और एन्क्रिप्शन को अक्षम करने से रोकने में मदद करता है।
छवि स्रोत: https://community.linksys.com
5. अपने SSID को सावधानी से चुनें:
अपने वाई-फाई के लिए नाम चुनते समय, फैंसी और निरर्थक नाम रखने से बचें। एक SSID सरल और गैर-उकसाने वाला होना चाहिए। 'कैन्ट हैक', 'फादर ऑफ हैकर्स' आदि जैसे नाम वास्तविक हैकर्स को उकसाते हैं और आपके वाई-फाई को आसान लक्ष्य बनाते हैं।
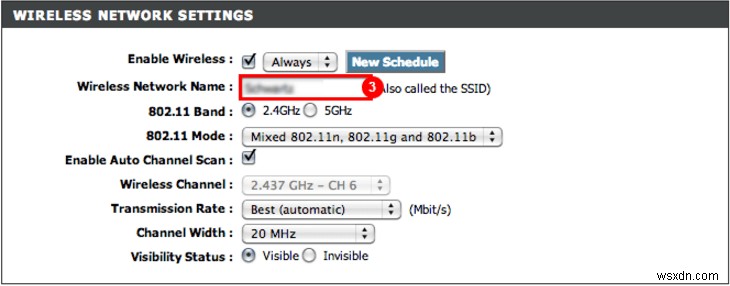
छवि स्रोत: https://www.shayatik.com
यह भी पढ़ें: क्या VPN आपको ISPs की निगरानी से बचाएंगे?
आश्चर्यजनक रूप से, हैकर्स ने एक सूची बनाई है जिसमें शीर्ष 1000 सामान्य SSID (वाई-फाई नेटवर्क नाम) शामिल हैं। यदि आपका नेटवर्क नाम उस सूची में उपलब्ध है, तो हैकर्स ने रेनबो टेबल (उर्फ पासवर्ड हैश टेबल) का उपयोग करके आपके पासवर्ड को क्रैक कर लिया होगा, जिसका उपयोग नेटवर्क के पासवर्ड का उल्लंघन करने के लिए किया जा सकता है। दुर्भाग्य से, WPA2 के विभिन्न कार्यान्वयन इस प्रकार के हमलों के प्रति संवेदनशील हो सकते हैं। आपके वाई-फाई के लिए एक लंबा पासवर्ड ऐसे मामलों में मदद कर सकता है।
कुल मिलाकर, एक वाई-फाई नेटवर्क को आपकी अपनी पहचान के रूप में माना जाना चाहिए। आपको क्लोक एंड डैगर के साथ आवश्यक सुरक्षा सक्षम करने पर विचार करना चाहिए। खुला वाई-फाई अपूरणीय क्षति का कारण बन सकता है। इसलिए, यदि आपको अपने मेहमानों को कुछ डेटा के साथ होस्ट करना पड़ा तो हमेशा अपना पासवर्ड बदलें। यदि आवश्यक हो, तो अपने नेटवर्क प्रदाता से मासिक रखरखाव विजिट शेड्यूल करें।