विंडोज 10/8/7 और विंडोज सर्वर में एक कमांड-लाइन टूल शामिल है जिसे ऑडिट पॉलिसी प्रोग्राम कहा जाता है, AuditPol.exe, जो System32 फ़ोल्डर में स्थित है और आपको ऑडिट पॉलिसी सब-कैटेगरी सेटिंग्स को अधिक सटीक तरीके से प्रबंधित और ऑडिट करने की अनुमति देता है।
कैटेगरी स्तर पर ऑडिट पॉलिसी सेट करने से नई सबकैटेगरी ऑडिट पॉलिसी सुविधा ओवरराइड हो जाएगी। विंडोज विस्टा में पेश किया गया एक नया रजिस्ट्री मान, SCENoApplyLegacyAuditPolicy, ग्रुप पॉलिसी में बदलाव की आवश्यकता के बिना सबकैटेगरी का उपयोग करके ऑडिट पॉलिसी को प्रबंधित करने की अनुमति देता है। इस रजिस्ट्री मान को ग्रुप पॉलिसी और लोकल सिक्योरिटी पॉलिसी एडमिनिस्ट्रेटिव टूल से कैटेगरी-लेवल ऑडिट पॉलिसी के एप्लिकेशन को रोकने के लिए सेट किया जा सकता है।
विंडोज 10 में ऑडिटपोल
यदि आप इस विकल्प को सक्षम करना चाहते हैं, तो लोकल सिक्योरिटी पॉलिसी > लोकल पॉलिसीज > सिक्योरिटी ऑप्शन खोलें।
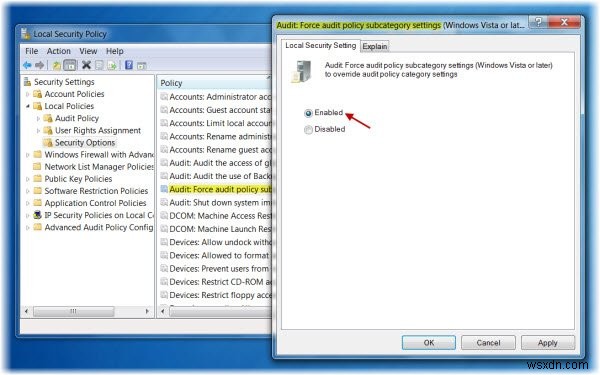
अब दाएं पैनल में, ऑडिट: फोर्स ऑडिट पॉलिसी सबकैटेगरी सेटिंग्स (विंडोज विस्टा या बाद के संस्करण) पर डबल-क्लिक करें ताकि ऑडिट पॉलिसी कैटेगरी सेटिंग्स को ओवरराइड किया जा सके। सक्षम > लागू करें/ओके चुनें।
ऑडिटपोल में कई स्विच हैं जो आपको सेटिंग्स प्रदर्शित करने, सेट करने, साफ़ करने, बैकअप लेने और पुनर्स्थापित करने की अनुमति देते हैं।
विशेष रूप से, इसका उपयोग निम्न के लिए किया जा सकता है:
- सिस्टम ऑडिट पॉलिसी सेट और क्वेरी करना।
- प्रति-उपयोगकर्ता ऑडिट पॉलिसी सेट और क्वेरी करना।
- ऑडिटिंग विकल्प सेट और क्वेरी करना।
- ऑडिट पॉलिसी तक पहुंच सौंपने के लिए उपयोग किए जाने वाले सुरक्षा वर्णनकर्ता को सेट और क्वेरी करना।
- कॉमा-सेपरेटेड वैल्यू (CSV) टेक्स्ट फ़ाइल में ऑडिट पॉलिसी की रिपोर्ट या बैकअप लेना।
- CSV टेक्स्ट फ़ाइल से ऑडिट पॉलिसी लोड करना।
- वैश्विक संसाधन SACLs कॉन्फिगर करना।
यदि आप एक प्रशासक के रूप में कमांड प्रॉम्प्ट खोलते हैं, तो आप ऑडिटपोल का उपयोग करके परिभाषित ऑडिटिंग सेटिंग्स को निम्न चलाकर देख सकते हैं:
auditpol /get /category:*
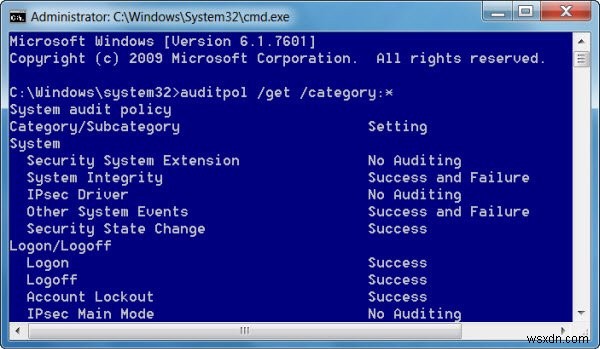
ध्यान देने योग्य बात यह है कि ऑडिटपोल और लोकल सिक्योरिटी पॉलिसी यानी secpol.msc के साथ ऑडिट पॉलिसी सेटिंग्स देखते समय, सेटिंग्स अलग-अलग परिणाम दिखा सकती हैं। KB2573113 इसका कारण बताता है:
ऑडिटपोल प्राधिकरण API को सीधे कॉल करके ग्रैन्युलर ऑडिट पॉलिसी में परिवर्तन लागू करता है। Secpol.msc लोकल ग्रुप पॉलिसी ऑब्जेक्ट में हेरफेर करता है, जिसके परिणामस्वरूप परिवर्तन system32\GroupPolicy\Machine\Microsoft\Windows NT\Audit\Audit.csv में लिखे जाते हैं। .csv फ़ाइल में सहेजी गई सेटिंग्स संशोधन के समय सीधे सिस्टम पर लागू नहीं होती हैं, बल्कि फ़ाइल में लिखी जाती हैं और बाद में क्लाइंट-साइड एक्सटेंशन (CSE) द्वारा पढ़ी जाती हैं। अगले ग्रुप पॉलिसी रिफ्रेश साइकिल पर, CSE .csv फ़ाइल में मौजूद संशोधनों को लागू करता है। Secpol.msc वही प्रदर्शित करता है जो लोकल GPO में सेट है। Secpol.msc में कोई "प्रभावी सेटिंग्स" दृश्य नहीं है जो ग्रैन्युलर ऑडिटपोल सेटिंग्स और स्थानीय रूप से परिभाषित को मर्ज करेगा जैसा कि secpol.msc के साथ देखा जाता है।
अधिक जानकारी के लिए टेकनेट पर ऑडिटपोल देखें।