बिटलॉकर ड्राइव एन्क्रिप्शन माइक्रोसॉफ्ट के विंडोज 10, विंडोज 8, विंडोज 7, विंडोज विस्टा और विंडोज सर्वर 2008 ऑपरेटिंग सिस्टम के साथ शामिल एक पूर्ण डिस्क एन्क्रिप्शन सुविधा है जो संपूर्ण वॉल्यूम के लिए एन्क्रिप्शन प्रदान करके डेटा की रक्षा करने के लिए डिज़ाइन की गई है। डिफ़ॉल्ट रूप से, यह 128-बिट कुंजी के साथ CBC मोड में AES एन्क्रिप्शन एल्गोरिथम का उपयोग करता है, जिसे अतिरिक्त डिस्क एन्क्रिप्शन विशिष्ट सुरक्षा के लिए एलिफेंट डिफ्यूज़र के साथ जोड़ा जाता है जो AES द्वारा प्रदान नहीं की जाती है।
माइक्रोसॉफ्ट बिटलॉकर
बिटलॉकर एक चोर को रोकता है जो किसी अन्य ऑपरेटिंग सिस्टम को बूट करता है या सॉफ्टवेयर हैकिंग टूल चलाता है, विंडोज फाइल और सिस्टम सुरक्षा को तोड़ने से या सुरक्षित ड्राइव पर संग्रहीत फाइलों के ऑफ़लाइन देखने से। यह सुविधा आदर्श रूप से उपयोगकर्ता डेटा की रक्षा करने और यह सुनिश्चित करने के लिए ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM 1.2) का उपयोग करती है कि विंडोज चलाने वाला पीसी ऑफ़लाइन होने के दौरान छेड़छाड़ नहीं किया गया है।
बिटलॉकर मोबाइल और ऑफिस एंटरप्राइज सूचना कार्यकर्ताओं दोनों को उन्नत डेटा सुरक्षा प्रदान करता है यदि उनके सिस्टम खो जाते हैं या चोरी हो जाते हैं और उन संपत्तियों को डीकमीशन करने का समय आने पर सुरक्षित डेटा विलोपन।
एन्क्रिप्टिंग फाइल सिस्टम (EFS) के विपरीत, जो आपको व्यक्तिगत फाइलों को एन्क्रिप्ट करने में सक्षम बनाता है, बिटलॉकर स्टार्टअप और लॉगऑन के लिए आवश्यक विंडोज सिस्टम फाइलों सहित संपूर्ण सिस्टम ड्राइव को एन्क्रिप्ट करता है। आप सामान्य रूप से लॉग ऑन कर सकते हैं और अपनी फाइलों के साथ काम कर सकते हैं, लेकिन बिटलॉकर हैकर्स को उन सिस्टम फाइलों तक पहुंचने से रोकने में मदद कर सकता है जिन पर वे आपके पासवर्ड का पता लगाने या अपने कंप्यूटर से हार्ड डिस्क को हटाकर और इसे एक अलग कंप्यूटर में इंस्टॉल करके एक्सेस करने के लिए भरोसा करते हैं।
बिटलॉकर केवल उन फाइलों की रक्षा करने में मदद कर सकता है जो उस ड्राइव पर संग्रहीत हैं जिस पर विंडोज इंस्टॉल है।
बिटलॉकर तक पहुंचने के लिए, कंट्रोल पैनल > सुरक्षा > बिटलॉकर ड्राइव एन्क्रिप्शन खोलें
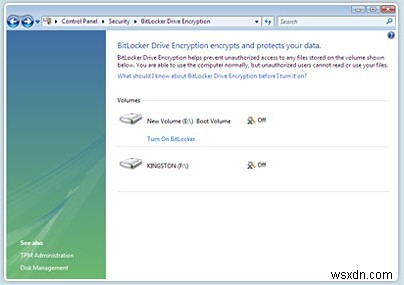
इससे पहले कि आप बिटलॉकर ड्राइव एन्क्रिप्शन चालू कर सकें, आपको यह सुनिश्चित करना होगा कि आपके कंप्यूटर की हार्ड डिस्क में निम्नलिखित हैं:
कम से कम दो वॉल्यूम। यदि आप विंडोज इंस्टॉल करने के बाद एक नया वॉल्यूम बनाते हैं, तो बिटलॉकर चालू करने से पहले आपको विंडोज को पुनः इंस्टॉल करना होगा। एक वॉल्यूम ऑपरेटिंग सिस्टम ड्राइव के लिए है (आमतौर पर ड्राइव C) जिसे बिटलॉकर एन्क्रिप्ट करेगा, और एक सक्रिय वॉल्यूम के लिए है, जिसे कंप्यूटर शुरू करने के लिए अनएन्क्रिप्टेड रहना चाहिए। सक्रिय वॉल्यूम का आकार कम से कम 1.5 गीगाबाइट (GB) होना चाहिए। दोनों पार्टीशन NTFS फाइल सिस्टम के साथ फॉर्मेट होने चाहिए।
विशिष्ट हार्डवेयर कॉन्फ़िगरेशन में उपलब्ध TPM कॉन्फ़िगरेशन अनिवार्य है। यदि आपका कॉन्फ़िगरेशन इस सुविधा की अनुमति नहीं देता है, तो आपको ऐसा प्रदर्शन मिलेगा:
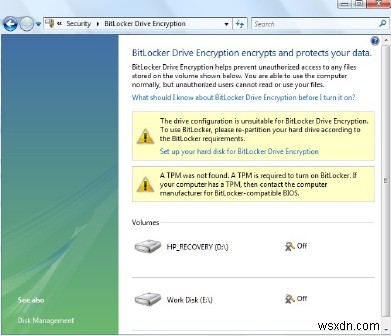
बिटलॉकर ड्राइव एन्क्रिप्शन के लिए अपने कंप्यूटर को तैयार करें
ड्राइव को एन्क्रिप्ट करने और बूट अखंडता को सत्यापित करने के लिए, बिटलॉकर को कम से कम दो पार्टीशन की आवश्यकता होती है। ये दो पार्टीशन एक स्प्लिट-लोड कॉन्फ़िगरेशन बनाते हैं। एक स्प्लिट-लोड कॉन्फ़िगरेशन मुख्य ऑपरेटिंग सिस्टम पार्टीशन को उस सक्रिय सिस्टम पार्टीशन से अलग करता है जिससे कंप्यूटर शुरू होता है।
बिटलॉकर ड्राइव तैयारी टूल कंप्यूटर को बिटलॉकर के लिए तैयार करने की प्रक्रियाओं को स्वचालित करता है। बिटलॉकर द्वारा आवश्यक दूसरा वॉल्यूम बनाना:
- बूट फ़ाइलों को नए वॉल्यूम में माइग्रेट करना
- वॉल्यूम को सक्रिय वॉल्यूम बनाना
जब टूल समाप्त हो जाता है, तो आपको सिस्टम वॉल्यूम को नए बनाए गए वॉल्यूम में बदलने के लिए कंप्यूटर को पुनरारंभ करना होगा। कंप्यूटर को पुनरारंभ करने के बाद, ड्राइव बिटलॉकर के लिए सही ढंग से कॉन्फ़िगर हो जाएगा। बिटलॉकर चालू करने से पहले आपको ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM) को आरंभ करने की भी आवश्यकता हो सकती है।
दूषित डिस्क वॉल्यूम से बिटलॉकर एन्क्रिप्टेड डेटा को पुनर्प्राप्त करें
बिटलॉकर मरम्मत उपकरण प्रशासकों को बिटलॉकर के साथ एन्क्रिप्ट किए गए दूषित या क्षतिग्रस्त डिस्क वॉल्यूम से डेटा पुनर्प्राप्त करने में सहायता कर सकता है।
यह उपकरण बिटलॉकर के साथ एन्क्रिप्ट किए गए डेटा तक पहुंचने में मदद करता है यदि हार्ड डिस्क भौतिक रूप से क्षतिग्रस्त हो गई है। यह उपकरण ड्राइव से महत्वपूर्ण डेटा को पुनर्निर्माण करने का प्रयास करता है और किसी भी पुनर्प्राप्त करने योग्य डेटा को बचाता है।
डेटा को डिक्रिप्ट करने के लिए, एक रिकवरी पासवर्ड या रिकवरी कुंजी की आवश्यकता होती है। कुछ मामलों में, कुंजी पैकेज का बैकअप भी आवश्यक होता है।
इस कमांड-लाइन टूल का उपयोग करें यदि निम्नलिखित शर्तें सत्य हैं:
- वॉल्यूम को बिटलॉकर ड्राइव एन्क्रिप्शन का उपयोग करके एन्क्रिप्ट किया गया है।
- विंडोज शुरू नहीं होता, या आप बिटलॉकर रिकवरी कंसोल शुरू नहीं कर सकते।
- आपके पास एन्क्रिप्टेड वॉल्यूम में निहित डेटा की प्रति नहीं है।
यह भी पढ़ें:
- विंडोज में बिटलॉकर टू गो
- विंडोज में माइक्रोसॉफ्ट बिटलॉकर प्रशासन और निगरानी
- अप्राप्य बिटलॉकर एन्क्रिप्टेड ड्राइव से फाइलें और डेटा पुनर्प्राप्त करें
- बिटलॉकर टू गो के साथ USB फ्लैश ड्राइव एन्क्रिप्ट करें
- विंडोज में कमांड प्रॉम्प्ट के माध्यम से बिटलॉकर ड्राइव तैयारी टूल का उपयोग करना
- बिटलॉकर के लिए "आपका रिकवरी कुंजी इस स्थान पर सहेजी नहीं जा सकी" त्रुटि।