विंडोज 10 एक अंतर्निहित नेटवर्क स्निफर टूल — PktMon.exe — प्रदान करता है जो आंतरिक पैकेट प्रसार और पैकेट ड्रॉप रिपोर्ट की निगरानी करता है। यह टूल आपको नेटवर्क के आसपास सूंघने और नेटवर्क विलंबता के कारण को हल करने, प्रभावित एप्लिकेशन की पहचान करने, और जब अतिरिक्त टूल्स के सेट के साथ उपयोग किया जाता है, तो शीर्ष मेट्रिक्स में अंतर्दृष्टि प्रदान करने में मदद कर सकता है। इस पोस्ट में, हम दिखाएंगे कि आप विंडोज 10 में नए नेटवर्क स्निफर टूल (PktMon.exe) का उपयोग कैसे कर सकते हैं।
विंडोज 10 में नेटवर्क स्निफर टूल PktMon.exe
PktMon.exe या पैकेट मॉनिटर नया नेटवर्क स्निफर या नेटवर्क डायग्नोस्टिक और पैकेट मॉनिटरिंग टूल है। यह सिस्टम फ़ोल्डर में स्थित है, जिसका अर्थ है कि आप इसे रन या कमांड प्रॉम्प्ट या पावरशेल से आह्वान कर सकते हैं।
अगर प्रोग्राम आपको Netsh Trace कमांड की याद दिलाता है, तो आप सही हैं। Netsh Trace कमांड आपको नेटवर्क ट्रेसिंग को सक्षम और कॉन्फ़िगर करने में मदद करता है ताकि नेटवर्क कनेक्टिविटी समस्याओं का निवारण करते समय आपकी सहायता कर सके।
PktMon क्या कर सकता है?
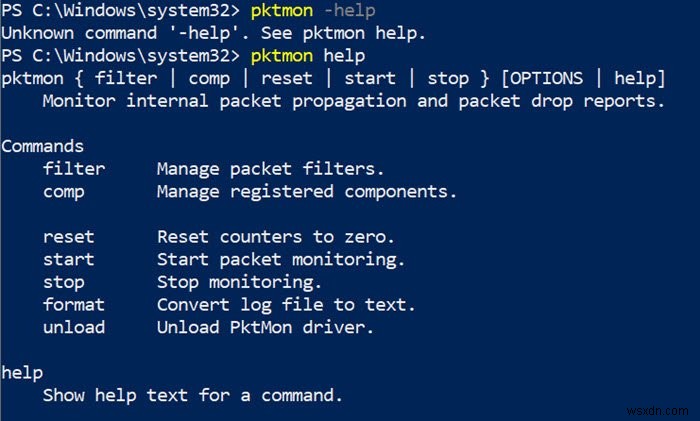
अगर आप कमांड प्रॉम्प्ट पर PktMon.exe Help चलाते हैं। यहां आपको क्या मिलता है:
- filter: पैकेट फिल्टर प्रबंधित करें।
- comp: पंजीकृत घटक प्रबंधित करें।
- reset: काउंटर्स को शून्य पर रीसेट करें।
- start: पैकेट मॉनिटरिंग शुरू करें।
- stop: मॉनिटरिंग रोकें।
- format: लॉग फ़ाइल को टेक्स्ट में बदलें।
- unload: PktMon ड्राइवर अनलोड करें।
और यदि आप किसी विशिष्ट कमांड पर आगे की सहायता चाहते हैं, तो आप उस कमांड के विरुद्ध सहायता चला सकते हैं। यह इस तरह दिखता है:
pktmon filter help
pktmon filter { list | add | remove } [OPTIONS | help]
Commands
list    सक्रिय पैकेट फिल्टर प्रदर्शित करें।
add     रिपोर्ट किए जाने वाले पैकेट्स को नियंत्रित करने के लिए एक फिल्टर जोड़ें।
remove  सभी फिल्टर हटाएं।
PktMon.exe रियल-टाइम मॉनिटरिंग और PCAPNG फ़ाइल फॉर्मेट के लिए समर्थन के साथ भी आता है।
पढ़ें: विंडोज 10 में DNS ओवर HTTPS को कैसे सक्षम और परीक्षण करें।
PktMon का उपयोग करके नेटवर्क ट्रैफिक की निगरानी कैसे करें
यहां एक सरल उदाहरण के साथ इसका उपयोग करने का एक उदाहरण है।
- एक पोर्ट की निगरानी के लिए एक फिल्टर बनाएं
- मॉनिटरिंग शुरू करें
- लॉग को पढ़ने योग्य प्रारूप में निर्यात करें
यह उदाहरण मान रहा है कि आप कंप्यूटर पर एक पोर्ट नंबर की निगरानी करना चाहते हैं, जिसमें अक्सर समस्याएं हो सकती हैं।
1. एक फिल्टर बनाएं
प्राथमिक विकल्प जो आपको ट्रैफिक की निगरानी करने की अनुमति देता है वह है —filter। इस विकल्प का उपयोग करके, आप एक फिल्टर बना सकते हैं जो ईथरनेट फ्रेम, IP हेडर, TCP हेडर, और एनकैप्सुलेशन के आधार पर नियंत्रित करता है कि किन पैकेट्स की रिपोर्ट की जाती है। यदि आप नीचे उल्लिखित प्रोग्राम चलाते हैं, तो आपको फिल्टर के साथ आप क्या कर सकते हैं, इस पर पूर्ण विवरण मिलेगा।
pktmon filter add help
तो हमारे विषय पर वापस आते हैं, मान लें कि हम TCP पोर्ट नंबर 1088 की निगरानी करने जा रहे हैं। यह आपके कस्टम एप्लिकेशन द्वारा उपयोग किया जाने वाला पोर्ट हो सकता है, जो क्रैश हो रहा है, और PktMon यह पता लगाने में आपकी मदद कर सकता है कि नेटवर्क समस्या है या नहीं।
एडमिन विशेषाधिकारों के साथ कमांड प्रॉम्प्ट या पावरशेल खोलें
कमांड का उपयोग करके एक पैकेट फिल्टर बनाएं: "pktmon filter add -p [port]"
pktmon filter add -p 1088
फिर आप जोड़े गए फिल्टर्स की सूची देखने के लिए कमांड "pktmon filter list" चला सकते हैं।
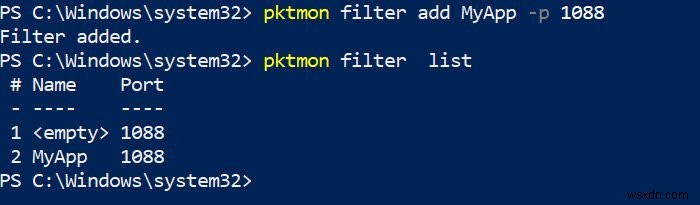
सभी फिल्टर्स हटाने के लिए कमांड "pktmon filter remove" चलाएं
2. मॉनिटरिंग शुरू करें
चूंकि यह बैकग्राउंड में चलने वाला एक स्वचालित प्रोग्राम नहीं है बल्कि ऑन-डिमांड काम करता है, आपको मैन्युअल रूप से मॉनिटरिंग शुरू करने की आवश्यकता है। पैकेट मॉनिटरिंग शुरू करने के लिए निम्नलिखित कमांड चलाएं
pktmon start --etw - p 0
यह मॉनिटरिंग शुरू करेगा और उल्लिखित स्थान पर एक लॉग फ़ाइल बनाएगा। आपको लॉगिंग रोकने के लिए मैन्युअल रूप से "stop" आर्गुमेंट का उपयोग करना होगा, या यह तब समाप्त होगा जब कंप्यूटर शट डाउन होगा। यदि आप "-p 0" के साथ कमांड चलाते हैं तो यह केवल पैकेट के 128 बाइट्स कैप्चर करेगा।
Log filename: C:\Windows\system32\PktMon.etl
Logging mode: Circular
Maximum file size: 512 MB
3. लॉग को पढ़ने योग्य प्रारूप में निर्यात करें
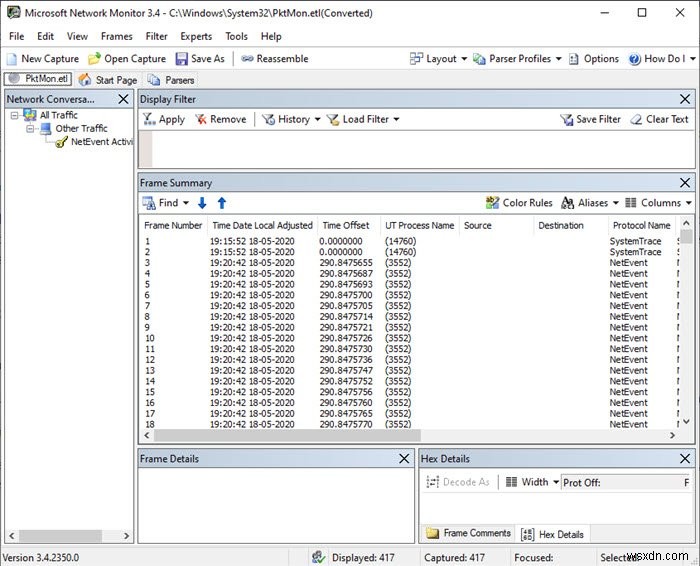
लॉग फ़ाइल PktMon.ETL फ़ाइल में सहेजी जाती है जिसे निम्नलिखित कमांड का उपयोग करके मानव-पठनीय प्रारूप में बदला जा सकता है
pktmon format PktMon.etl -o port-monitor-1088.txtयह हो जाने के बाद, जब आप फ़ाइल को नोटपैड में खोलते हैं, और इसे पढ़ते हैं, तो समझने के लिए, आपको माइक्रोसॉफ्ट नेटवर्क मॉनिटर का उपयोग करना होगा। यह सीधे ETL फ़ाइल पढ़ सकता है।
कहा जाता है कि माइक्रोसॉफ्ट रियल-टाइम मॉनिटरिंग के लिए समर्थन रोल आउट करना शुरू करने की उम्मीद है, जिसकी उम्मीद विंडोज 10 2004 में थी - लेकिन मुझे वह विकल्प अभी तक नहीं दिख रहा है।
संबंधित पढ़ें: विंडोज 10 के लिए फ्री पैकेट स्निफिंग टूल्स।