Cipher.exe विंडोज ऑपरेटिंग सिस्टम में एक अंतर्निहित कमांड-लाइन टूल है जिसका उपयोग NTFS ड्राइव पर डेटा को एन्क्रिप्ट या डिक्रिप्ट करने के लिए किया जा सकता है। यह टूल डेटा को ओवरराइट करके सुरक्षित रूप से हटाने की सुविधा भी देता है।
विंडोज में साइफर कमांड का उपयोग कैसे करें
जब भी आप टेक्स्ट फ़ाइलें बनाते हैं और उन्हें तब तक एन्क्रिप्ट करते हैं जब तक एन्क्रिप्शन प्रक्रिया पूरी नहीं हो जाती, विंडोज फ़ाइल का बैकअप बनाएगा, ताकि एन्क्रिप्शन प्रक्रिया के दौरान कुछ गलत होने पर डेटा अभी भी इस फ़ाइल का उपयोग करके पुनर्प्राप्त करने योग्य हो। एक बार एन्क्रिप्शन प्रक्रिया पूरी हो जाने पर, बैकअप हटा दिया जाता है। लेकिन फिर भी, इस हटाई गई बैकअप फ़ाइल को डेटा रिकवरी सॉफ़्टवेयर का उपयोग करके तब तक पुनर्प्राप्त किया जा सकता है, जब तक कि इसे अन्य डेटा द्वारा ओवरराइट नहीं किया जाता।
जब आप इस अंतर्निहित टूल का उपयोग करते हैं, तो यह सिस्टम पार्टीशन पर EFSTMPWP नामक एक अस्थायी फ़ोल्डर बनाता है। फिर यह उस फ़ोल्डर में अधिक अस्थायी फ़ाइलें बनाता है, और उन फ़ाइलों में 0, 1, और अन्य यादृच्छिक संख्याओं से युक्त यादृच्छिक डेटा लिखता है।
Cipher.exe इस प्रकार आपको न केवल डेटा को एन्क्रिप्ट और डिक्रिप्ट करने की अनुमति देता है बल्कि डेटा को सुरक्षित रूप से हटाने की भी अनुमति देता है। इस प्रकार, कई लोग इसका उपयोग फ़ाइलों को स्थायी रूप से हटाने के लिए भी करते हैं।
साइफर /w का उपयोग करके हटाए गए डेटा को ओवरराइट करें
हटाए गए डेटा को ओवरराइट करने के लिए, कोई /w स्विच का उपयोग कर सकता है।
अपने विंडोज पर WinX मेनू खोलें और कमांड प्रॉम्प्ट चुनें। निम्न टाइप करें और एंटर दबाएं:
cipher /w:ड्राइवअक्षर:\फ़ोल्डरनाम
यहां आपको ड्राइव अक्षर और फ़ोल्डर नाम या पथ निर्दिष्ट करना होगा।
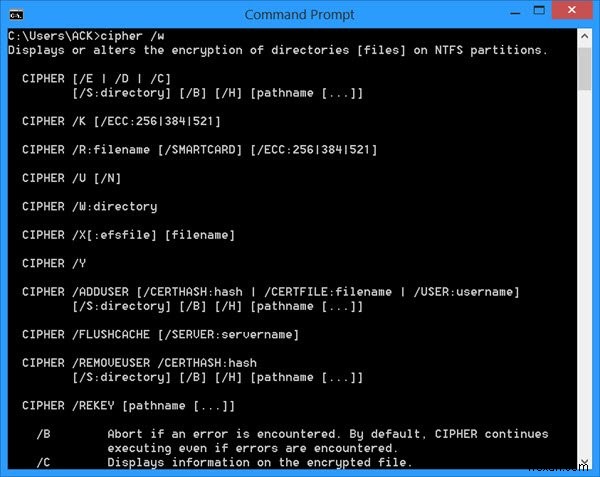
साइफर का उपयोग फ़ोल्डर्स और फ़ाइलों के एन्क्रिप्शन को प्रदर्शित या बदलने के लिए भी किया जा सकता है। यदि इसे पैरामीटर्स के बिना उपयोग किया जाता है, तो यह वर्तमान फ़ोल्डर और इसमें मौजूद किसी भी फ़ाइल की एन्क्रिप्शन स्थिति प्रदर्शित करेगा।
Cipher.exe स्विच
/? : कमांड प्रॉम्प्ट पर मदद प्रदर्शित करता है।
/e : निर्दिष्ट फ़ोल्डर्स को एन्क्रिप्ट करता है। फ़ोल्डर्स को चिह्नित किया जाता है ताकि बाद में फ़ोल्डर में जोड़ी गई फ़ाइलें भी एन्क्रिप्ट हो जाएं।
/d : निर्दिष्ट फ़ोल्डर्स को डिक्रिप्ट करता है। फ़ोल्डर्स को चिह्नित किया जाता है ताकि बाद में फ़ोल्डर में जोड़ी गई फ़ाइलें एन्क्रिप्ट हो जाएं।
/w : पथनाम - एक वॉल्यूम के अप्रयुक्त हिस्सों पर डेटा हटाता है। पथनाम वांछित वॉल्यूम पर किसी भी डायरेक्टरी को इंगित कर सकता है।
/s: dir : निर्दिष्ट फ़ोल्डर और सभी सबफ़ोल्डर्स में चयनित ऑपरेशन करता है।
/a : फ़ाइलों और डायरेक्टरीज़ के लिए ऑपरेशन करता है।
/i : त्रुटियां आने के बाद भी निर्दिष्ट ऑपरेशन को जारी रखता है। डिफ़ॉल्ट रूप से, cipher त्रुटि आने पर रुक जाता है।
/f : सभी निर्दिष्ट ऑब्जेक्ट्स के एन्क्रिप्शन या डिक्रिप्शन को बाध्य करता है। डिफ़ॉल्ट रूप से, cipher उन फ़ाइलों को छोड़ देता है जो पहले से एन्क्रिप्ट या डिक्रिप्ट की जा चुकी हैं।
/q : केवल सबसे आवश्यक जानकारी रिपोर्ट करता है।
/h : छिपे या सिस्टम विशेषताओं वाली फ़ाइलों को प्रदर्शित करता है। डिफ़ॉल्ट रूप से, ये फ़ाइलें एन्क्रिप्ट या डिक्रिप्ट नहीं होतीं।
/k : cipher चलाने वाले उपयोगकर्ता के लिए एक नई फ़ाइल एन्क्रिप्शन कुंजी बनाता है। यदि आप इस विकल्प का उपयोग करते हैं, तो cipher अन्य सभी विकल्पों को अनदेखा करता है।
/u : उपयोगकर्ता की फ़ाइल एन्क्रिप्शन कुंजी या रिकवरी एजेंट की कुंजी को स्थानीय ड्राइव पर सभी एन्क्रिप्टेड फ़ाइलों में वर्तमान कुंजियों में अपडेट करता है (यदि कुंजियां बदल गई हैं)। यह विकल्प केवल /n के साथ काम करता है।
/n : कुंजियों को अपडेट होने से रोकता है। स्थानीय ड्राइव पर सभी एन्क्रिप्टेड फ़ाइलों को खोजने के लिए इस विकल्प का उपयोग करें। यह विकल्प केवल /u के साथ काम करता है।
साइफर कमांड लाइन स्विच और पैरामीटर्स की पूरी सूची के लिए, टेकनेट पर जाएं।
टूल की प्रकृति के कारण, आप इसका उपयोग डेटा को सुरक्षित रूप से हटाने के लिए कर सकते हैं, क्योंकि यह आपकी सक्रिय फ़ाइलों को कभी ओवरराइट नहीं करेगा; यह केवल आपके द्वारा हटाए गए डेटा को ओवरराइट करेगा।
माइक्रोसॉफ्ट SysInternals के पास भी एक शक्तिशाली टूल है जो आपको फ़ाइलों को स्थायी रूप से हटाने देता है। SDelete टूल के साथ, जिसे आप मुफ्त में डाउनलोड कर सकते हैं, आप अपने डिस्क पर खाली स्थान की सामग्री को ओवरराइट करके हटाई गई या एन्क्रिप्टेड फ़ाइलों को पुनर्प्राप्त होने से रोक सकते हैं।
संबंधित: EFSTMPWP फ़ोल्डर क्या है?