यदि आप विंडोज 11 और विंडोज 10 में प्रोटेक्टेड इवेंट लॉगिंग को सक्षम या अक्षम करना चाहते हैं, तो यह चरण-दर-चरण गाइड आपको प्रक्रिया के माध्यम से जाने में मदद करती है। हालांकि, यदि आप विंडोज 11/10 में प्रोटेक्टेड इवेंट लॉगिंग को सक्षम करना चाहते हैं तो आपको एक एन्क्रिप्शन सर्टिफिकेट शामिल करना होगा।
आपकी जानकारी के लिए, आप इस सेटिंग को लोकल ग्रुप पॉलिसी एडिटर और रजिस्ट्री एडिटर की मदद से चालू या बंद कर सकते हैं। यदि आप REGEDIT विधि का उपयोग करना चाहते हैं, तो पहले रजिस्ट्री फ़ाइलों का बैकअप लेना न भूलें।
ग्रुप पॉलिसी का उपयोग करके प्रोटेक्टेड इवेंट लॉगिंग को सक्षम या अक्षम करें
ग्रुप पॉलिसी का उपयोग करके विंडोज 11/10 में प्रोटेक्टेड इवेंट लॉगिंग को सक्षम या अक्षम करने के लिए, इन चरणों का पालन करें:
- रन प्रॉम्प्ट खोलने के लिए Win+R दबाएं।
- gpedit.msc टाइप करें और एंटर बटन दबाएं।
- कंप्यूटर कॉन्फ़िगरेशन में इवेंट लॉगिंग पर जाएं।
- इनेबल प्रोटेक्टेड इवेंट लॉगिंग पर डबल-क्लिक करें।
- सक्षम विकल्प चुनें।
- एन्क्रिप्शन सर्टिफिकेट दर्ज करें।
- OK बटन पर क्लिक करें।
इन चरणों के बारे में अधिक जानने के लिए, पढ़ना जारी रखें।
शुरू करने के लिए, आपको पहले लोकल ग्रुप पॉलिसी एडिटर खोलना होगा। उसके लिए, रन प्रॉम्प्ट खोलने के लिए Win+R दबाएं, gpedit.msc टाइप करें, और एंटर बटन दबाएं।
एक बार जब यह आपकी स्क्रीन पर खुल जाता है, तो निम्न पथ पर जाएं:
कंप्यूटर कॉन्फ़िगरेशन > एडमिनिस्ट्रेटिव टेम्पलेट्स > विंडोज कंपोनेंट्स > इवेंट लॉगिंग
यहां आपको दाईं ओर इनेबल प्रोटेक्टेड इवेंट लॉगिंग नामक एक सेटिंग मिल सकती है। आपको इस सेटिंग पर डबल-क्लिक करना होगा और सक्षम विकल्प चुनना होगा।
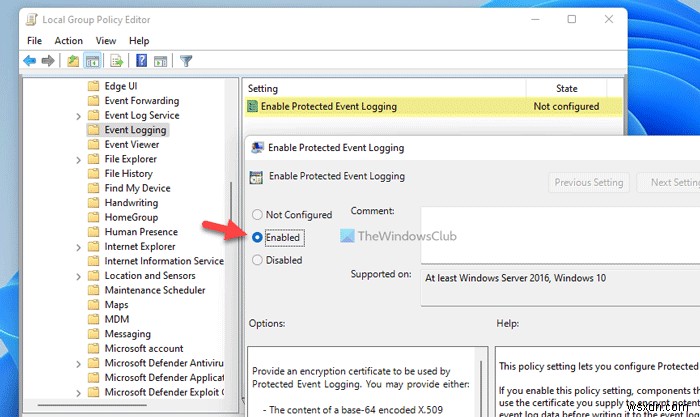
फिर, संबंधित बॉक्स में एन्क्रिप्शन कुंजी दर्ज करें और OK बटन पर क्लिक करें।
उसके बाद, आपका लॉग डेटा एन्क्रिप्ट हो जाएगा। यदि आप विंडोज 11/10 में प्रोटेक्टेड इवेंट लॉगिंग को अक्षम या बंद करना चाहते हैं, तो आपको लोकल ग्रुप पॉलिसी एडिटर में उसी सेटिंग को खोलना होगा और अक्षम या कॉन्फ़िगर नहीं किया गया विकल्प चुनना होगा।
पढ़ें: इवेंट लॉग मैनेजर और इवेंट लॉग एक्सप्लोरर सॉफ्टवेयर।
रजिस्ट्री का उपयोग करके प्रोटेक्टेड इवेंट लॉगिंग को चालू या बंद करें
रजिस्ट्री का उपयोग करके विंडोज 11/10 में प्रोटेक्टेड इवेंट लॉगिंग को चालू या बंद करने के लिए, इन चरणों का पालन करें:
- रन प्रॉम्प्ट प्रदर्शित करने के लिए Win+R दबाएं।
- regedit टाइप करें > एंटर बटन दबाएं > हां पर क्लिक करें।
- HKLM में विंडोज पर जाएं।
- विंडोज पर राइट-क्लिक करें > नया > कुंजी।
- इसे EventLog नाम दें।
- EventLog पर राइट-क्लिक करें > नया > कुंजी।
- इसे ProtectedEventLogging नाम दें।
- ProtectedEventLogging पर राइट-क्लिक करें > नया > DWORD (32-बिट) मान।
- नाम को EnableProtectedEventLogging के रूप में सेट करें।
- इस पर डबल-क्लिक करके मान डेटा को 1 के रूप में सेट करें।
- ProtectedEventLogging पर राइट-क्लिक करें > नया > मल्टी-स्ट्रिंग मान।
- इसे EncryptionCertificate नाम दें।
- इस पर डबल-क्लिक करके एन्क्रिप्शन सर्टिफिकेट दर्ज करें।
- OK बटन पर क्लिक करें।
- अपने कंप्यूटर को पुनरारंभ करें।
आइए इन चरणों को विस्तार से देखें।
सबसे पहले, आपको अपने कंप्यूटर पर रजिस्ट्री एडिटर खोलना होगा। उसके लिए, रन डायलॉग प्रदर्शित करने के लिए Win+R दबाएं > regedit टाइप करें > एंटर बटन दबाएं और यस विकल्प पर क्लिक करें।
एक बार खुल जाने पर, निम्न पथ पर जाएं:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows
विंडोज > नया > कुंजी पर राइट-क्लिक करें और इसे EventLog नाम दें। फिर, EventLog कुंजी > नया > कुंजी पर राइट-क्लिक करें और नाम को ProtectedEventLogging के रूप में सेट करें।
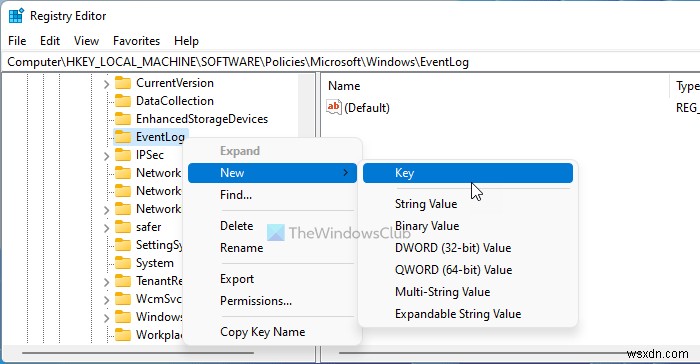
यहां आपको एक REG_DWORD मान और एक मल्टी-स्ट्रिंग मान बनाना होगा। उसके लिए, ProtectedEventLogging कुंजी > नया > REG_DWORD मान पर राइट-क्लिक करें और नाम को EnableProtectedEventLogging के रूप में दर्ज करें।
इस पर डबल-क्लिक करके मान डेटा को 1 के रूप में सेट करें और OK बटन पर क्लिक करें।
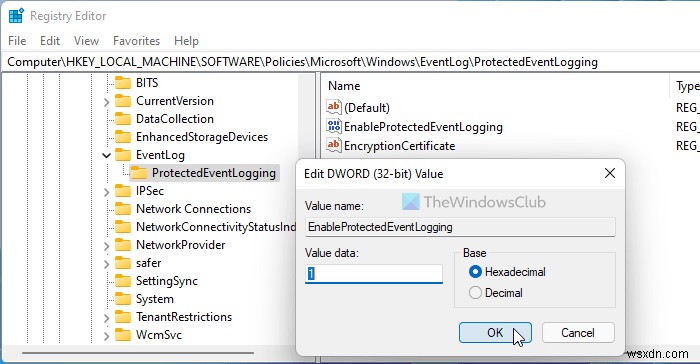
फिर, ProtectedEventLogging कुंजी > नया > मल्टी-स्ट्रिंग मान पर राइट-क्लिक करें और नाम को EncryptionCertificate के रूप में सेट करें।
इस पर डबल-क्लिक करके एन्क्रिप्शन सर्टिफिकेट दर्ज करें।
एक बार हो जाने पर, OK बटन पर क्लिक करें और अपने कंप्यूटर को पुनरारंभ करें।
यदि आप रजिस्ट्री एडिटर का उपयोग करके प्रोटेक्टेड इवेंट लॉगिंग को बंद करना चाहते हैं, तो आपको REG_DWORD मान और मल्टी-स्ट्रिंग मान को हटाना होगा।
टिप: विंडोज इवेंट व्यूअर प्लस एक पोर्टेबल फ्रीवेयर ऐप है जो आपको डिफ़ॉल्ट इन-बिल्ट विंडोज इवेंट व्यूअर की तुलना में इवेंट लॉग को तेजी से देखने देता है और एंट्री को टेक्स्ट फ़ाइल में एक्सपोर्ट करने, वेब सर्च बटन का चयन करके ऑनलाइन एंट्री देखने, अधिक जानकारी प्राप्त करने या एरर का निवारण करने की सुविधा भी देता है।
मैं इवेंट लॉग को कैसे सुरक्षित करूं?
अपने विंडोज 11/10 कंप्यूटर पर इवेंट लॉग को सुरक्षित करने के लिए, आपको उपरोक्त गाइड का पालन करना होगा। ऐसा करने के दो तरीके हैं - लोकल ग्रुप पॉलिसी एडिटर और रजिस्ट्री एडिटर का उपयोग करके। आप एन्क्रिप्शन कुंजी होने के बाद किसी भी विधि का पालन कर सकते हैं।
इवेंट लॉग के पांच प्रकार क्या हैं?
आपकी जानकारी के लिए, इवेंट लॉग के पांच अलग-अलग प्रकार हैं - सूचना, एरर, सक्सेस ऑडिट, चेतावनी, और फेल्योर ऑडिट। आप उपरोक्त ट्यूटोरियल की मदद से सभी प्रकार के इवेंट लॉग को एन्क्रिप्ट कर सकते हैं। आप काम पूरा करने के लिए REGEDIT या GPEDIT विधि का पालन कर सकते हैं।
बस इतना ही! आशा है कि यह गाइड मददगार रही।