यदि आप एक विंडोज उपयोगकर्ता हैं जो अपना PC कई उपयोगकर्ताओं के साथ साझा करते हैं, तो यह सबसे अधिक संभावना है कि आप अन्य गैर-एडमिन उपयोगकर्ताओं को अपनी फाइलों, फोल्डर्स या यहां तक कि पूरे पार्टीशन तक पहुंचने से प्रतिबंधित करना चाहें। उन विशेष मामलों में, फाइल सिस्टम परमिशन विंडोज पार्टीशन को अनधिकृत पहुंच या परिवर्तनों से बचाने का एक अच्छा तरीका है। तो इस त्वरित गाइड में, आइए देखें कि अपने NTFS पार्टीशन तक अन्य स्थानीय विंडोज अकाउंट की पहुंच को कैसे प्रतिबंधित करें।
नोट: यह विधि केवल NTFS फाइल सिस्टम पार्टीशन पर लागू होती है। FAT और FAT32 पार्टीशन एक्सेस कंट्रोल लिस्ट (एक्सेस प्रतिबंध) का समर्थन नहीं करते हैं।
परमिशन
चयनित NTFS पार्टीशन तक उपयोगकर्ताओं को प्रतिबंधित करने का तरीका जानने से पहले, आइए बुनियादी एक्सेस अधिकारों के बारे में थोड़ा जानते हैं:
फुल कंट्रोल: फुल कंट्रोल वाले उपयोगकर्ता फाइलों और फोल्डर्स को पढ़, लिख, निष्पादित, हटा, संशोधित और जोड़ सकते हैं। साथ ही, वे फाइल और फोल्डर परमिशन को बदल सकते हैं। आमतौर पर, यह परमिशन स्तर एडमिन उपयोगकर्ताओं को दिया जाता है।
मॉडिफाई: मॉडिफाई परमिशन वाले उपयोगकर्ता फाइलों और फोल्डर्स को पढ़, लिख, हटा और संशोधित कर सकते हैं।
रीड एंड एक्जीक्यूट: रीड और एक्जीक्यूट परमिशन वाले उपयोगकर्ता किसी भी फाइल और फोल्डर को निष्पादित और पढ़ सकते हैं, लेकिन उन्हें किसी भी फाइल या फोल्डर को संशोधित या हटाने की अनुमति नहीं है।
लिस्ट फोल्डर कंटेंट्स: लिस्ट फोल्डर कंटेंट्स वाले उपयोगकर्ता केवल चयनित फोल्डर्स में सामग्री देख और सूचीबद्ध कर सकते हैं, लेकिन ये उपयोगकर्ता व्यक्तिगत फाइलों को देख या निष्पादित नहीं कर सकते।
रीड: यह विंडोज में आपको मिलने वाला बुनियादी अधिकार है। रीड परमिशन वाले उपयोगकर्ता एक डायरेक्टरी में सभी फाइलों और फोल्डर्स को देख और सूचीबद्ध कर सकते हैं।
राइट: राइट परमिशन वाले उपयोगकर्ता फाइलों और फोल्डर्स में जानकारी बना या लिख सकते हैं लेकिन मौजूदा जानकारी देखने की अनुमति नहीं है।
NTFS पार्टीशन तक पहुंच प्रतिबंधित करें
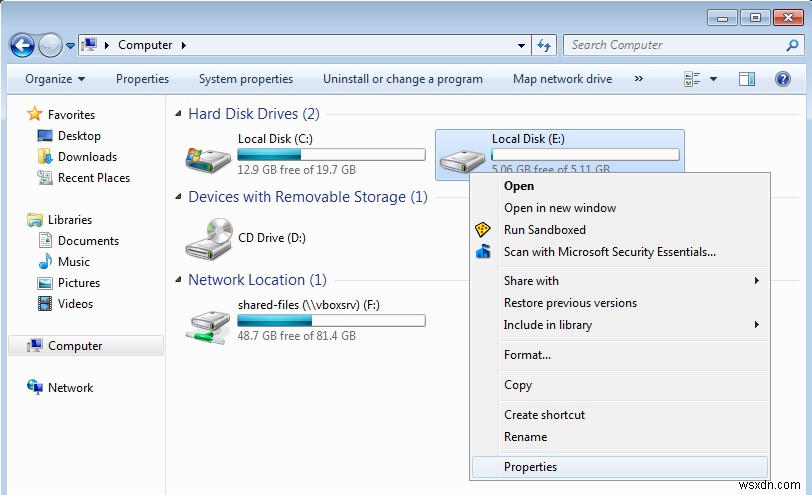
विंडोज अकाउंट तक पहुंच प्रतिबंधित करने के लिए, "Win + E" दबाकर विंडोज एक्सप्लोरर लॉन्च करें। उस ड्राइव पर राइट-क्लिक करें जिस तक आप पहुंच प्रतिबंधित करना चाहते हैं और विकल्पों की सूची से "गुण" चुनें। मेरे मामले में, यह मेरा E ड्राइव है।
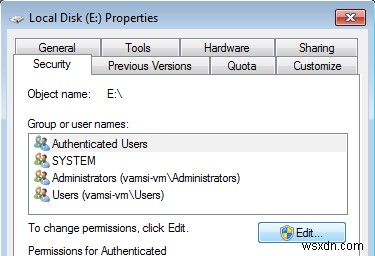
उपरोक्त कार्रवाई "गुण" विंडो खोलेगी। यहां "सिक्योरिटी" टैब पर जाएं।
अब परमिशन बदलने के लिए, "एडिट" बटन पर क्लिक करें।
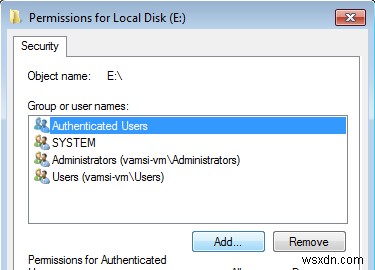
इस "परमिशन" विंडो में, जांचें कि क्या वह यूजरनेम जिसे आप प्रतिबंधित करना चाहते हैं, "ग्रुप्स ऑर यूजरनेम्स" सेक्शन के तहत सूचीबद्ध है। यदि नहीं, तो उपयोगकर्ता को सूची में जोड़ने के लिए "ऐड" बटन पर क्लिक करें।
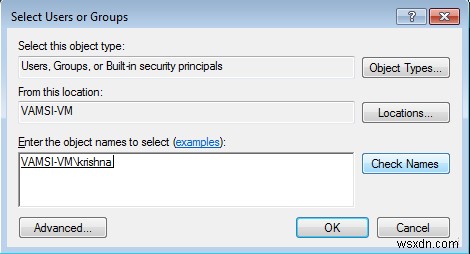
इस विंडो में, वह यूजरनेम दर्ज करें जिसे आप प्रतिबंधित करना चाहते हैं और इसे वास्तविक यूजरनेम में बदलने के लिए "चेक नेम्स" बटन पर क्लिक करें। एक बार ऐसा करने के बाद, जारी रखने के लिए "ओके" बटन पर क्लिक करें।
उपरोक्त कार्रवाई उपयोगकर्ता अकाउंट को "ग्रुप्स ऑर यूजरनेम्स" सूची में जोड़ देगी। डिफ़ॉल्ट रूप से, इस उपयोगकर्ता के पास "रीड, लिस्ट फोल्डर कंटेंट्स, और रीड एंड एक्जीक्यूट" परमिशन हैं।
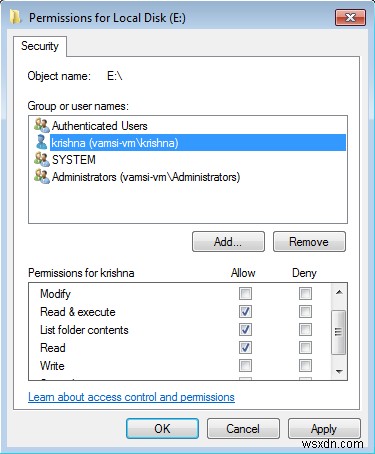
चूंकि हम चयनित पार्टीशन से उपयोगकर्ता को पूरी तरह से प्रतिबंधित करने जा रहे हैं, यूजरनेम चुनें और सभी "डेनाई" चेकबॉक्स चेक करें। एक बार ऐसा करने के बाद, परिवर्तनों को लागू करने के लिए "अप्लाई" और "ओके" बटन पर क्लिक करें।
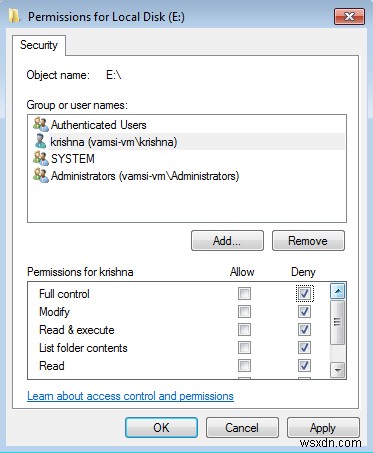
नोट: यदि आप चाहें, तो आवश्यक चेकबॉक्स चुनकर चुनिंदा रूप से परमिशन की अनुमति या अस्वीकार कर सकते हैं।
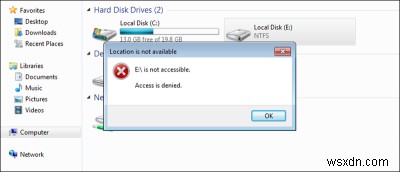
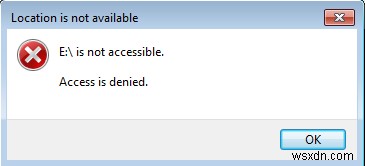
इस बिंदु से आगे, उपयोगकर्ता प्रतिबंधित पार्टीशन तक पहुंच नहीं पाएगा। जब भी उपयोगकर्ता पार्टीशन तक पहुंचने का प्रयास करता है, उसे त्रुटि संदेश मिलेगा:
बस इतना ही करना है और चयनित NTFS पार्टीशन तक उपयोगकर्ताओं को प्रतिबंधित करना इतना सरल है। उम्मीद है इससे मदद मिलेगी, और नीचे कमेंट करें कि आप अपने विंडोज वातावरण में इन NTFS परमिशन का उपयोग कैसे कर रहे हैं या यदि NTFS परमिशन सेटअप करते समय आपको कोई समस्या आती है।