 नेटवर्क सुरक्षा नेटवर्क बनाते या मॉनिटर करते समय मुख्य फोकस क्षेत्रों में से एक है। नेटवर्क एडमिनिस्ट्रेटर्स नेटवर्क डेटा को कैप्चर करके और एक होस्ट से दूसरे होस्ट में प्रेषित पैकेट्स का विश्लेषण करके नेटवर्क ट्रैफिक के रैंडम ऑडिट करते हैं। इस लेख में, हम चर्चा करेंगे कि NetworkMiner टूल का उपयोग करके नेटवर्क ट्रैफिक को कैसे कैप्चर और विश्लेषण करें, लेकिन पैकेट स्निफिंग पर एक त्वरित पाठ के बाद।
एक्टिव और पैसिव स्निफिंग के बीच अंतर
स्निफिंग नेटवर्क पैकेट्स को कैप्चर करके नेटवर्क इन्फोर्मेशन इकट्ठा करने की एक तकनीक है। स्निफिंग के दो प्रकार हैं - एक्टिव स्निफिंग और पैसिव स्निफिंग। एक्टिव स्निफिंग में, पैकेट स्निफिंग सॉफ्टवेयर नेटवर्क पर अनुरोध भेजता है और फिर प्रतिक्रिया में नेटवर्क से गुजरने वाले पैकेट्स की गणना करता है।
पैसिव स्निफिंग अनुरोध भेजने पर निर्भर नहीं करता। यह तकनीक नेटवर्क पर पता लगाए बिना नेटवर्क ट्रैफिक को स्कैन करती है। यह उन स्थानों में उपयोगी हो सकता है जहां नेटवर्क महत्वपूर्ण सिस्टम जैसे प्रोसेस कंट्रोल, रडार सिस्टम, मेडिकल उपकरण या टेलीकम्युनिकेशन आदि चला रहे हैं।
कृपया ध्यान दें कि एक पैकेट स्निफर केवल एक सामान्य कोलिजन डोमेन पर काम कर सकता है। इसका मतलब है कि आप केवल उस नेटवर्क पर पैकेट स्निफर का उपयोग कर सकते हैं जिसका आप हिस्सा हैं। इसका तात्पर्य है कि पैकेट स्निफर का उपयोग नेटवर्क के बाहर से किसी भी हैकिंग प्रयास के लिए नहीं किया जा सकता।
NetworkMiner चलाने की तैयारी
NetworkMiner पैसिव स्निफिंग क्षमताओं के साथ एक होस्ट-केंद्रित नेटवर्क विश्लेषण टूल है। होस्ट-केंद्रित का अर्थ है कि यह डेटा को पैकेट्स के बजाय होस्ट के संबंध में सॉर्ट करता है (यह अधिकांश एक्टिव स्निफिंग टूल्स द्वारा किया जाता है)।
NetworkMiner यूजर इंटरफेस टैब्स में विभाजित है। प्रत्येक टैब कैप्चर किए गए डेटा का एक अलग एंगल प्रदान करता है। NetworkMiner को नेटवर्क ट्रैफिक का विश्लेषण करने के लिए चलाने के चरण निम्नलिखित हैं:
- यदि आप विंडोज 7 या विंडोज 8 चला रहे हैं, तो आपको NetworkMiner.exe को प्रशासनिक विशेषाधिकारों के साथ चलाना होगा।
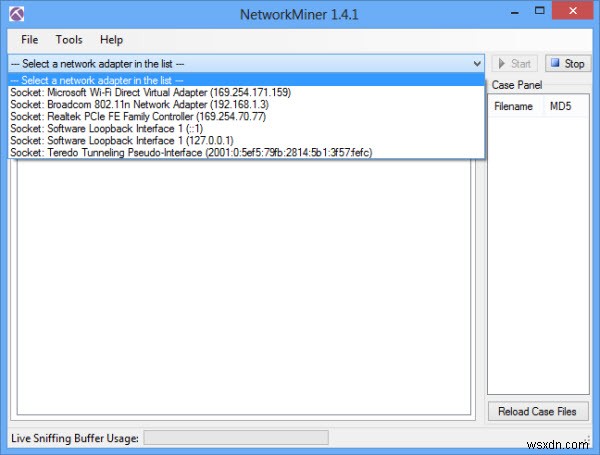
- उस नेटवर्क इंटरफेस का चयन करें जिसके लिए डेटा कैप्चर किया जाना है।
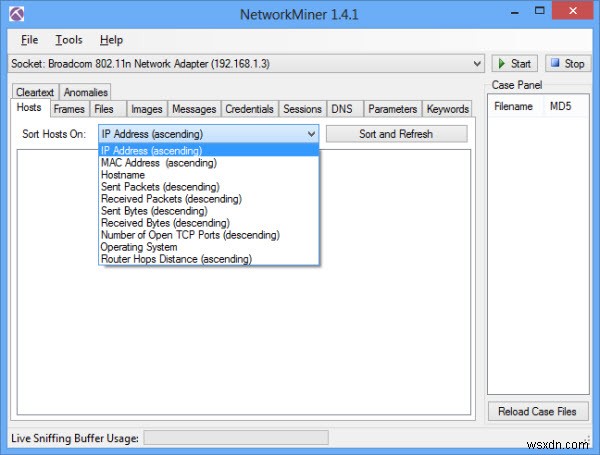
- डिफ़ॉल्ट रूप से, होस्ट्स टैब चुना जाता है। आप होस्ट्स को IP एड्रेस, MAC एड्रेस, होस्टनाम, ऑपरेटिंग सिस्टम आदि द्वारा सॉर्ट कर सकते हैं।
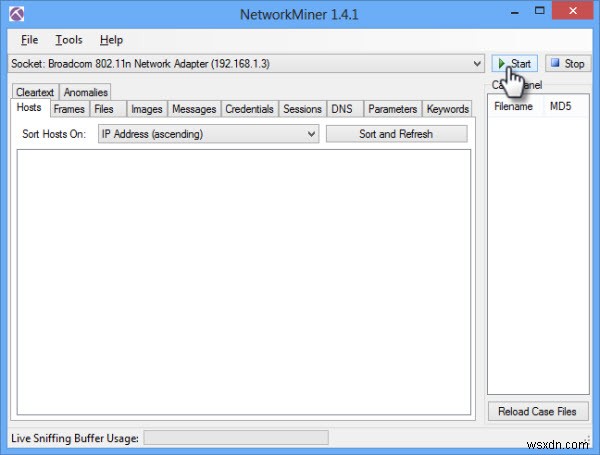
- स्निफिंग प्रक्रिया शुरू करने के लिए स्टार्ट बटन दबाएं।
NetworkMiner में डेटा विश्लेषण
होस्ट्स टैब पर, आप नेटवर्क से जुड़े होस्ट्स की सूची देखेंगे। आप किसी भी होस्ट का विस्तार करके MAC एड्रेस, होस्टनाम, ऑपरेटिंग सिस्टम, TTL, ओपन पोर्ट्स, भेजे गए पैकेट्स, प्राप्त पैकेट्स आदि जैसी विस्तृत जानकारी देख सकते हैं। एक अच्छा नेटवर्क एडमिन हमेशा इस बात का अवलोकन रखता है कि उसके नेटवर्क से क्या डेटा प्रेषित हो रहा है और क्या प्राप्त हो रहा है। होस्ट्स की सूची आपको इस बात का बेहतर अंदाजा देगी कि आप किस प्रकार के नेटवर्क ट्रैफिक का उपयोग कर रहे हैं।
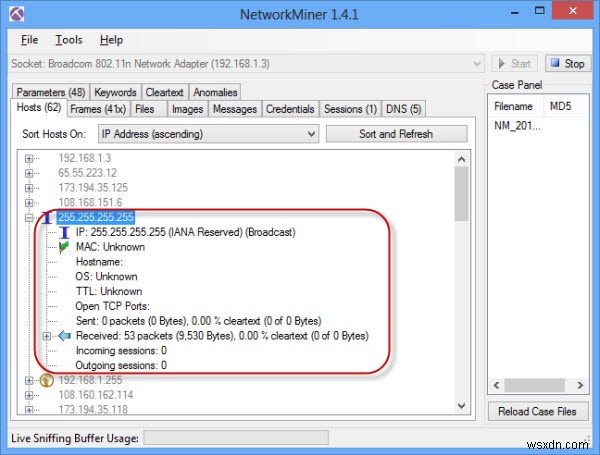
यदि आपको कोई संदिग्ध होस्ट मिलता है, तो आप इसे अपने फायरवॉल के माध्यम से हमेशा ब्लॉक कर सकते हैं। फायरवॉल वह होना चाहिए जहां से सभी नेटवर्क ट्रैफिक गंतव्य तक पहुंचने से पहले गुजरता है। यदि आप अपने सिस्टम फायरवॉल पर होस्ट को ब्लॉक करते हैं, तो यह केवल आपके सिस्टम पर ब्लॉक होगा।
यदि आप किसी अन्य नेटवर्क स्निफर का उपयोग कर रहे हैं जो PCAP फाइल सेव कर सकता है, तो NetworkMiner PCAP फाइल का विश्लेषण भी कर सकता है और आपको डेटा ऑफलाइन देखने दे सकता है।
NetworkMiner की एक चतुर विशेषता यह है कि यह नेटवर्क के माध्यम से प्रेषित फाइलों को फिर से असेंबल कर सकता है और फिर उन्हें पूर्ण रूप में डाउनलोड कर सकता है। यह फाइल्स टैब से किया जा सकता है। आप नेटवर्क ट्रैफिक से इमेजेस को इमेजेस टैब से भी कैप्चर और डाउनलोड कर सकते हैं।
क्लियर टेक्स्ट में पासवर्ड भेजना पूरे नेटवर्क के लिए अत्यधिक खतरनाक हो सकता है। यदि आप जांचना चाहते हैं कि क्या कोई होस्ट क्लियर टेक्स्ट में पासवर्ड प्रेषित कर रहा है, तो आप इसे क्रेडेंशियल्स टैब में देख सकते हैं।
निष्कर्ष
NetworkMiner उन वाईफाई नेटवर्क्स के लिए अत्यधिक उपयोगी हो सकता है जो लगातार नए खतरों के लिए खुले हैं। यह नियमित रूप से नेटवर्क ट्रैफिक का ऑडिट और विश्लेषण कर सकता है ताकि कमजोरियों और कमजोर क्षेत्रों को ब्लॉक किया जा सके।
यदि आप एक नेटवर्क चला रहे हैं, तो आप अपनी सुरक्षा जांचने के लिए किस पैकेट स्निफिंग टूल का उपयोग करते हैं? क्या यह विश्लेषण और ऑडिट करता है? मैं वायरशार्क का उपयोग कर रहा था लेकिन इसकी सरलता और उपयोग में आसानी के कारण NetworkMiner से प्यार हो गया है।
इमेज क्रेडिट: Crawdad Network-Reuters कवरेज