XINSTALL BY CLICKING THE DOWNLOAD FILE
BitLocker कुंजियों को Active Directory में संग्रहीत करें ताकि डिवाइस रिकवरी सरल हो और एन्क्रिप्टेड ड्राइव प्रबंधनीय रहें। यह गाइड बताता है कि स्टोरेज कैसे सक्षम करें, कुंजी बैकअप सत्यापित करें, और आवश्यकता पड़ने पर कुंजियों को पुनर्प्राप्त करें।
विषय सूची
- Active Directory में BitLocker कुंजियों को कैसे संग्रहीत करें?
- AD में कुंजियों को संग्रहीत करने के लिए ग्रुप पॉलिसी कॉन्फ़िगर करें
- AD में BitLocker कुंजियों को सत्यापित करें
- AD से BitLocker कुंजी पुनर्प्राप्त करें
- मौजूदा डिवाइस को कुंजियाँ अपलोड करने के लिए बाध्य करें
- PowerShell के साथ संग्रहीत कुंजियों की जांच करें
- FAQ
Active Directory में BitLocker कुंजियों को कैसे संग्रहीत करें?
AD में कुंजियों को संग्रहीत करने के लिए ग्रुप पॉलिसी कॉन्फ़िगर करें
BitLocker केवल तभी Active Directory में रिकवरी कुंजियों को अपलोड करता है जब सही पॉलिसी सक्रिय हो।
- अपने डोमेन कंट्रोलर पर Group Policy Management Console खोलें।
- Computer Configuration > Administrative Templates > Windows Components > BitLocker Drive Encryption पर जाएं।
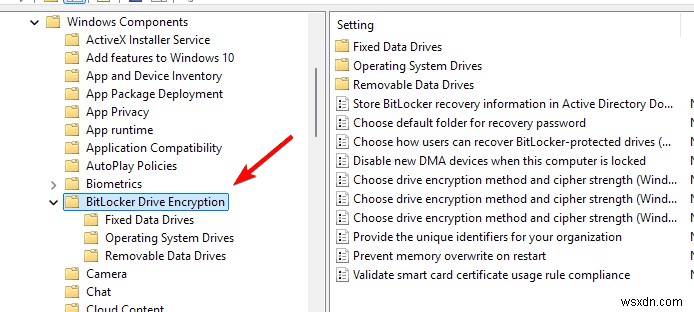
- Enabled चुनें।
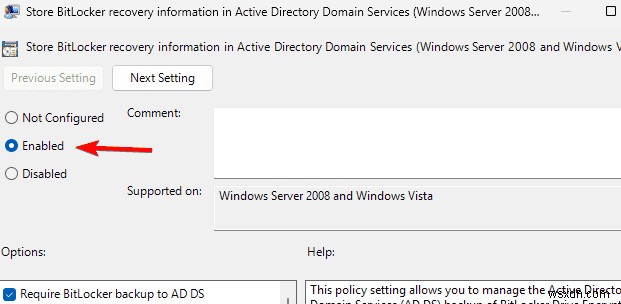
- Backup recovery passwords and key packages चालू करें।
- Apply पर क्लिक करें, फिर OK पर।
- क्लाइंट मशीनों पर gpupdate /force चलाएं।
आप पासवर्ड या रिकवरी कुंजी के बिना BitLocker को अनलॉक करने के बारे में एक विस्तृत गाइड भी पढ़ सकते हैं यदि कोई डिवाइस पहले से ही खुद को लॉक कर चुका है।
AD में BitLocker कुंजियों को सत्यापित करें
एडमिन को यह पुष्टि करनी चाहिए कि एन्क्रिप्शन के बाद BitLocker कुंजियाँ Active Directory में दिखाई देती हैं।
- Active Directory Users and Computers खोलें।
- View चुनें, फिर Advanced Features सक्षम करें।
- कंप्यूटर ऑब्जेक्ट पर ब्राउज़ करें।
- इस पर राइट-क्लिक करें और Properties चुनें।
- BitLocker Recovery टैब खोलें।
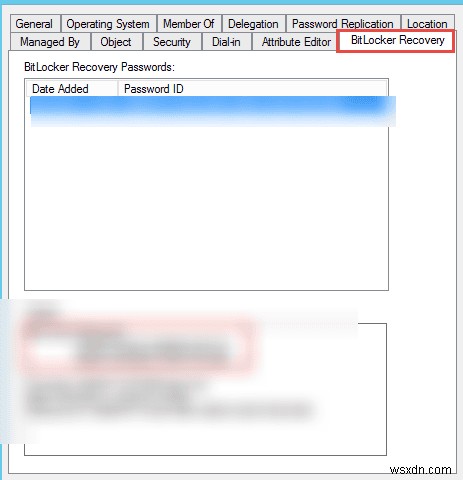
- संग्रहीत रिकवरी पासवर्ड और कुंजी पैकेज की समीक्षा करें।
आप CMD से BitLocker रिकवरी कुंजी प्राप्त करने पर इस गाइड के साथ कमांड लाइन से कुंजियों का पता लगाना भी सीख सकते हैं।
AD से BitLocker कुंजी पुनर्प्राप्त करें
जब कोई डिवाइस स्टार्टअप के दौरान BitLocker रिकवरी कुंजी मांगता है, तो आप इसे सीधे Active Directory से निकाल सकते हैं।
- Active Directory Users and Computers खोलें।
- लॉक किए गए कंप्यूटर को खोजें।
- इसकी Properties विंडो खोलें।
- BitLocker Recovery टैब पर क्लिक करें।
- सही रिकवरी एंट्री चुनें।
- 48-अंकीय रिकवरी कुंजी कॉपी करें और प्रभावित PC पर दर्ज करें।
मौजूदा डिवाइस को कुंजियाँ अपलोड करने के लिए बाध्य करें
पुराने एन्क्रिप्टेड डिवाइस तब तक Active Directory में कुंजियाँ नहीं भेज सकते जब तक आप बैकअप ट्रिगर नहीं करते।
- कमांड प्रॉम्प्ट में manage-bde -protectors -get C: चलाएं।
- आउटपुट से Key Protector ID कॉपी करें।
- manage-bde -protectors -adbackup C: -id {ProtectorID} चलाएं।
- नए अपलोड को सत्यापित करने के लिए Active Directory में डिवाइस एंट्री को फिर से खोलें।
यह प्रक्रिया तब भी मदद करती है जब आप Windows 11 BitLocker रिकवरी कुंजी खो जाने पर क्या करें इस गाइड के चरणों का पालन करते हैं।
PowerShell के साथ संग्रहीत कुंजियों की जांच करें
PowerShell आपको Active Directory में संग्रहीत सभी BitLocker रिकवरी ऑब्जेक्ट का ऑडिट करने देता है।
- PowerShell को एडमिनिस्ट्रेटर के रूप में खोलें।
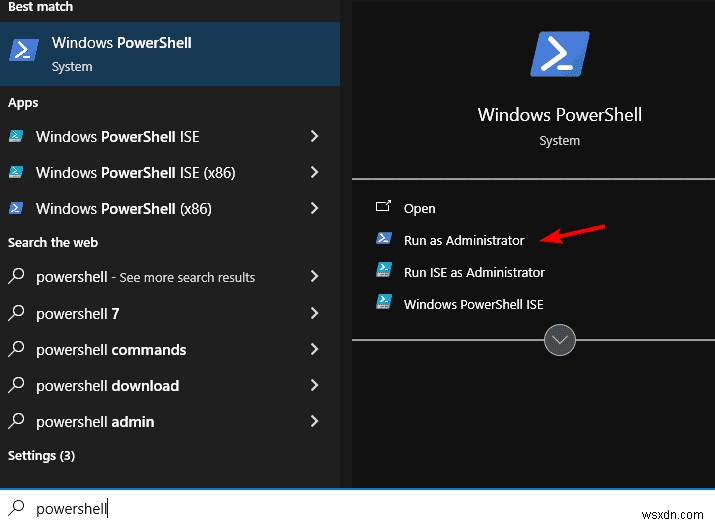
- चलाएं:
Get-ADObject -Filter 'objectClass -eq "msFVE-RecoveryInformation"' -Properties msFVE-RecoveryPassword - प्रत्येक डिवाइस के लिए लौटाए गए रिकवरी ऑब्जेक्ट की समीक्षा करें और पुष्टि करें कि कुंजियाँ आपके रिकॉर्ड से मेल खाती हैं।
FAQ
क्या BitLocker को कुंजियाँ संग्रहीत करने के लिए Active Directory की आवश्यकता है?
नहीं। BitLocker स्थानीय कुंजी भंडारण के साथ काम कर सकता है, लेकिन Active Directory डोमेन डिवाइस के लिए केंद्रीय नियंत्रण और आसान रिकवरी देता है।
क्या मैं TPM मालिक जानकारी को AD में भी संग्रहीत कर सकता हूँ?
हां। आप संबंधित ग्रुप पॉलिसी सेटिंग्स कॉन्फ़िगर कर सकते हैं ताकि Windows Active Directory में BitLocker डेटा के आगे TPM मालिक जानकारी संग्रहीत करे।
क्या इसके लिए Windows Server की आवश्यकता है?
हां। आपको Windows Server पर Active Directory Domain Services या डोमेन-जॉइन्ड कंप्यूटरों को प्रबंधित करने वाला एक संगत वातावरण चाहिए।
क्या Azure AD ऑन-प्रिमाइसेस AD को BitLocker कुंजियों के लिए प्रतिस्थापित कर सकता है?
हां। Azure AD Azure-जॉइन्ड Windows डिवाइस के लिए BitLocker रिकवरी कुंजियों को संग्रहीत कर सकता है और उन्हें पुनर्प्राप्त करने का क्लाउड-आधारित तरीका प्रदान करता है।
BitLocker कुंजियों के लिए Active Directory स्टोरेज आपके एन्क्रिप्शन सेटअप को व्यवस्थित और सुरक्षित रखता है। ग्रुप पॉलिसी सेटिंग सक्षम करने के बाद, प्रति डिवाइस कुंजियों की पुष्टि करें और रिट्रीवल का परीक्षण करें ताकि लॉकआउट के दौरान आश्चर्य से बचा जा सके। यह दृष्टिकोण IT टीमों को डाउनटाइम कम करने, डेटा की रक्षा करने और हर एन्क्रिप्टेड मशीन के लिए एक स्पष्ट रिकवरी प्रक्रिया बनाए रखने में मदद करता है।
Milan Stanojevic
Windows Troubleshooting Expert
Milan बचपन से ही प्रौद्योगिकी के प्रति उत्साही रहे हैं, और इसने उन्हें सभी PC-संबंधित प्रौद्योगिकियों में रुचि लेने के लिए प्रेरित किया। वह एक PC उत्साही हैं और वह अपना अधिकांश समय कंप्यूटर और प्रौद्योगिकी के बारे में सीखने में बिताते हैं। WindowsReport में शामिल होने से पहले, उन्होंने फ्रंट-एंड वेब डेवलपर के रूप में काम किया। अब, वह हमारी वैश्विक टीम में ट्रबलशूटिंग विशेषज्ञों में से एक हैं, जो Windows त्रुटियों और सॉफ्टवेयर मुद्दों में विशेषज्ञ हैं।
पाठक Windows Report को बनाए रखने में मदद करते हैं। यदि आप हमारे लिंक के माध्यम से खरीदते हैं तो हमें कमीशन मिल सकता है। 
यह जानने के लिए हमारे प्रकटीकरण पृष्ठ को पढ़ें कि आप Windows Report को संपादकीय टीम को बनाए रखने में कैसे मदद कर सकते हैं। और पढ़ें