पिछले हफ्ते, माइक्रोसॉफ्ट ने घोषणा की कि वह विंडोज 11 2022 अपडेट को रोल आउट करना शुरू कर रहा है जिसमें ढेर सारे सुधार हैं। उनमें से उन्नत फ़िशिंग सुरक्षा है, एक उपकरण जिसे दुर्भावनापूर्ण साइटों या एप्लिकेशन की पहचान करने के लिए डिज़ाइन किया गया है जिनका उपयोग हमलावर लॉगिन क्रेडेंशियल्स तक पहुंचने के लिए करते हैं। जब भी उपकरण इस तरह के उदाहरण का पता लगाता है, तो यह माइक्रोसॉफ्ट डिफेंडर फॉर एंडपॉइंट के माध्यम से एडमिन को स्वचालित रूप से सूचित करता है।
सिंक्लेयर हैमिल्टन द्वारा एक नए टेक कम्युनिटी ब्लॉग पोस्ट के अनुसार -
उन्नत फ़िशिंग सुरक्षा कैसे काम करती है? विंडोज पहले विश्लेषण करेगा कि आप अपना पासवर्ड कहां दर्ज करते हैं, फिर स्मार्टस्क्रीन का उपयोग करके एप्लिकेशन या साइट की प्रामाणिकता को समझें। यह तुरंत प्रतिक्रिया देता है और उपयोगकर्ताओं को सचेत करता है कि उन्हें अपना पासवर्ड तुरंत बदलना आवश्यक है, भले ही वे माइक्रोसॉफ्ट अकाउंट, एक्टिव डायरेक्टरी, एज़्योर एक्टिव डायरेक्टरी, या लोकल पासवर्डस्मार्टस्क्रीन का उपयोग कर रहे हों। उपकरण घटना के आगे की जांच और शमन के लिए MDE पोर्टल के माध्यम से IT एडमिन को भी सूचित करेगा।
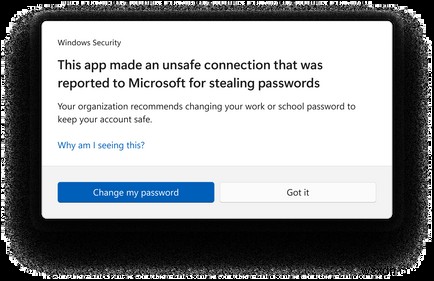
IT एडमिन CSP/MDM या ग्रुप पॉलिसी के माध्यम से नियंत्रित कर सकते हैं कि अंतिम उपयोगकर्ता इन सुरक्षा उल्लंघनों के लिए किन उदाहरणों में चेतावनी प्राप्त करेंगे। यह सुविधा हालांकि डिफ़ॉल्ट रूप से ऑडिट मोड में है, जो एडमिन को डिफेंडर फॉर एंडपॉइंट पोर्टल के माध्यम से उपयोगकर्ताओं को सूचित किए बिना पासवर्ड उपयोग का आकलन करने की अनुमति देती है।
यह सुविधा वर्तमान में उन उपयोगकर्ताओं के लिए सुलभ है जिन्होंने विंडोज 11 22H2 में अपग्रेड किया है। हालांकि, वाणिज्यिक ग्राहक जो M365 डिफेंडर सुरक्षा पोर्टल में उन्नत फ़िशिंग सुरक्षा अलर्ट प्राप्त करना चाहते हैं, उनके लाइसेंस में माइक्रोसॉफ्ट 365 डिफेंडर सुरक्षा पोर्टल एक्सेस होना चाहिए।
क्या आपने इस सुविधा का उपयोग किया है? नीचे टिप्पणी अनुभाग में अपने विचार हमारे साथ साझा करें।