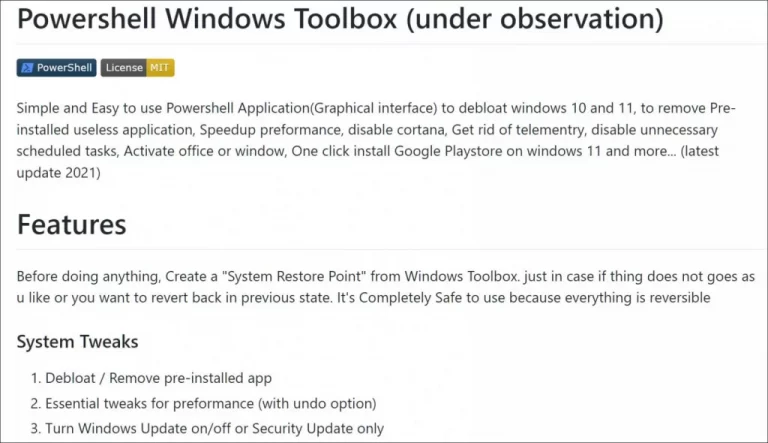
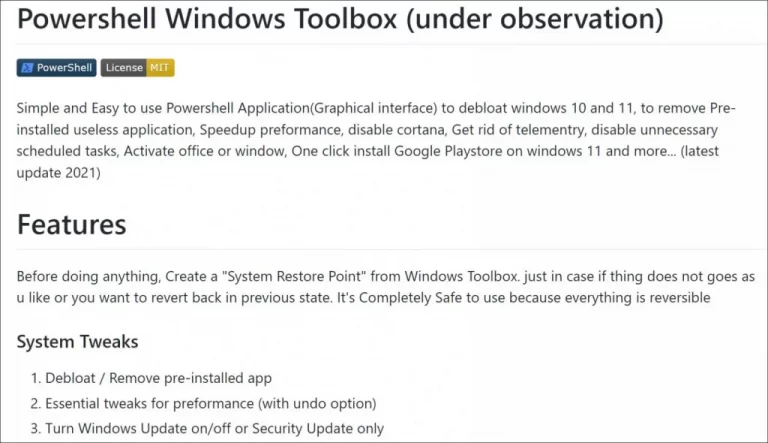
यदि आपने विंडोज सबसिस्टम फॉर एंड्रॉइड जारी होने पर विंडोज 11 पर Google Play Store इंस्टॉल करने के लिए पावरशेल विंडोज टूलबॉक्स टूल का उपयोग किया था, तो हमारे पास आपके लिए एक बड़ी चेतावनी है। ब्लीपिंग कंप्यूटर के लोगों द्वारा देखा गया, यह पता चला है कि थर्ड-पार्टी टूल ने वास्तव में आपके सिस्टम में मैलवेयर इंजेक्ट किया हो सकता है।
एक बार GitHub पर होस्ट किया गया, और तब से हटा दिया गया, ऐप ने कुछ क्लिक में विंडोज को डीब्लोट करने के साथ-साथ Google Play Store इंस्टॉल करने का वादा किया था। हालांकि, यह पता चला कि यह वास्तव में एक वायरस था, जो विंडोज 11 की पृष्ठभूमि में छिपे हुए पावरशेल स्क्रिप्ट को निष्पादित करता था और जिसे ट्रोजन क्लिकर के रूप में जाना जाता है उसे इंस्टॉल करता था।
वह ट्रोजन क्लिकर तब विभिन्न क्लाउडफ्लेयर सर्वरों को पिंग करता था और संक्रमित फाइलों को आपके डिवाइस पर खींचने या आपको घोटाले वाले URL पर रीडायरेक्ट करने के लिए अपने स्वयं के कमांड निष्पादित करता था। यह सब मूल निर्देशों और टूल लॉन्च करने के स्क्रिप्ट के लिए धन्यवाद था। यह वास्तव में, ऐप को उन चीजों को करने की अनुमति देता था जो इसका इरादा था, लेकिन विंडोज 11 में छिपे हुए फोल्डर भी बनाए और अवांछित क्रोम एक्सटेंशन इंस्टॉल किए।
ब्लीपिंग कंप्यूटर के पास एक बढ़िया विवरण है कि C:\systemfile में कौन से फोल्डर आप हटाना चाहेंगे यदि आप इस ऐप का उपयोग कर रहे थे। आप विंडोज को क्लीन इंस्टॉल करने या उस बैकअप से रिस्टोर करने का भी प्रयास कर सकते हैं जो आपके द्वारा पहली बार टूल इंस्टॉल करने से पहले का हो।
जैसा कि हम हर बार कहते हैं, उन टूल्स को डाउनलोड करते समय हमेशा सावधान रहें जो विंडोज को बदलने का दावा करते हैं। अपने एंटीवायरस को अपडेट रखें, और उन प्रोग्राम्स को कभी डाउनलोड न करें जिन पर आप भरोसा नहीं करते।