वर्चुअलाइजेशन-बेस्ड सिक्योरिटी वर्षों से विंडोज 10 पर एक फीचर रहा है। यह कई लोगों के रडार के नीचे उड़ गया क्योंकि माइक्रोसॉफ्ट इसे लागू नहीं कर रहा था; हालांकि, यह विंडोज 11 के साथ बदलने वाला है।
आइए VBS पर करीब से नज़र डालें, देखें कि यह क्या है, और इसे कैसे सक्षम और अक्षम करें।
वर्चुअलाइजेशन-बेस्ड सिक्योरिटी (VBS) क्या है?
वर्चुअलाइजेशन-बेस्ड सिक्योरिटी (VBS) मेन मेमोरी के एक सेगमेंट को ऑपरेटिंग सिस्टम के बाकी हिस्से से वस्तुतः अलग करने के लिए विंडोज हाइपरवाइजर का उपयोग करता है। विंडोज इस अलग, सुरक्षित मेमोरी क्षेत्र का उपयोग लॉग-इन क्रेडेंशियल्स और विंडोज सुरक्षा के लिए जिम्मेदार कोड जैसे महत्वपूर्ण सुरक्षा समाधानों को संग्रहीत करने के लिए करता है।
सुरक्षा समाधानों को मेमोरी के एक अलग हिस्से में होस्ट करने का कारण इन समाधानों को उन एक्सप्लॉइट्स से बचाना है जिनका उद्देश्य इन सुरक्षा को हराना है। मैलवेयर अक्सर क्रिटिकल सिस्टम संसाधनों तक पहुंच प्राप्त करने के लिए विंडोज के अंतर्निहित सुरक्षा तंत्र को टार्गेट करता है। उदाहरण के लिए, दुर्भावनापूर्ण कोड विंडोज के कोड ऑथेंटिकेशन मेथड्स को हराकर कर्नेल-लेवल संसाधनों तक पहुंच प्राप्त कर सकता है।
VBS इस समस्या को हल करता है विंडोज सुरक्षा समाधानों को OS के बाकी हिस्से से अलग करके। यह विंडोज को अधिक सुरक्षित बनाता है क्योंकि भेद्यताएं OS सुरक्षा को बायपास नहीं कर सकतीं क्योंकि उनके पास इन सुरक्षा तक पहुंच नहीं है। इन सुरक्षा में से एक है हाइपरवाइजर-एनफोर्स्ड कोड इंटीग्रिटी (HVCI) या मेमोरी इंटीग्रिटी।
HVCI VBS का उपयोग करके एन्हांस्ड कोड इंटीग्रिटी चेक लागू करता है। ये चेक कर्नेल-मोड ड्राइवर्स और प्रोग्राम्स को प्रमाणित करते हैं ताकि यह सुनिश्चित हो सके कि वे विश्वसनीय स्रोतों से आते हैं। इसलिए, HVCI सुनिश्चित करता है कि केवल विश्वसनीय कोड मेमोरी में लोड हो।
संक्षेप में, VBS एक तंत्र है जिसके द्वारा विंडोज महत्वपूर्ण सुरक्षा समाधानों को बाकी सब चीजों से अलग रखता है। सिस्टम ब्रीच की स्थिति में, VBS द्वारा संरक्षित समाधान और जानकारी सक्रिय रहेंगे क्योंकि दुर्भावनापूर्ण कोड उनमें घुसपैठ नहीं कर सकता और उन्हें अक्षम/बायपास नहीं कर सकता।
विंडोज में वर्चुअलाइजेशन-बेस्ड सिक्योरिटी की आवश्यकता
विंडोज 11 की VBS की आवश्यकता को समझने के लिए, हमें उन खतरों को समझना होगा जिन्हें VBS खत्म करने के लिए है। VBS मुख्य रूप से दुर्भावनापूर्ण कोड से बचाने का एक तंत्र है जिसे पारंपरिक सुरक्षा तंत्र नहीं संभाल सकते।
दूसरे शब्दों में, VBS का उद्देश्य कर्नेल-मोड मैलवेयर को हराना है।
कर्नेल किसी भी OS का मूल है। यह वह कोड है जो सब कुछ मैनेज करता है और विभिन्न हार्डवेयर घटकों को एक साथ काम करने की अनुमति देता है। आमतौर पर, यूजर प्रोग्राम कर्नेल-मोड में नहीं चलते। वे यूजर-मोड में चलते हैं। यूजर-मोड प्रोग्राम्स की सीमित क्षमताएं होती हैं क्योंकि उनके पास उच्च अनुमतियां नहीं होतीं। उदाहरण के लिए, एक यूजर-मोड प्रोग्राम किसी अन्य प्रोग्राम के वर्चुअल एड्रेस स्पेस को ओवरराइट नहीं कर सकता और उसके ऑपरेशन में हस्तक्षेप नहीं कर सकता।
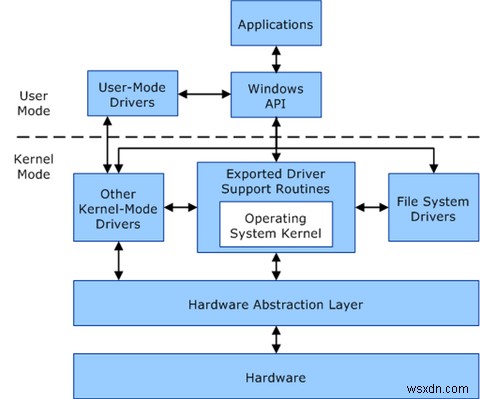
कर्नेल-मोड प्रोग्राम्स, जैसा कि नाम से पता चलता है, विंडोज कर्नेल तक पूर्ण पहुंच रखते हैं और बदले में विंडोज के संसाधनों तक पूर्ण पहुंच रखते हैं। वे सिस्टम कॉल कर सकते हैं, क्रिटिकल डेटा एक्सेस कर सकते हैं, और बिना किसी बाधा के रिमोट सर्वर से कनेक्ट कर सकते हैं।
संक्षेप में, कर्नेल-मोड प्रोग्राम्स में एंटी-वायरस प्रोग्राम्स से भी उच्च अनुमतियां होती हैं। इसलिए, वे विंडोज और थर्ड-पार्टी ऐप्स द्वारा सेट किए गए फायरवॉल और अन्य सुरक्षा को बायपास कर सकते हैं।
कई मामलों में, विंडोज को यह भी पता नहीं चलेगा कि कर्नेल-लेवल एक्सेस के साथ दुर्भावनापूर्ण कोड है। इससे कर्नेल-मोड मैलवेयर का पता लगाना अत्यधिक कठिन या कुछ मामलों में असंभव हो जाता है।
VBS इसे बदलने का लक्ष्य रखता है।
पिछले सेक्शन में उल्लेख किया गया है, VBS विंडोज हाइपरवाइजर का उपयोग करके मेमोरी का एक सुरक्षित क्षेत्र बनाता है। विंडोज हाइपरवाइजर के पास सिस्टम में अनुमतियों का उच्चतम स्तर होता है। यह सिस्टम मेमोरी पर प्रतिबंधों की जांच और उन्हें लागू कर सकता है।
इसलिए, यदि कर्नेल-मोड मैलवेयर ने सिस्टम मेमोरी में पेज बदल दिए हैं, तो हाइपरवाइजर द्वारा संचालित कोड इंटीग्रिटी चेक संभावित इंटीग्रिटी उल्लंघनों के लिए सुरक्षित मेमोरी क्षेत्र के अंदर मेमोरी पेज की जांच करते हैं। केवल जब कोड का एक टुकड़ा इन इंटीग्रिटी चेक से ग्रीन सिग्नल प्राप्त करता है, तो इसे इस मेमोरी क्षेत्र के बाहर निष्पादन योग्य बनाया जाता है।
लंबी कहानी संक्षेप में, विंडोज को यूजर-मोड दुर्भावनापूर्ण कोड से निपटने के अलावा कर्नेल-मोड मैलवेयर के जोखिम को कम करने के लिए VBS की आवश्यकता है।
विंडोज 11 VBS का उपयोग कैसे करता है?
यदि हम विंडोज 11 की हार्डवेयर आवश्यकताओं पर करीब से नज़र डालें, तो हम देख सकते हैं कि माइक्रोसॉफ्ट विंडोज 11 पीसी के लिए जो अधिकांश चीजें अनिवार्य कर रहा है, वे VBS के काम करने के लिए आवश्यक हैं। माइक्रोसॉफ्ट अपनी वेबसाइट पर VBS के काम करने के लिए आवश्यक हार्डवेयर का विवरण देता है, जिसमें शामिल हैं:
- हार्डवेयर एक्सेलेरेशन फीचर्स जैसे इंटेल VT-X और AMD-V के साथ 64-बिट CPU
- ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM) 2.0
- UEFI
- हाइपरवाइजर-एनफोर्स्ड कोड इंटीग्रिटी (HVCI) संगत ड्राइवर्स
इस सूची से, यह काफी स्पष्ट है कि विंडोज 11 की प्रमुख हार्डवेयर आवश्यकताएं, जिनमें इंटेल 8वीं जेन या उससे ऊपर के CPU शामिल हैं, VBS और उन फीचर्स को सुविधाजनक बनाने के लिए हैं जो यह सक्षम करता है। ऐसा ही एक फीचर है हाइपरवाइजर-एनफोर्स्ड कोड इंटीग्रिटी (HVCI)।
याद रखें कि VBS विंडोज हाइपरवाइजर का उपयोग करके OS के बाकी हिस्से से अलग एक वर्चुअल मेमोरी वातावरण बनाता है। यह वातावरण OS के 'ट्रस्ट के रूट' के रूप में कार्य करता है। दूसरे शब्दों में, केवल इस वर्चुअल वातावरण में रहने वाले कोड और सुरक्षा तंत्र विश्वसनीय हैं। बाहर रहने वाले प्रोग्राम और समाधान, जिनमें कोई भी कर्नेल-मोड कोड शामिल है, तब तक विश्वसनीय नहीं हैं जब तक वे प्रमाणित नहीं होते। HVCI एक प्रमुख घटक है जो VBS द्वारा बनाए गए वर्चुअल वातावरण को मजबूत करता है।
वर्चुअल मेमोरी क्षेत्र के अंदर, HVCI कर्नेल-मोड कोड की इंटीग्रिटी उल्लंघनों के लिए जांच करता है। प्रश्नाधीन कर्नेल-मोड कोड केवल तभी मेमोरी आवंटित कर सकता है जब कोड विश्वसनीय स्रोत से हो और आवंटन सिस्टम सुरक्षा के लिए कोई खतरा न पैदा करे।
जैसा कि आप देख सकते हैं, HVCI एक बड़ी बात है। इसलिए, विंडोज 11 हर संगत सिस्टम पर डिफ़ॉल्ट रूप से इस फीचर को चालू करता है।
अपने कंप्यूटर पर VBS सक्षम है या नहीं, यह कैसे देखें
माइक्रोसॉफ्ट संगत प्री-बिल्ट और OEM विंडोज 11 मशीनों पर डिफ़ॉल्ट रूप से VBS सक्षम करता है। दुर्भाग्य से, VBS परफॉर्मेंस को 25% तक गिरा सकता है। इसलिए, यदि आप विंडोज 11 चला रहे हैं और आपको अत्याधुनिक सुरक्षा की आवश्यकता नहीं है, तो VBS को बंद करना सुनिश्चित करें।
अपने कंप्यूटर पर VBS सक्षम है या नहीं जांचने के लिए, विंडोज की दबाएं, "सिस्टम इन्फॉर्मेशन" टाइप करें, और संबंधित परिणाम चुनें। एक बार ऐप खुलने पर, वर्चुअलाइजेशन-बेस्ड सिक्योरिटी तक स्क्रॉल करें और देखें कि यह सक्षम है या नहीं।
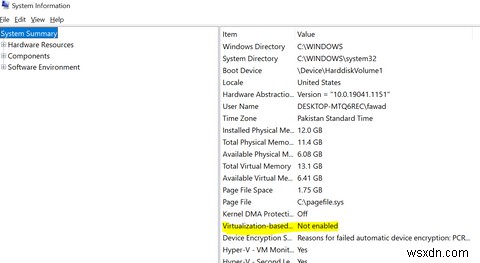
VBS को सक्षम/अक्षम करने के लिए, विंडोज की दबाएं, "कोर आइसोलेशन" टाइप करें, और संबंधित परिणाम चुनें। कोर आइसोलेशन सेक्शन में, मेमोरी इंटीग्रिटी को चालू/बंद टॉगल करें।
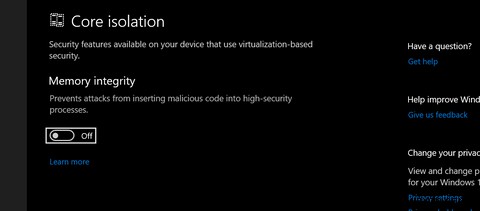
अंत में, अपने पीसी को रीस्टार्ट करें।
VBS विंडोज 11 को बहुत अधिक सुरक्षित बना सकता है... लेकिन कमियां भी हैं
विंडोज 11 की बड़ी सुरक्षा फीचर्स जैसे HVCI अच्छे कारण के लिए VBS पर बहुत अधिक निर्भर करती हैं। VBS दुर्भावनापूर्ण कोड को हराने और OS को सुरक्षा उल्लंघनों से बचाने का एक प्रभावी तरीका है। लेकिन चूंकि VBS वर्चुअलाइजेशन पर निर्भर करता है, यह आपके सिस्टम परफॉर्मेंस का एक बड़ा हिस्सा खा सकता है।
माइक्रोसॉफ्ट के एंटरप्राइज कस्टमर्स के लिए, यह सुरक्षा वृद्धि, भले ही यह परफॉर्मेंस की कीमत पर आती है, एक स्पष्ट विकल्प है। लेकिन औसत लोगों के लिए जो एक तेज़ विंडोज अनुभव चाहते हैं, विशेष रूप से गेमिंग के दौरान, VBS की परफॉर्मेंस लागत को निगलना मुश्किल हो सकता है।
सौभाग्य से, माइक्रोसॉफ्ट आपको अपनी मशीन पर VBS अक्षम करने की अनुमति देता है। लेकिन VBS अक्षम करने के बारे में चिंता न करें। VBS के बिना भी विंडोज 11, विंडोज 10 की तुलना में कहीं अधिक सुरक्षित है।